
 #1
 ianxtianxt/cve-2019-0227
apache axis1.4リモートコード実行脆弱性
 sbouabid-sec/cve-2023-34468-poc
CVE-2023-34468 の PoC エクスプロイト — Apache NiFi <= 1.21.0 における H2 RUNSCRIPT を介した RCE
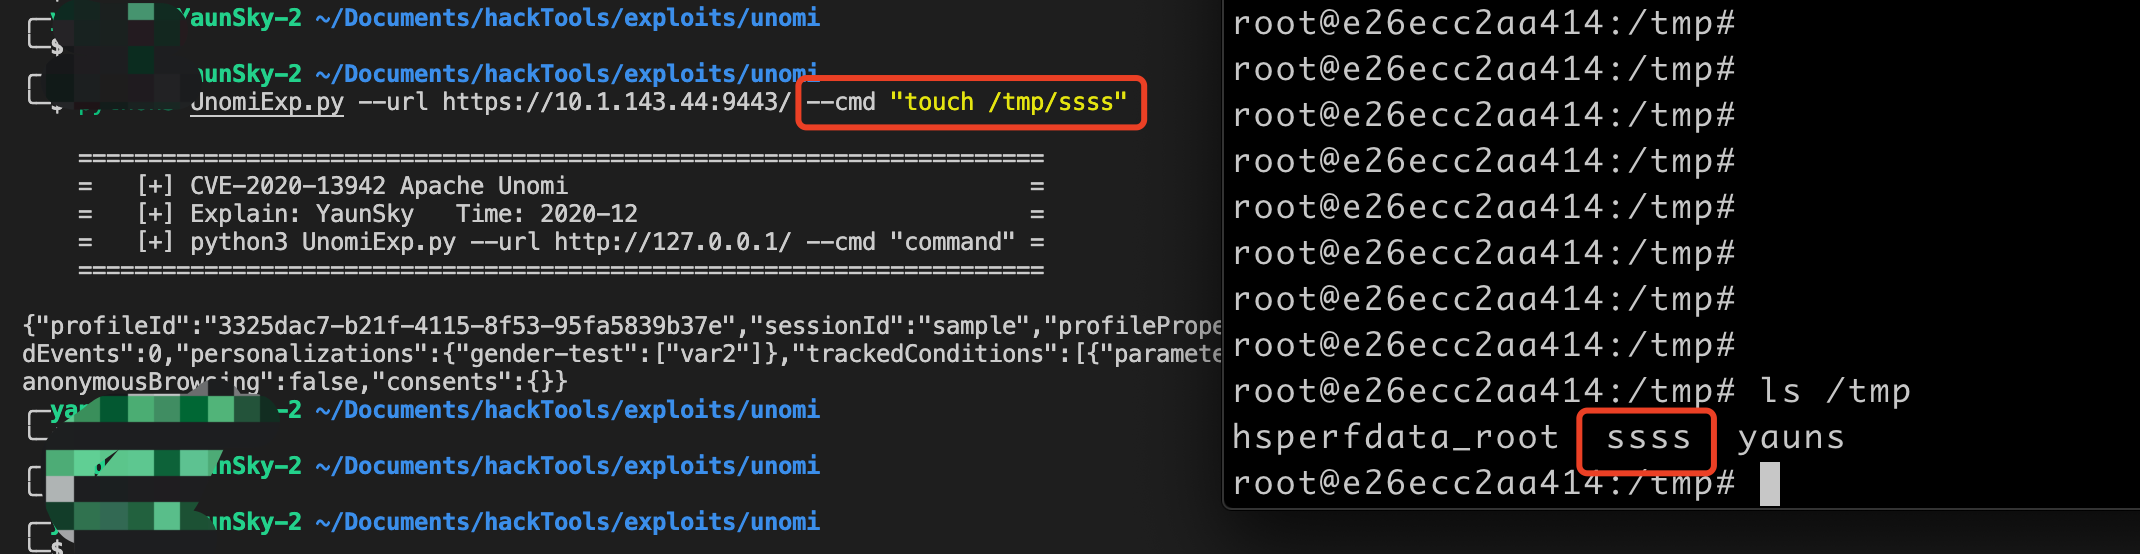 yaunsky/unomi-cve-2020-13942
CVE-2020-13942 Apache Unomi リモートコード実行脆弱性スクリプト getshell
 kukrimate/cve-2020-14372
CVE-2020-14372 の概念実証エクスプロイトと解説記事。悪意のある ACPI SSDT を介して Secure Boot をバイパスし、カーネルロックダウンを無効化して任意のコードを実行することを実証します。
 cckuailong/log4j_rce_cve-2021-44832
Log4j 2.17.0 の RCE (CVE-2021-44832) に対する概念実証エクスプロイト。悪意のある設定ファイルの展開による JNDI インジェクションを利用。
 agathanon/cve-2022-44268
Pythonで書かれたCVE-2022-44268用のペイロード生成・抽出ツール
 phlegmelm/crack12
rooting an ATOZEE P12 on Android 14 using CVE-2022-38694 — because fastboot oem unlock said no, so we found another way.
 sammwyy/cve-2022-33980-poc
CVE-2022-33980(Apache Commons ConfigurationのRCE脆弱性)のPoC
 alewong/webminrce-exp-cve-2019-15107-
Webminにおけるリモートコード実行の脆弱性
 nxploited/cve-2025-7340
HT Contact Form Widget For Elementor Page Builder & Gutenberg Blocks & Form Builder. <= 2.2.1 - 未認証の任意ファイルアップロード
 r00thunter/log4shell
Apache log4j RCE CVE-2021-44228 用の汎用スキャナー
 rakjong/cve-2021-26295-apache-ofbiz
CVE-2021-26295 Apache OFBiz rmiデシリアライゼーションPOC
 0xlipon/xss2shell
🔥 XSS2Shell — CVE-2026-64638 スキャナー&PoCツールキット
 akash7350/cve-2021-22204
ExifTool CVE-2021-22204を悪用して任意のコード実行を行う悪意のあるJPEGペイロードを生成します。カスタムコマンドまたはリバースシェルをサポートします。
 0xm4ud/nosambanocry-cve-2017-7494
CVE-2017-7494 python エクスプロイト
 mavlevin/cve-2019-17424
CVE-2019-17424 用 RCE エクスプロイト (nipper-ng 0.11.10)
 magicpipersec/wps-cve-2022-24934
CVE-2022-24934のPoCエクスプロイトサーバー。偽のWPSアップデートサーバーを介して悪意のあるペイロードを配信し、研究目的でwpsupdate.exeプロセスを標的にする。









