
 #1
エクスプロイト後に実行する悪意のあるコードや命令を作成およびカスタマイズするためのツール。
Kitploit おすすめ

 j4ck3lsyn-gen2/cve-2026-58457
CVE-2026-58457のPoCツール:Shenzhen Aitemi M300 Wi-Fiリピーター(MT02)での認証なしOSコマンドインジェクションによるリモートルート権限取得。エクスプロイト、バリデータ、ペイロードジェネレータ、Metasploitモジュールが含まれます。教育および許可さ…
 akr3ch/cve-2014-6271
ShellShock 対話型シェル エクスプロイト
 smallfunction/cve-2019-0708-poc
CVE-2019-0708 用の動作する概念実証(PoC)です。リモートシェルを起動します。
 sh4den/cve-2022-46169
Cacti 未認証コマンドインジェクション
 nxploited/cve-2025-8723
Cloudflare Image Resizing <= 1.5.6 | 未認証のリモートコード実行
 rubikcuv5/cve-2023-30253
Dolibarr 17.0.1以前では、認証済みユーザーが大文字操作(インジェクションデータ内で <?php の代わりに <?PHP を使用)を介してリモートコード実行を可能にします。
 mbanyamer/msc-eviltwin-local-privilege-escalation
CVE-2025-26633 (CVSS 7.8) – ゼロデイ MMC .msc EvilTwin LPE、Water Gamayun APTによって積極的に悪用されています。PoCは、パッチ未適用のWindows…
 y3a/cve-2021-4034
CVE-2021-4034 (PwnKit) を悪用して、脆弱なLinuxシステム上でローカル権限昇格を行う自己完結型bashスクリプト。
 crackercat/cve-2021-44228-log4j-payloads
Log4jのリモートコード実行脆弱性(CVE-2021-44228)を悪用するペイロードのコレクション。JNDIインジェクション文字列やペネトレーションテストのためのバイパス技術を含む。
 farinap5/a-xex
このプロジェクトは、ネットワークセキュリティに焦点を当てた学校の課題の一部です。
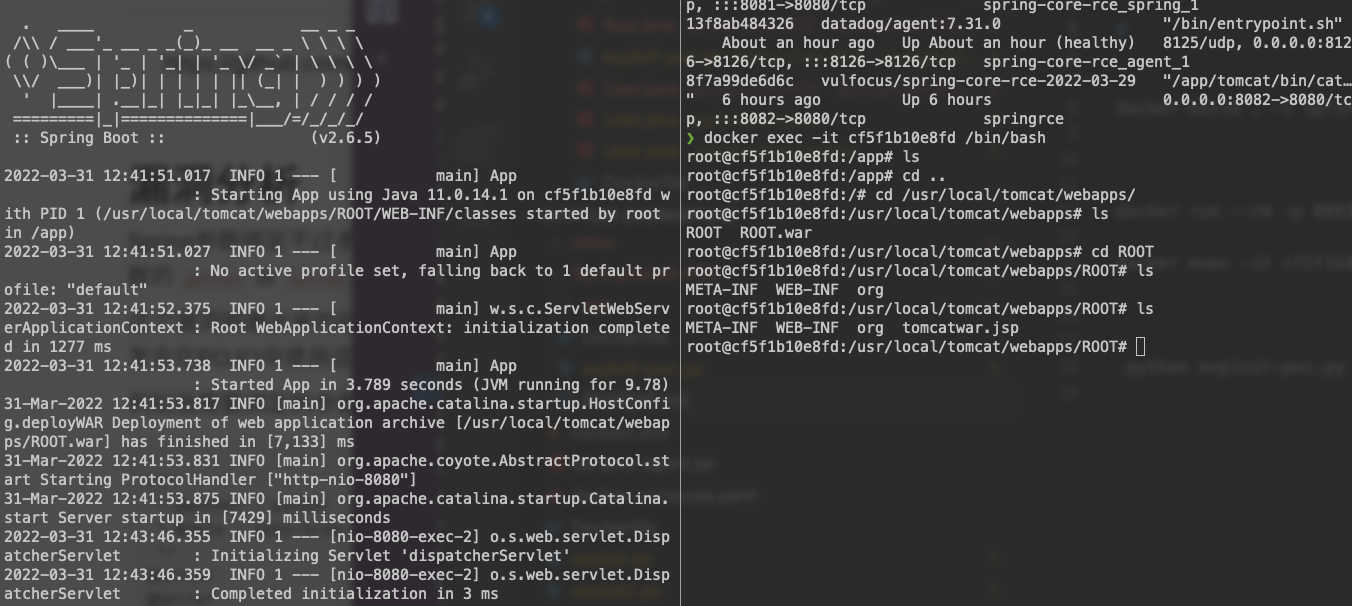 netcode/spring4shell-cve-2022-22965-poc
別の spring4shell (Spring core RCE) POC
 daniellowrie/cve-2024-36401-poc
CVE-2024-36401 GeoServer 2.25.1 用の概念実証エクスプロイト
 cyy95/cve-2019-0232-exp
Apache Tomcat CGI Servletのコマンドインジェクション(CVE-2019-0232)を悪用し、影響を受けるバージョンに対して巧妙に細工されたHTTPリクエストによりリモートコード実行を可能にするエクスプロイト。
 sakura-501/cve-2020-24186-exploit
CVE-2020-24186の攻撃スクリプト
 m00zh33/cve-2018-3191
JNDIインジェクションを介してWebLogic Serverを標的としたCVE-2018-3191の概念実証エクスプロイト。Spring JNDIを介してリモートコード実行をトリガーするJARペイロードを配信。
 u238/tomcat-cve_2025_24813
tomcat CVE-2025-24813 の RCE エクスプロイトをテストするための遊び場
 zephrfish/cve-2024-3400-canary
HoneyPoCから学んでいないのか?
 dragonked2/cve-2024-50379-poc
このリポジトリには、CVE-2024-50379を悪用するために設計されたPythonスクリプトが含まれています。この脆弱性により、攻撃者はJSPシェルを脆弱なサーバーにアップロードし、リモートで任意のコマンドを実行できます。このエクスプロイトは、/uploadsディレクトリが保護されていない、また…








