
 #1
エクスプロイト後に実行する悪意のあるコードや命令を作成およびカスタマイズするためのツール。
Kitploit おすすめ
 magicpipersec/wps-cve-2022-24934
CVE-2022-24934のPoCエクスプロイトサーバー。偽のWPSアップデートサーバーを介して悪意のあるペイロードを配信し、研究目的でwpsupdate.exeプロセスを標的にする。
 r0lh/cve-2020-7247
CVE-2020-7247 の概念実証エクスプロイト(OpenSMTPD 6.6.2 未満におけるリモートコード実行)
 bcdannyboy/cve-2023-50164
CVE-2023-50164のスキャンユーティリティおよびPoC
 huowen/cve-2019-11043
CVE-2019-11043 用 Python エクスプロイト
 haxorstars/cve-2025-54068
CVE-2025-54068 および Livewire プロジェクトのリモートコマンド実行を悪用するために設計されたツール。
 m0n1x90/cve-2026-41096
CVE-2026-41096の概念実証エクスプロイト:Windows DNSクライアントのDnsRawTruncateMessageForUdp()におけるヒープオーバーフロー。悪意のあるDNSサーバーとトリガークライアントを含み、脆弱性を確認します。
 lazarusreborn/docx-exploit-2021
このdocxエクスプロイトは、Microsoft .docxファイル内のresファイルを使用して悪意のあるファイルを実行します。このエクスプロイトはCVE-2021-40444に関連しています。
 gutierre0x80/cve-2026-59827
CVE-2026-59827の技術的分析と概念実証。Metabaseにおける重大な安全でないJavaデシリアライゼーションの脆弱性であり、リモートコード実行につながります。
 groppoxx/cve-2023-52076-poc
CVE-2023-52076のPoCエクスプロイト - Atril/Xreader (MATE/Cinnamon) におけるzip-slipパストラバーサル。細工されたEPUBを介して任意のファイル書き込みとRCEが可能になります。許可されたセキュリティテストのみを対象としています。
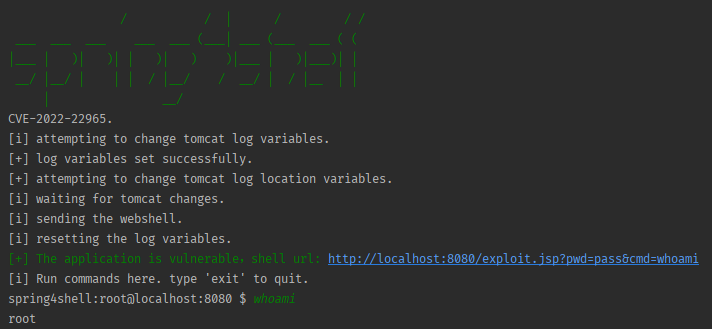 mariomamo/cve-2022-22965
CVE-2022-22965 (Spring4Shell) の概念実証エクスプロイト。脆弱な Spring Boot アプリケーション、Python エクスプロイトスクリプト、およびテスト用の Docker ベースのラボ環境が含まれています。
 lp008/cve-2019-10758
CVE-2019-10758
 geniuszly/cve-2022-45701
これは、SNMP(Simple Network Management Protocol)を介してペイロードを送信することにより、ルーターの特定の脆弱性を悪用するために設計されたスクリプトです。このスクリプトは、認証、ペイロード生成、および実行のプロセスを自動化し、ターゲットデバイスでのリモートコマン…
 eh-amish/cve-2026-64638-xss-to-shell-poc
WordPressにおける認証前の反射型XSSを検証し、脆弱なバージョンのフィンガープリントを特定し、ペイロードの反射とJSONPをチェックし、HTML/curlのPoC成果物を生成します。
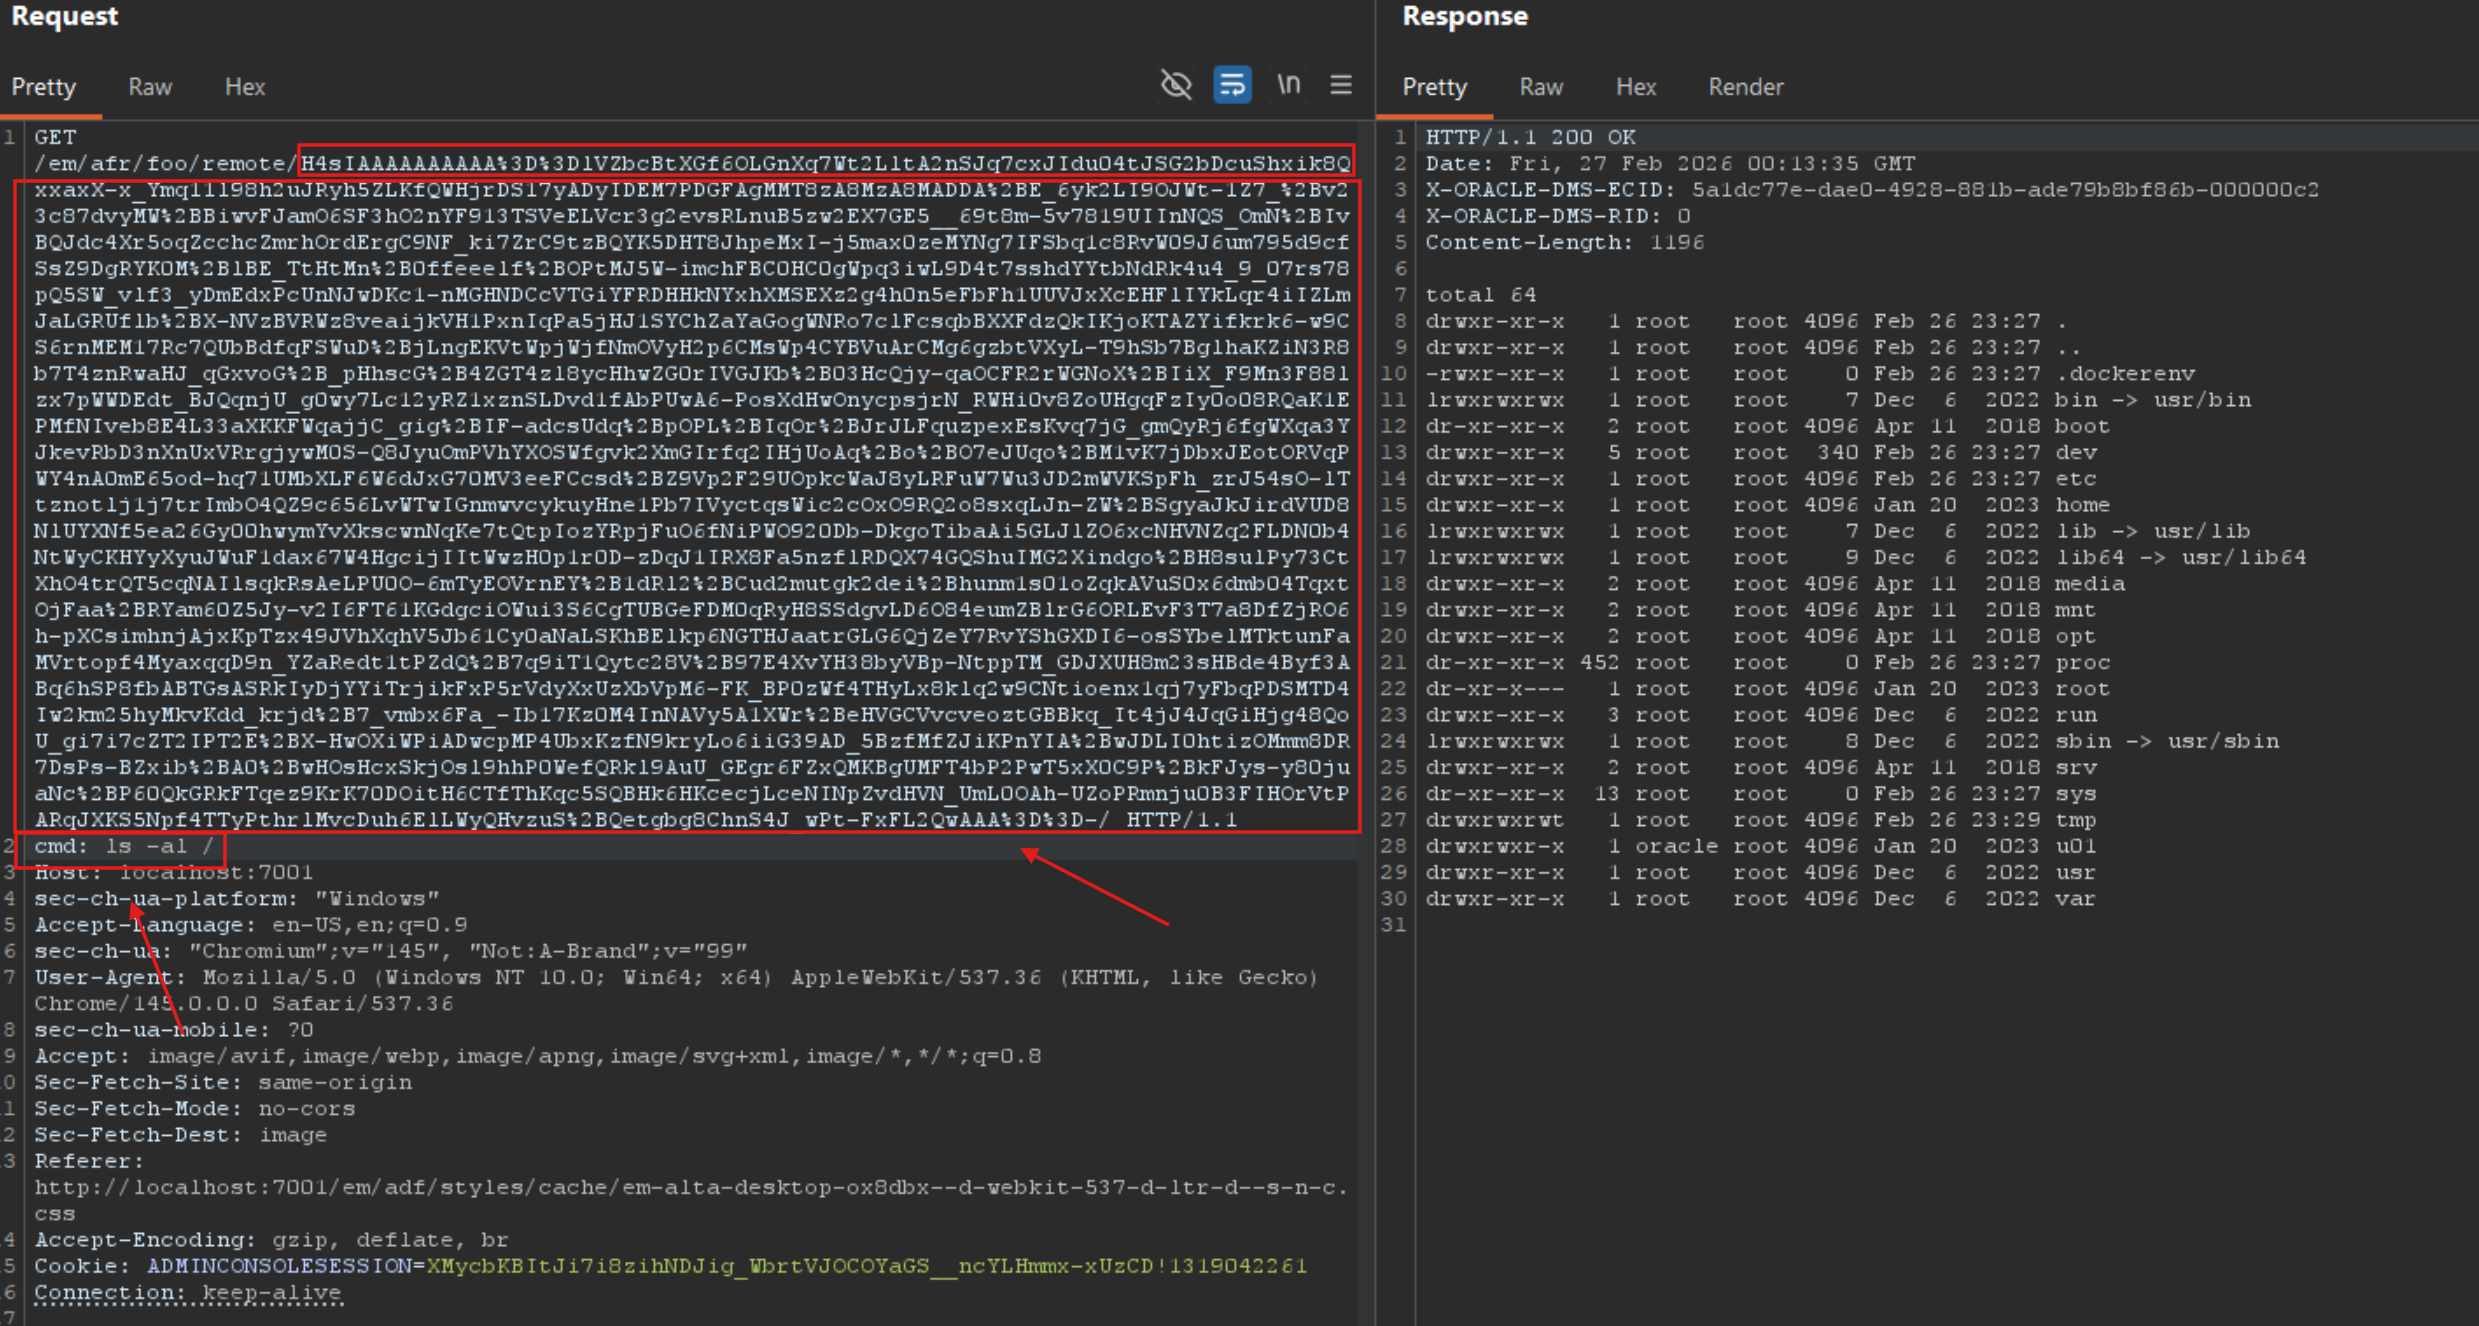 necr00/cve-2022-21445
Oracle Weblogic 12.2.1.X の CVE-2022-21445 に対するエクスプロイト
 1337kid/cve-2023-38836
BoidCMS バージョン <=2.0.0 におけるファイルアップロード脆弱性の PoC エクスプロイト
 infinit3i/cve-2025-24893
PoCはCVE-2025-24893を悪用します。これは、非同期にレンダリングされるGroovyマクロにおける不適切なサンドボックス処理に起因する、XWikiのリモートコード実行(RCE)脆弱性です。RSSベースのSolrSearchエンドポイントへのインジェクションを通じて、任意のコマンド実行が可…
 yucaerin/cve-2025-47577
WordPress TI WooCommerce Wishlistプラグイン <= 2.9.2 任意ファイルアップロード
 andreiverse/shlol
シンプルなメニューで一般的なハッキングタスクを実行する








