
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-6218-POC — RARLAB WinRAR ディレクトリトラバーサル リモートコード実行 | Kitploit
ツール/GitHubGitHub/mulwarex/cve-2025-6218-poc
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubmulwarex/cve-2025-6218-poc

CVE-2025-6218-POC

RARLAB WinRAR ディレクトリトラバーサル リモートコード実行

リポジトリを見る
104311年前未レビュー
共有

RARLAB WinRAR のディレクトリトラバーサルによるリモートコード実行の脆弱性。この脆弱性により、リモートの攻撃者は、影響を受ける RARLAB WinRAR のインストール環境で任意のコードを実行できる可能性があります。この脆弱性を悪用するにはユーザーの操作が必要で、ターゲットが悪意のあるページを訪問するか、悪意のあるファイルを開く必要があります。

この特定の欠陥は、アーカイブファイル内のファイルパスの処理に存在します。巧妙に細工されたファイルパスにより、プロセスが意図しないディレクトリにトラバースする可能性があります。攻撃者はこの脆弱性を悪用して、現在のユーザーのコンテキストでコードを実行できます。ZDI-CAN-27198 として識別されました。

📦 マルチトラバーサル ZIP ペイロードジェネレーター

この Python スクリプトは、WinRAR のディレクトリトラバーサルによるリモートコード実行の脆弱性(ZDI-CAN-27198)を悪用する、特別に細工された ZIP アーカイブを作成します。このアーカイブには、Windows スタートアップフォルダーに展開されるように設計されたペイロードが含まれており、次回のユーザーログイン時に実行されます。 CVE-2025-6218-POC

⚠️ 警告: このツールは教育および研究目的のみで提供されています。許可なく使用すると、違法または非倫理的になる可能性があります。システムでテストする前に、必ず適切な許可を取得してください。


🔥 脆弱性の概要

  • 影響を受けるソフトウェア: WinRAR(パッチ適用前の全バージョン)
  • CVE / ZDI 参照: ZDI-CAN-27198
  • 攻撃ベクター: 悪意のある ZIP ファイル
  • 影響: アーカイブ展開時のリモートコード実行(RCE)

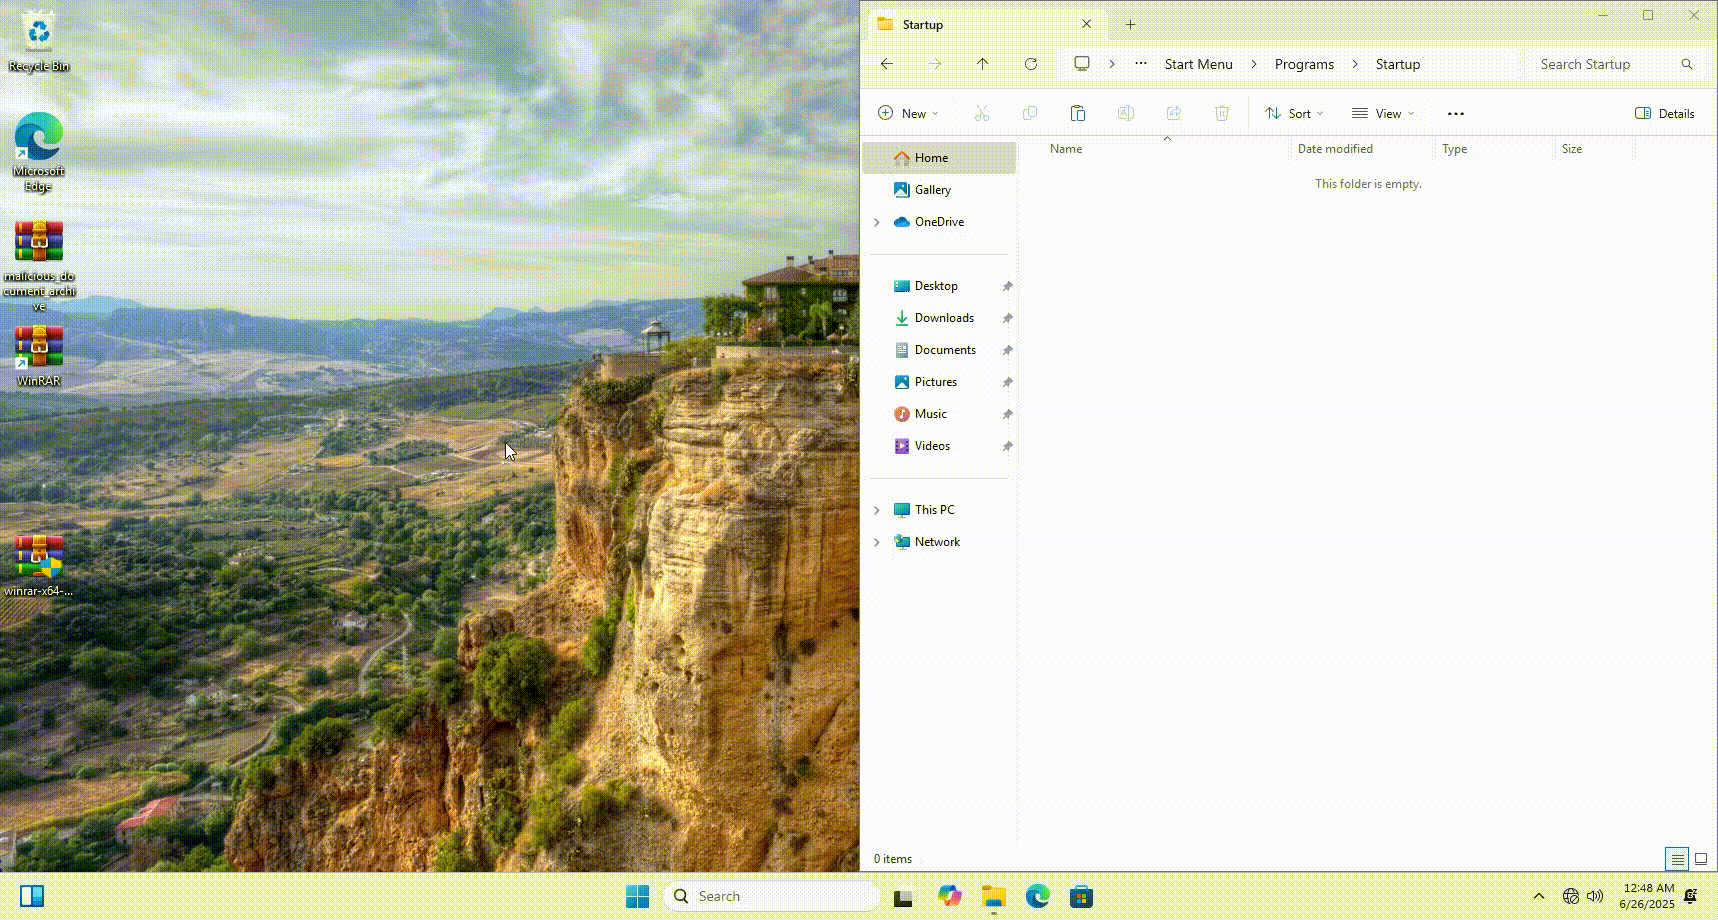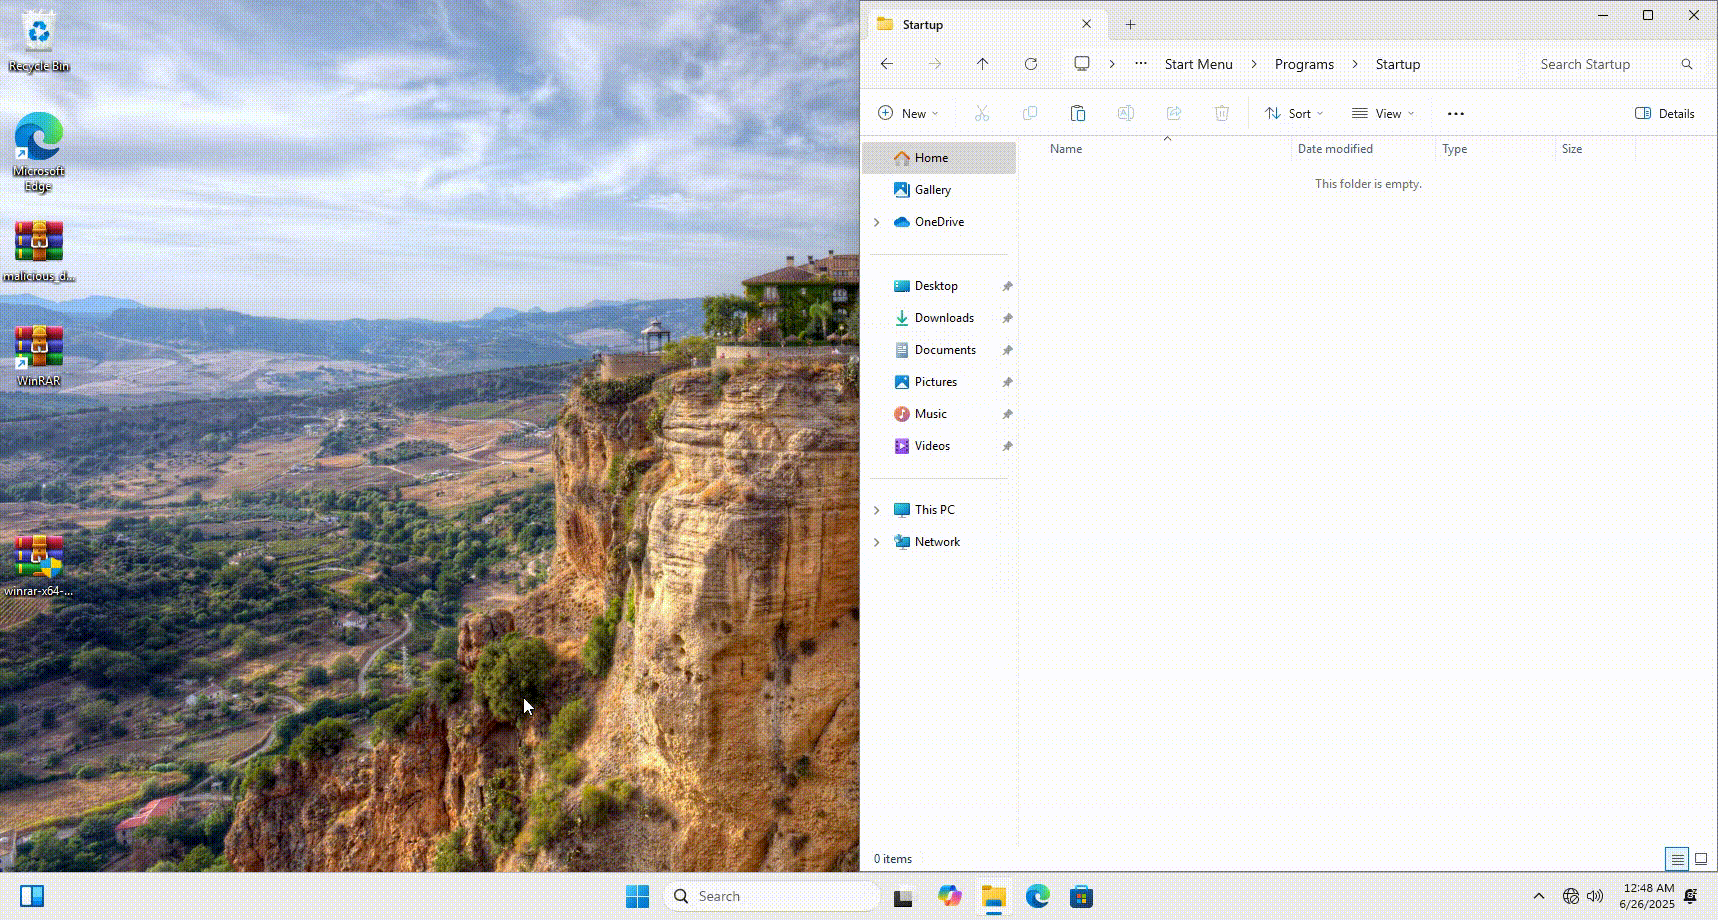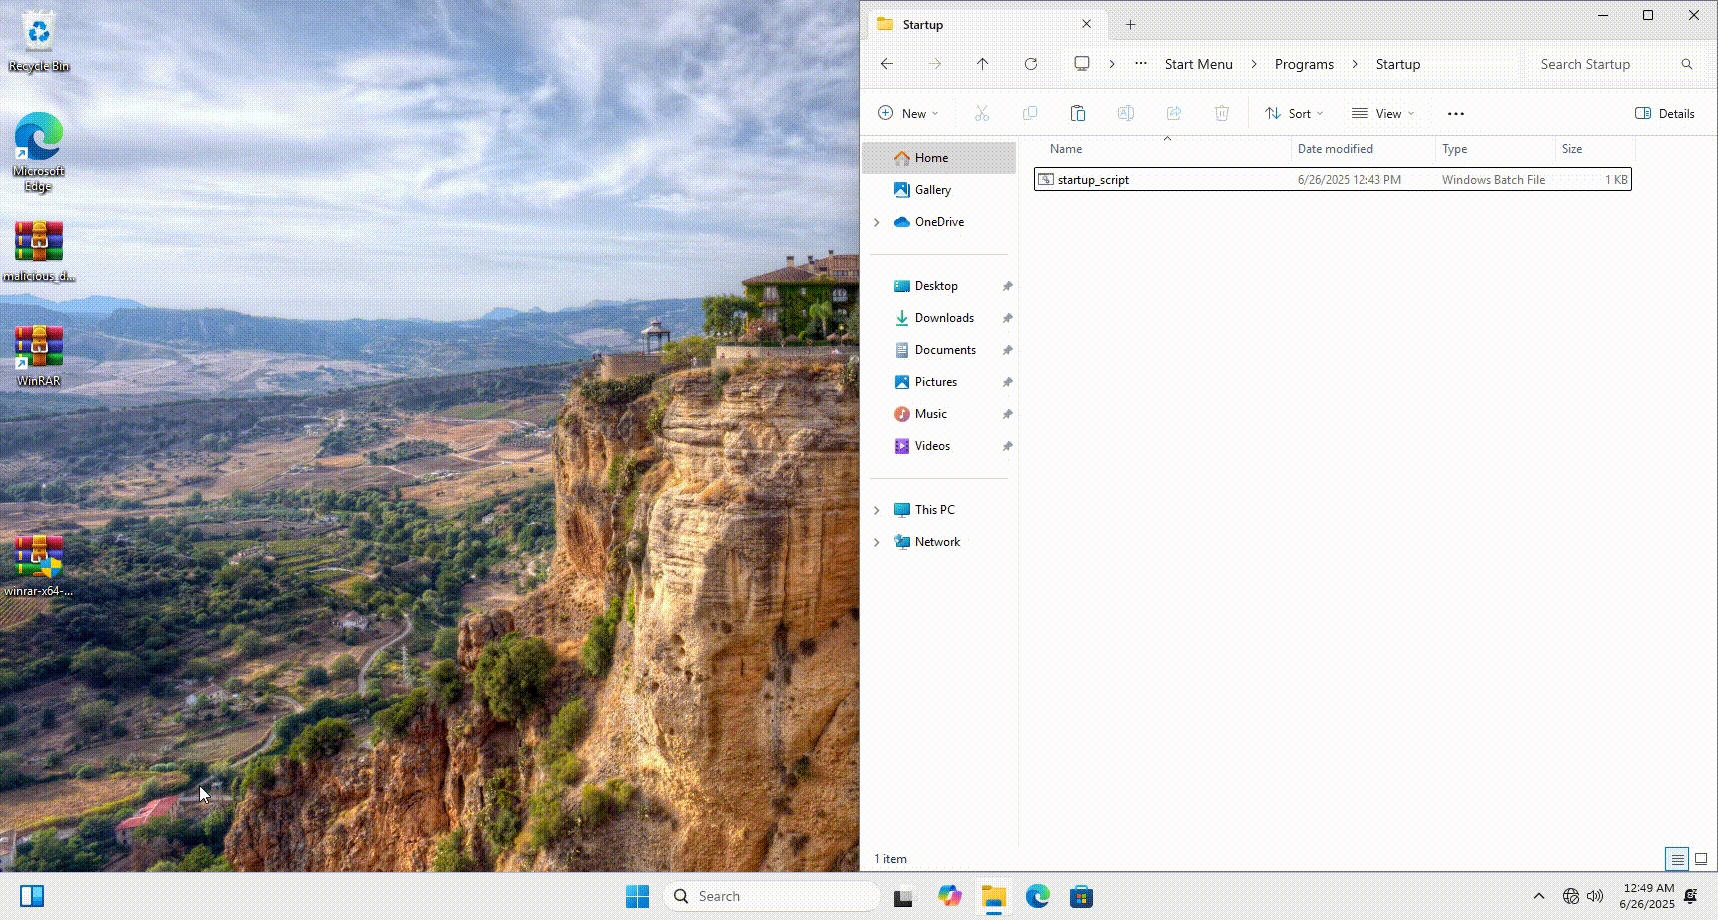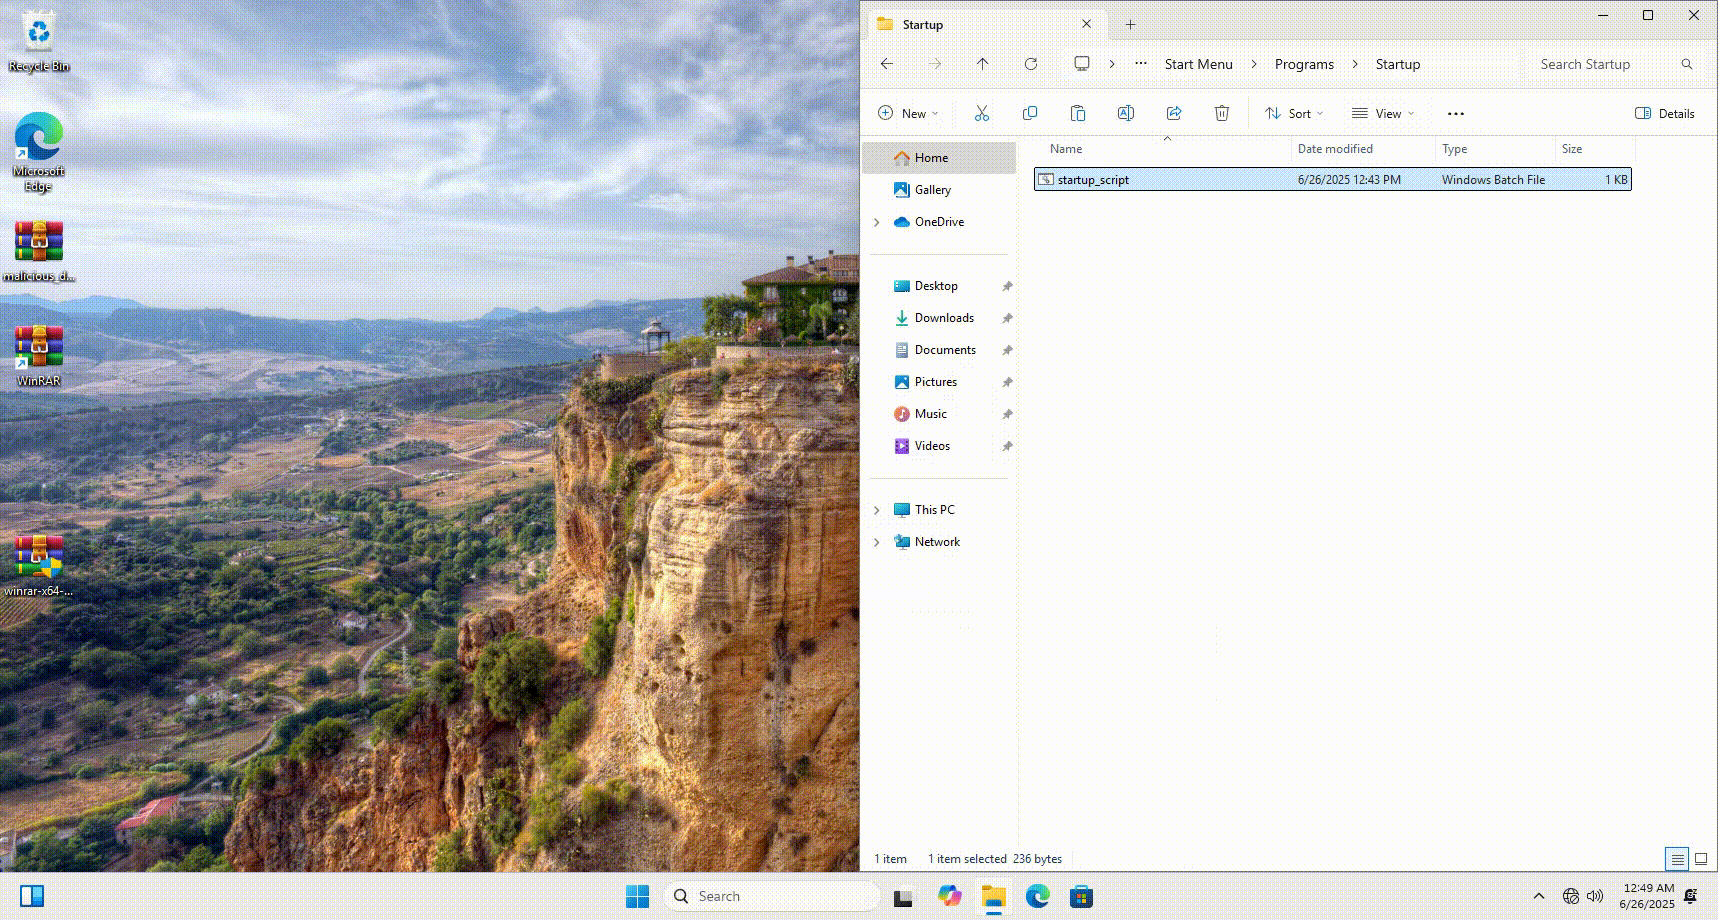
ディレクトリトラバーサルシーケンス(.. .\\.. .\\...)を含むペイロードを埋め込むことで、ZIP は WinRAR を騙して、現在のディレクトリの外側、たとえば被害者の スタートアップフォルダー にファイルを展開させます: AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup
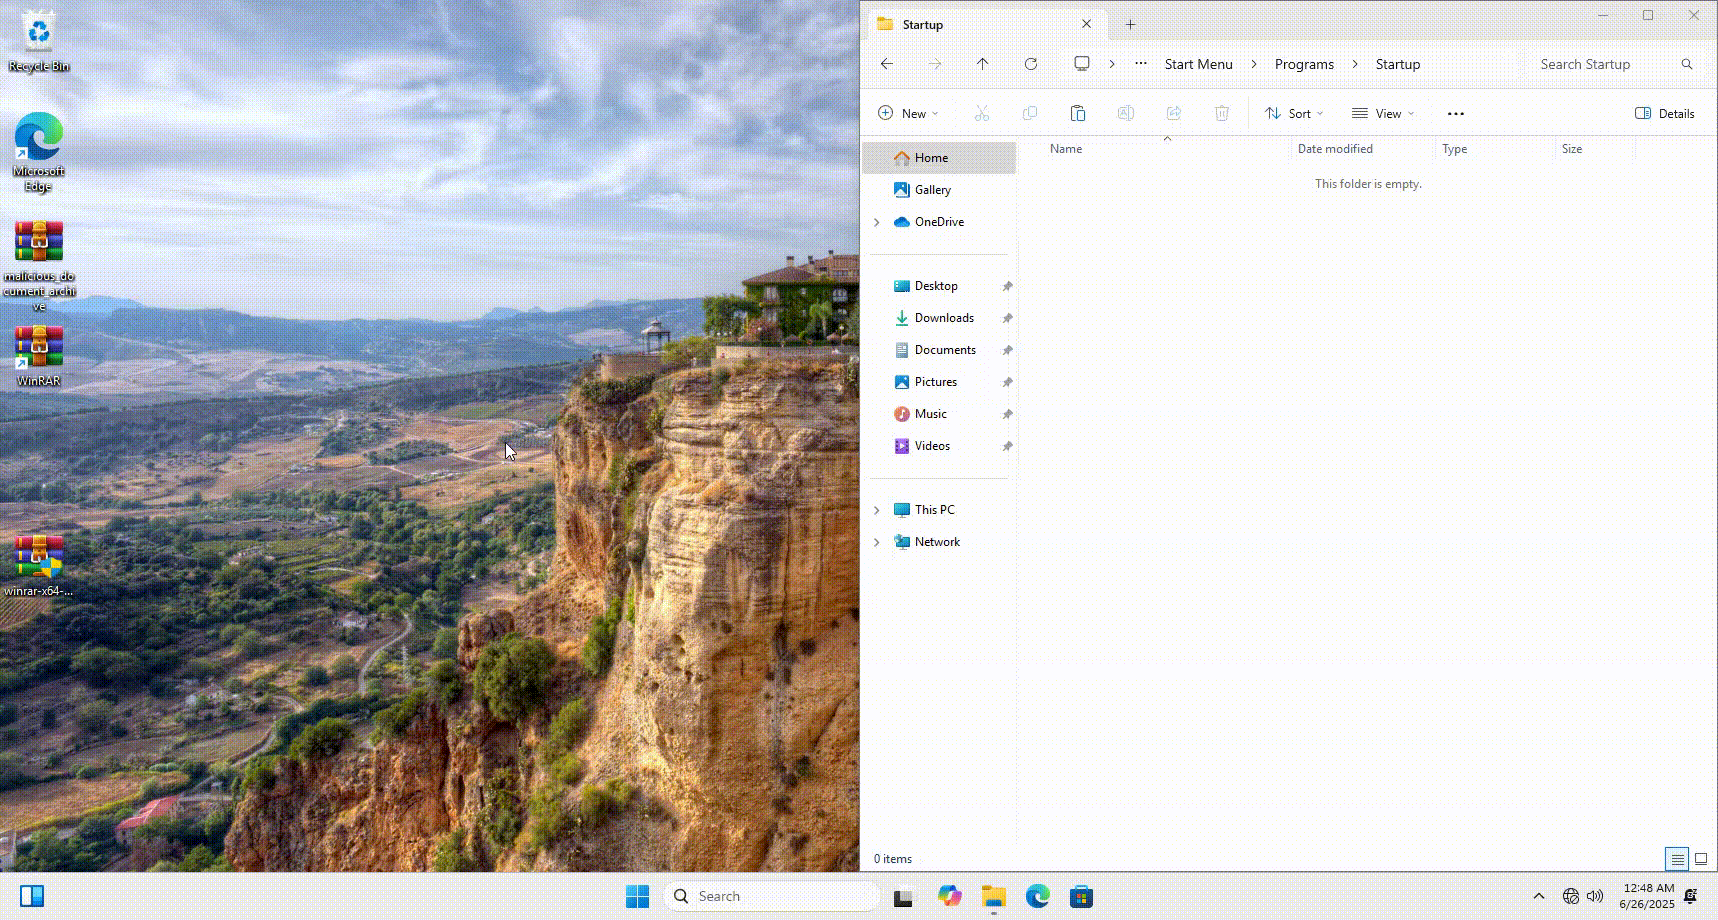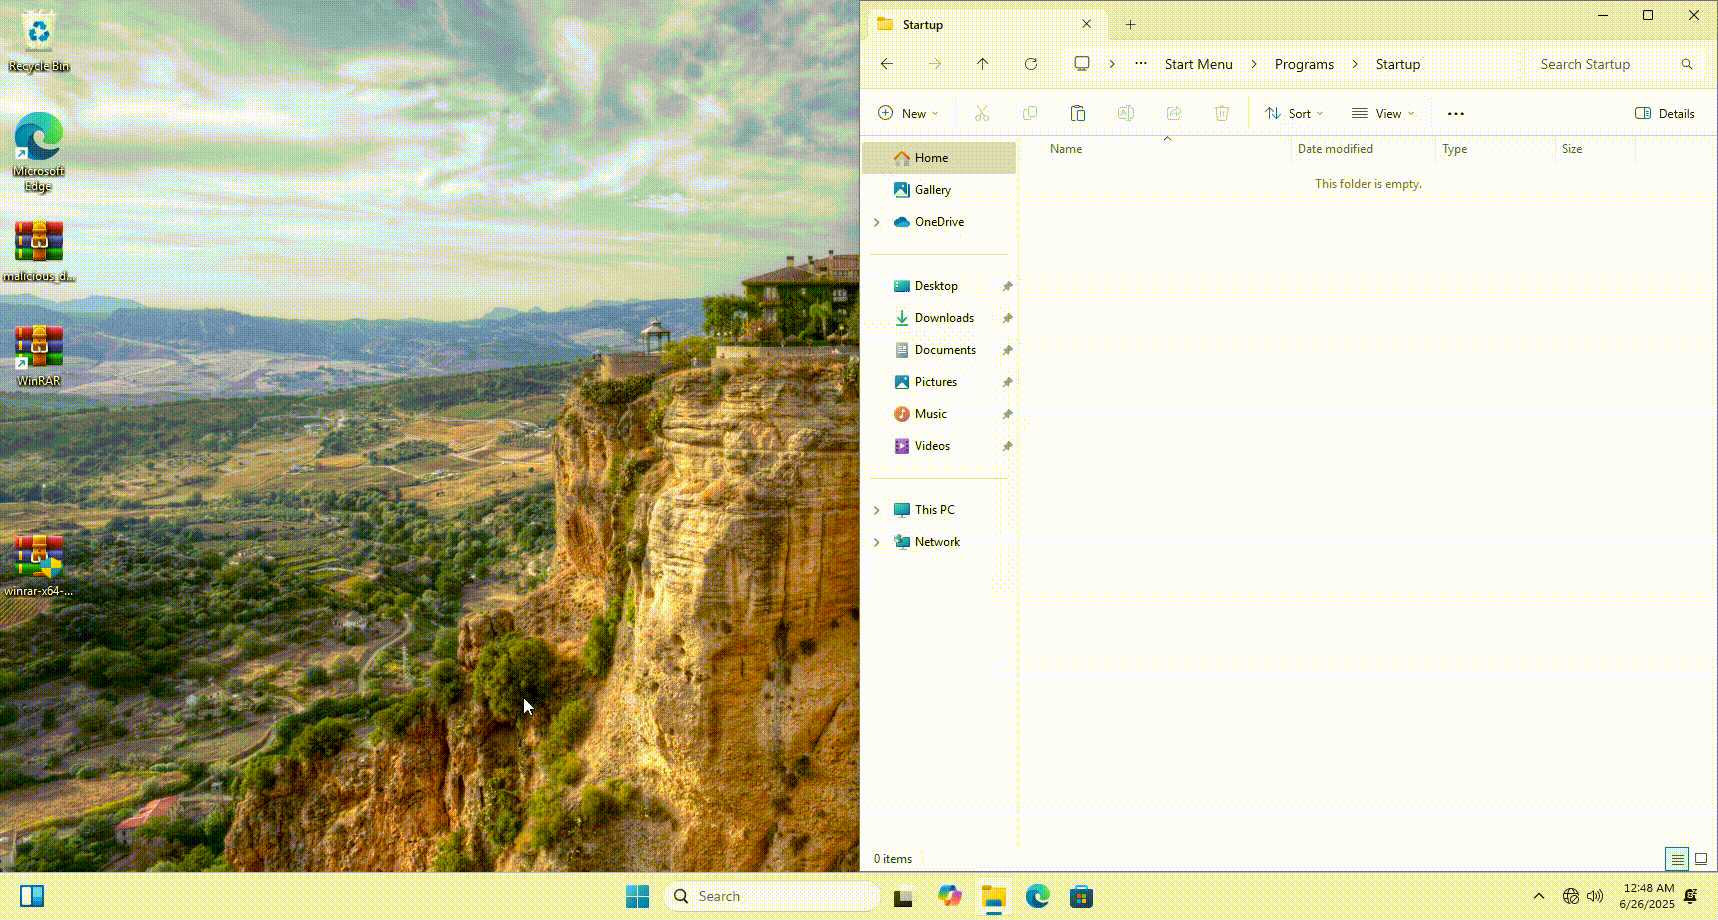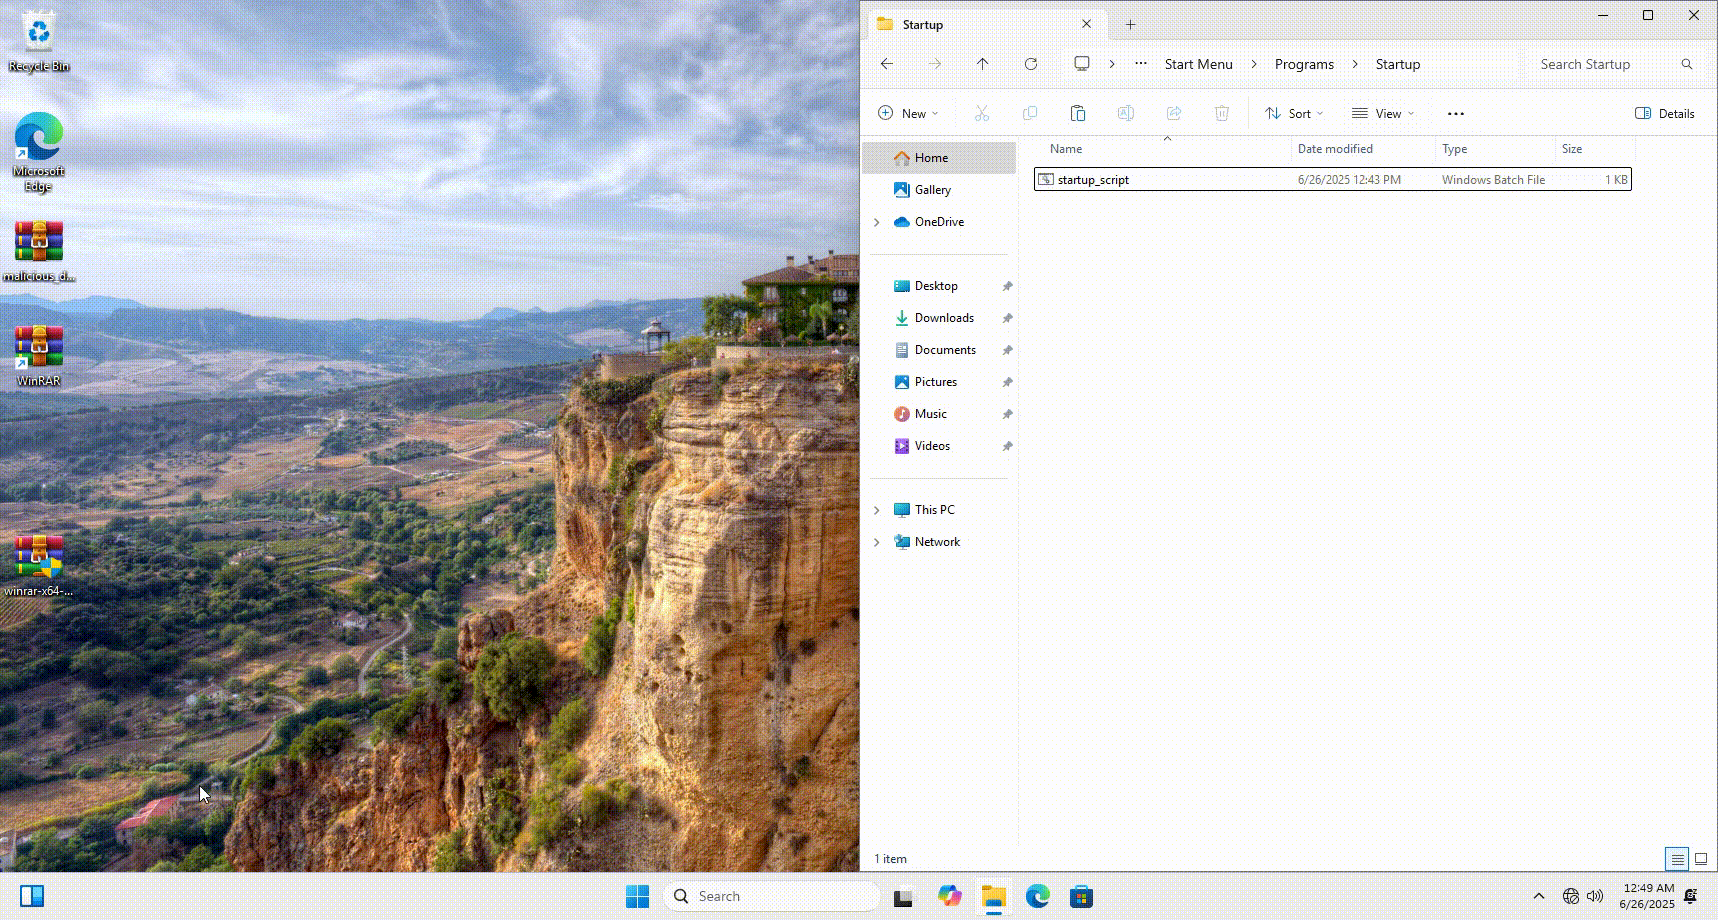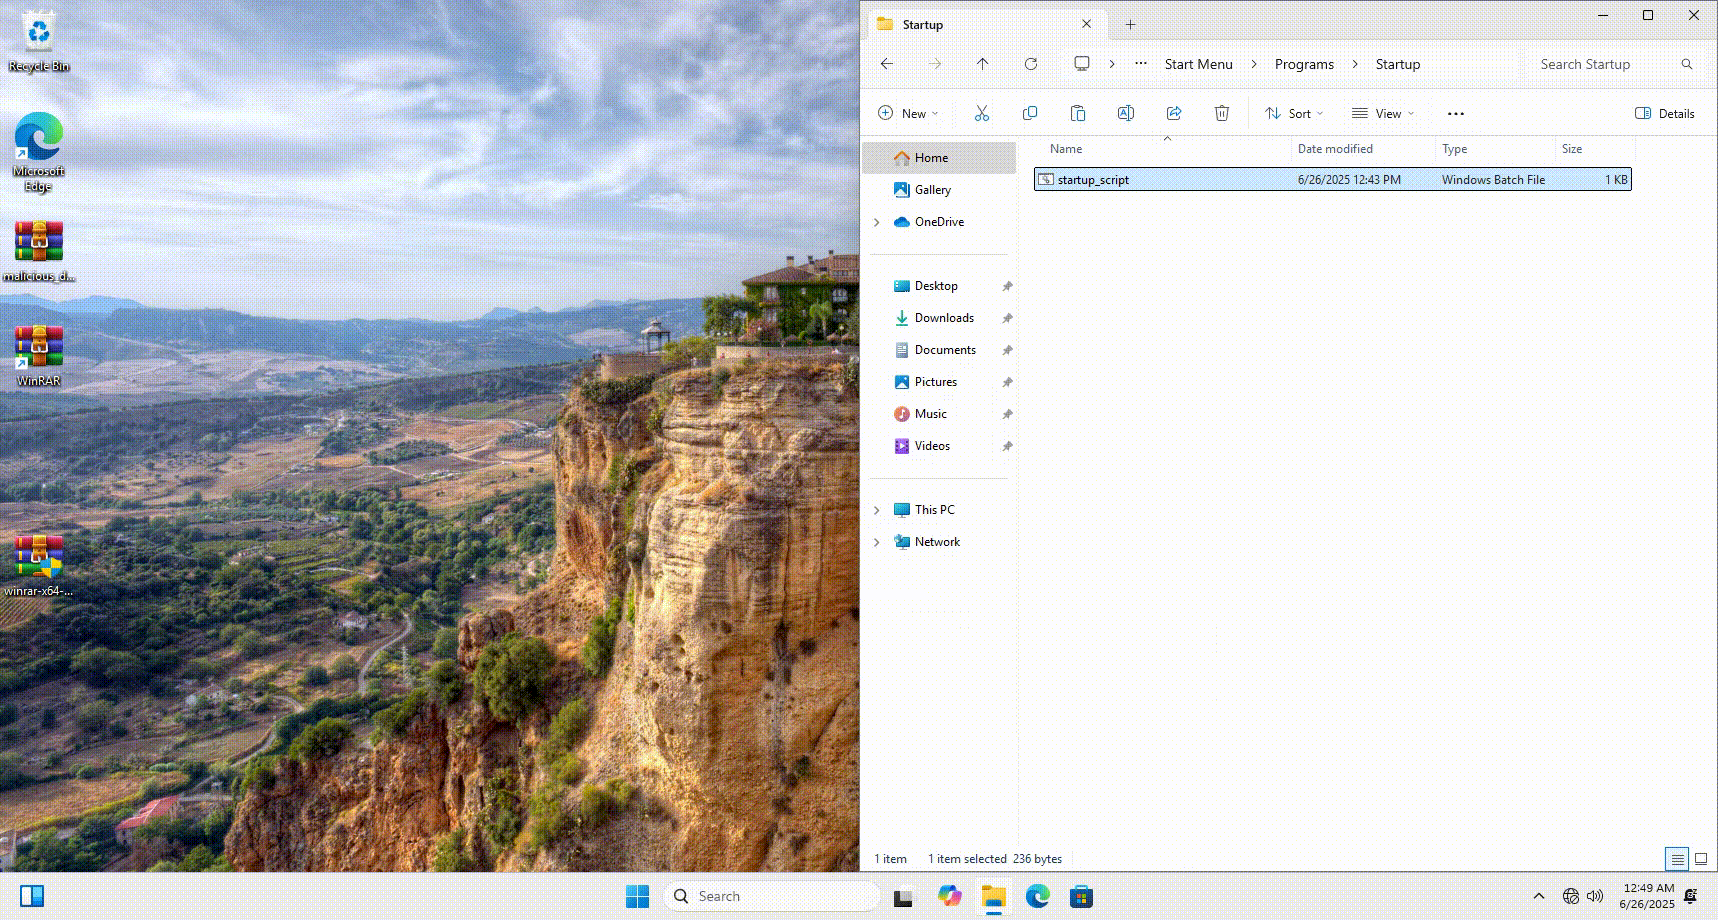

🎞️ デモプレビュー

デモ

🧰 特徴

  • 3 から 7 レベルのディレクトリトラバーサルを使用してペイロードをスタートアップフォルダーに注入します
  • ZIP が 7 ディレクトリの深さで展開されても機能します
  • オプションで、正当に見せるためのデコイの通常ファイルを含めます
  • 任意のペイロードファイルをサポートします

🚀 使い方

▶️ 必要条件

  • Python 3.x

▶️ コマンドライン

python3 zip_payload_generator.py --payload payload.bat --normal decoy.pdf --output backdoor.zip

⚠️ 免責事項

このプロジェクトは、教育および許可を得たペネトレーションテストのみを目的としています。作成者は、このツールの誤用または損害について一切責任を負いません。常に現地の法律および規制を遵守してください。


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    345
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    311
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    303
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    303

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





