
 #1
エクスプロイト後に実行する悪意のあるコードや命令を作成およびカスタマイズするためのツール。
Kitploit おすすめ
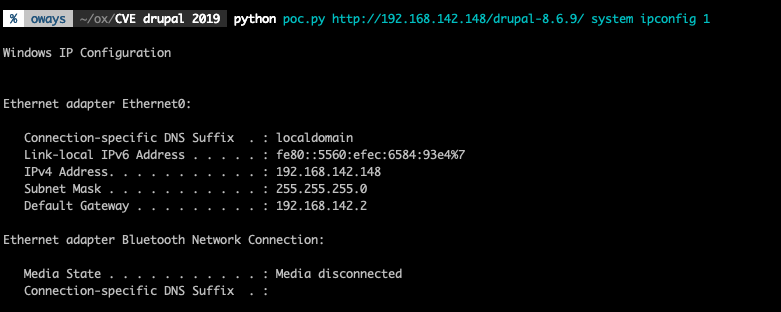
 oways/cve-2019-6340
CVE-2019-6340 POC Drupal rce
 amitr12/cybersec
レッドチームおよびペネトレーションテスター向けの単一ファイルHTMLチートシート。自動で攻撃者/ターゲット変数を注入し、OS対応のリバースシェルジェネレーター、7つのペンテストフェーズにわたるコマンドのスマートコピーボタンを備えています。
 stephenbradshaw/cve-2022-46164-poc
CVE-2022-46164 の基本的なPOCエクスプロイト
 kobs0n/cve-2019-11581
CVE-2019-11581 を標的とした、Atlassian Jira Server および Data Center 向けの概念実証エクスプロイトです。テンプレートインジェクションを介した認証なしのリモートコード実行を実証します。
 subc0ol/apache-struts2-rce-exploit-v2-cve-2017-5638
Apache Struts2(CVE-2017-5638)用の自動リモートコード実行エクスプロイト。ペネトレーションテストと脆弱性検証のための自動悪用機能付き。
 crusoe112/dirtypipepython
PythonベースのDirtyPipe (CVE-2022-0847) PoC - ルートシェルを起動する
 dor-tumarkin/cve-2019-17564-fastjson-gadget
Alibaba FastJson + Spring ガジェットチェーンを作成するための基本コード。CVE-2019-17564 で Apache Dubbo を悪用するために使用されます。詳細情報は…
 misterxid/watchguard_cve-2022-26318
CVE-2022-26318の概念実証エクスプロイト。WatchGuard XTMおよびFireWare OSにおけるリモートコード実行の脆弱性であり、細工されたHTTP POSTリクエストを介してリバースシェルを配信します。
 dovelus/polychrome-rs
コンピュートシェーダーをペイロードとして使用する方法に関するPoC
 faisalfs10x/log4j2-cve-2021-44228-revshell
Log4j2 CVE-2021-44228 revshell、もちろんクソだ!!
 qtranspose/cve-2020-7247-exploit
OpenSMTPD 6.4.0 - 6.6.1 リモートコード実行 PoC エクスプロイト
 ma1dong/vcenter_rce
脆弱性悪用、Vmware vCenter 6.5-7.0 RCE(CVE-2021-21972)、冰蝎3のアップロード、getshell
 mansk1es/caboom
CVE-2021-40444用の悪意のある.cab作成ツール
 garvitv14/cve-2025-59287
CVE-2025-59287の自動エクスプロイト。WSUSにおける未認証のRCEであり、ペイロード生成、リバースシェルリスナー、ハードコードされたキーによるAES暗号化を備えています。
 watchtowrlabs/watchtowr-vs-watchguard-cve-2025-9242
Pythonベースの検出アーティファクト生成ツールおよびエクスプロイト for WatchGuard Fireware OS CVE-2025-9242、認証不要のIKEv2アウトオブバウンズ書き込み脆弱性です。バージョンフィンガープリンティング、脆弱性確認、シェルコードペイロードの構築、ROPチェ…
 shauntdergrigorian/cve-2006-6184
これは、CVE-2006-6184 向けの Python ベースのスタンドアロンエクスプロイトです。このエクスプロイトは、Allied Telesyn TFTP Server (AT-TFTP)…
 thel1ghtvn/cve-2022-30333-poc
CVE-2022-30333の概念実証エクスプロイト。Zimbraが使用するunrarにおけるパストラバーサル脆弱性であり、細工されたRARアーカイブを介した任意のファイル書き込みを実証します。
 jasperla/cve-2017-9101
CSV電話帳アップロードを介したPlaySMS 1.4向け認証済みリモートコード実行エクスプロイト。ペネトレーションテスト用に、単一コマンドモードと対話型シェルモードを提供します。








