
 #1

 ycdxsb/cve-2020-0668
CVE-2020-0668 エクスプロイトを、win10 v1903 未満のバージョンと win10 v1903 以上のバージョンで動作させる
 r3kind1e/log4shell-obfuscated-payloads-generator
WAF検知を回避するために、一次難読化または二次難読化されたCVE-2021-44228またはCVE-2021-45046ペイロードを生成します。
 murataydemir/cve-2017-9822
[CVE-2017-9822] DotNetNuke Cookie デシリアライゼーション リモートコード実行 (RCE)
 amoloht/cve-2022-33891
「💥」CVE-2022-33891 - Apache Spark コマンドインジェクション
 securelayer7/wordpresshell
CVE-2026-63030 / CVE-2026-60137 (WordPress コア) の Pre-auth RCE PoC

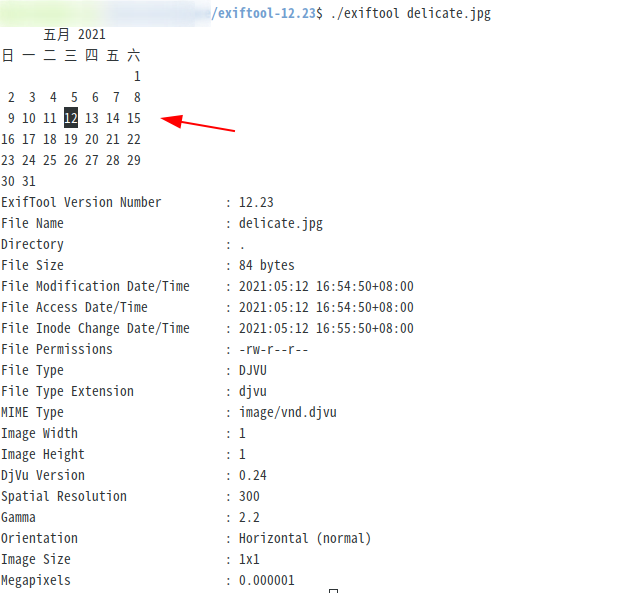 se162xg/cve-2021-22204
exiftool 任意コード実行の脆弱性
 iss4cf0ng/eden-rat
オープンソースのLinux GUIベースのリモートアクセスツールで、C#で開発され、Pythonペイロードを備え、正規のペネトレーションテストおよび偵察タスクを目的としています。
 noxtal/follina
CVE-2022-30190、通称follinaに関する全ての情報です。これは、WordなどのOfficeアプリケーションでMicrosoftサポート診断ツール(MSDT)に影響を与えるRCE脆弱性です。非常にシンプルなPOCです。詳細な脅威インテリジェンスについては、以下のソースを参照してください…
 eversinc33/nimnightmare
CVE-2021-1675 LPE PoC in Nim (PrintNightmare ローカル特権昇格)
 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: 高度なLLMレッドチーム研究プラットフォーム - PAIR AlgorithmとLLM-as-a-Judge評価を搭載
 vulnbe/burpsuite-copy-as-xmlhttprequest
BurpSuite拡張機能で、HTTPリクエストをJavaScriptのXMLHttpRequestコードに変換し、効率的なXSS PoC(概念実証)の生成とWebエクスプロイトテストを実現します。
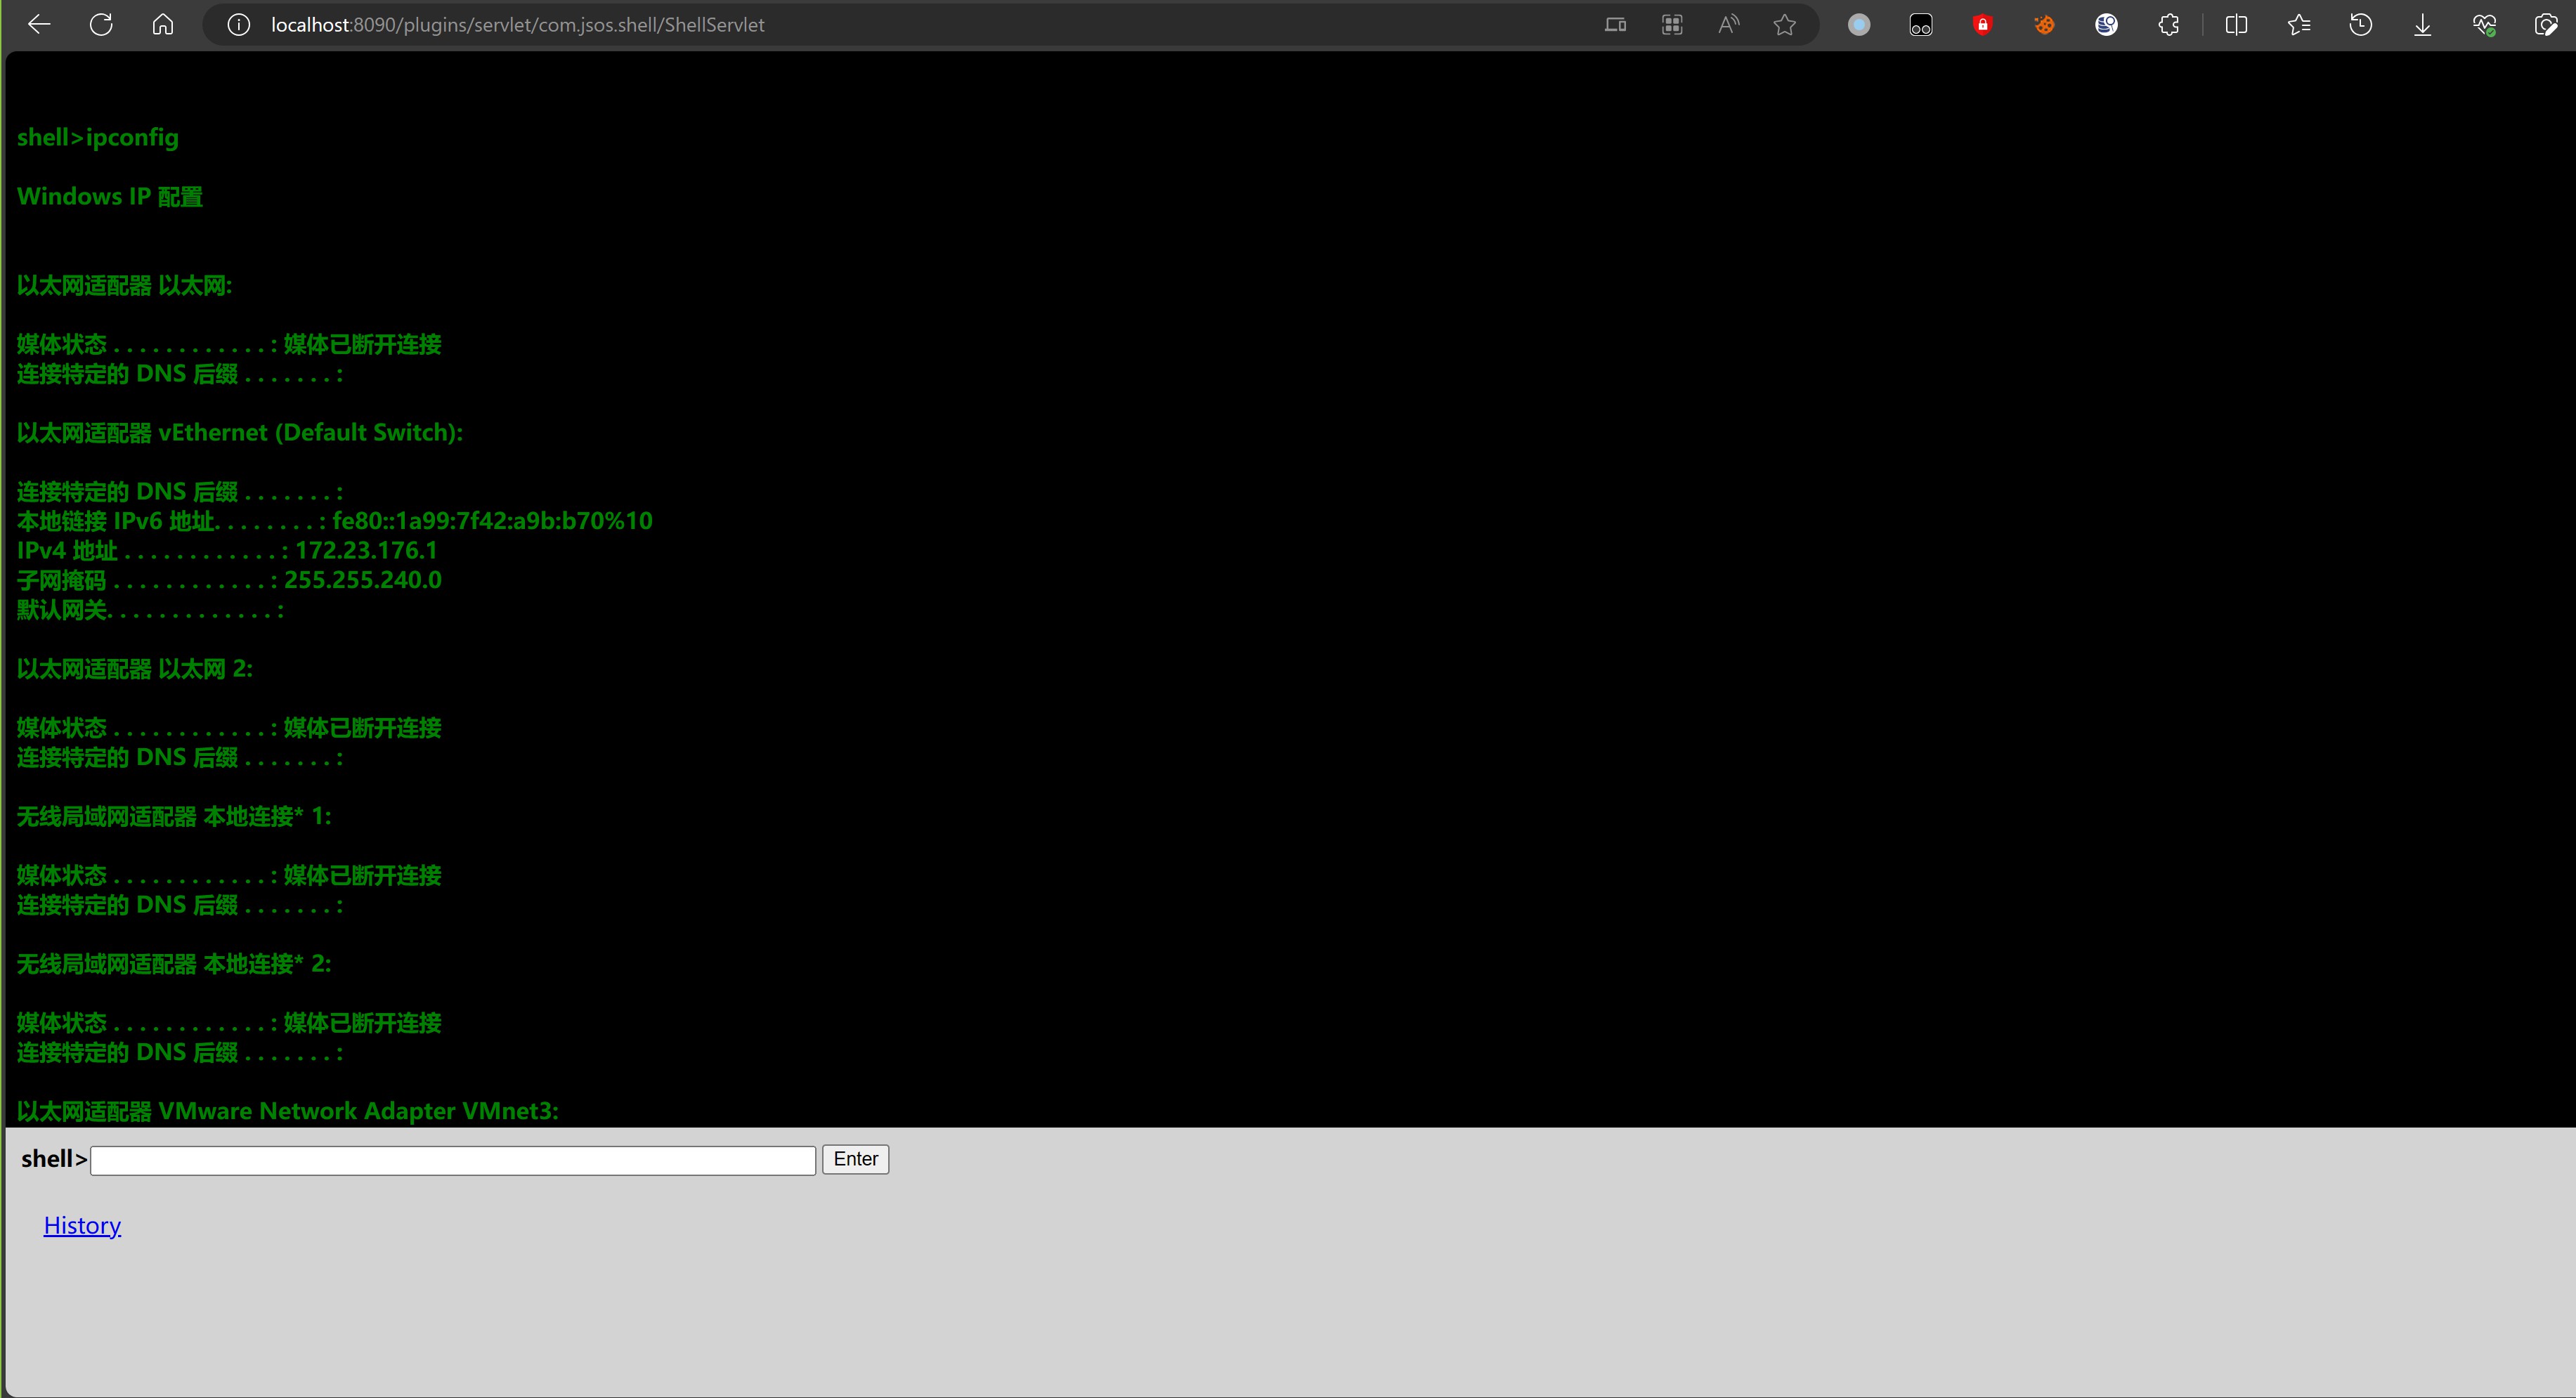 youcannotseemeagain/cve-2023-22515_rce
ConfluenceバックエンドRCE
 0x00-0x00/-cve-2017-9805
Apache Struts2 RESTプラグイン XStream RCE用のエクスプロイトスクリプト (CVE-2017-9805)
 jas502n/java-compressed-file-security
java web 圧縮ファイル セキュリティ 脆弱性
 lanzt/cve-2020-14321
Moodle 3.9向けの認証済みエクスプロイトで、教師の権限をマネージャーロールに昇格させ、悪意のあるプラグインのアップロードを介してリモートコード実行を達成します。
 j0ey17/cve-2022-22963_reverse-shell-exploit
CVE-2022-22963は、Java向けSpring Cloud Function Frameworkにおけるリモートコード実行を可能にする脆弱性です。このPythonスクリプトは脆弱性が存在するかどうかを検証し、存在する場合はリバースシェルを提供します。









