#1
 secforce/cve-2018-8941
D-Link DSL-3782 コード実行 (概念実証)
 absholi7ly/cve-2025-6218-winrar-directory-traversal-rce
CVE-2025-6218は、WinRARにおけるディレクトリトラバーサルの脆弱性であり、ユーザーが特別に細工された
 lockness-ko/cve-2024-27316
CVE-2024-27316(テスト済み)、CVE-2024-30255(未テスト)、CVE-2024-31309(未テスト)、CVE-2024-28182(未テスト)、CVE-2024-2653(未テスト)、CVE-2024-27919(未テスト)向けの概念実証(PoC)
 mcdulltii/cve-2022-1329
WordPress Elementor 3.6.0 3.6.1 3.6.2 RCE POC
 voidsec/joomla_cve-2015-8562
JoomlaのCVE-2015-8562脆弱性(オブジェクトインジェクションRCE)に対する概念実証
 afanpan/cve-2025-29824-exploit
Windows Common Log File System Driver における Use After Free の脆弱性により、認可された攻撃者がローカルで特権を昇格できる可能性があります。
 exploitbox/git-lfs-rce-exploit-cve-2020-27955-go
CVE-2020-27955 に対する Go ベースのエクスプロイト。Windows 上の Git LFS を介してリモートコード実行を実現し、Git、VS Code、GitHub Desktop を含む複数の開発ツールに影響を与えます。
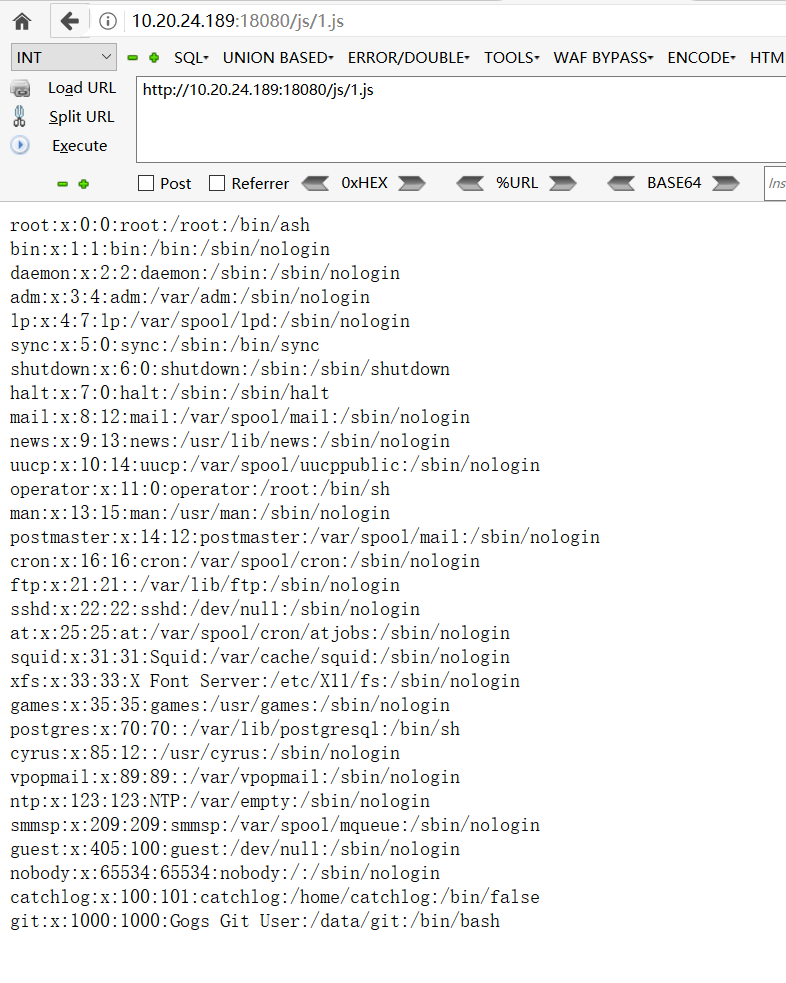 jas502n/gogs_rce
Gogs RCE(CVE-2018-18925)のエクスプロイト。セッション偽造とGitフックインジェクションを利用して、root権限で任意のコマンド実行を達成します。
 horizon3ai/cve-2026-102489
ZammadにおけるCVE-2026-102489の概念実証エクスプロイト: WebSocketセッションリークを認証済みセッションハイジャックおよび未認証のリモートコード実行へと連鎖させる。
 elizarfish/cve-2023-21823
CVE-2023-21823 PoC
 d3fudd/cve-2020-9484_exploit
Apache Tomcatのデシリアライゼーション(CVE-2020-9484)に対するエクスプロイト。RCEにつながる可能性があります。
 korteke/cve-2022-42889-poc
CVE-2022-42889 脆弱性を悪用する方法を示すシンプルなアプリケーション
 sickwell/cve-2025-55182
CVE-2025-55182 - React Server Components RCEエクスプロイト&スキャナ。外部サーバーとCLIインターフェースをサポート。
 febinrev/deepin-linux_reader_rce-exploit
CVE-2023-50254: パッチ未適用のDeepin Linuxデスクトップに影響するDeepin-reader RCEのPoCエクスプロイト。Deepin Linuxの標準ドキュメントリーダー「deepin-reader」ソフトウェアには、設計上の欠陥により、細工されたdocx文書を介してリ…
 badaccess11/cve-2019-8601
パッチ適用済みのJavaScriptCoreの脆弱性を悪用する
 tc3650/cve-2026-43499-armv7
CVE-2026-43499(GhostLock futex UAF)的ARM32 Linux内核权限提升漏洞利用,针对华为Watch 4 Pro,包含多种利用变体和详细的绕过分析。
 jas502n/cve-2018-2893
CVE-2018-2893