
 #1

 hoodoer/js-tap
XSSペイロードやポストエクスプロイテーションインプラントとして使用されるJavaScriptビーコンとC2。ウェブアプリサーバーやデスクトップソフトウェア上でユーザーを監視し、永続性を維持するために使用します。ブラウザ拡張機能、Electronアプリ、Node/Bunアプリのインプラントが含まれま…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
 saadahla/d1rkldr
間接的な動的 syscall 実装を備えたシェルコードローダー、MAC 形式のシェルコード、PEB からの API 解決、syscall 呼び出しと実行時の syscall 命令アドレス解決。
 twosevenonet/injectsetconsole
WriteProcessMemoryを使用しないプロセスコードインジェクションの概念実証
 gr1mmie/atlasc2
ステージ1のオペレーションを中心としたC# C2フレームワーク
 cyb0r9/androspy
自動化されたAndroidバックドア生成ツール。暗号化、IPポイズニング、Metasploitペイロード統合を備え、侵入テストやレッドチーム運用向け。
 cryptolok/aslray
Linux ELF x32/x64 向け ASLR/DEP/NX バイパスエクスプロイト(スタックスプレー使用)
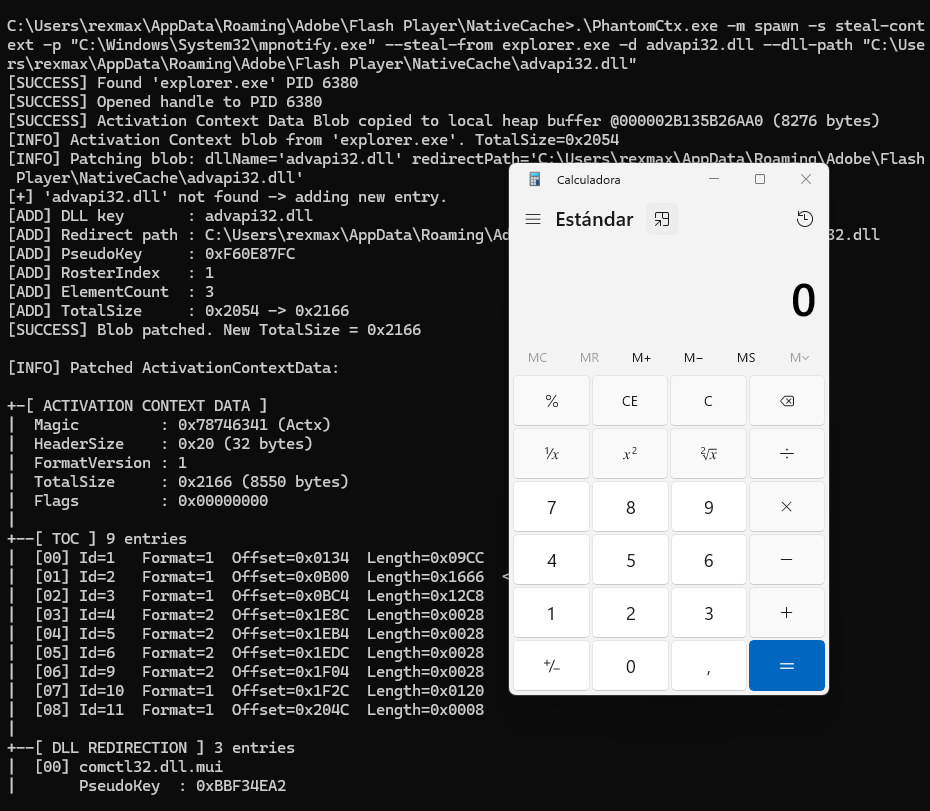 r3xmax/phantomctx
アクティベーションコンテキストハイジャック回避ツール
 t0thkr1s/revshellgen
Python 3で書かれたリバースシェルジェネレータ。
 4w4k3/insanity-framework
ペイロードを生成し、リモートマシンを制御します。 [提供終了]
 cerbersec/ares
Project Ares は、C/C++ で書かれた Proof of Concept (PoC) ローダーで、Transacted Hollowing 技術に基づいています。
 allevon412/teamsimplant
Microsoft Teams向けのステルス性の高いDLLプロキシインプラントで、フッキング解除技術を介してAES暗号化シェルコードを注入し、Metasploit Meterpreterセッションによる永続的なバックドアアクセスを提供します。
 und3rf10w/external_c2_framework
Python api for usage with cobalt strike's External C2 specification
 deepinstinct/dcomuploadexec
DCOM ラテラルムーブメント POC - IMsiServer インターフェースを悪用し、リモートでペイロードをアップロードして実行する
 exploits-forsale/collateral-damage
CVE-2024-30088を利用したXbox SystemOS用カーネルエクスプロイト
 lepotekil/msfmania
Python AV 回避ツール
 trustedsec/elfloader
x86_64/x86 Linuxシステム上でELFオブジェクトを完全にメモリ内で読み込み・実行し、実行時にlibcシンボルを解決することで、ステルス性の高いポストエクスプロイテーションコマンド実行を実現します。









