#1
 jas502n/publiccms_decrypt
publiccms_decrypt
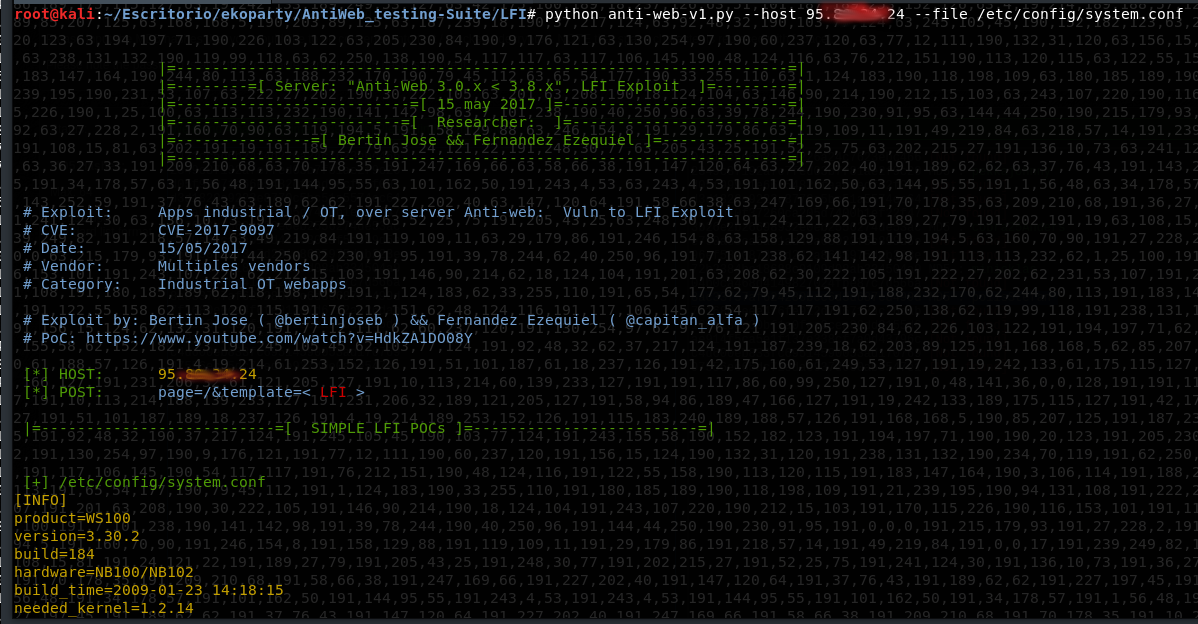 mdudek-ics/antiweb_testing-suite
CVE-2017-9097 (+RCE) を利用するツールスイート
 0xblarky/nextpass
ターゲットの詳細からパスワードリストや辞書を生成するために使用できるツール
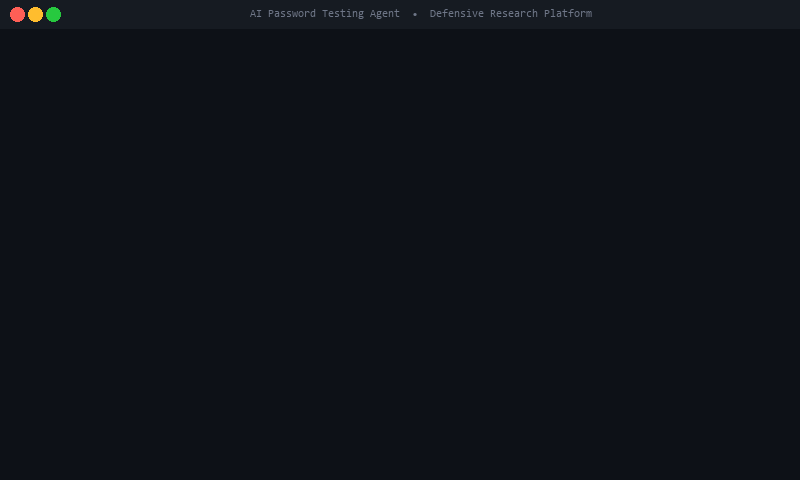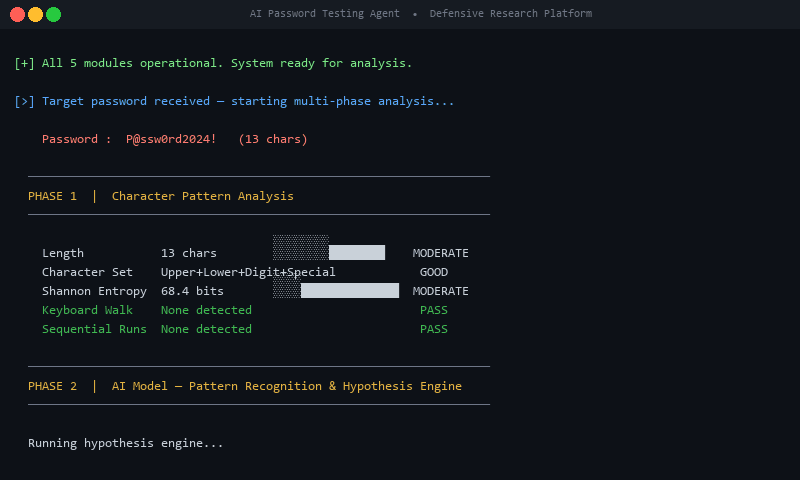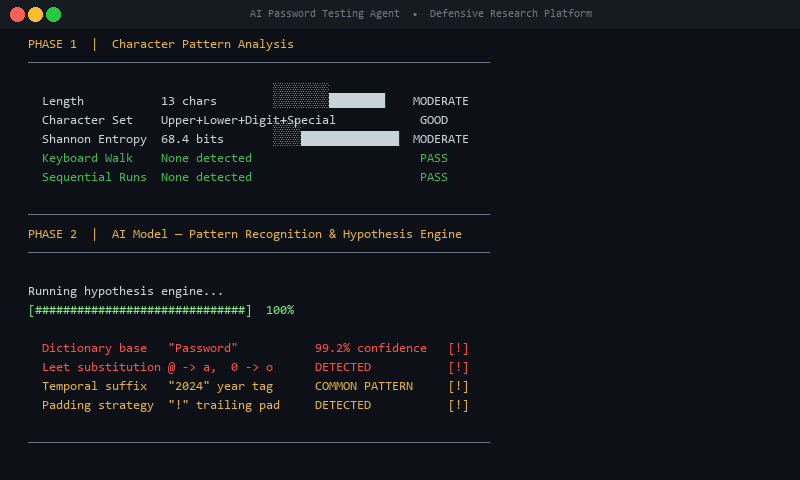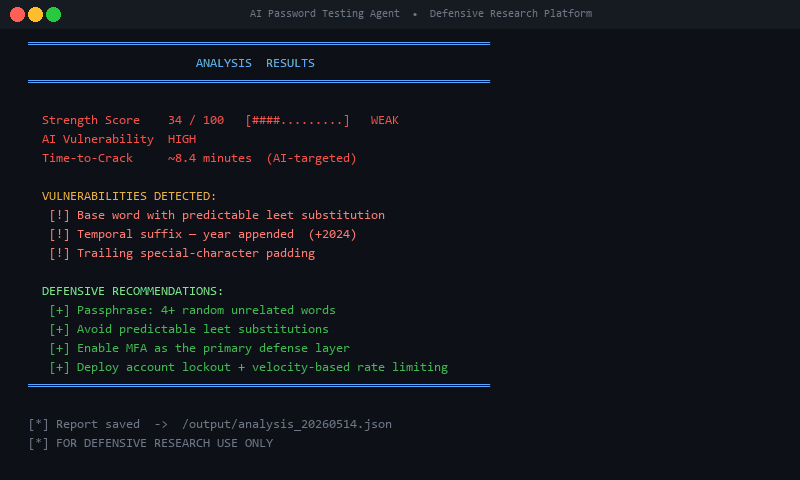 insider77circle/ai-password-testing-agent
パスワード強度のテスト、脆弱性の特定、パスワード作成パターンの探索を行うインテリジェントエージェント。
 lukejenkins/cve-2022-24693
CVE-2022-24693のドキュメントと再現手順:Baicells Nova436QおよびNeutrino 430ファームウェアにおけるハードコードされた認証情報。これにより、リモートSSHアクセスと権限昇格が可能になります。
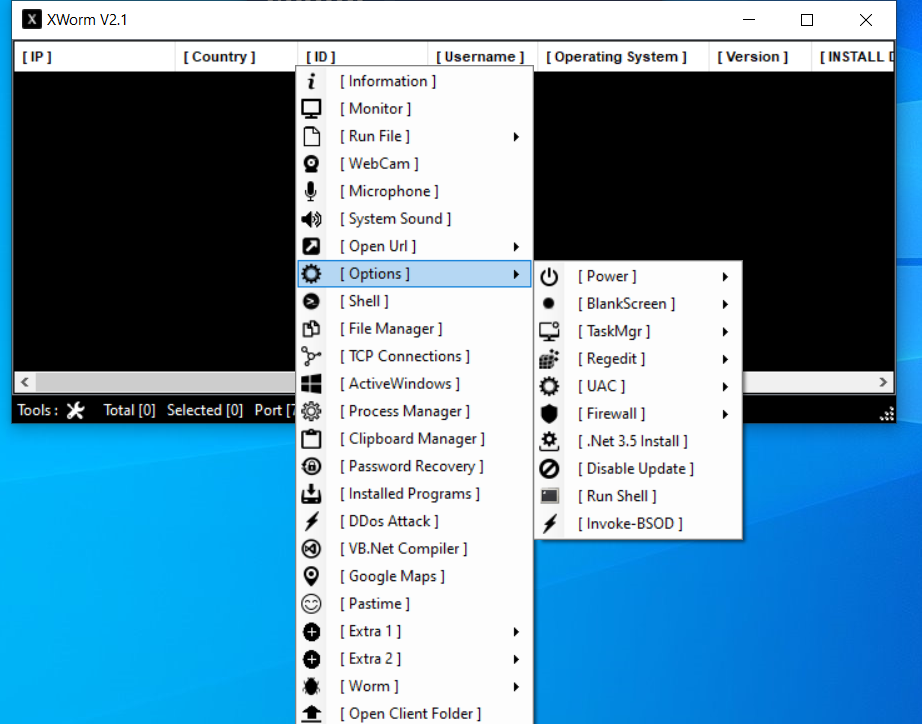
 manturever/xworm-rat
⭐️有名なXWorm RAT、バージョン2.1。教育目的のみ。
 danyw24/zyxel-p870hn-hardware-hacking
むき出しのPCBからrootまで: UART経由でZyXEL P-870HN (BCM6368) をハードウェアハッキング — CVE-2025-0890 + CVE-2024-40891、自分のハードウェア上で。
 chron1k/oxide_hive
CVE-2021-36934 のエクスプロイト
 zhairiazzeddine/exploit-cve-2023-6063-poc-vuln
CVE-2023-6063(WP Fastest Cache 1.2.2 以下における認証不要の時間ベースブラインドSQLインジェクション)のPython PoC。WordPressのパスワードハッシュとメールアドレスを抽出します。
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
CVE再現: cve-2024-43451-ntlm_hash_disclosure_reproduction
 ctm1/cve-2023-32784-keepass-linux
Linux向けKeePassマスターパスワード抽出PoC
 websecnl/cve-2021-36934
SeriousSAM Auto Exploiter
 d1se0/cve-2024-21413-vulnerabilidad-outlook-lab
CVE-2024-21413 Outlook 脆弱性の悪用を実証する教育用ラボ。Python メールエクスプロイトツールと Responder を使用して、制御された Windows 環境で NTLM 資格情報をキャプチャします。
 yucaerin/cve-2024-55555
Laravel Crypto Killer マススキャナー (CVE-2024-55555)
 shauryarathore357-hub/thm-moniker-link-cve-2024-21413-writeup
CVE-2024-21413のTryHackMeルームウォークスルー。Outlook Moniker Linkの保護ビューバイパス、NTLMハッシュ漏洩、Responderによる認証情報キャプチャを扱う。
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIRチャレンジ向けのネットワークフォレンジックwriteupとツール群:PCAPトラフィックからhex→Base64→XORのデータ窃取チェーンを解析し、その後CVE-2023-32784を介してプロセスメモリダンプからKeePassマスターパスワードを復元します。
 r3fr4kt/devvortex
HackTheBox Devvortexのウォークスルー。サブドメインファジング、Joomla API列挙、テンプレートベースのWebシェル、bcryptハッシュクラッキング、Apport-CLI CVE-2023-1326権限昇格を扱う。