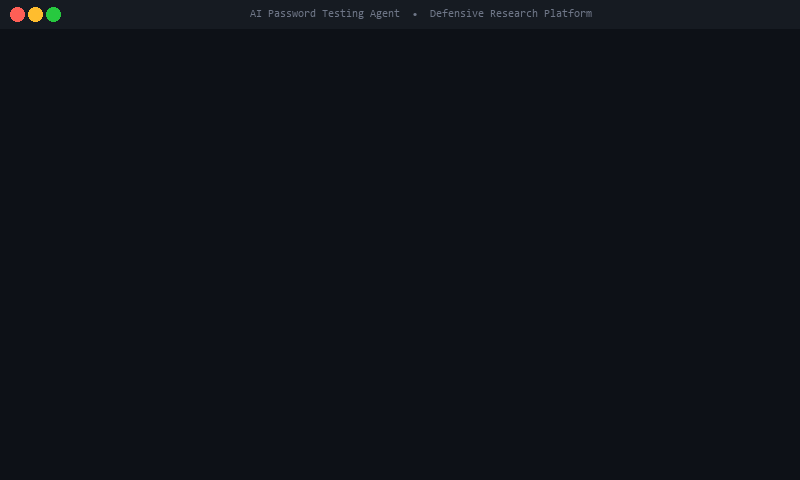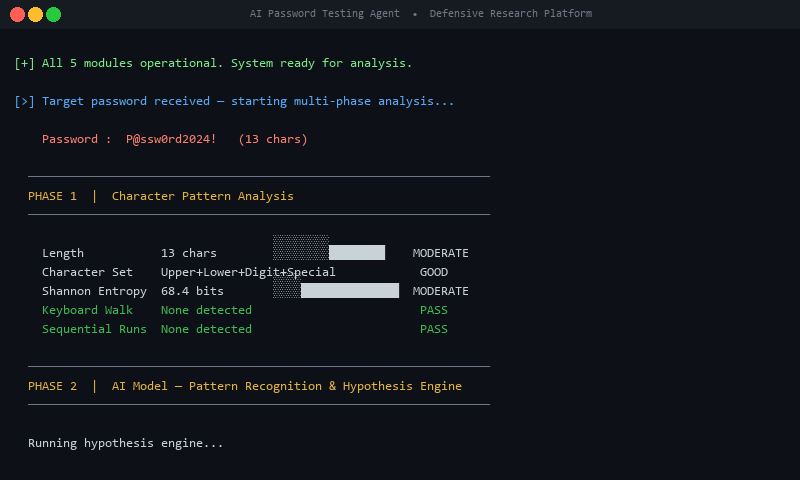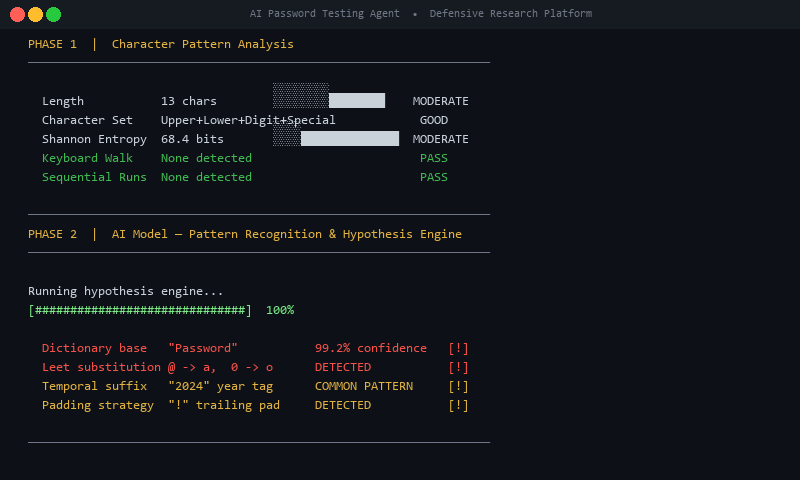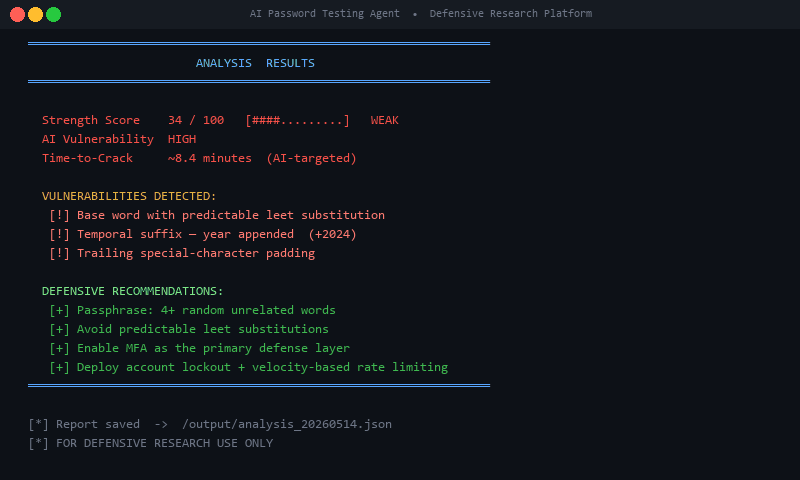
AIパスワード攻撃オーケストレーター > ブルートフォースは死んだ。新しいパスワード攻撃は学習する。このリポジトリはその主張の背後にある研究である。AIがどのようにパスワード攻撃を盲目的な列挙から、あらゆる失敗から学習する適応型キャンペーンへと変えるかについての技術分析と、それを阻止するための検知ルールおよび対策を収録している。動作する攻撃コードは含まない。論文と防御策のみ。
⚠️ 法的免責事項 & 研究目的
このリポジトリは防御的サイバーセキュリティ研究および教育目的のみを対象としています
- 悪用可能なコードはありません - このリポジトリには理論的研究、概念分析、防御的对策のみが含まれています
- 攻撃ツールはありません - 動作するエクスプロイト、攻撃スクリプト、自動攻撃ツールは含まれていません
- 防御重視 - すべてのコンテンツは、組織がAI強化パスワード攻撃から防御するための支援を目的としています
- 学術研究 - これはセキュリティ専門家および研究者向けの技術的能力分析です
- コンプライアンス - すべてのコンテンツは責任ある開示および倫理的なセキュリティ研究基準に準拠しています
このリポジトリにアクセスすることで、以下に同意したものとみなされます:
- この情報を防御目的のみに使用すること
- 記載された概念を兵器化または運用化しようとしないこと
- 調査結果をセキュリティコミュニティと責任を持って共有すること
- 適用されるすべての法律および規制を遵守すること
リポジトリ概要
このリポジトリには、AI強化パスワード攻撃手法に関する研究と防御的ガイダンスが含まれています。この研究は、人工知能が従来のパスワード攻撃をブルートフォース試行からインテリジェントで適応型のキャンペーンへとどのように変革しうるか、そしてさらに重要なことに、組織がそのような攻撃をどのように検知し防御できるかを分析しています。
研究分類
- 文書タイプ: 技術的能力分析 & イノベーション評価
- 分類: レッドチーム / オフェンシブセキュリティ研究(防御的応用)
- MITRE ATT&CK: T1110 (Brute Force)、T1589 (Gather Victim Identity Information)
- イノベーションステータス: 新規アーキテクチャ - 商業的ポテンシャル
- 研究日: 2026年1月5日
リポジトリ構造
ai-password-orchestrator/
├── README.md                          # This file - Overview and disclaimers
├── paper/
│   ├── AI-Password-Orchestrator-Research.pdf    # Main research paper (sanitized)
│   └── methodology.md                 # Technical methodology and capabilities
├── defense/
│   └── detection-rules.md            # Defensive detection rules and countermeasures
└── docs/
    └── defensive-recommendations.md  # Additional defensive guidance
研究範囲 & 制限事項
この研究に含まれるもの ✅
- 理論的分析: AI強化攻撃手法の概念的探求
- アーキテクチャ設計: システム設計思想とコンポーネント分析
- パフォーマンス指標: 従来ツールとの比較分析
- 防御的对策: 検知ルール、SIEMクエリ、緩和戦略
- ユースケースシナリオ: エンタープライズペネトレーションテストおよびセキュリティ評価の文脈
- イノベーション評価: 技術的能力および商業的ポテンシャルの分析
この研究に含まれないもの ❌
- 動作するコードはありません: 実行可能なスクリプト、プログラム、攻撃ツールはありません
- AIプロンプトはありません: 特定のLLMプロンプトやプロンプトエンジニアリング技術はありません
- 統合スクリプトはありません: AIシステムを攻撃ツールに接続するコードはありません
- 自動化はありません: 自動攻撃オーケストレーションコードはありません
- エクスプロイトコードはありません: 動作するエクスプロイトや脆弱性コードはありません
- 設定ファイルはありません: ツール設定やセットアップスクリプトはありません
主要な研究成果
中核的イノベーション: 再帰的学習ループ
この研究は、計算的ブルートフォースから認知的敵対的学習へのパラダイムシフトを特定しています:
| 側面 | 従来のツール | AI強化アプローチ |
|---|
| 戦略 | 線形ワードリスト反復 | 再帰的適応学習 |
| インテリジェンス | ゼロ(盲目的列挙) | パターン認識 & 仮説検証 |
| 学習 | 試行間の学習なし | あらゆる失敗から学習 |
| 成功率 | 0.01-0.1% | 15-30%(パターン検出後) |
| 時間短縮 | ベースライン | 50-70%高速化 |
防御的インパクト
この研究により、組織は以下が可能になります:
- AI強化攻撃を検知 行動分析を通じて
- 標的型対策を実装 インテリジェントなペーシングに対して
- パスワードポリシーを強化 特定されたパターンに基づいて
- 監視能力を向上 適応型攻撃に対して
- インシデント対応手順を開発 AI駆動型脅威に対して
防御的応用
セキュリティチーム向け
- 検知ルール: SIEMクエリ、Snort/Suricataルール、行動分析
- インシデント対応: AI強化攻撃シナリオ用のプレイブック
- ポリシー強化: 証拠に基づくパスワードポリシー推奨事項
- 脅威インテリジェンス: IOCおよび行動指標
研究者向け
- イノベーション分析: AIセキュリティツールを評価するためのフレームワーク
- 方法論: オフェンシブセキュリティ分析のための研究アプローチ
- パフォーマンス指標: 比較分析フレームワーク
- 将来の研究: AIセキュリティ研究の方向性
組織向け
- リスク評価: 新たに出現するAI駆動型脅威の理解
- 制御検証: 高度な攻撃に対する既存防御のテスト
- セキュリティアーキテクチャ: 回復力のある認証システムの設計
- コンプライアンス: セキュリティ基準および規制の遵守
倫理的考慮事項
責任ある研究原則
- デュアルユースの認識: 攻撃的および防御的応用の両方を認識する
- 責任ある開示: 調査結果をセキュリティコミュニティと共有する
- 防御の優先: 保護と緩和に焦点を当てる
- 法令遵守: 適用されるすべての法律および規制を遵守する
- 倫理基準: プロフェッショナルなセキュリティ研究倫理に従う
コミュニティへの貢献
この研究は以下に貢献します:
- 集団的防御: 検知方法と対策の共有
- セキュリティ意識: 新たな脅威について専門家を教育
- ツール開発: 防御的セキュリティツールへのインスピレーション
- 学術研究: サイバーセキュリティ知識の advancement
法務 & コンプライアンス
研究コンプライアンス
- 学問の自由: 学術的探求の原則の下で実施された研究
- 修正第一条: 保護された言論および研究出版
- セキュリティ研究免除: 防御目的で実施
- 責任ある出版: 実行可能なエクスプロイトコードは含まれていません
使用制限
禁止される使用:
- ❌ 不正アクセスのための攻撃能力の開発
- ❌ 悪意のある目的のための攻撃ツールの作成
- ❌ 許可なくセキュリティ制御を回避すること
- ❌ 法律、規制、または組織のポリシーに違反すること
許可される使用:
- ✅ 防御的セキュリティ研究および開発
- ✅ セキュリティ制御のテストおよび検証
- ✅ インシデント対応の準備およびトレーニング
- ✅ 学術研究および教育
- ✅ 脅威インテリジェンスおよび分析
コントリビューション & フィードバック
研究コミュニティ
以下からのコントリビューションを歓迎します:
- セキュリティ研究者および実務家
- 学術機関および研究者
- 脅威インテリジェンスの専門家
- 防御的セキュリティツール開発者
責任ある共有
この研究を共有する際は:
- 免責事項を含める 防御目的について
- 保護的応用を強調する 攻撃的ポテンシャルよりも
- 文脈を提供する 倫理的研究実践について
- 責任ある使用を奨励する および法令遵守
引用 & 帰属
学術引用
AI Password Attack Orchestrator: Technical Capability Analysis & Innovation Assessment
Research Date: January 5, 2026
Classification: Defensive Security Research
Repository: https://github.com/Insider77Circle/AI-PASSWORD-TESTING-AGENT
研究の完全性
- 独自研究: 独立した分析および評価
- ピアレビュー: プロフェッショナルなセキュリティコミュニティのレビューに公開
- 透明性: 完全な方法論と制限事項の開示
- 再現性: 検証のために文書化された研究フレームワーク
将来の研究方向
防御的イノベーション
- AI強化検知: AIを使用してAI強化攻撃を検知する
- 適応型防御: 脅威とともに進化する動的な対策
- 行動生体認証: 高度なユーザー行動分析
- ゼロトラストアーキテクチャ: パスワード依存の最小化
- 量子耐性認証: 将来に強いセキュリティ
研究機会
- 長期研究: AI強化攻撃の長期的な有効性
- クロスプラットフォーム分析: 異なる認証システム
- 業界固有の研究: セクター固有の脅威パターン
- 国際研究: グローバルな脅威情勢の分析
連絡先 & サポート
研究に関するお問い合わせ
この研究に関する質問は:
- 技術的な質問: このリポジトリでissueを開いてください
- コラボレーションの提案: GitHubを通じて連絡してください
- メディアからのお問い合わせ: 責任ある開示チャネルを使用してください
セキュリティ上の懸念
この研究に関するセキュリティ問題を発見した場合:
- 責任ある開示: 標準的なセキュリティ研究プロトコルに従ってください
- 緊急の懸念: 適切なチャネルを通じて連絡してください
- 不正使用の報告: この研究の悪用または不正使用を報告してください
バージョン履歴
- v1.0 (2026年1月5日): 初期研究出版
- 中核的方法論および能力分析
- 防御的検知ルールおよび対策
- 包括的な法的および倫理的免責事項
最終免責事項
この研究は防御的セキュリティ目的のみのために「現状のまま」提供されます。著者およびコントリビューターは、この情報の悪用または不正な適用に対して一切の責任を負いません。ユーザーは、適用される法律および規制への準拠を確保する唯一の責任を負います。
この研究にアクセス、使用、または共有することにより、あなたはこの文書に提示されたすべての条項、条件、および免責事項を読み、理解し、遵守することに同意したものとみなされます。
🔒 防御的セキュリティ研究 | 🛡️ 保護的応用のみ | 📚 教育目的
🛡️ REDSTORM RESEARCH suite
モデル層ではなく、エージェント層のセキュリティ。ラボからのその他のプロジェクト:
 insider77circle/ai-password-testing-agent

