#1
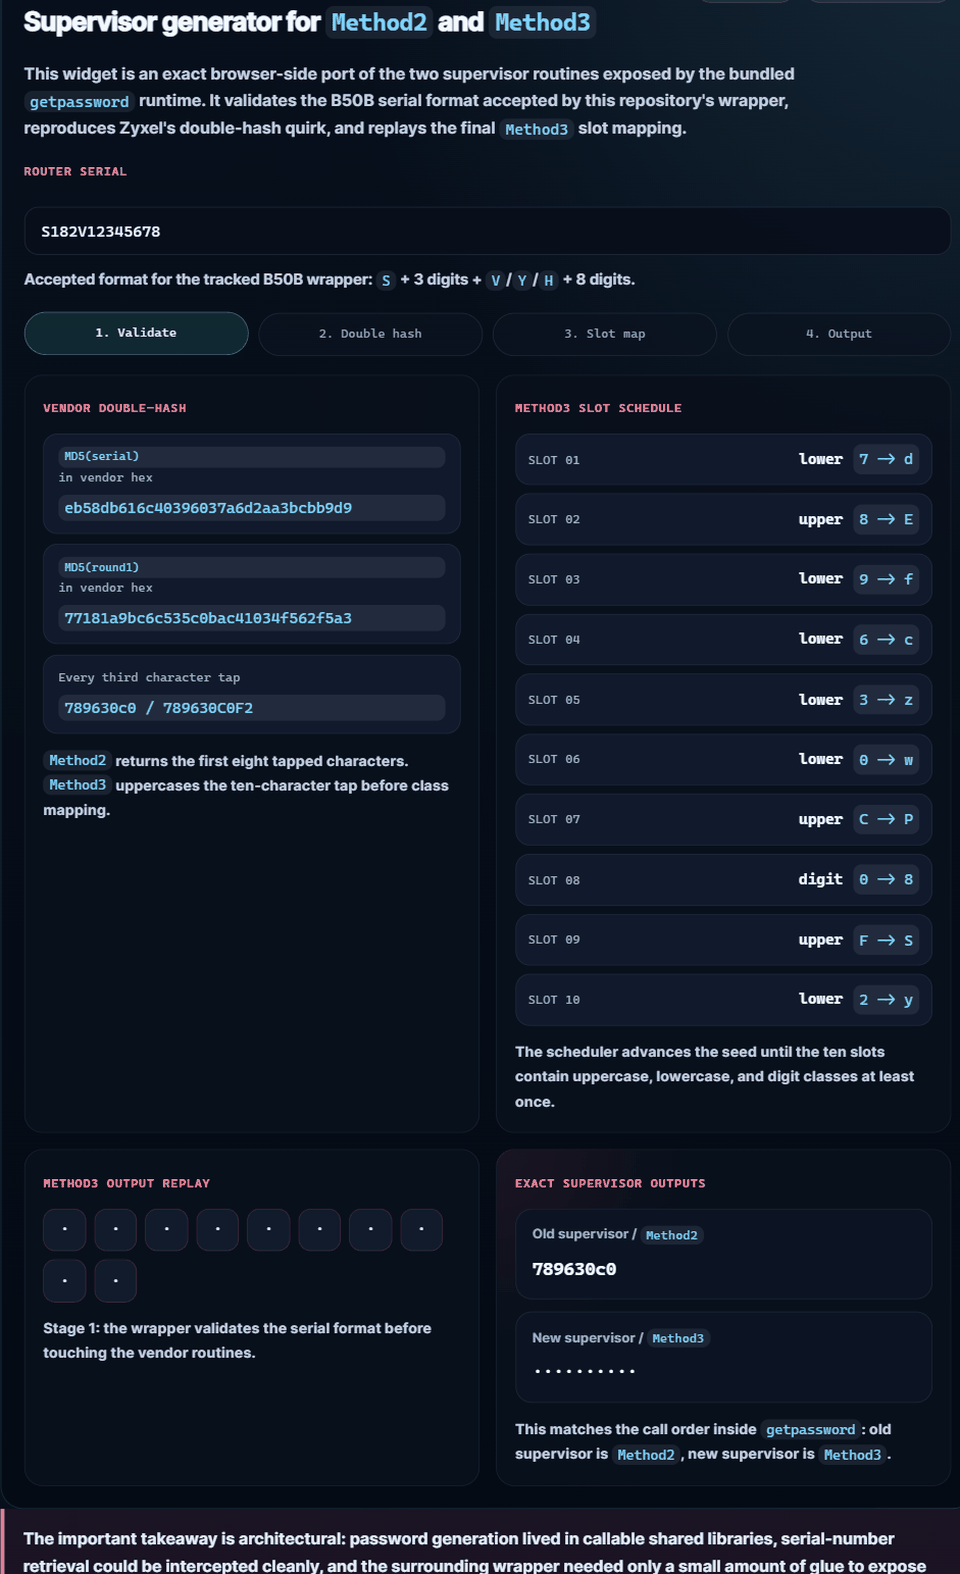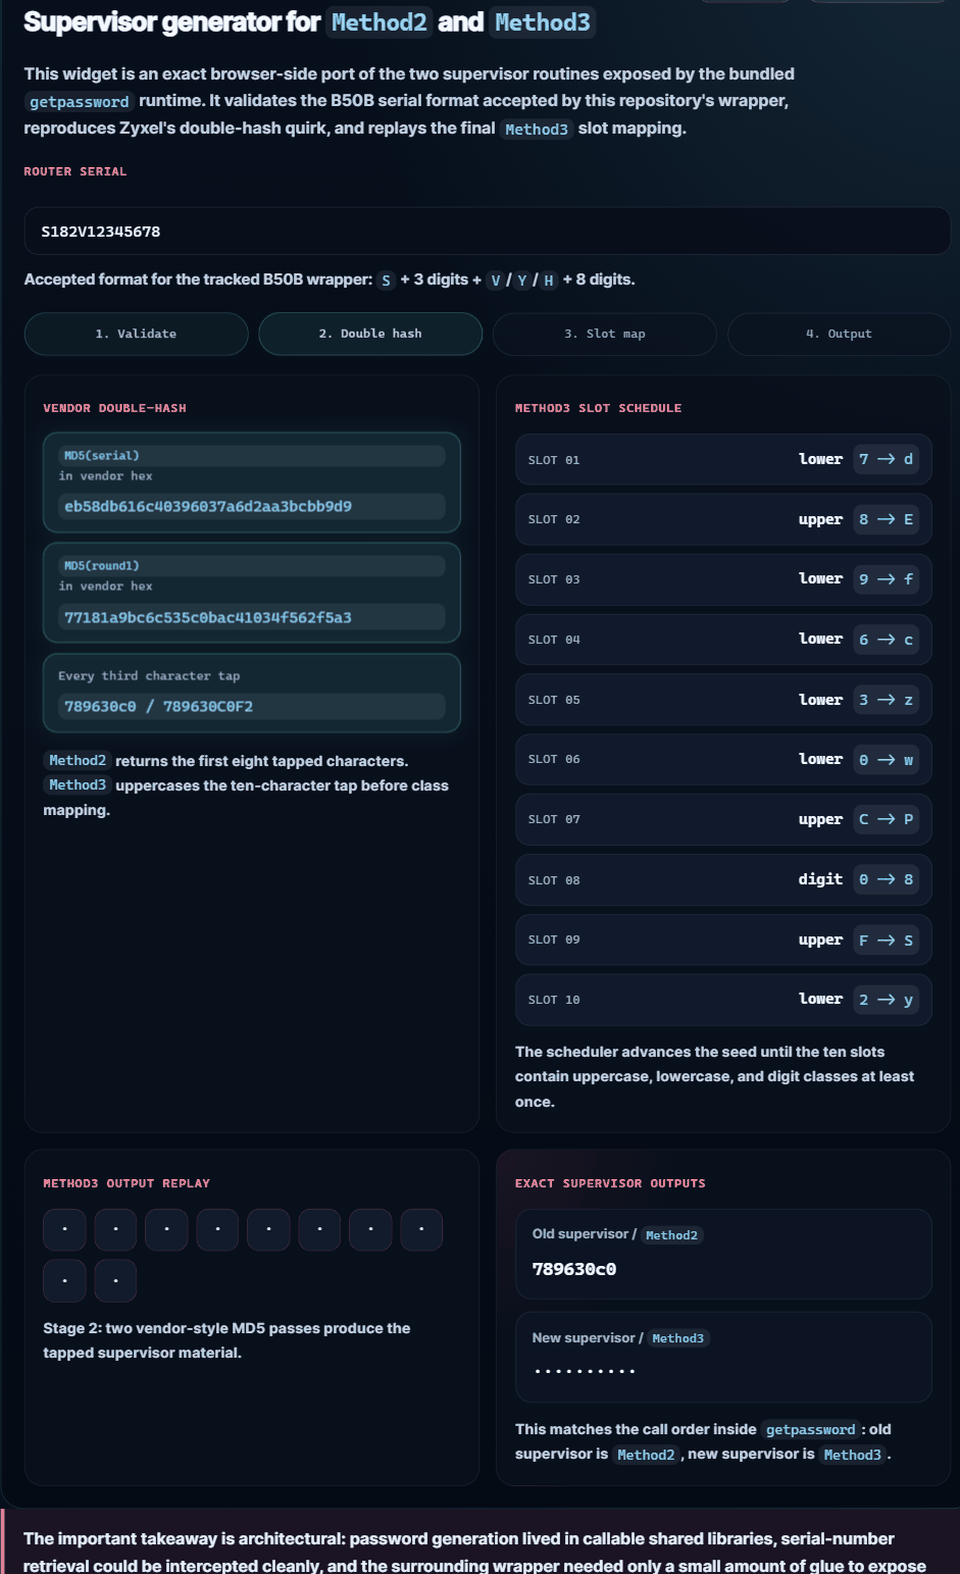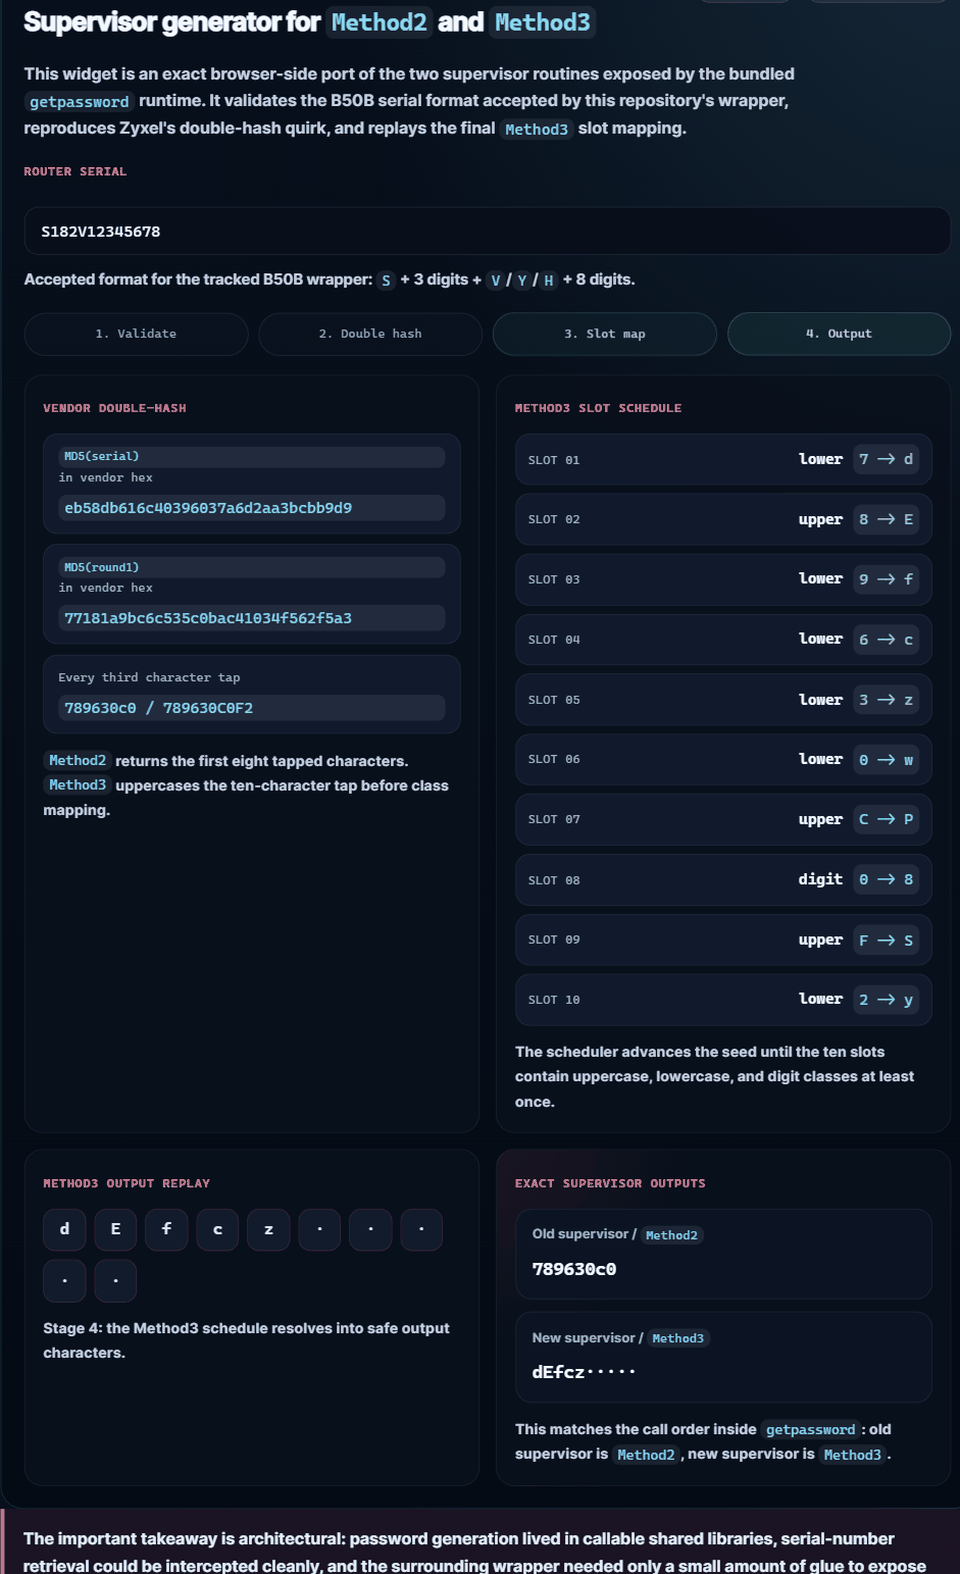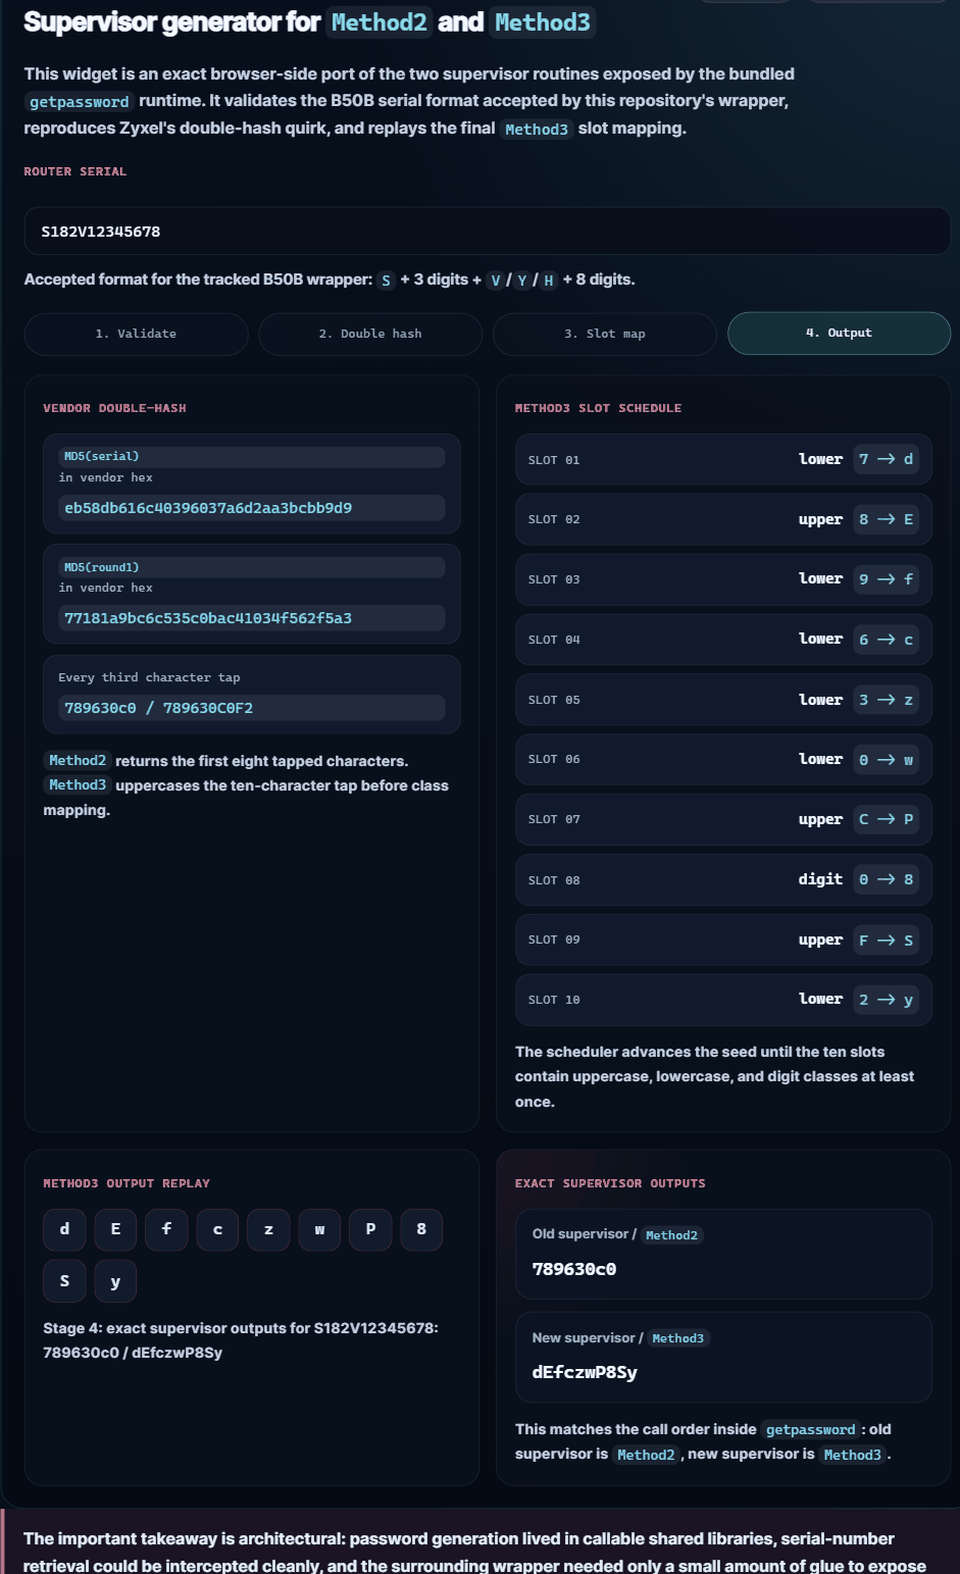
 minanagehsalalma/zyxel-cve-2021-35036-super-admin-password-leak
ZyxelのCPE/ONT/LTE/5Gファームウェアにわたるスーパー管理者認証情報の漏洩に関する解説レポート、および適合されたVMG8825-B50B genpassラボ付き
 adversis/screenscrub
スクリーンショットから認証情報を見つけ、シークレットマネージャーに保存し、画像から不可逆的に墨消しします — ローカル、オフライン、OCRベース。
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - 認証されていないSQLインジェクション。Poc.
 hantwister/o5logon-fetch
脆弱なOracleサーバー上でCVE-2012-3137を悪用しようとします
 ejfkdev/reyee_decrypt
Ruijie ReyeeOSファームウェア(v1/v2)と暗号化された設定バックアップを復号し、平文パスワードを復元します
 dh4nuj4/simplectf-updatedexploit
このスクリプトは、Daniele Scanuによるオリジナルのエクスプロイトを修正したバージョンであり、CMS Made Simple <= 2.2.10 (CVE-2019-9053) における認証されていないSQLインジェクションの脆弱性を悪用します。
 b1tbreaker/cve-2025-48708
Ghostscript PDF バージョン 10.05.0 以前における引数サニタイゼーションの欠如によるパスワード漏洩
 und3sc0n0c1d0/bruteforce-to-keepass
このスクリプトは、KeePass に影響する CVE-2023-32784 の脆弱性を悪用する際に、keepass-password-dumper ツールで得られた結果を補完します。
 elizeuopain/cve-2019-9053-cms-made-simple-2.2.10---sql-injection-exploit
CMS Made Simple 2.2.10 における CVE-2019-9053 SQLインジェクションのPythonエクスプロイト。パスワードハッシュのクラッキングとユーザー列挙機能を備えています。
 bytehackr/keepass_poc
KeePass [CVE-2022-0725] の PoC
 randomuser1983/ikeabuser
IPSec VPNゲートウェイの列挙、フィンガープリンティング、PSK抽出を自動化するシンプルなツールラッパー。
 grepstrength/cve-2026-92680
Araxis MergeのDPAPIで保護されたサーバー認証情報を復号する概念実証(CVE-2026-92680)。Windows上での不十分に保護された認証情報ストレージを実証する。
 abraxas/gatex
FortinetHunter (@YogSoth0) バイナリクラッキングアプリケーション。FortinetHunter の CTF の一部。ELF door: ストリップされた Nuitka onefile、XOR でスクランブルされた Argon2id 検証器、AES-GCM 整合性。
 4d000/tenda-f3-v4
CVE-2020-35391を悪用してTenda F3 V3/V4ルーター上で設定、flash、syslogファイルの不正なダウンロードを可能にするPythonスクリプト。
 mister-turtle/cve-2023-32784
KeePassのマスターパスワードを、ロック解除されたデータベースのメモリダンプから抽出し、位置ごとの可能性のある文字、パスフレーズ、およびCVE-2023-32784用のJohnTheRipperマスクを出力します。
 infobyte/nec_aterm_tools
NEC AtermルーターのファームウェアイメージとQRコードからハードウェアランダムキーを抽出して、シェルアクセスを得るための有効なパスワードを生成します。
 jaarden/cve-2024-22894
CVE-2024-22894の概念実証エクスプロイト。Alpha Innotec/Novelanヒートポンプファームウェアから3DES暗号化されたルートパスワードを抽出し、脆弱なIoTデバイスへのSSHアクセスを可能にします。