#1
 faceless0x7/cve-2026-89012
CVE-2026-89012 用の Python エクスプロイト。Dolibarr の SQL フィルタ拒否リストをバイパスし、ブラインドブールオラクルを用いて REST API 経由でパスワードハッシュと API キーを抽出します。
 s3l33/cve-2022-25012
この脆弱なパスワード暗号化スクリプトの更新版
 wiire-a/cve-2017-9476
固定認証情報を使用する隠れAP
 usethisname1419/pdfcrack
PDF Crackは、PDFのパスワードをクラックするためのGUIツールです。3つのクラックオプションを備えています。
 ehabhussein/snmpvlan
SNMPスキャナーおよびブルートフォーサーで、Cisco Nexusスイッチ(5000/6000)を標的とし、CVE-2014-3341を悪用してVLANを列挙し、SNMPコミュニティ文字列をクラックし、デバイス設定を抽出します。
 wellingtonespindula/ssi-cve-2022-21661
CVE-2022-21661の脆弱性を調査・悪用します。これは、5.8.3未満のWordPressバージョンに対し、プラグインのPOSTリクエストを通じてSQLインジェクションを可能にするものです。
 e-m-e-k-a/moniker-link-lab-setup
CVE-2024-21413 moniker link を悪用してNTLM認証情報を窃取するペネトレーションテストラボ。攻撃実行、ハッシュクラッキング、防御策を含む。
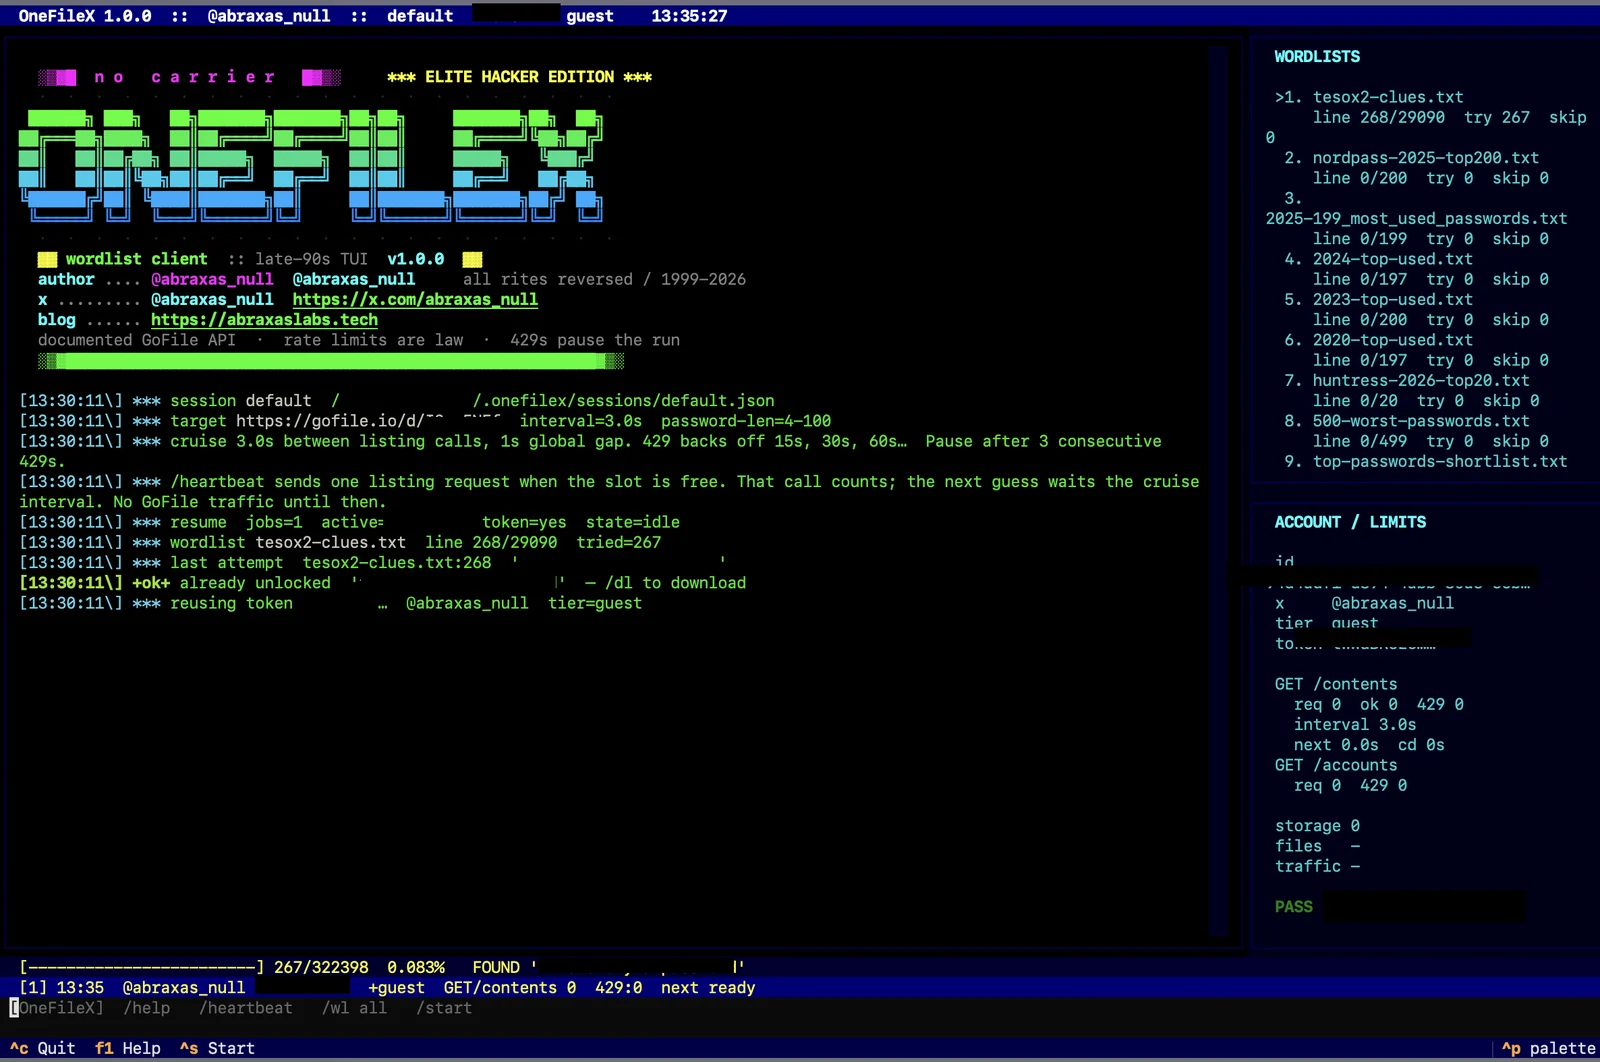 abraxas/gofilex
GoFile (gofile.io) のダウンロードパスワード用ワードリストブルートフォーサー
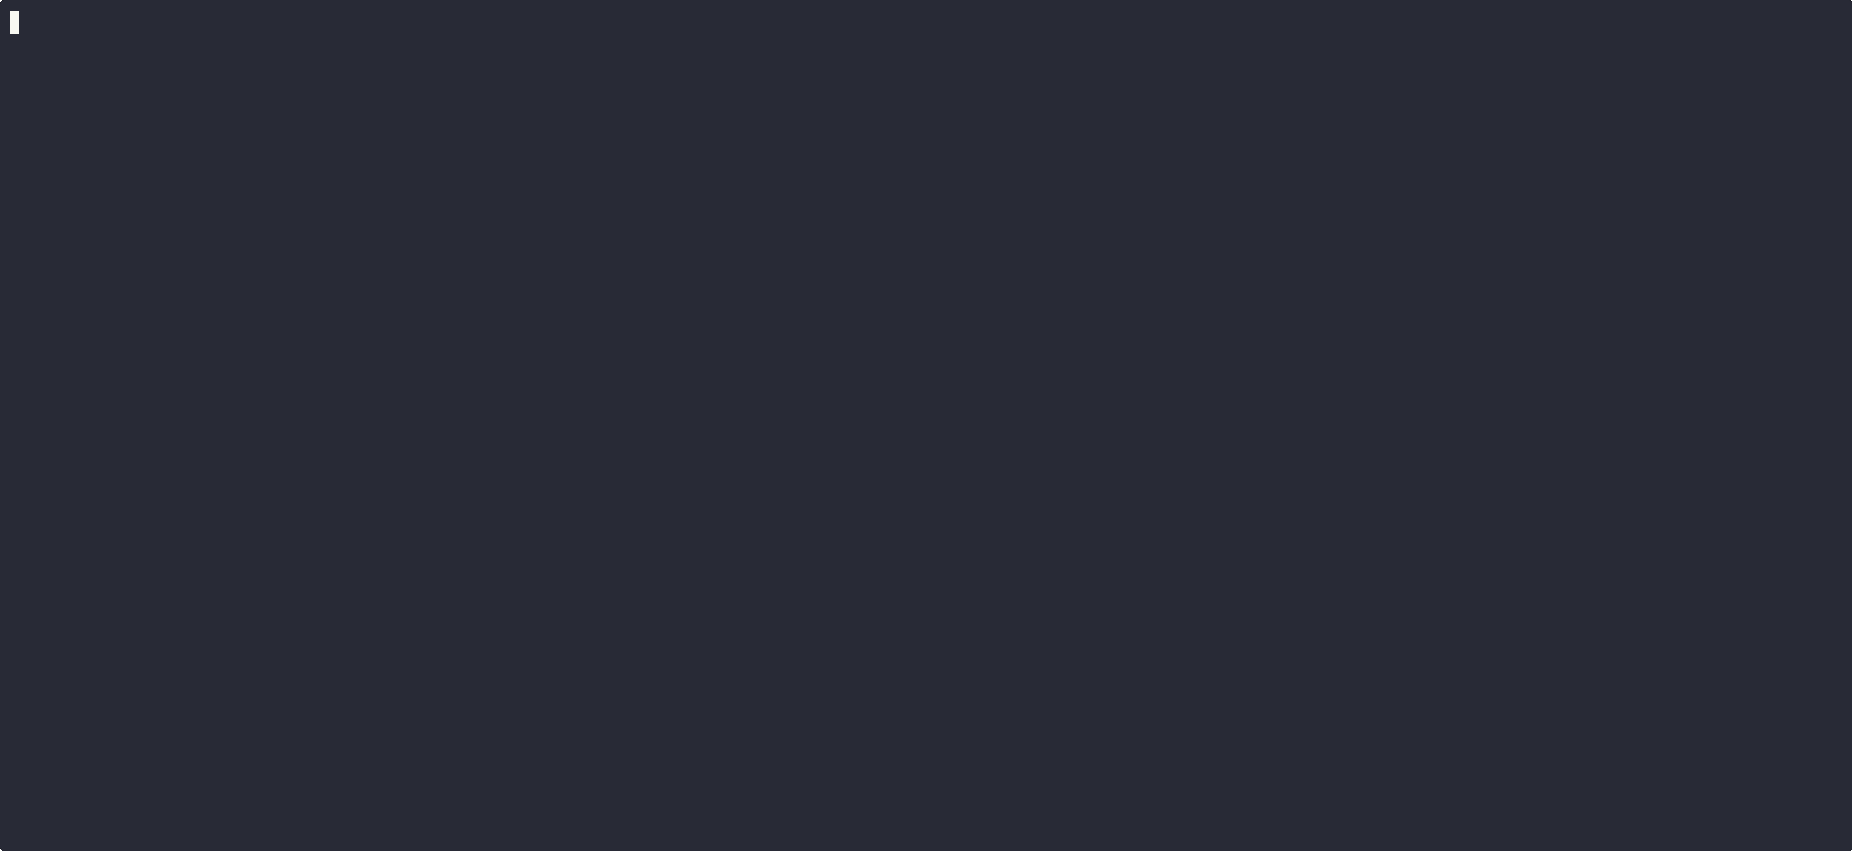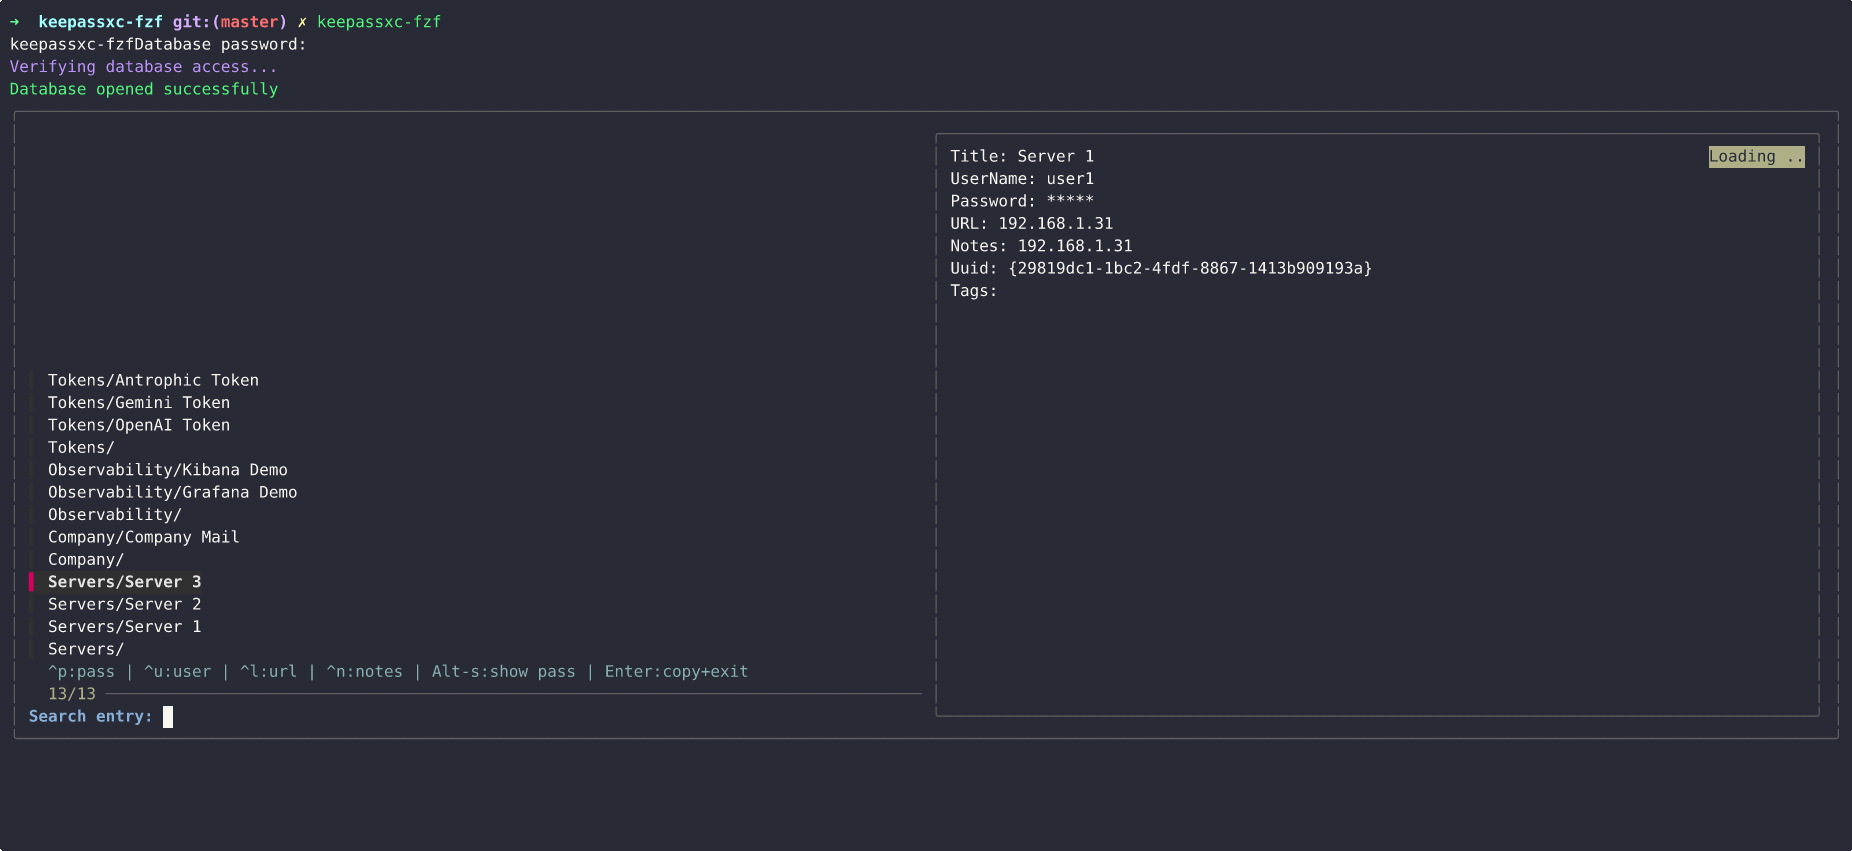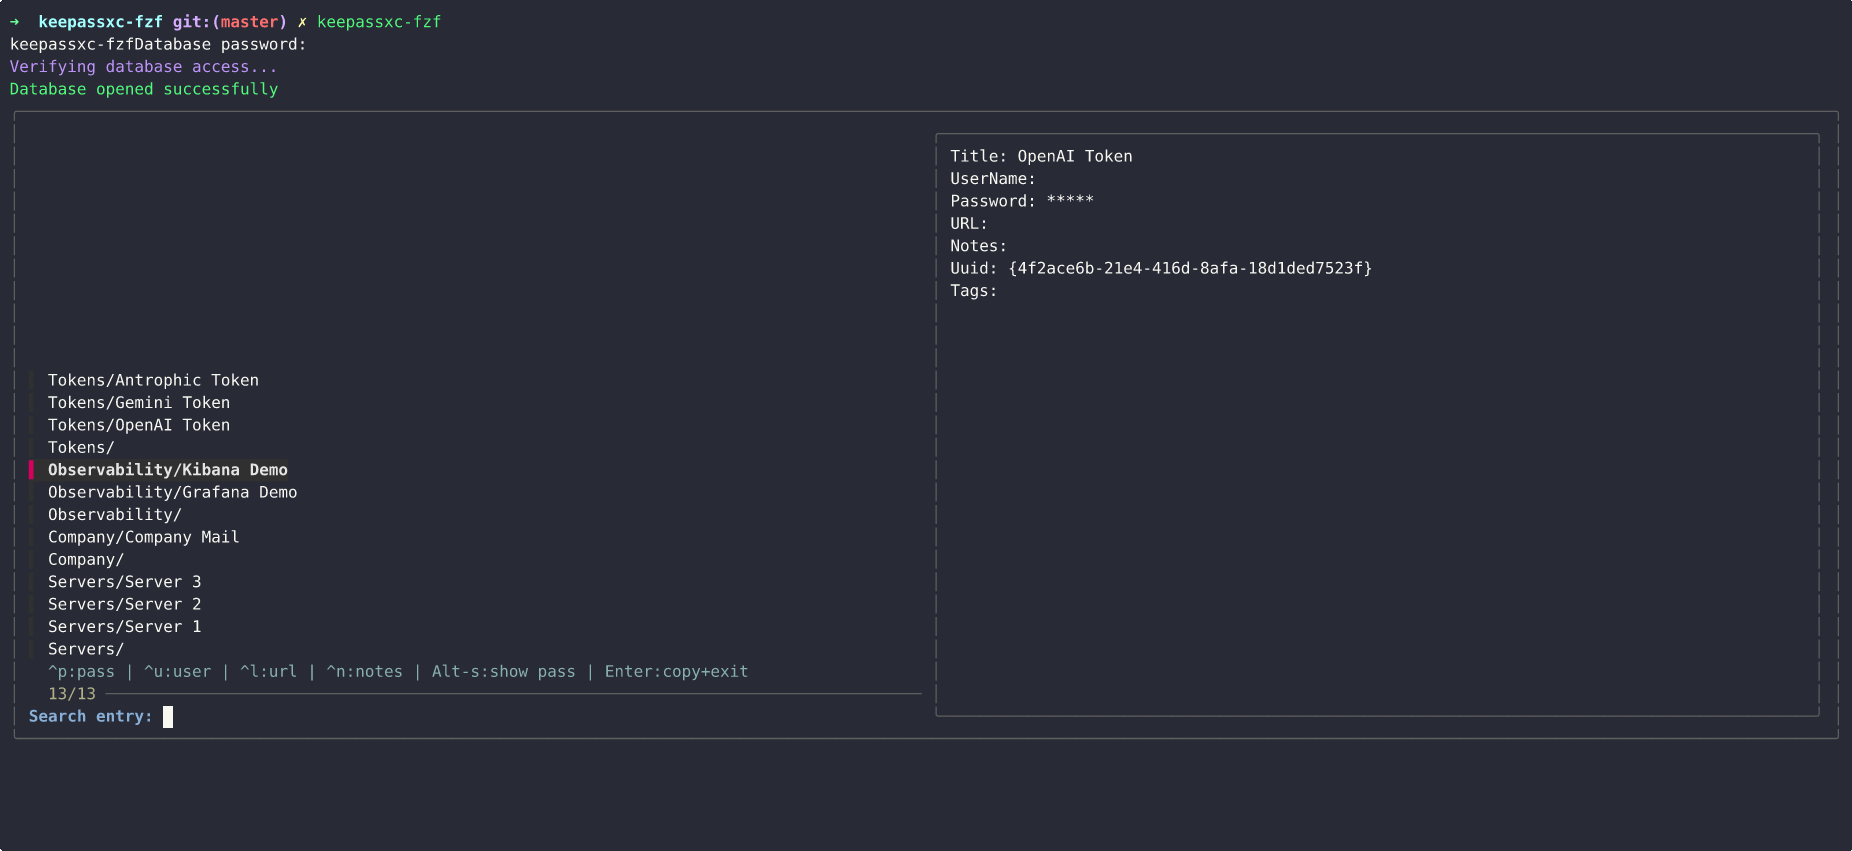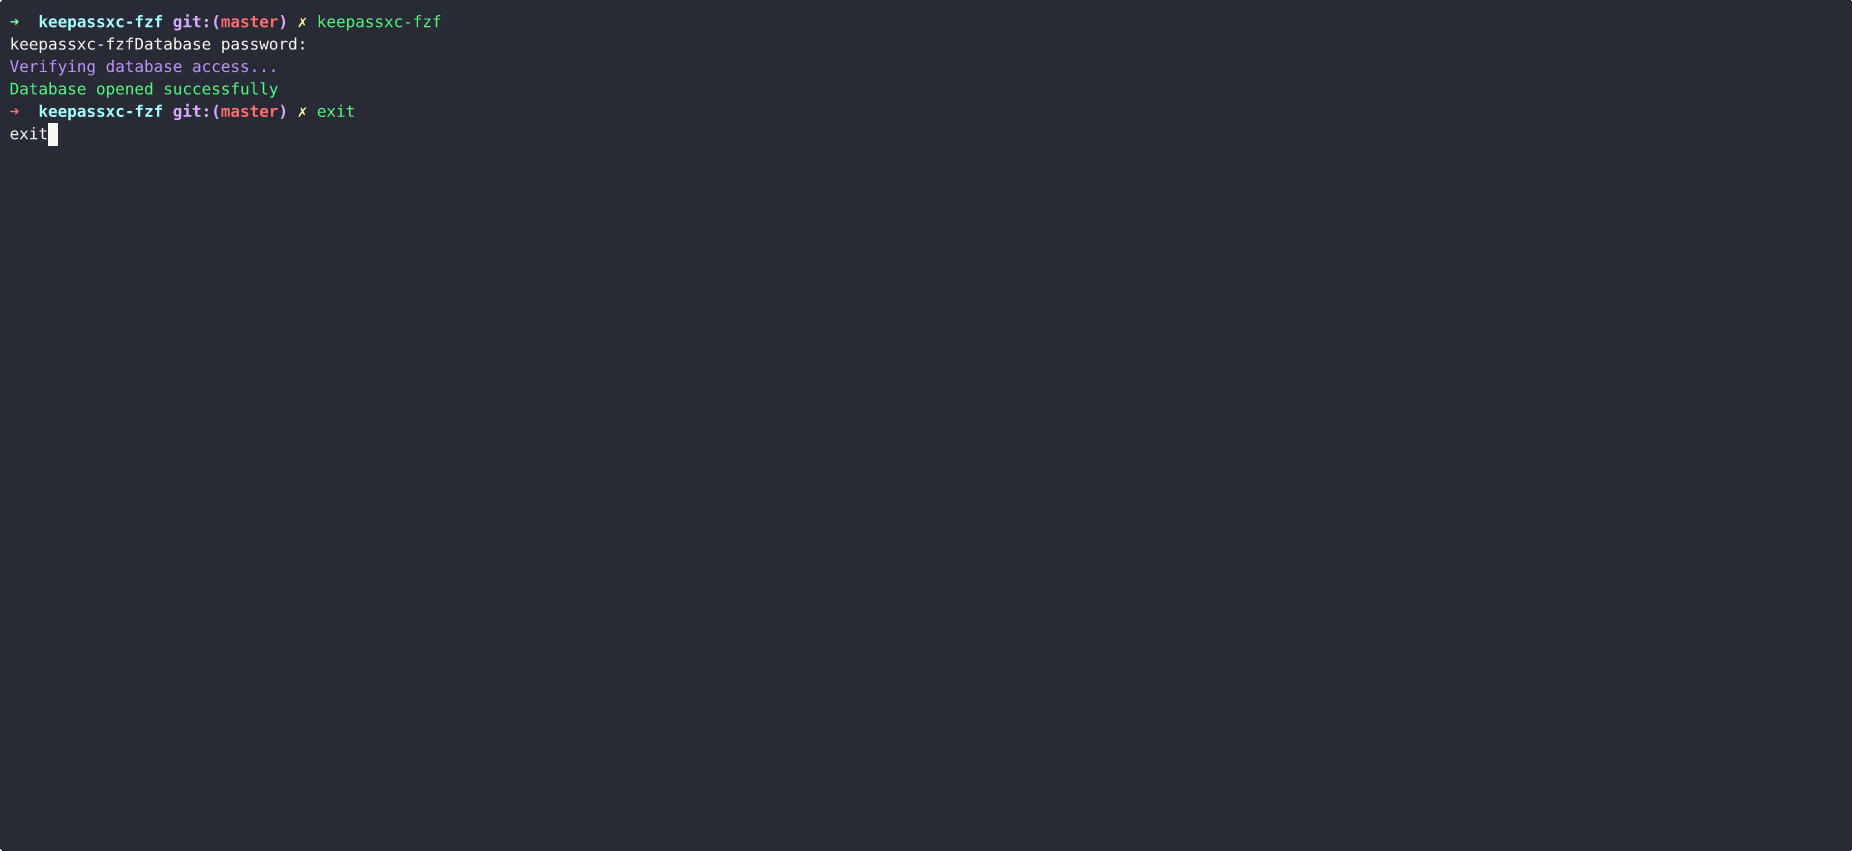 creusvictor/keepassxc-fzf
fzf を使用して KeePassXC データベースのエントリを対話的に検索・アクセスするための軽量 CLI ツール。高速、安全、そしてターミナル中心。
 freakyclown/rpdscan
Remmina パスワードデコーダーとスキャナー
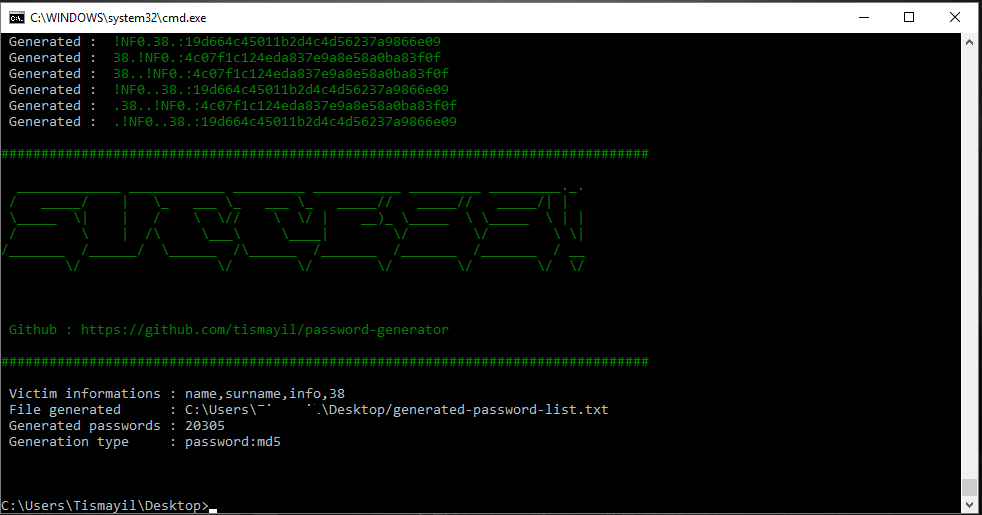 tismayil/password-generator
-> ブルートフォース向けパスワードリスト生成ツール
 voidsecsoftwares/voidsec-proxy
SOCKS5プロキシチェーン、ポートスキャン、DNS列挙、ハッシュクラッキング、リバースシェル生成、ステガノグラフィ、匿名化のためのマルチモジュール型オフェンシブセキュリティツールキット。
 hotpotcookie/cve-2022-44877-white-box
CWP CentOS 7 ペイロード&リバースシェルを設定するためのレッドチームユーティリティ (Red Team 9 - CW2023)
 farinap5/a-xex
このプロジェクトは、ネットワークセキュリティに焦点を当てた学校の課題の一部です。
 renich/genclave
Linux向けの集中型、TPM 2.0ハードウェア支援による暗号IDエンクレーブおよびマルチプロトコルブリッジ(FIDO2/CTAP2 WebAuthnパスキー、OpenSSH Agent、GnuPG LibAssuan、age-plugin、暗号化設定ストア)。
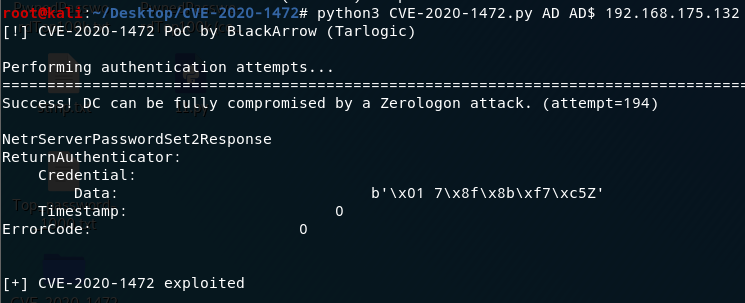 naxg/cve-2020-1472
CVE-2020-1472再現手順