
ZyxelのCPE/ONT/LTE/5Gファームウェアにわたるスーパー管理者認証情報の漏洩に関する解説レポート、および適合されたVMG8825-B50B genpassラボ付き

このリポジトリには、CVE-2021-35036 に関する公開レポートとラボファイルが含まれています。この問題は Zyxel VMG3625-T50B ファームウェアに対して報告され、高い権限を持つローカルアカウントとリモート管理の認証情報を低権限の認証済みセッションに返す DAL ゲッターパスに焦点が当てられていました。

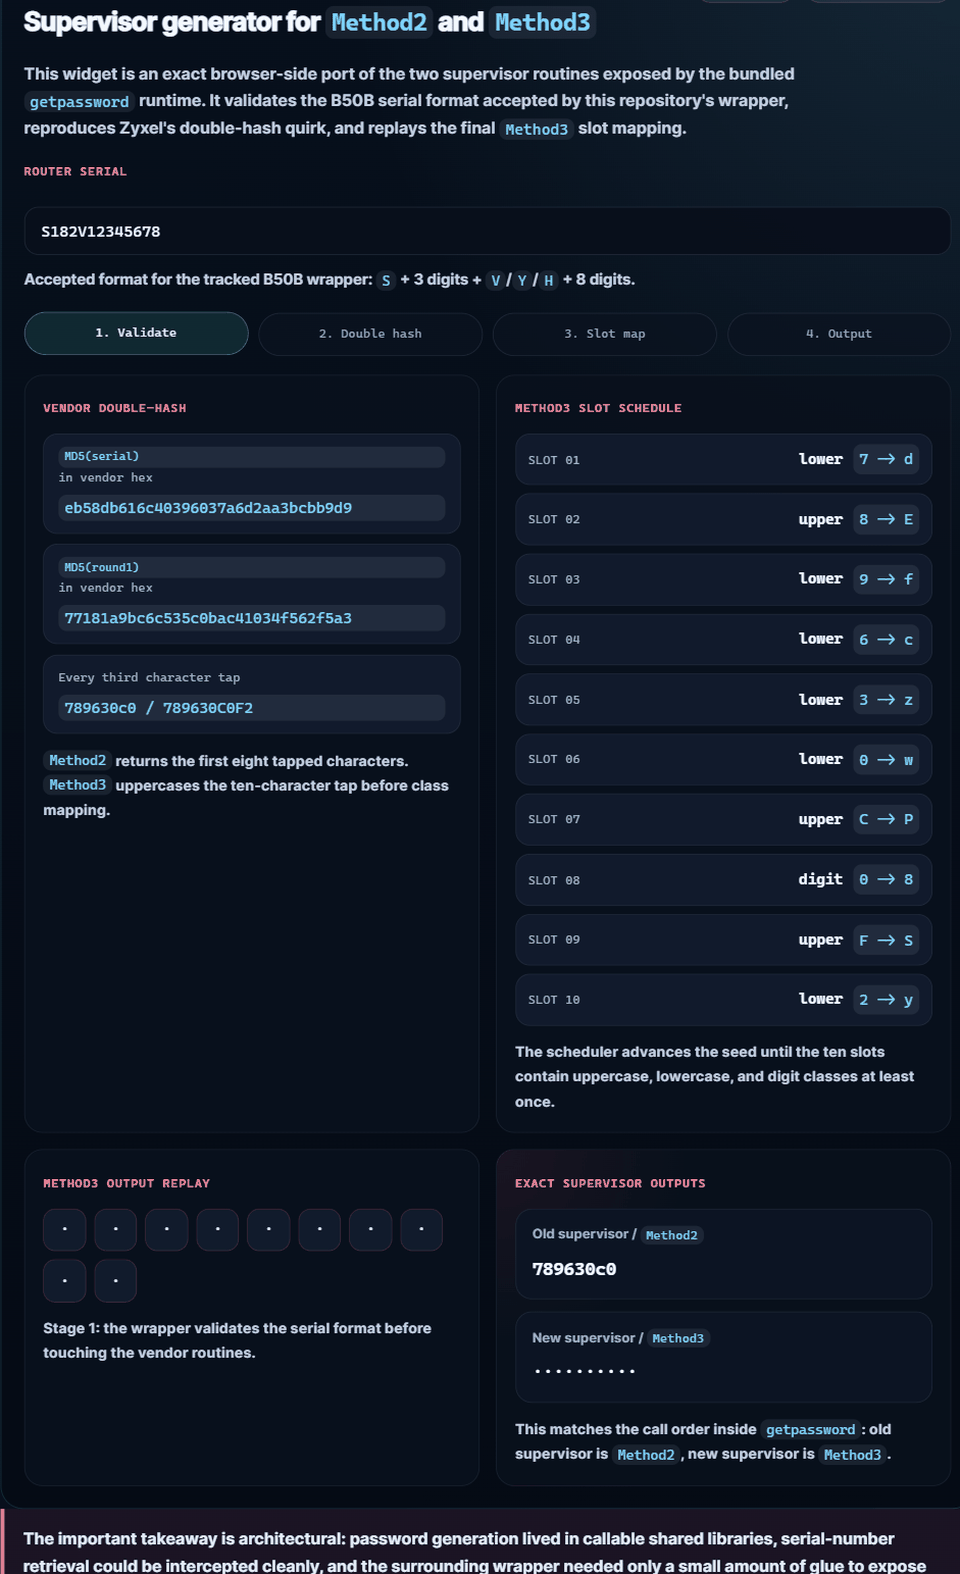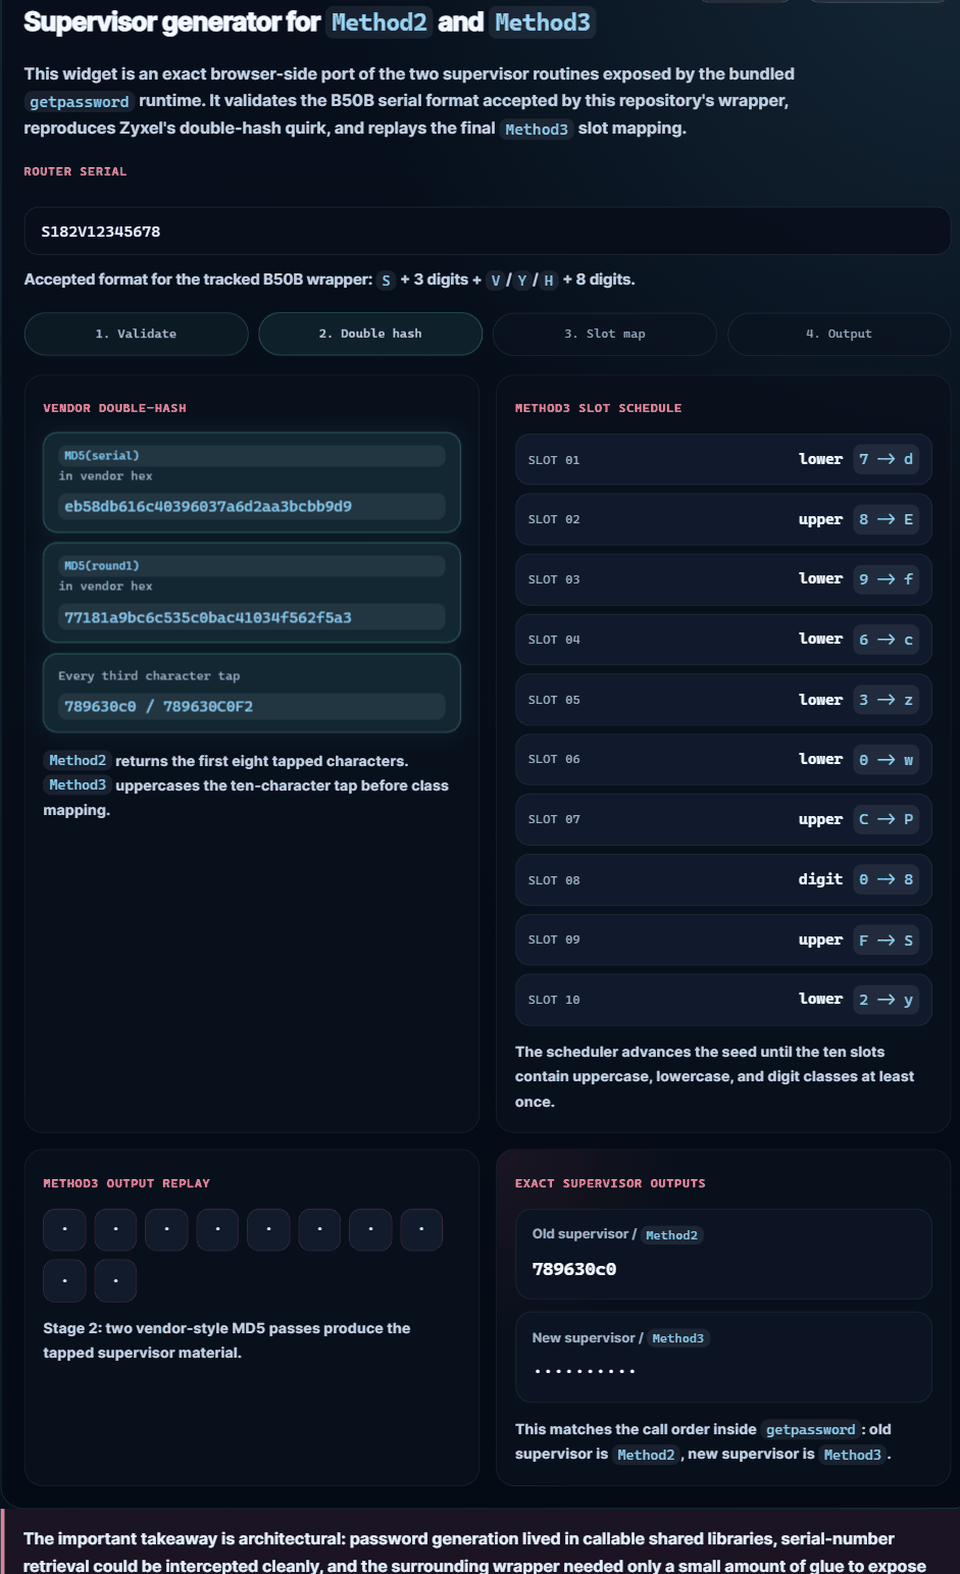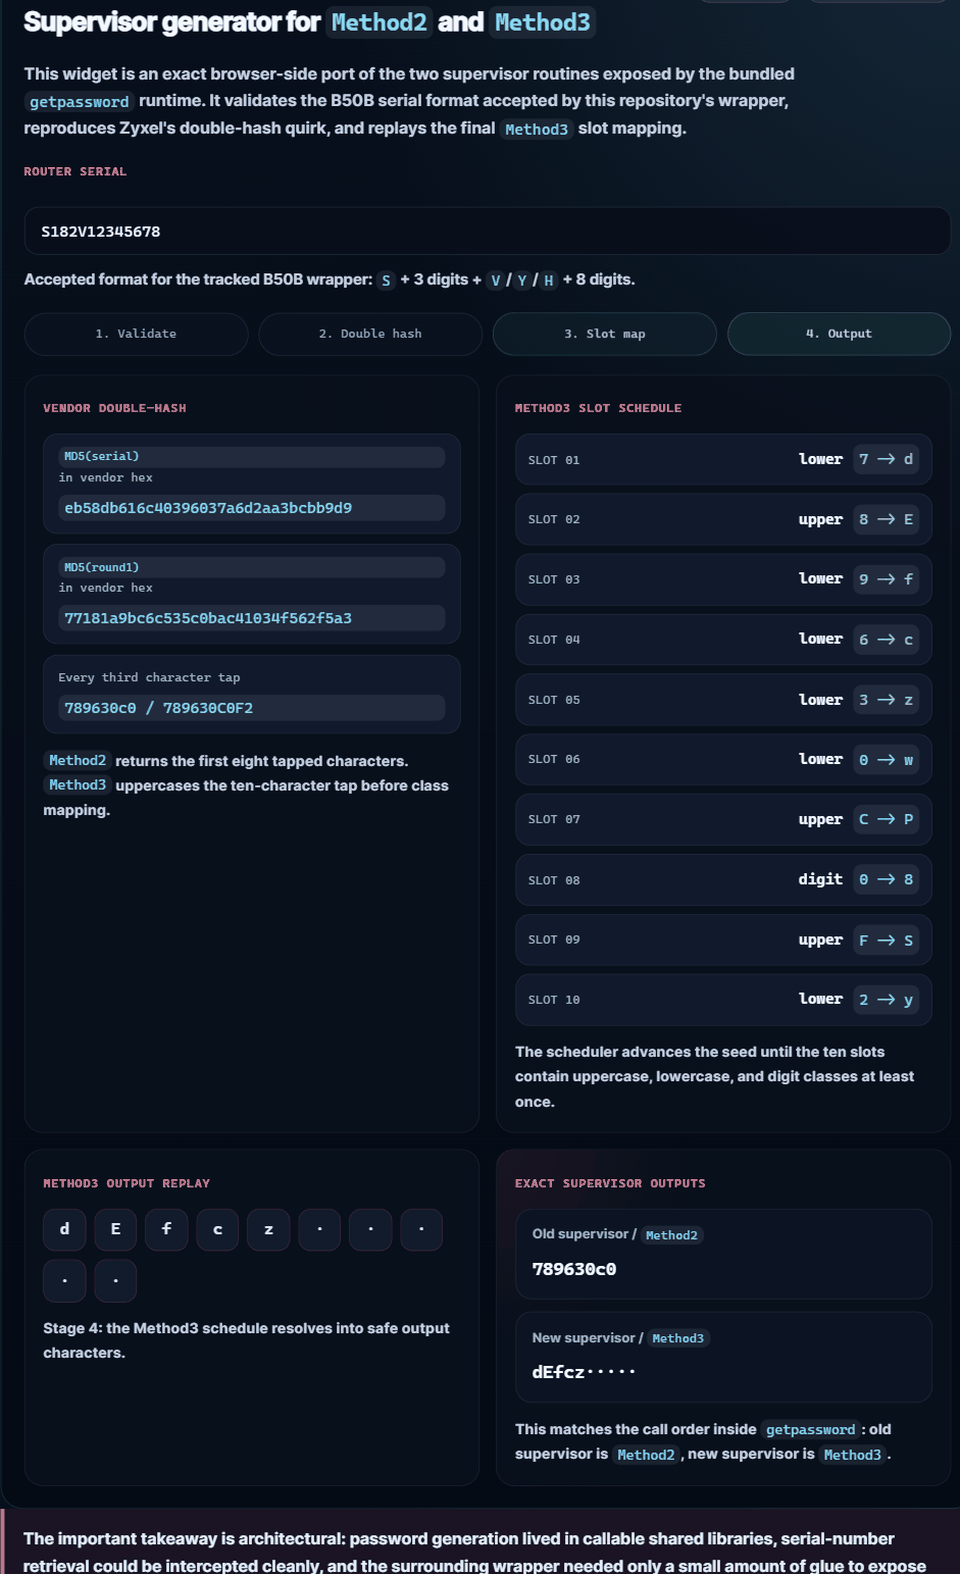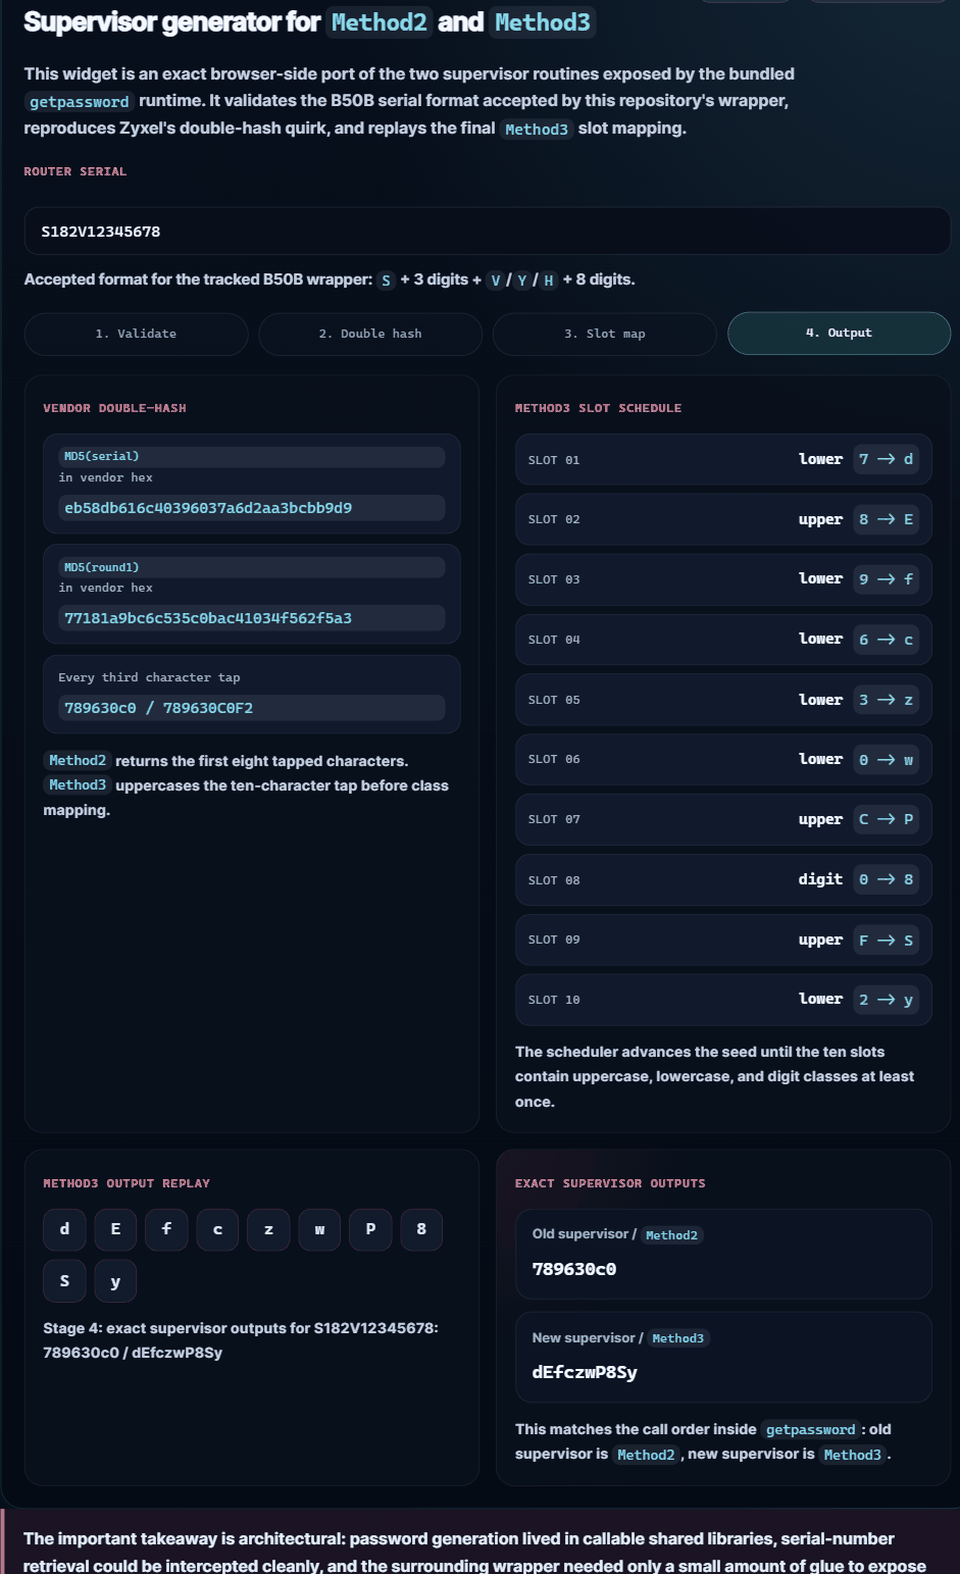
この分析では、元の VMG3625-T50B レポートからより広範な Zyxel 管理スタックに至るまで問題を追跡しています。認証済みの低権限ユーザーが、管理者層のローカルアカウントや TR-069、FTPS などの管理サービス向けの生のシークレットを返す DAL ハンドラーに到達できました。
Boginw の公開 zyxel-vmg8825-keygen プロジェクトは、記事の Genpass セクションにおいて有益な背景情報を提供します。これにより、影響を受ける Zyxel プラットフォーム上のパスワード素材が、デバイス ID 入力からスーパーバイザーおよび管理者の認証情報を導出できる再利用可能なベンダーロジックに埋め込まれていたことが示されています。この背景は、DAL の情報開示が運用上深刻だった理由を説明するのに役立ちます。つまり、共有バックエンドオブジェクトがあまりに広く露出されると、ファームウェアスタック内の他のコンポーネントが既に機密性の高い認証情報素材をロード、変換、再生成できる状態になっていたからです。
このリポジトリには、分析中に使用した VMG8825-B50B バンドルの改造版が zyxel-vmg8825-b50b-keygen-lab/ に含まれています。追跡対象の adapted-runtime/opt/genpass/genpass ラッパーは、エミュレートされた B50B ファイルシステムから抽出されたもので、ベンダーのパスワード生成バイナリにディスパッチする前に、5 桁目に V、Y、または H を含むシリアル形式を受け入れます。
ライブジェネレーターを開く:
正確な Method2 / Method3 ジェネレーターを起動
上記のプレビューはクリック可能で、バンドルされた Method2 および Method3 パス向けの正確なブラウザ側スーパーバイザージェネレーターを開きます。GitHub はリポジトリの README から JavaScript を除去するため、インタラクティブバージョンはリンク先のページから開く必要があり、README.md 内でインライン実行することはできません。
改造版ラボバンドルの使用例:
.\zyxel-vmg8825-b50b-keygen-lab\run-qemu.bat
次に、エミュレートされたシェル内で:
genpass S182V12345678
期待される出力には、指定されたシリアルから導出されたスーパーバイザー、管理者、Wi-Fi パスワードファミリーが含まれます。大きな rootfs.ext2 ディスクイメージは、通常の GitHub プッシュには大きすぎるため未追跡のままですが、リポジトリにはこの B50B 固有バージョンを元の上流プロジェクトと区別する改造ランタイムファイルと起動スクリプトが含まれています。
キージェン素材が含まれているのは、これが具体的なファームウェアの証拠だからです。認証情報の処理は、単一の Web パネルだけでなく、再利用可能なベンダーライブラリとラッパーに実装されていました。
公開可能なサイトファイル:
index.html: メイン記事assets/site.css: ページスタイリングassets/properhero.jpg: 記事のヒーロー画像兼ソーシャルプレビュー画像assets/readme-genpass-demo.gif: 正確なスーパーバイザージェネレーターのアニメーション README プレビューassets/favicon.svg: ファビコンソースdisclosure-proof-images/page-04-img-01.png: 記事で使用されている埋め込み開示証明画像zyxel-vmg8825-b50b-keygen-lab/: 改造版 VMG8825-B50B キージェンバンドル(分析に使用した抽出済み genpass ランタイムを含む)ローカルの研究アーティファクト、ファームウェアツリー、エミュレータアセット、PDF、スクリーンショット、その他の研究ファイルは .gitignore によりリポジトリから除外され、Pages ブランチをクリーンに保ちます。
記事で強調されている外部参考文献:
zyxel-vmg8825-keygen プロジェクト(VMG8825 パスワード生成コンテキスト)






