
 #1
 p3ng0s/archlive
Arch Linuxをベースに構築された物理アクセスレッドチーム向けライブISO
 rndinfosecguy/scavenger
ペーストサイトで認証情報漏洩を検索するクローラー(ボット)。
 martin-olivier/airgorah
RustベースのWiFiセキュリティ監査用GUIツール:トラフィックのキャプチャ、クライアントの検出、非認証(deauthentication)攻撃の実行、ハンドシェイクのキャプチャ、およびaircrack-ngを使用したアクセスポイントのパスワードクラックを行います。
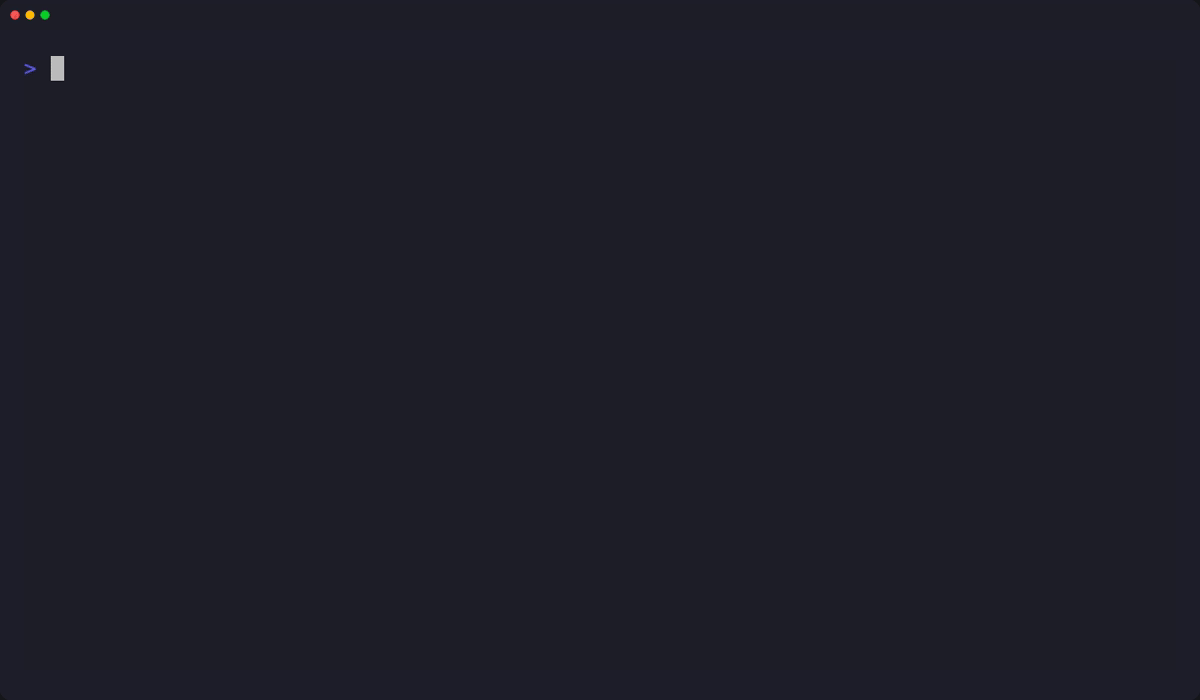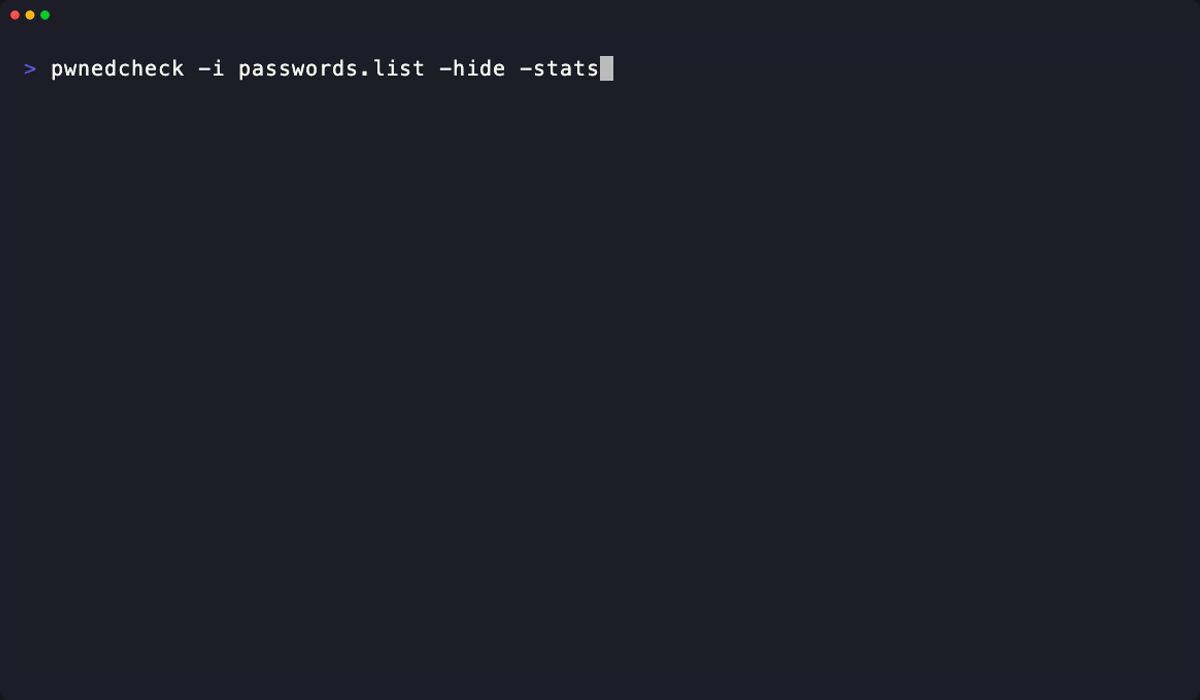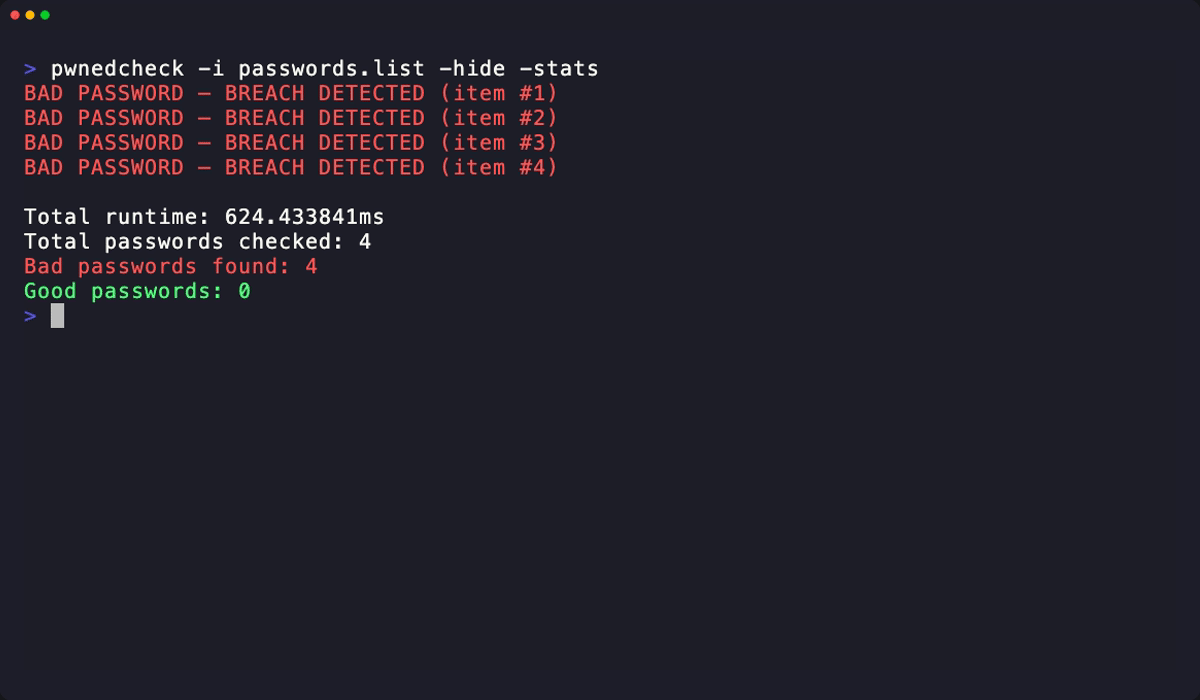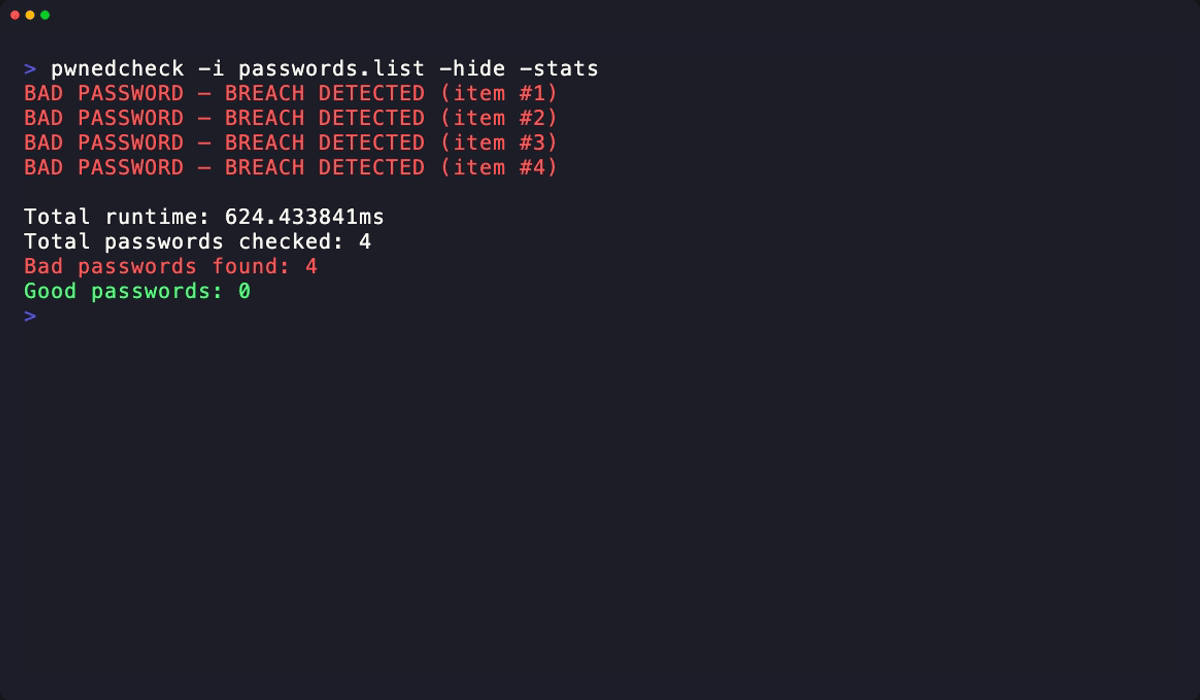 mohamedation/pwnedcheck
Have I Been Pwned(HIBP)APIを使用して、パスワードがデータ侵害で漏洩したかどうかを確認するコマンドラインツール。
 hashtopolis/server
Hashtopolis - Hashcatによる分散パスワードクラッキング
 desireeontrial76/yellowkey-bitlocker
Windows 11の回復キー管理およびCVE-2026-45585の教育目的の研究のための、BitLocker暗号化ドライブを管理・復元するツールです。
 zerbea/hcxtools
キャプチャファイルからパケットをハッシュファイルに変換し、HashcatまたはJohn the Ripperで使用するための小さなツールセット。
 aircrack-ng/aircrack-ng
WiFiネットワークセキュリティ監査のための完全なスイート。パケットキャプチャ、インジェクション攻撃、認証解除、偽AP作成、コマンドラインツールによるWEP/WPA PSKクラッキングを含みます。
 openwall/john
John the Ripper jumbo - 高度なオフラインパスワードクラッカーです。数百種類のハッシュおよび暗号タイプをサポートし、多くのオペレーティングシステム、CPU、GPU、さらには一部のFPGA上で動作します。
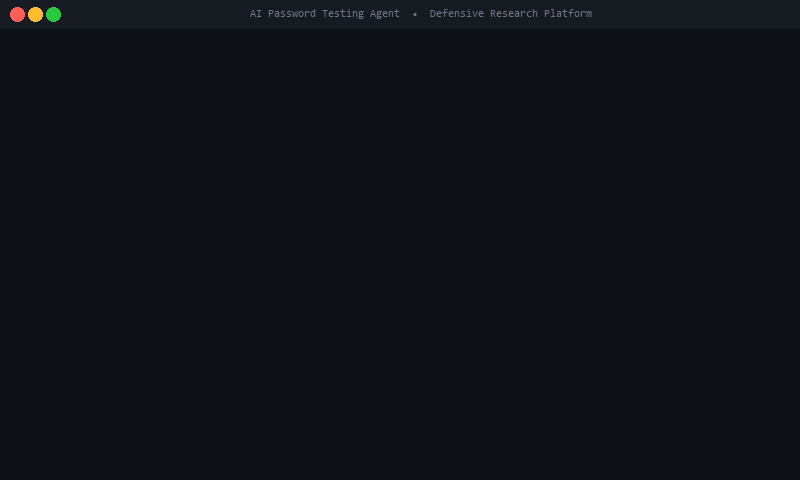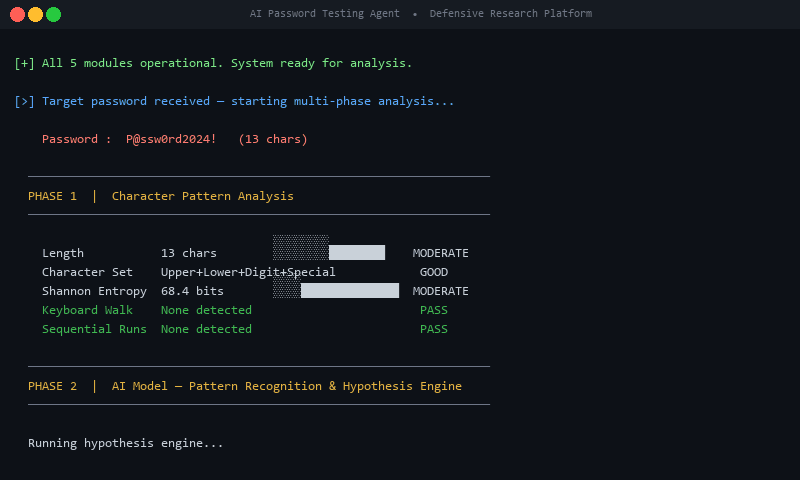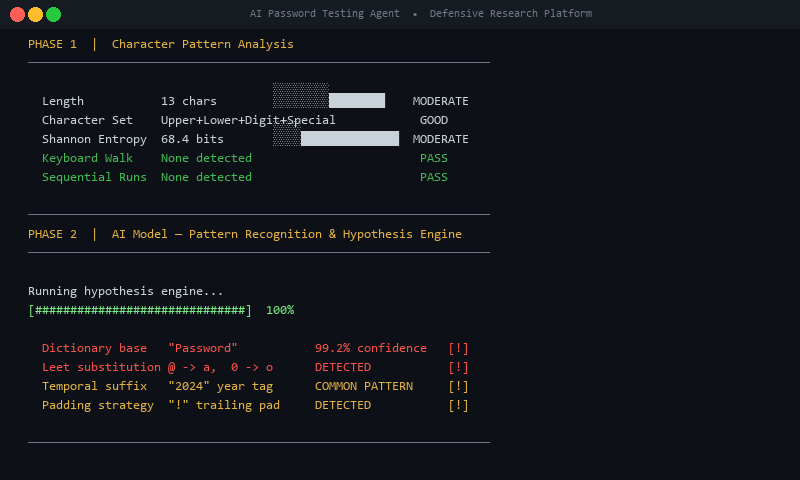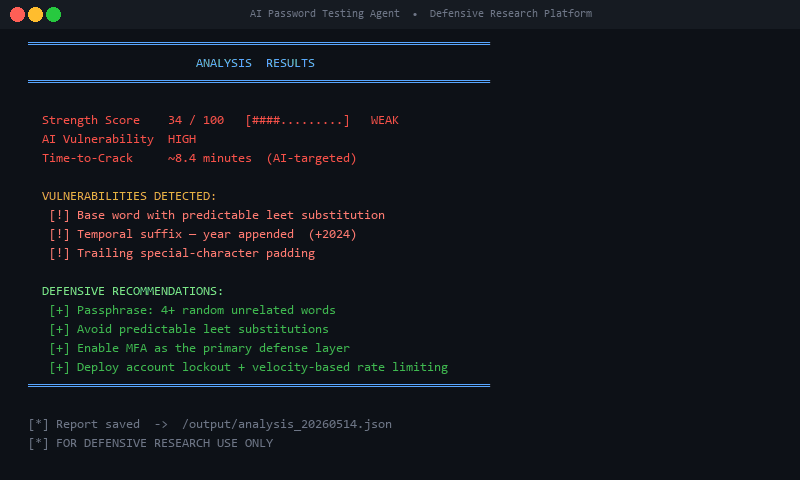 insider77circle/ai-password-testing-agent
パスワード強度のテスト、脆弱性の特定、パスワード作成パターンの探索を行うインテリジェントエージェント。
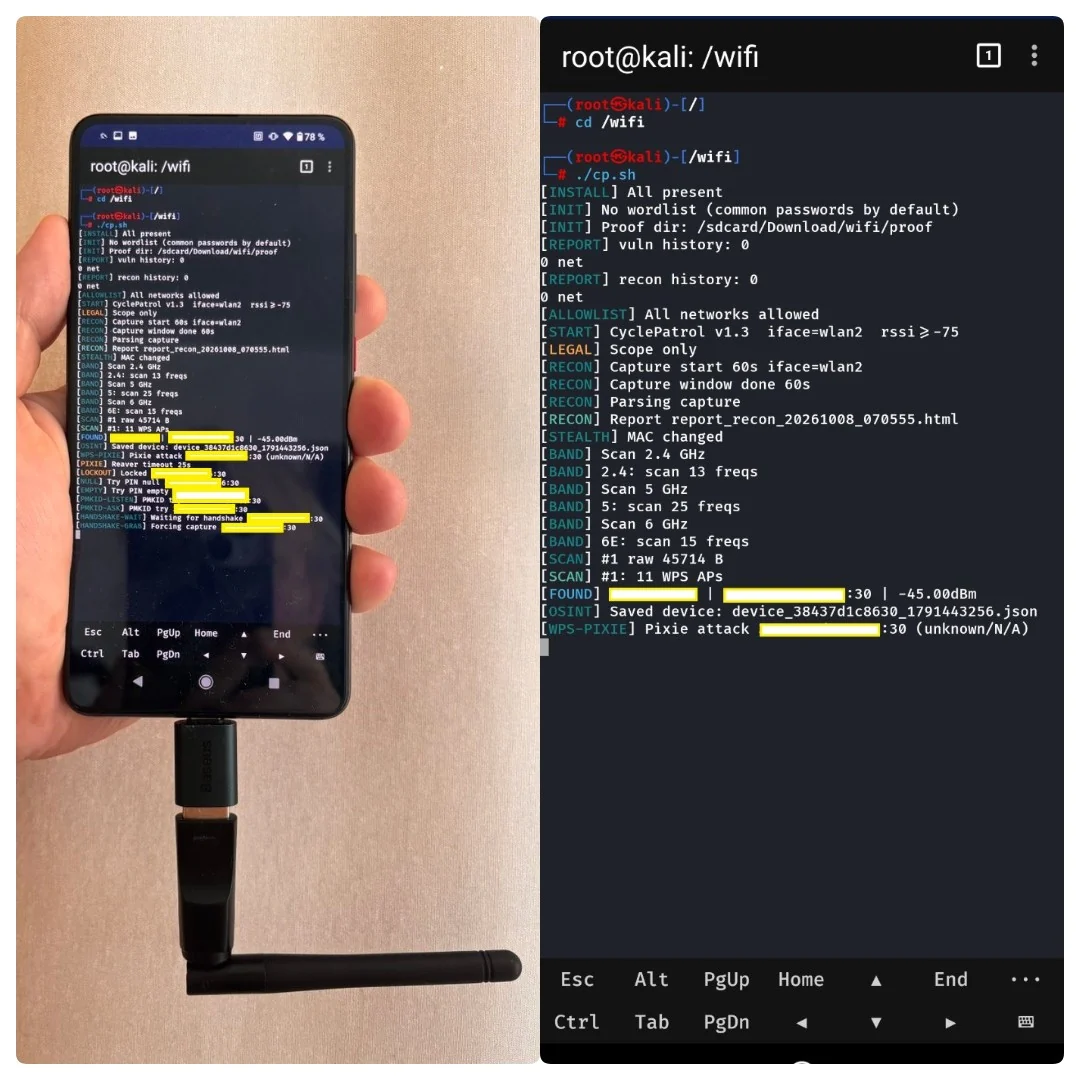 buybitart/cyclepatrol
徒歩でのWi-Fiセキュリティチェックをループで実行するBashツール。証拠レポート付き。
 lithnet/ad-password-protection
Active Directory パスワードフィルター:漏洩パスワードチェックとカスタム複雑性ルールを搭載
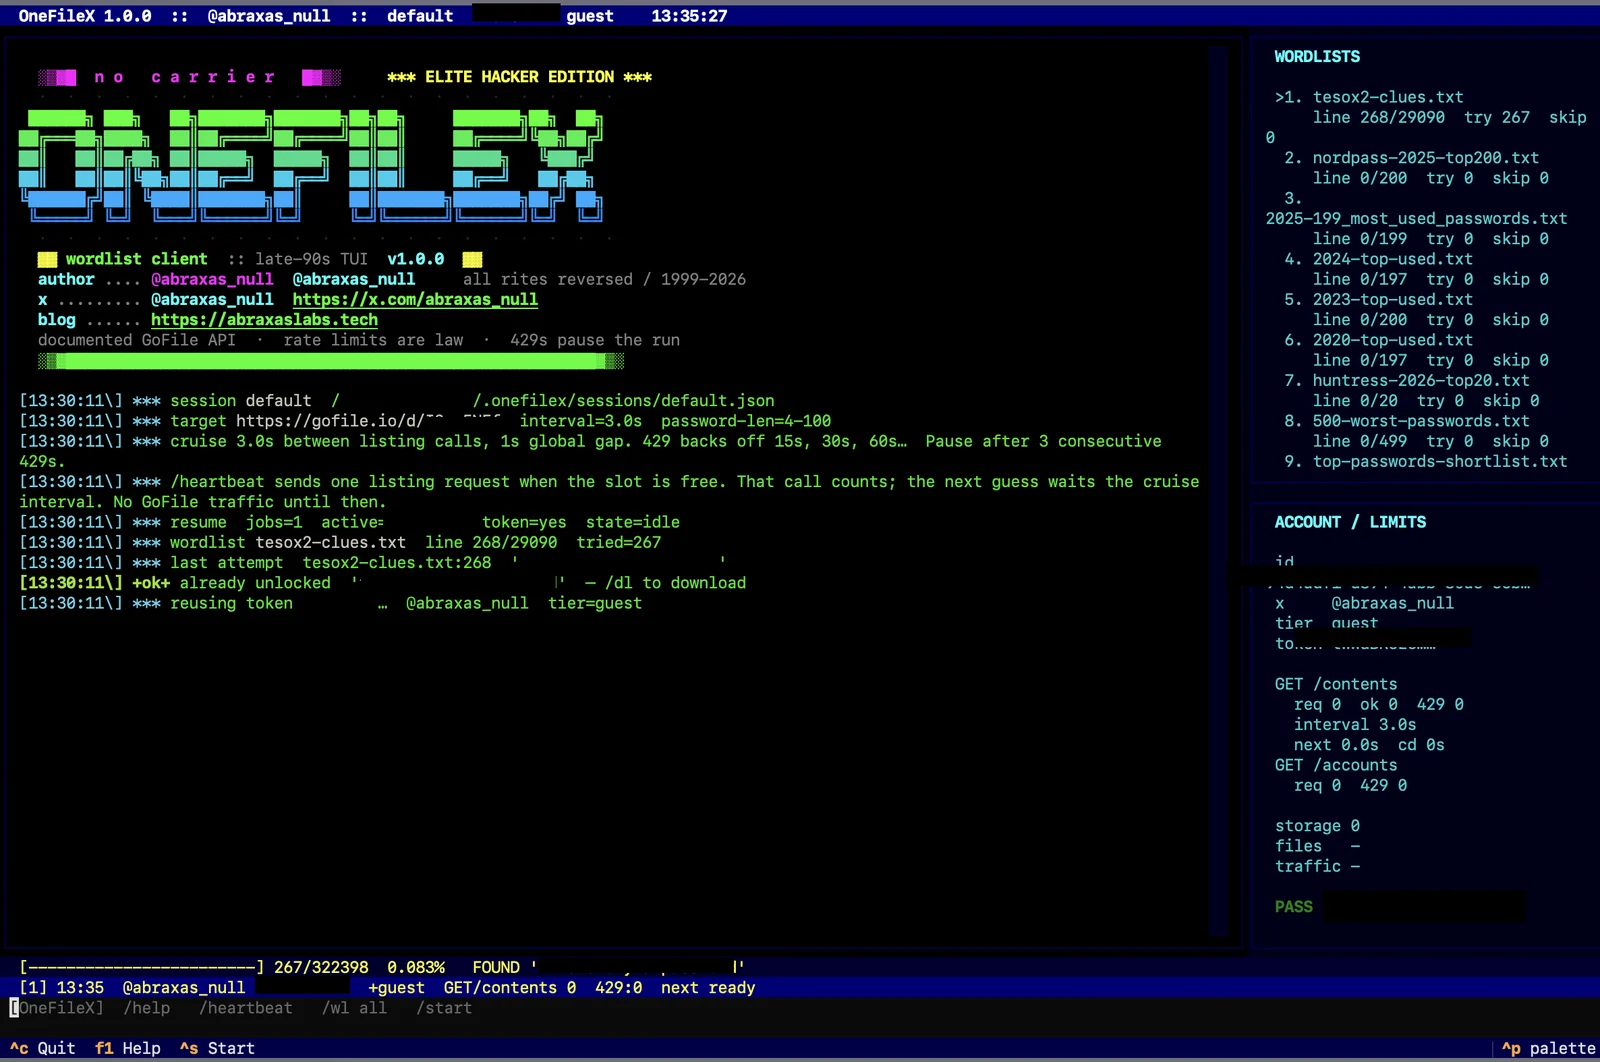 abraxas/gofilex
GoFile (gofile.io) のダウンロードパスワード用ワードリストブルートフォーサー
 abraxas/gatex
FortinetHunter (@YogSoth0) バイナリクラッキングアプリケーション。FortinetHunter の CTF の一部。ELF door: ストリップされた Nuitka onefile、XOR でスクランブルされた Argon2id 検証器、AES-GCM 整合性。
 e-m-e-k-a/moniker-link-lab-setup
CVE-2024-21413 moniker link を悪用してNTLM認証情報を窃取するペネトレーションテストラボ。攻撃実行、ハッシュクラッキング、防御策を含む。
 renich/genclave
Linux向けの集中型、TPM 2.0ハードウェア支援による暗号IDエンクレーブおよびマルチプロトコルブリッジ(FIDO2/CTAP2 WebAuthnパスキー、OpenSSH Agent、GnuPG LibAssuan、age-plugin、暗号化設定ストア)。
 nikaiw/vmkatz
VMメモリスナップショットと仮想ディスクからWindowsの資格情報を直接抽出する








