 mohamedation/pwnedcheck
Have I Been Pwned(HIBP)APIを使用して、パスワードがデータ侵害で漏洩したかどうかを確認するコマンドラインツール。

PwnedCheckは、Have I Been Pwned APIを使用して、パスワードが既知のデータ侵害に出現したかどうかを確認するコマンドラインツールであり、暗号化されたBitwarden Vaultのエクスポートをサポートしています。


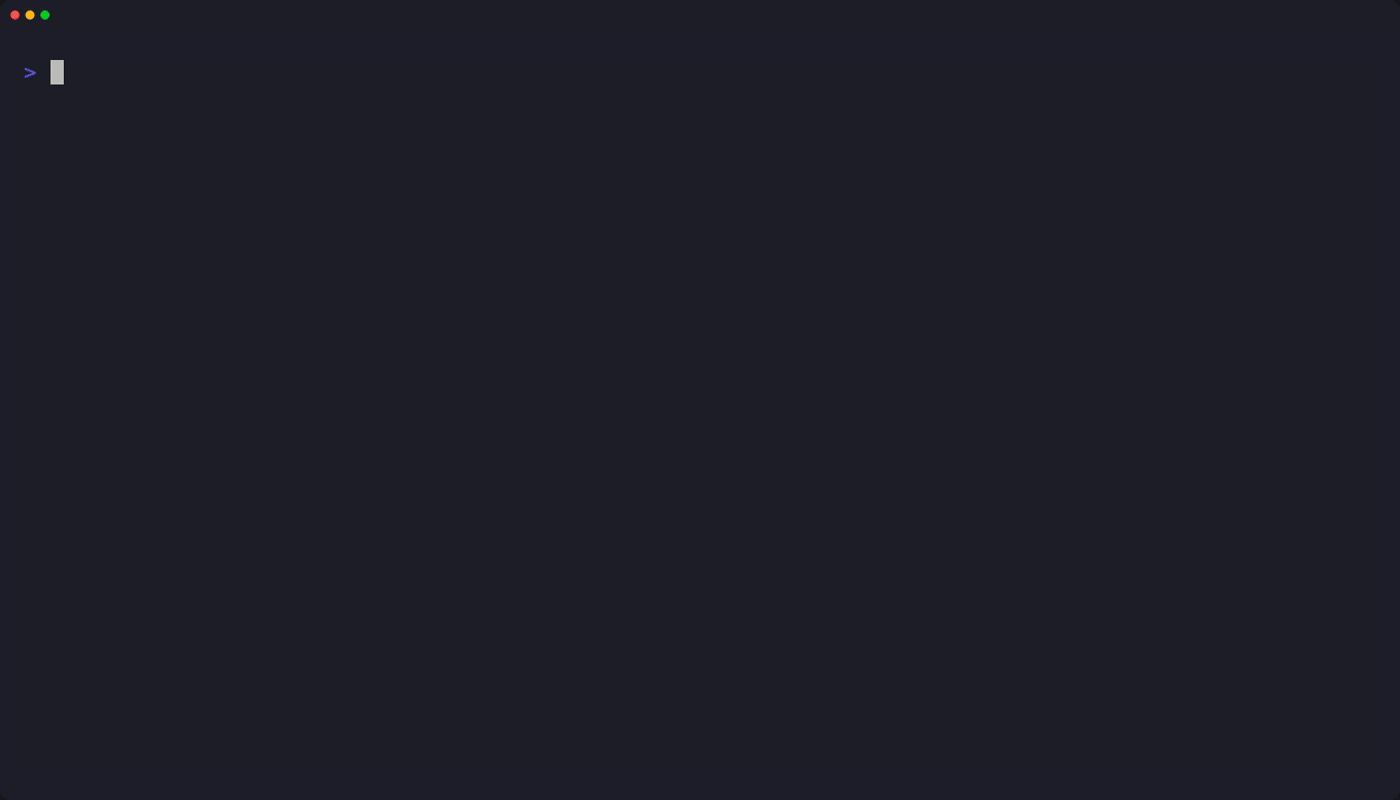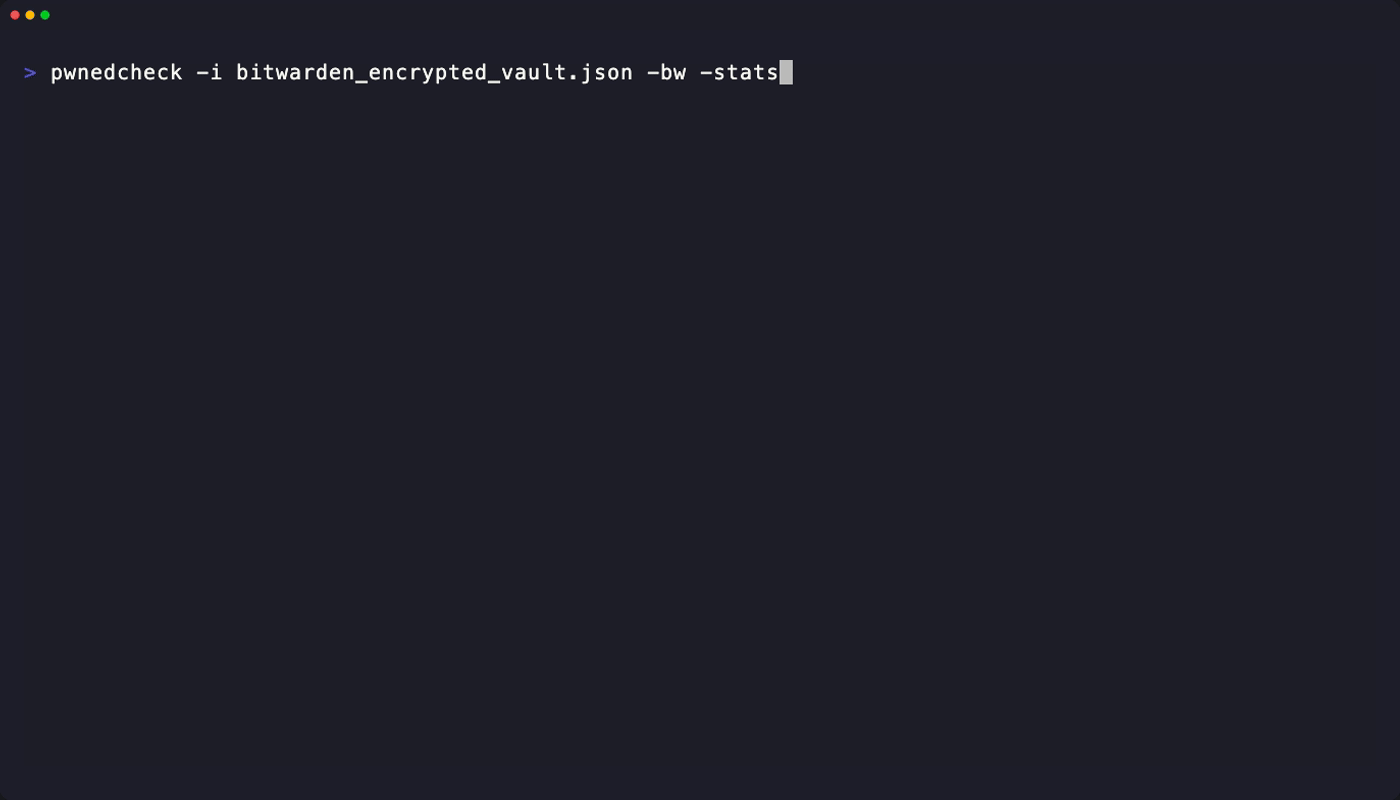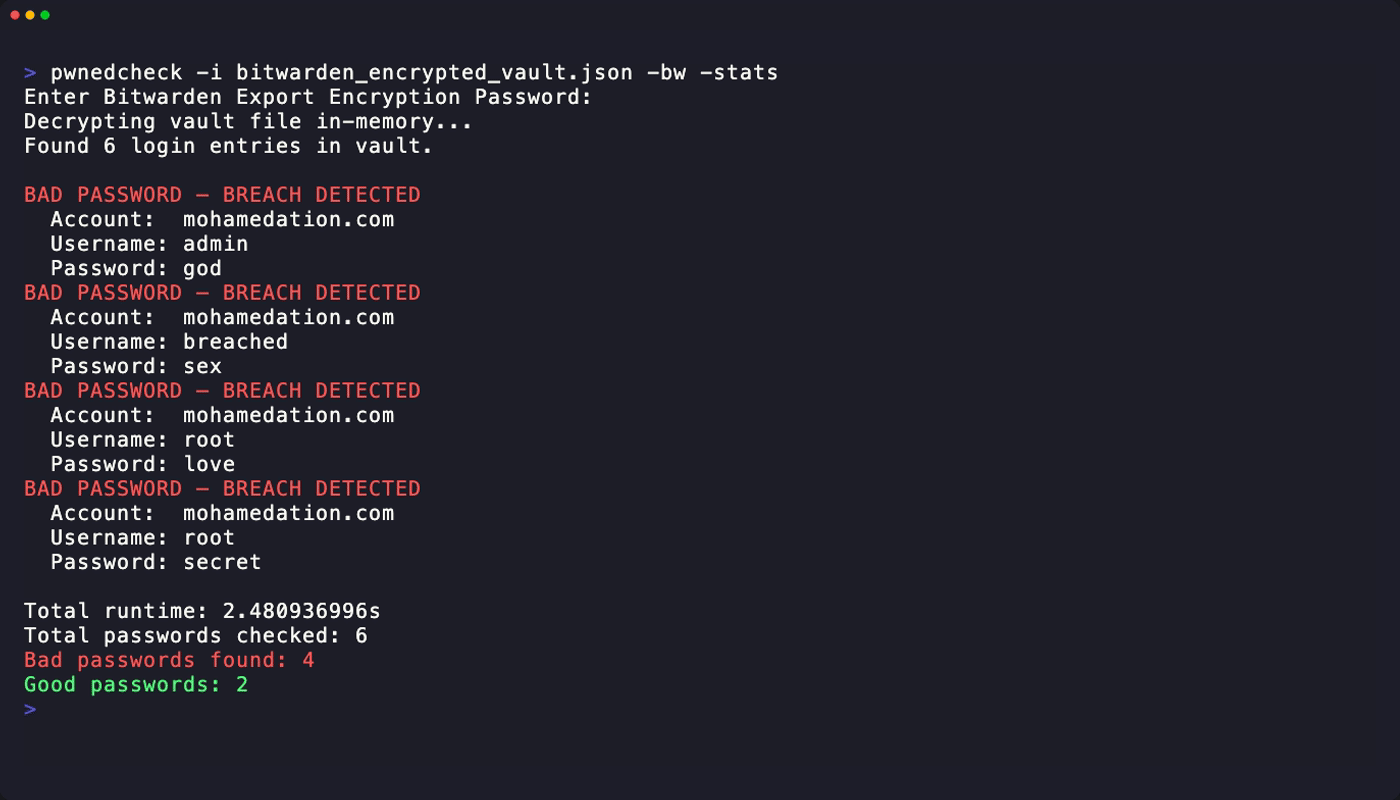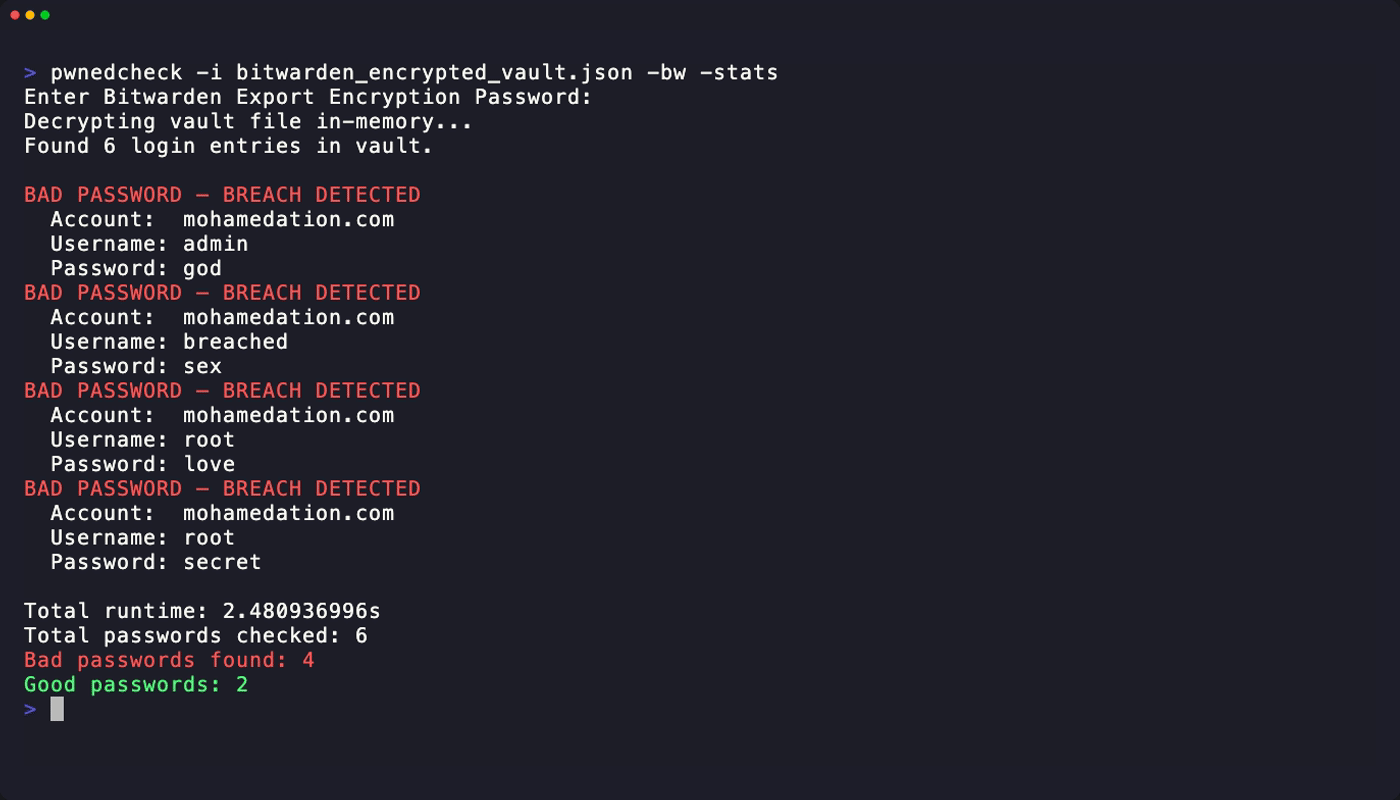
-hashedで事前にハッシュ化されたSHA-1入力を受け入れる-bwでBitwarden暗号化エクスポートを確認-hideで出力内の平文パスワードを非表示-vでリクエストレベルのHIBP診断情報を表示-statsで実行終了時の統計情報を出力releasesページから、お使いのオペレーティングシステムに合わせたコンパイル済みの静的バイナリを直接ダウンロードできます:
pwnedcheck_x.x.x_linux_amd64.tar.gz(またはarm64)pwnedcheck_x.x.x_darwin_amd64.tar.gz(またはarm64)pwnedcheck_x.x.x_windows_amd64.zipLinux / macOS: 展開したディレクトリ内でターミナルを開き、バイナリに実行権限を付与して実行します:
chmod +x pwnedcheck
./pwnedcheck -h
Windows: 未テストですが、フィードバックを歓迎します
展開したpwnedcheck.exeを含むフォルダ内でPowerShellまたはコマンドプロンプトを開き、実行します:
.\pwnedcheck.exe -h
CLIをGoのbinディレクトリにインストールします:
go install github.com/mohamedation/PwnedCheck/cmd/pwnedcheck@latest
git clone https://github.com/mohamedation/PwnedCheck.git
cd PwnedCheck
make install
これにより、現在のホスト用バイナリがGoのbinディレクトリにインストールされます。
Makefileを使用して、LinuxまたはmacOS用のリリースバイナリを生成します:
make build-linux
make build-macos
バイナリはdist/に書き込まれ、ファイル名に現在のGoアーキテクチャが含まれます。
OS固有の名前でバイナリをGoのbinディレクトリにコピーしたい場合は、次を使用します:
make install-linux
make install-macos
これらのコマンドはpwnedcheckとしてインストールされます。
ソースから実行:
go run ./cmd/pwnedcheck -v god
またはインストール済みのバイナリを実行:
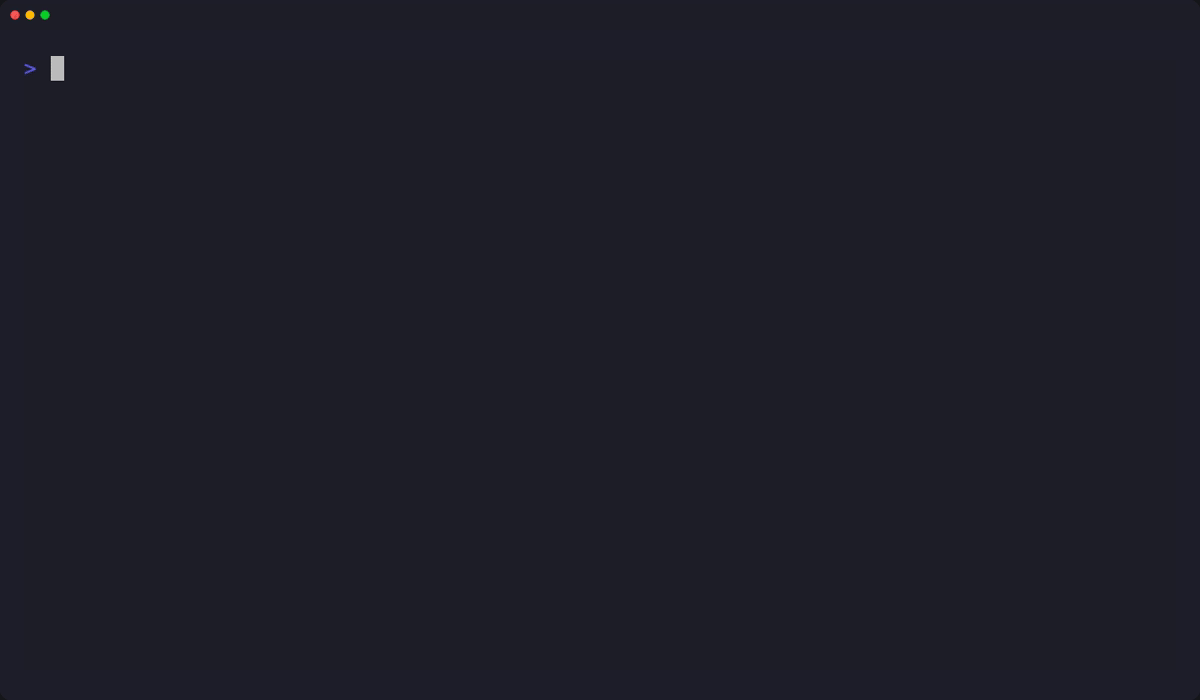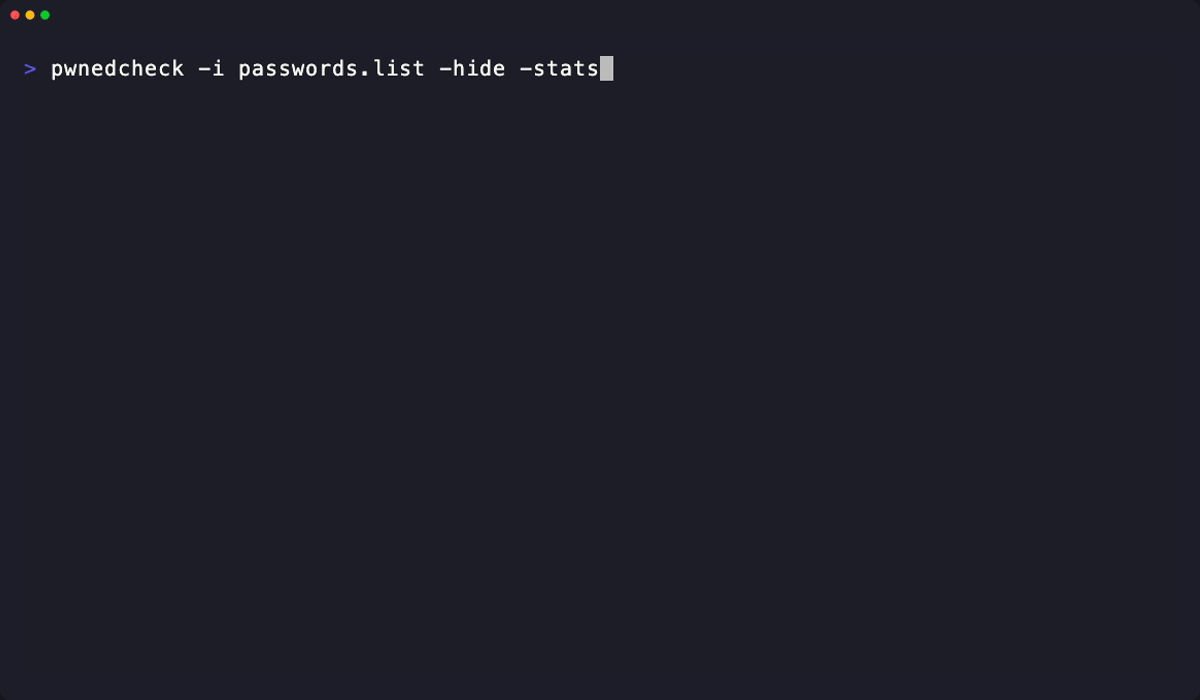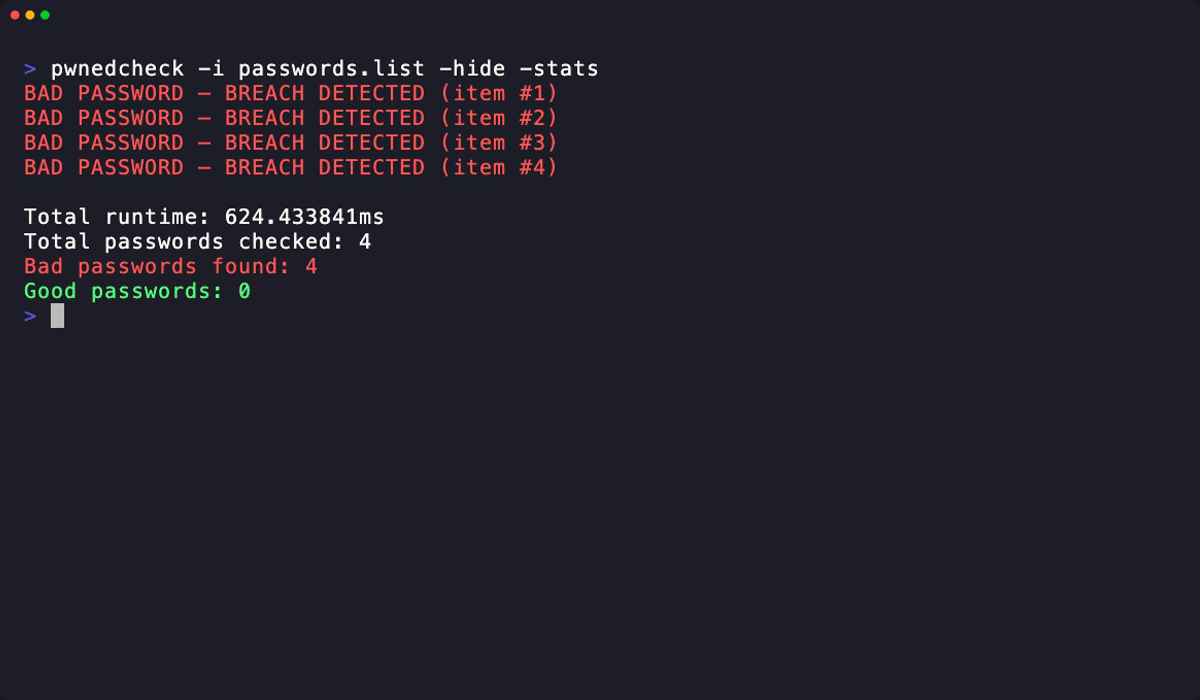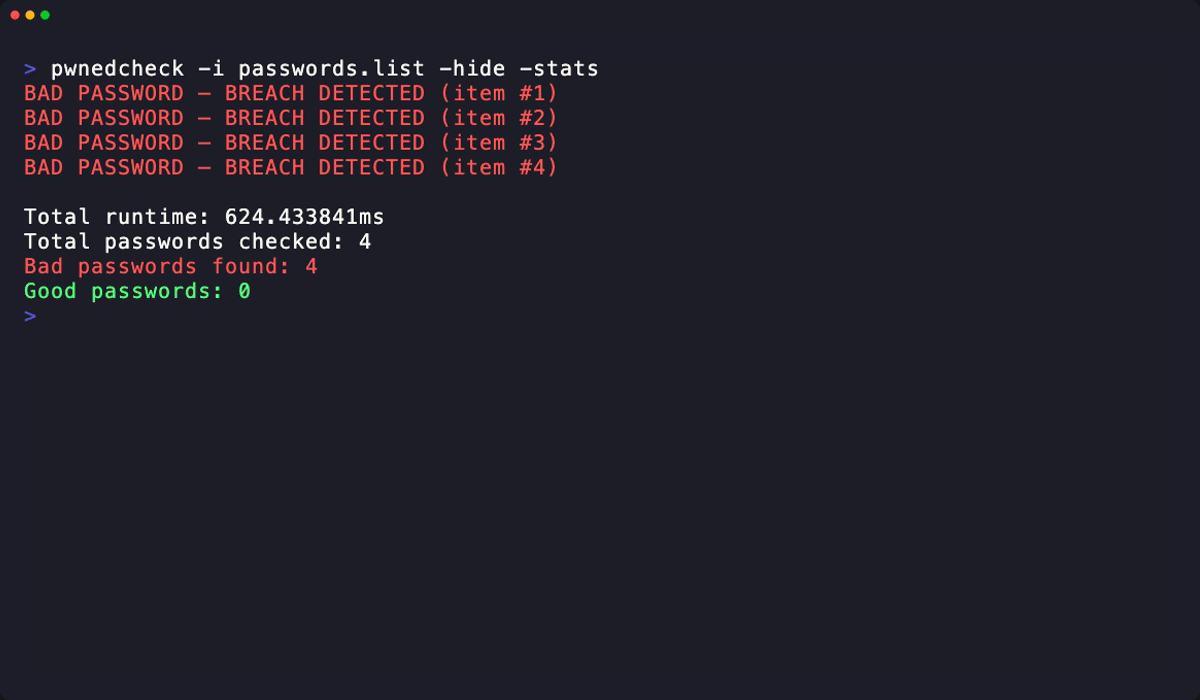
pwnedcheck -i passwords.list -stats
単一のパスワードを確認:
pwnedcheck password123
複数のパスワードを確認:
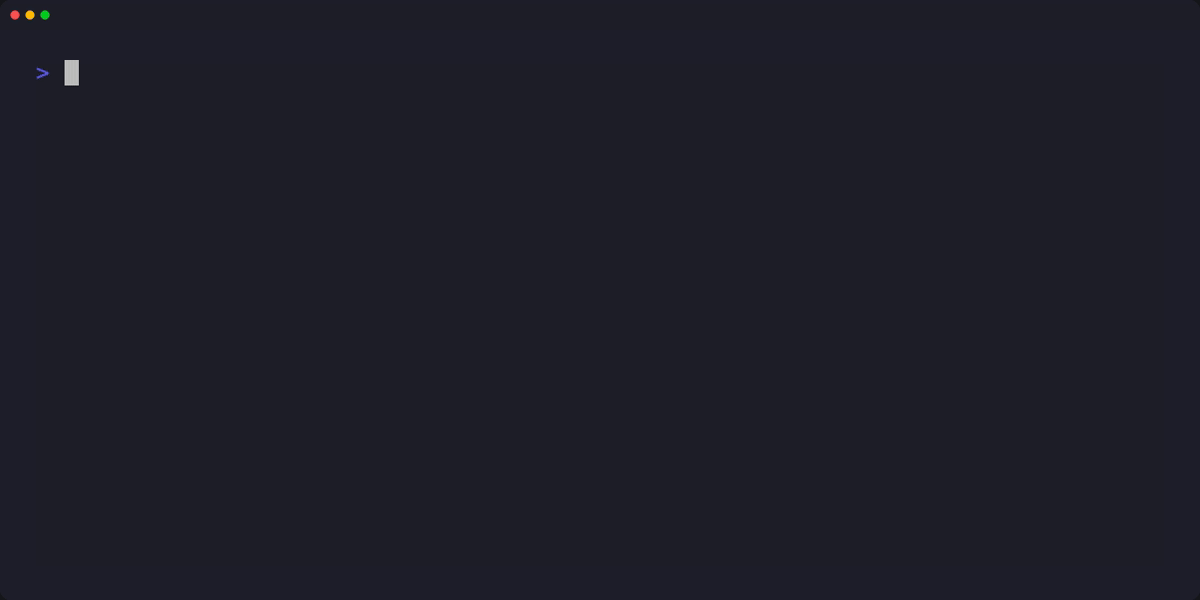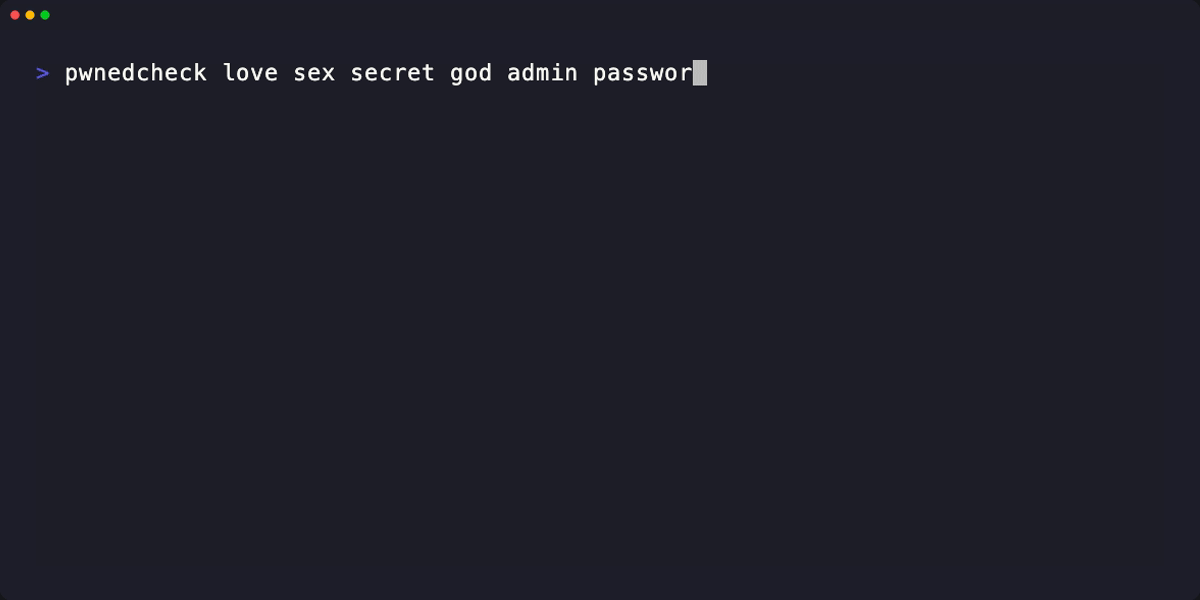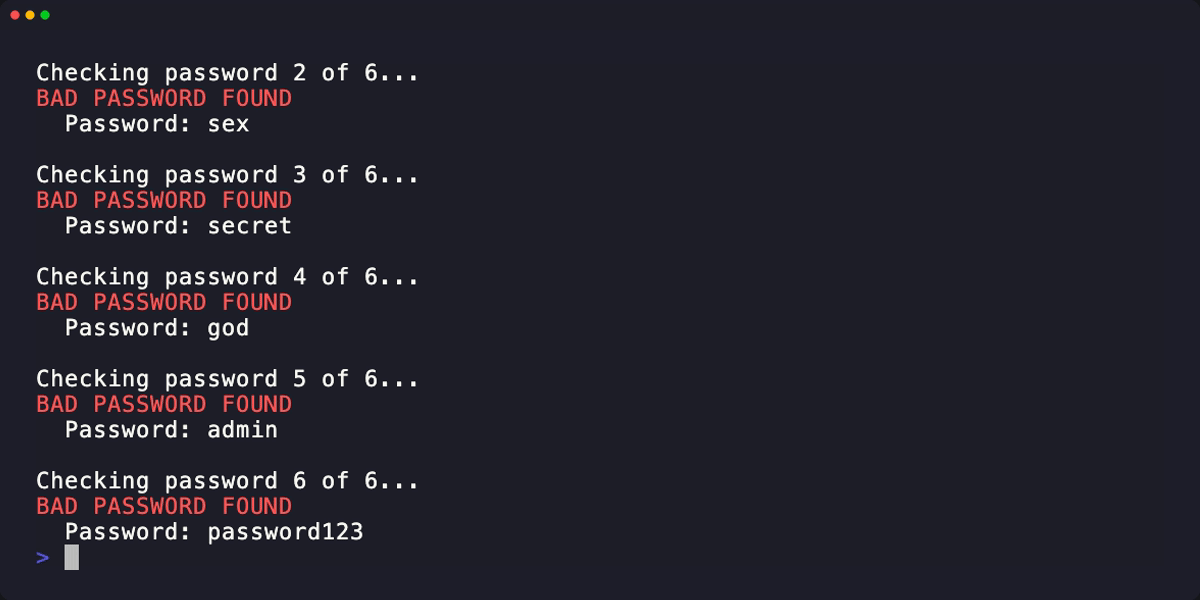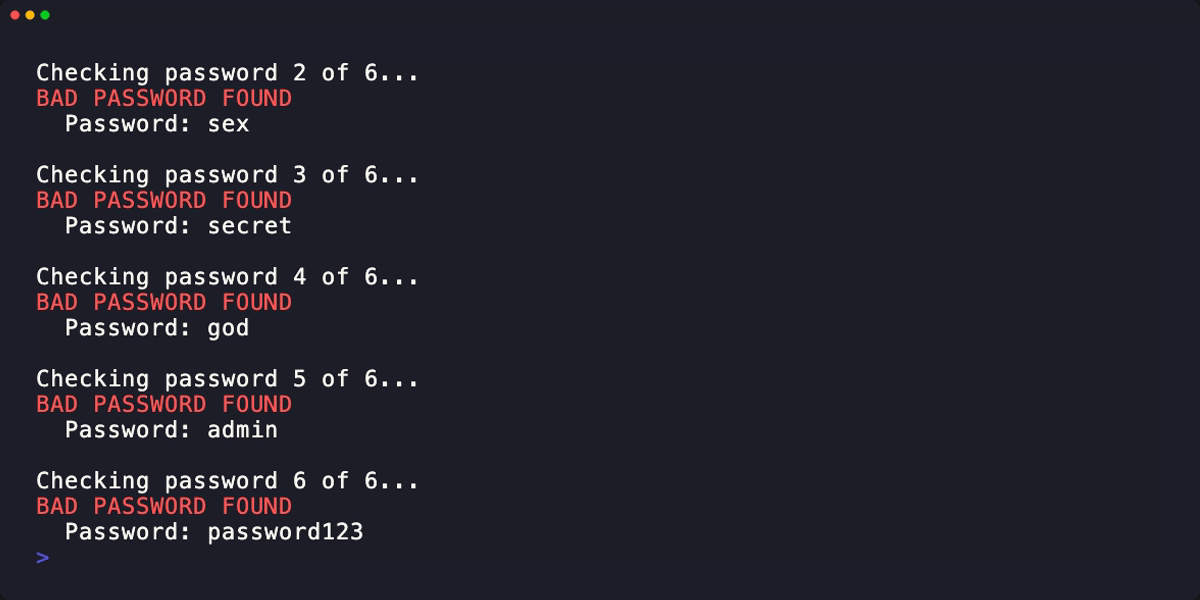
pwnedcheck love sex secret god
ファイルからパスワードを確認:
pwnedcheck -i passwords.list
事前にハッシュ化されたSHA-1値を確認:
pwnedcheck -hashed -i passwords.list
Bitwarden暗号化エクスポートを確認:
pwnedcheck -bw -i bitwarden_encrypted_export.json -hide -stats
詳細なHIBPリクエストログを有効化:
pwnedcheck -v password123
-i, --input <string> : パスワードまたはJSONエクスポートを含む入力ファイル(デフォルト "passwords.txt")-bw, --bitwarden : 入力ファイルをBitwardenのパスワード保護された暗号化JSONエクスポートとして扱う-H, --hashed : 入力を平文ではなく事前計算されたSHA-1ハッシュとして扱う-x, --hide : コンソール出力から平文パスワードを非表示にする-s, --stats : 完了後に実行時間と結果の概要を表示-v, --verbose : 各HIBPリクエストとレスポンスのステータスを出力してAPI診断情報を表示-c, --credits : クレジットを表示-h, --help : ヘルプを表示PwnedCheckはHIBPで使用されているk-匿名性アプローチを使用しています:
[1/2] Checking...
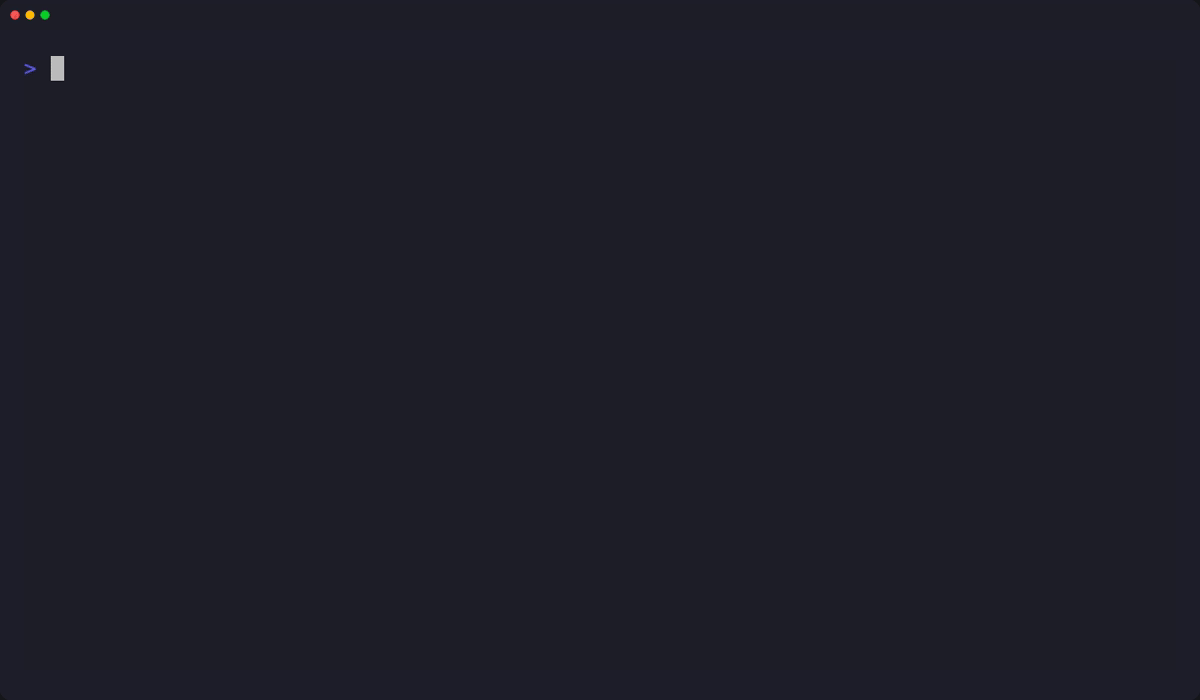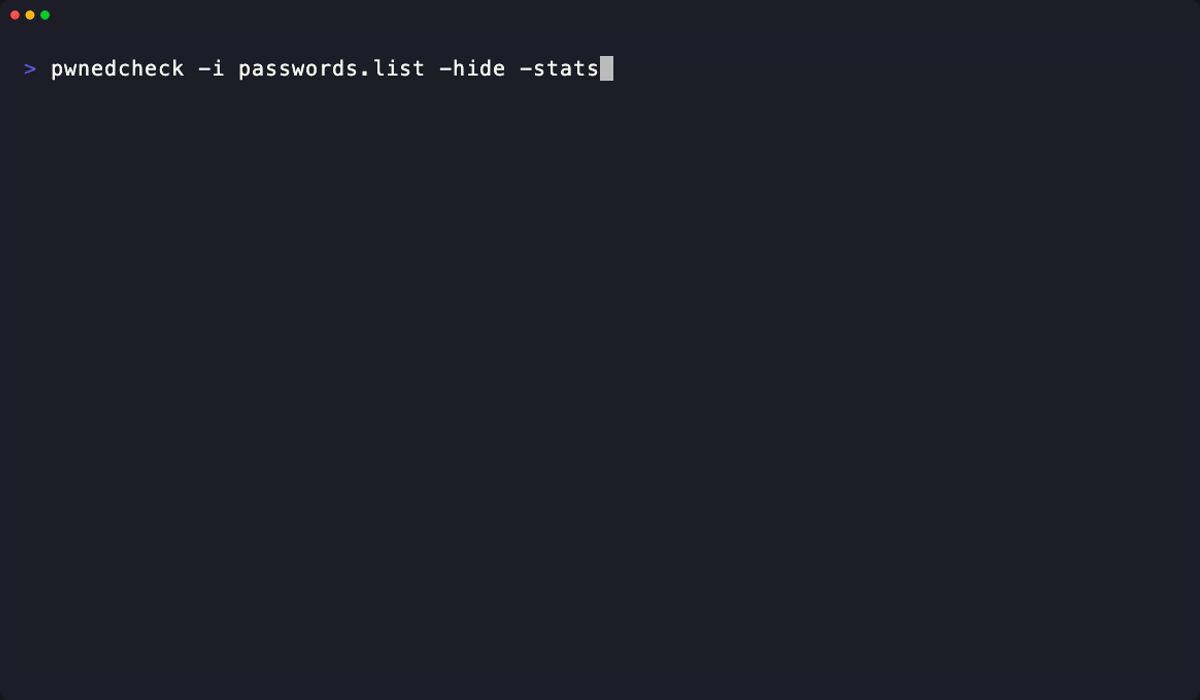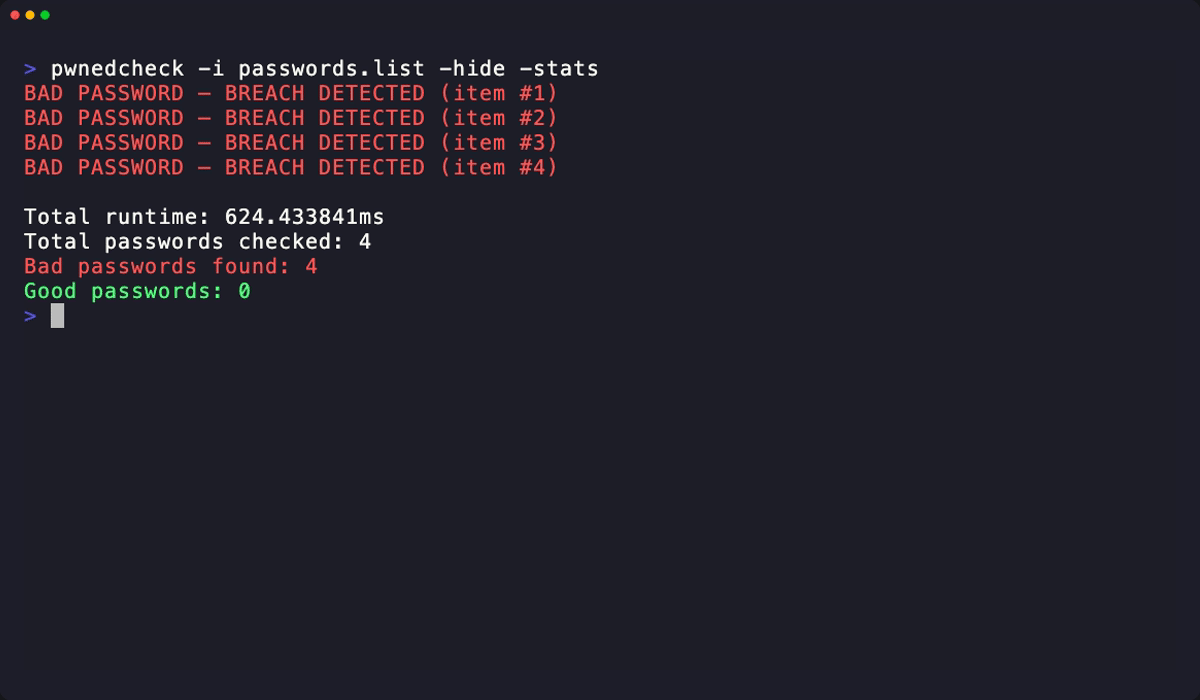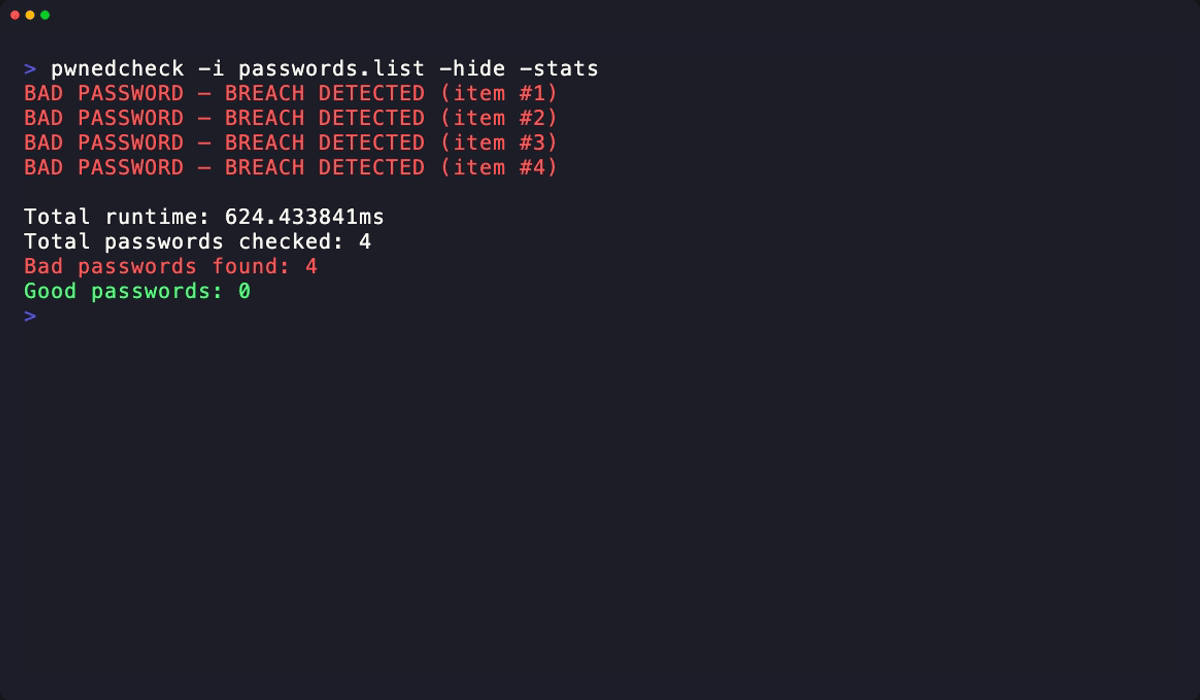
BAD PASSWORD — BREACH DETECTED (item #1)
	Password: 123456

Total runtime: 1.5s
Total passwords checked: 2
Bad passwords found: 1
Good passwords: 1
cmd/pwnedcheck: CLIエントリポイントとフラグ解析internal/checker: 実行ループと出力フォーマットinternal/hibp: HIBPクライアントとパスワードハッシュinternal/bitwarden: Bitwardenエクスポートの復号make test # run unit tests
make cover # run tests with coverage summary
ドキュメント: pkg.go.dev · カバレッジ: Codecov
