
 #1



 trustedsec/ridenum
Rid_enum は、ドメインコントローラをブルートフォースするための null セッション RID サイクル攻撃です。
 unweb/plown
Plone CMS用のセキュリティスキャナツール。
 phxbandit/scripts-and-tools
ハッキングに役立つスクリプトとユーティリティ
 abdullah50i/internal-penetration-testing-project-using-metasploit
PostgreSQLを初期化し、Metasploitに接続しました。Nmapで10.1.16.0/24を偵察し、結果をインポートしました。SYN、SMB、LDAPスキャナーを使用してホスト/サービスを列挙しました。ZeroLogon(CVE-2020-1472)を介してDC10を悪用し、Impack…
 kkar/teamviewer-dumper-in-cpp
実行中のTeamViewerインスタンスから子ウィンドウを列挙し、TeamViewer ID、パスワード、アカウント設定をダンプします。
 yschgroup/skyrat
SkyRAT - Powershell リモート管理ツール
 knavesec/credmaster
リファクタリングおよび改善されたCredKingパスワードスプレーイングツール。FireProx APIを使用してIPアドレスをローテーションし、匿名性を維持し、スロットリングを回避します。
 whiteoaksecurity/goawsconsolespray
AWS Console IAMログインをスプレーするツール
 owasp/sapkiln
OWASP SAPKilnは、SAPシステムのセキュリティ強化と監査を効果的に行うために設計されたグラフィカルユーザーインターフェース(GUI)ツールです。
 eonraider/violent-python3
TJ O'Connorの書籍「Violent Python」のソースコード。このコードは完全にPython 3に変換され、PEP8規格に準拠するよう再フォーマットされ、非推奨ライブラリの実装に起因する依存関係の問題を解消するためにリファクタリングされています。
 its-a-feature/bifrost
macOS Kerberos 向け Heimdal API と連携する Objective-C ライブラリおよびコンソール
 pilfer/idictpy
塩対応の100%検証済みハッカーステータスpythonスクリプト。アップルIDをアップルクリスプに変える #nicememe
 leekenghwa/cve-2023-37755---hardcoded-admin-credential-in-i-doit-pro-25-and-below
CVE-2023-37755の概念実証:i-doit Pro 25以前にハードコードされた管理者認証情報(admin/admin)が存在し、メインのWebインターフェースを介した不正な管理者ログインを可能にします。
 leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
CVE-2023-37756の概念実証:i-doit Pro管理センターの弱いパスワード要件により、ブルートフォースログインと悪意のあるプラグインアップロードが可能になり、リモートコード実行につながります。
 likaifeng0/cve-2018-9995_dvr_credentials-dev_tool
CVE-2018-9995のエクスプロイトツール。Cookieバイパスを伴うHTTPリクエストを介して、露出したDVRデバイスから資格情報を抽出します。複数のベンダーモデルを標的にします。
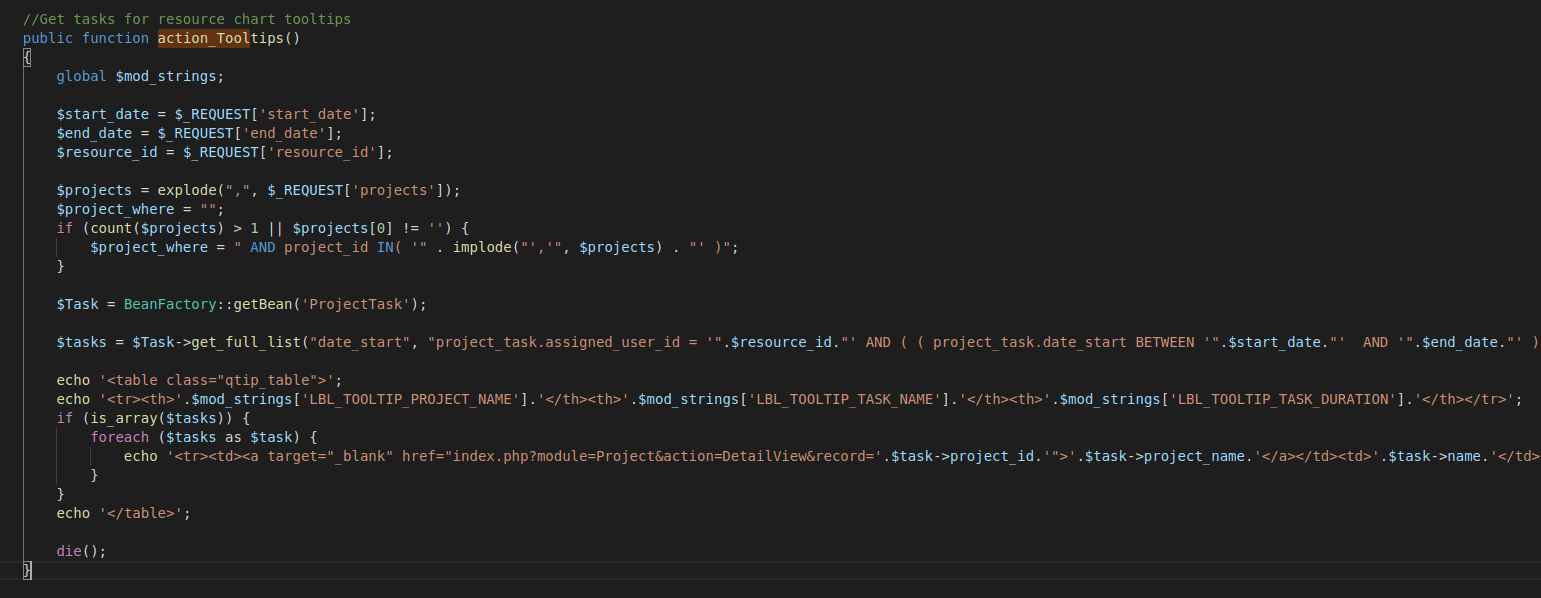 manuelz120/cve-2021-45041
CVE-2021-45041 の PoC








