Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-37755---Hardcoded-Admin-Credential-in-i-doit-Pro-25-and-below — CVE-2023-37755の概念実証:i-doit Pro 25以前にハードコードされた管理者認証情報(admin/admin)が存在し、メインのWebインターフェースを介した不正な管理者ログインを可能にします。 | Kitploit
ツール/GitHubGitHub/leekenghwa/cve-2023-37755---hardcoded-admin-credential-in-i-doit-pro-25-and-below
パスワード攻撃脆弱性分析エクスプロイトウェブセキュリティ認証設定ミス
GitHubleekenghwa/cve-2023-37755---hardcoded-admin-credential-in-i-doit-pro-25-and-below

CVE-2023-37755---Hardcoded-Admin-Credential-in-i-doit-Pro-25-and-below

共有

CVE-2023-37755の概念実証:i-doit Pro 25以前にハードコードされた管理者認証情報(admin/admin)が存在し、メインのWebインターフェースを介した不正な管理者ログインを可能にします。

リポジトリを見る
373年前未レビュー

CVE-2023-37755 - i-doit Pro 25 以下におけるハードコードされた管理者認証情報

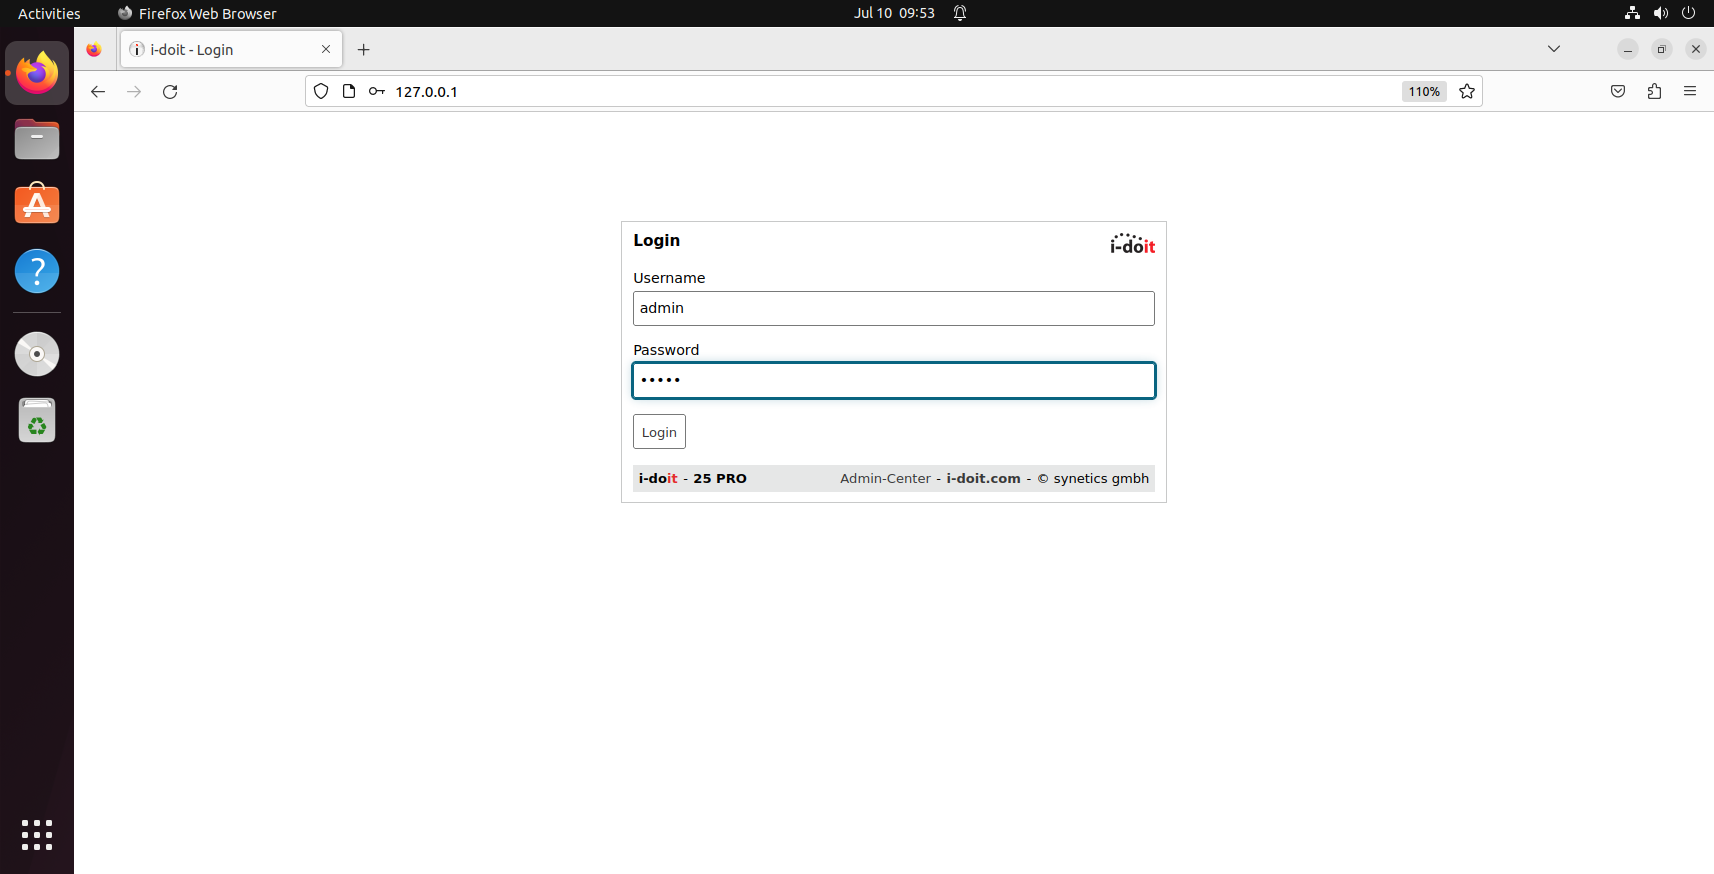
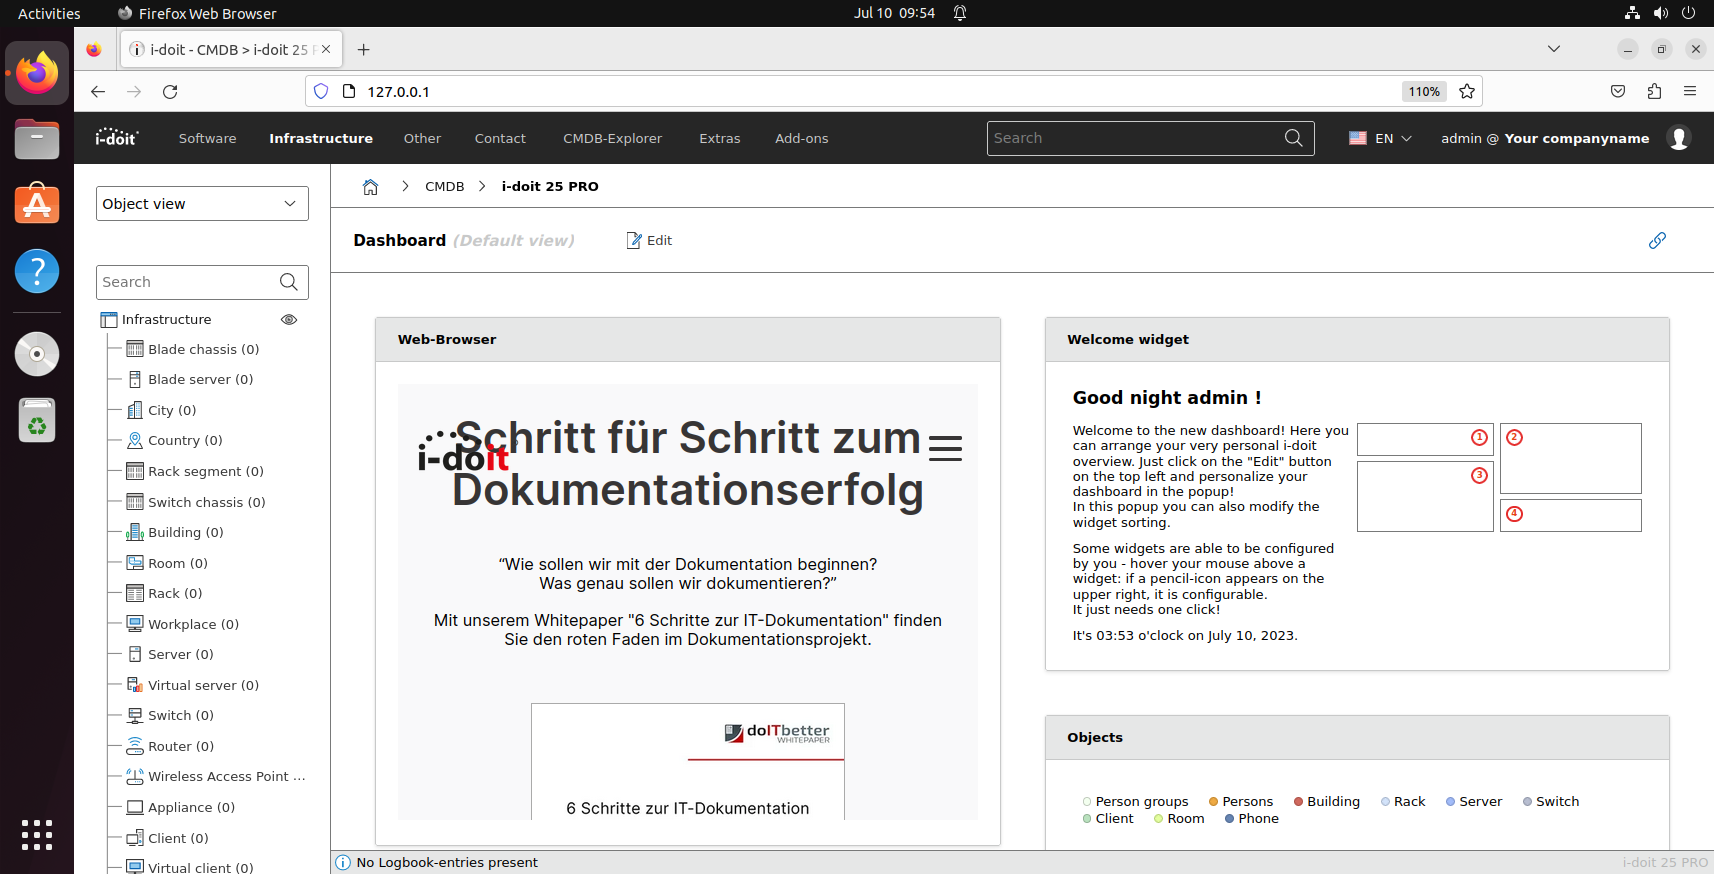
i-doit Pro 25 以下には、ハードコードされた管理者認証情報の脆弱性があります。これらの脆弱性により、ユーザー名“admin”、パスワード“admin”だけで誰でも管理者としてログインできてしまいます。

製品の説明: i-doit は、synetics GmbH によって開発された、Web ベースのオープンソース IT ドキュメントおよび CMDB(構成管理データベース)です。i-doit Pro はこのソフトウェアの商用版であり、有料ライセンスが必要です。追加機能、専門的なサポート、定期的なアップデートと機能強化が付属しています。ユーザーは i-doit Pro を使用するためにライセンスを購入する必要があり、その費用はユーザー数と必要な機能によって異なります。

脆弱性の説明: この Web アプリケーションには、ユーザー名“admin”、パスワード“admin”だけで誰でも管理者としてログインできるようにする、ハードコードされた管理者認証情報が存在することを発見しました。

影響を受ける Web ページ: メインのログインページ

影響を受けるパラメータおよびコンポーネント: メインのログインページ

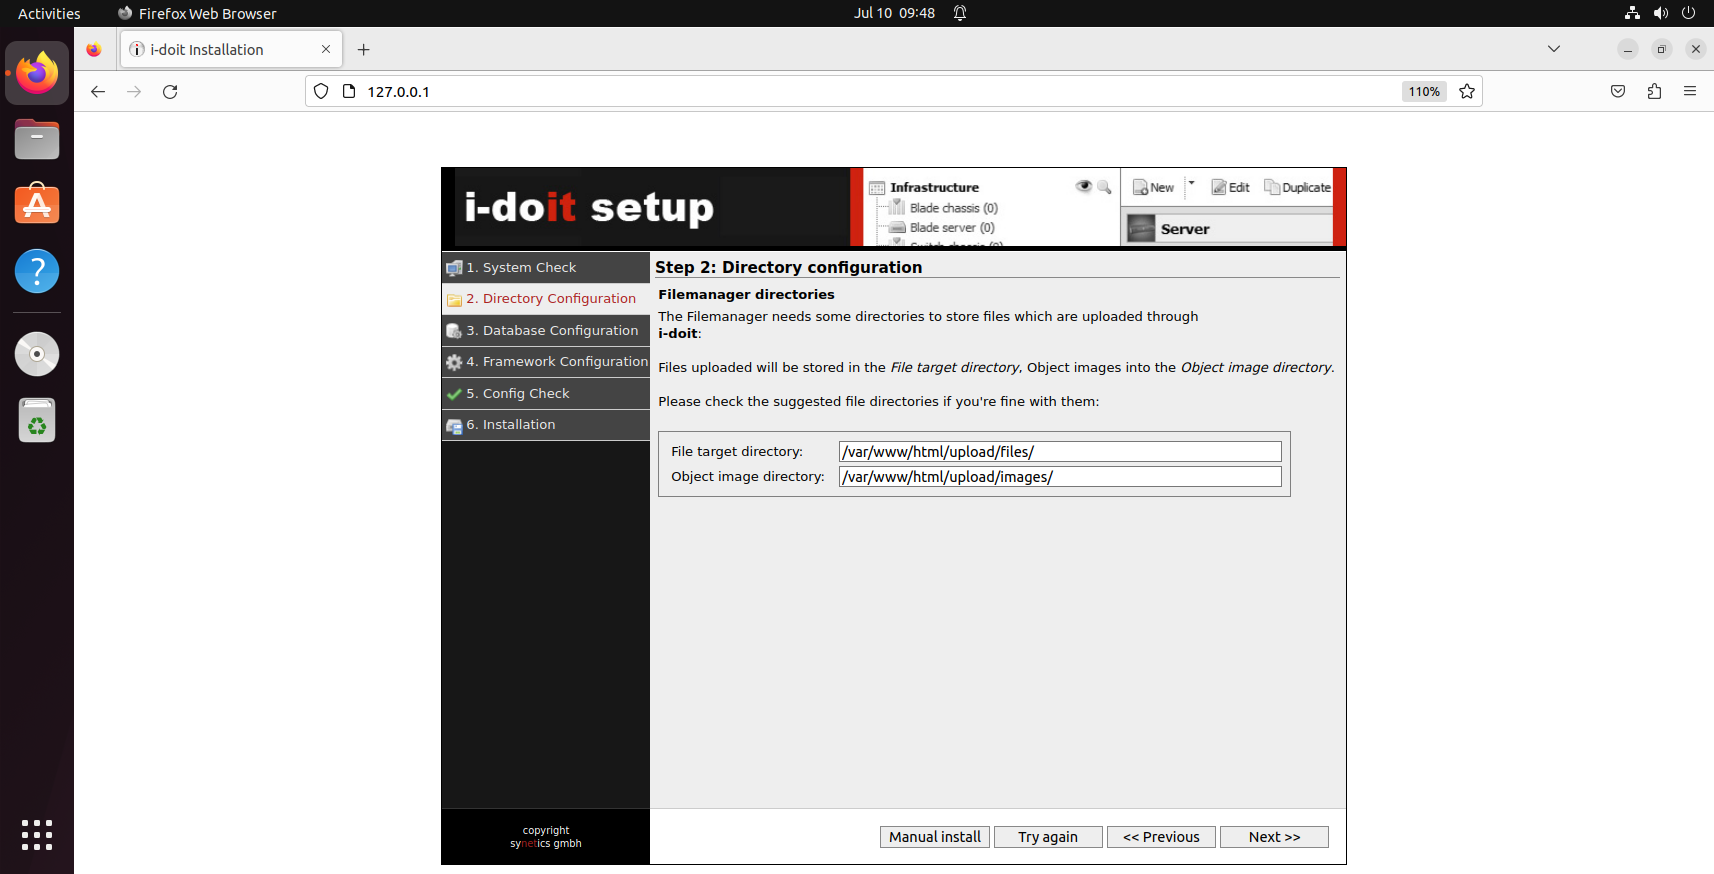
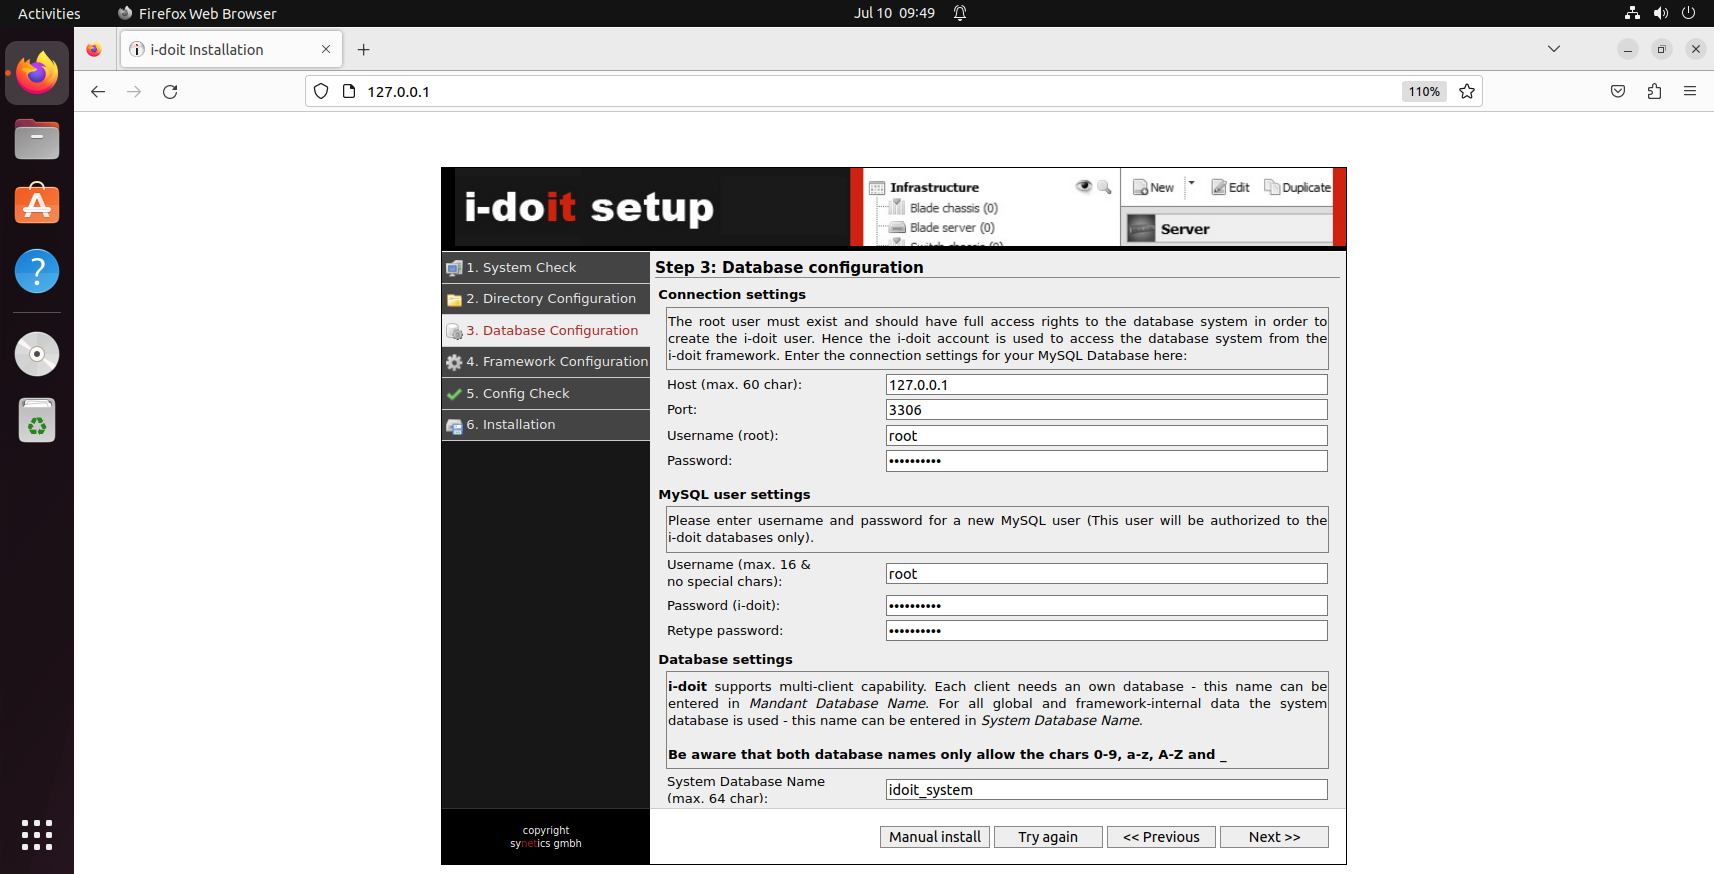
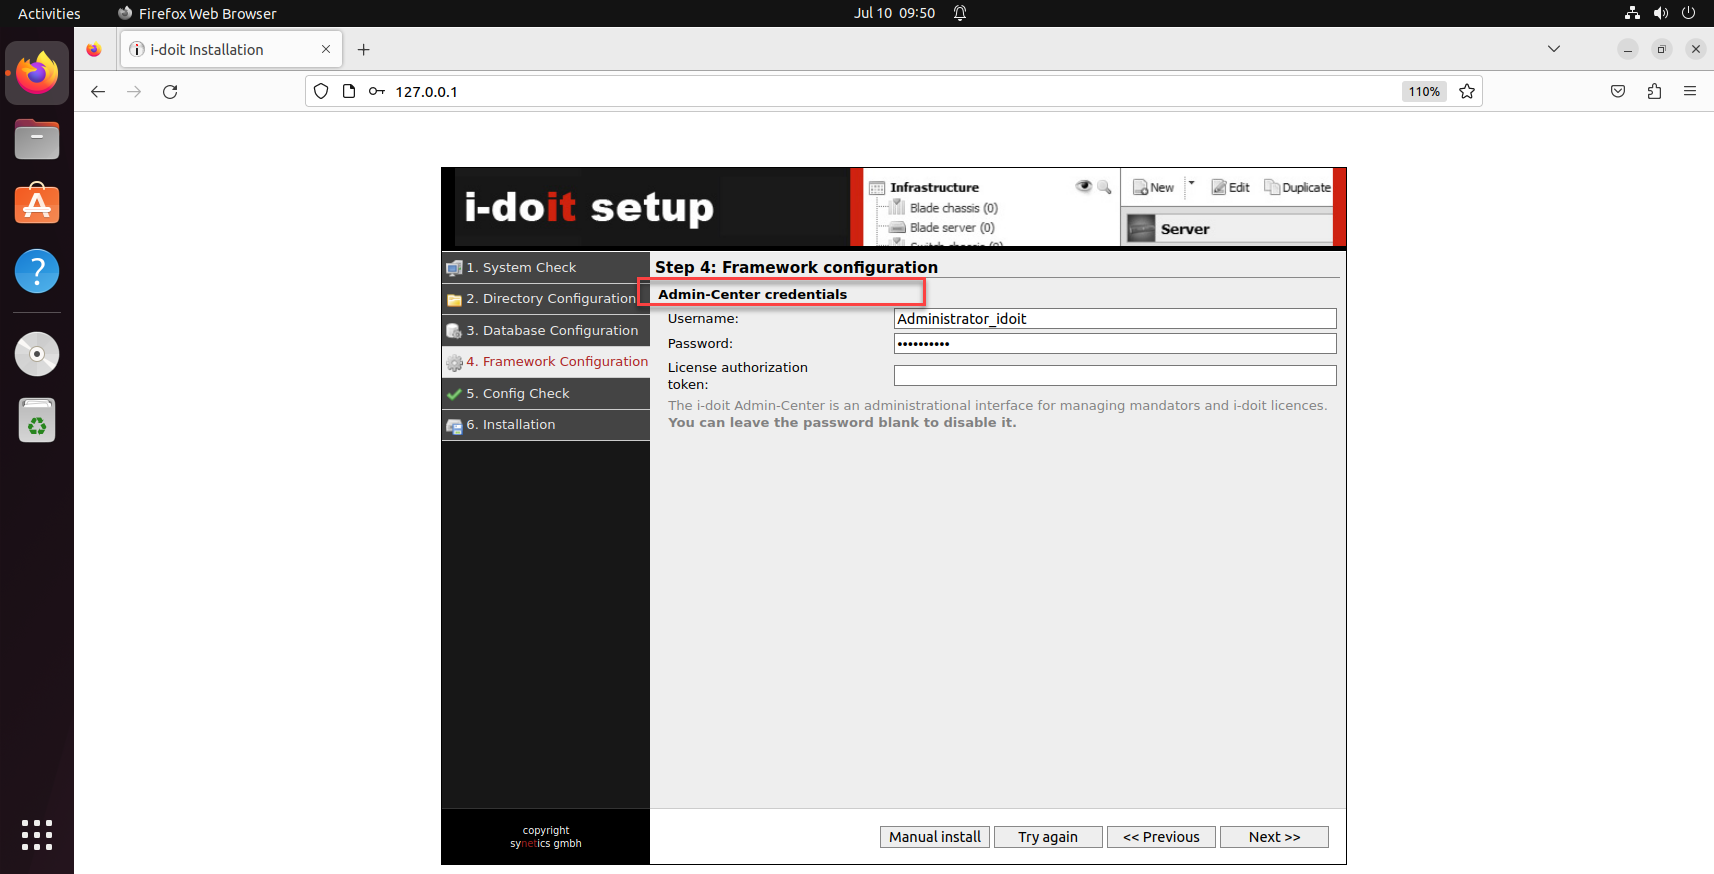
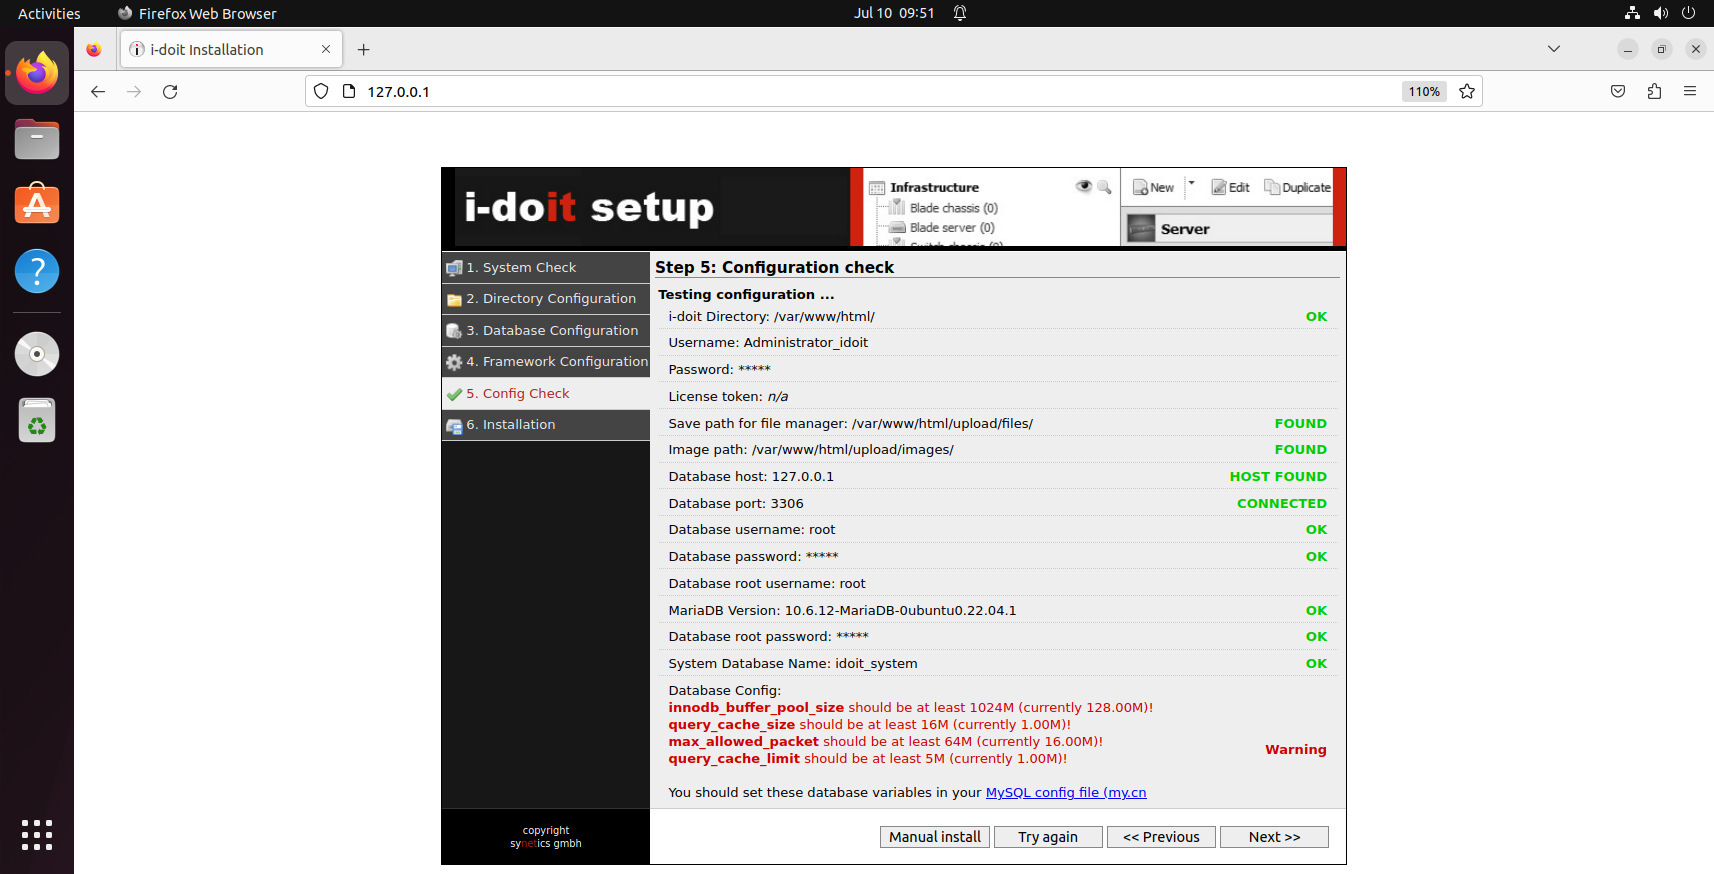
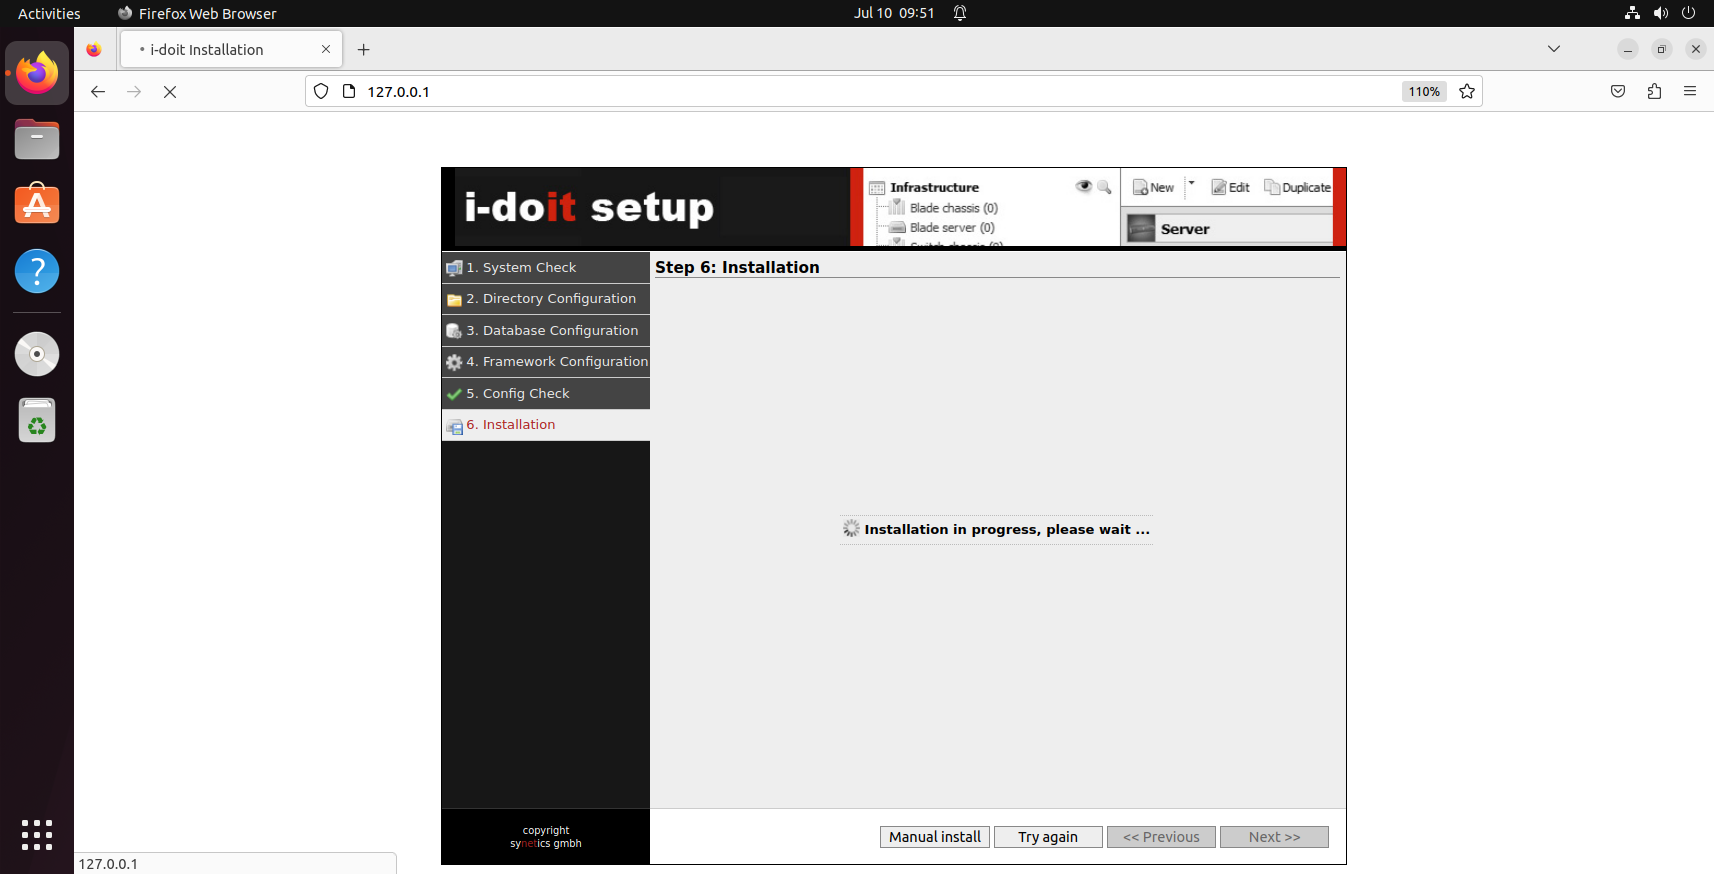
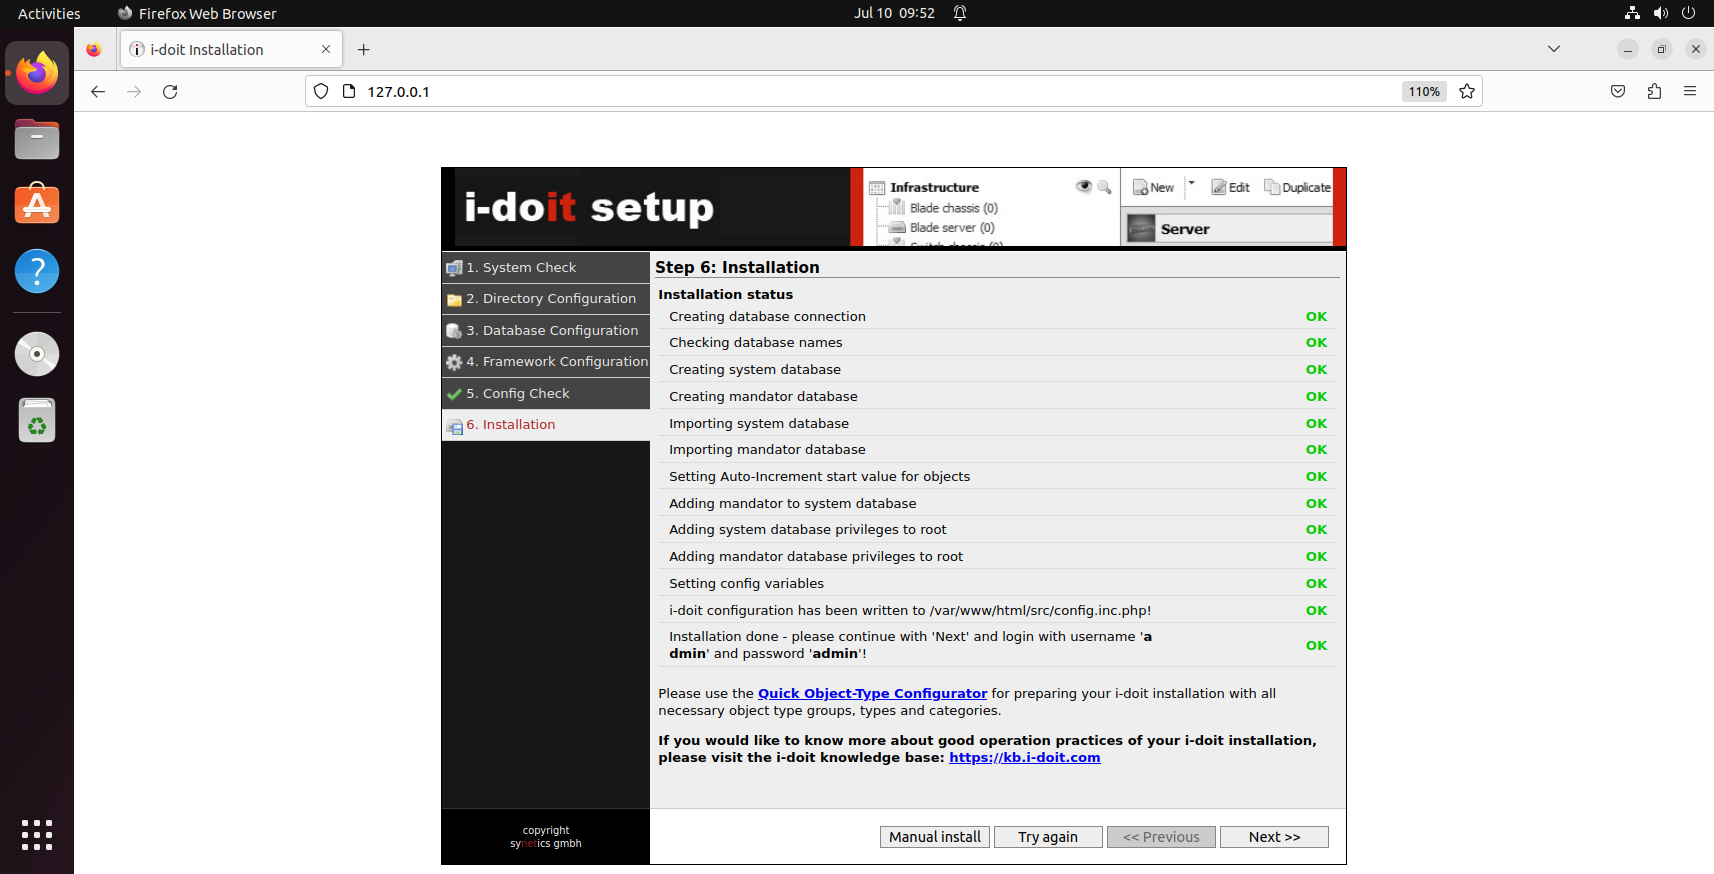
ステップ 1 : 初期セットアップページには、アプリケーション所有者が管理者認証情報を設定するオプションがありません
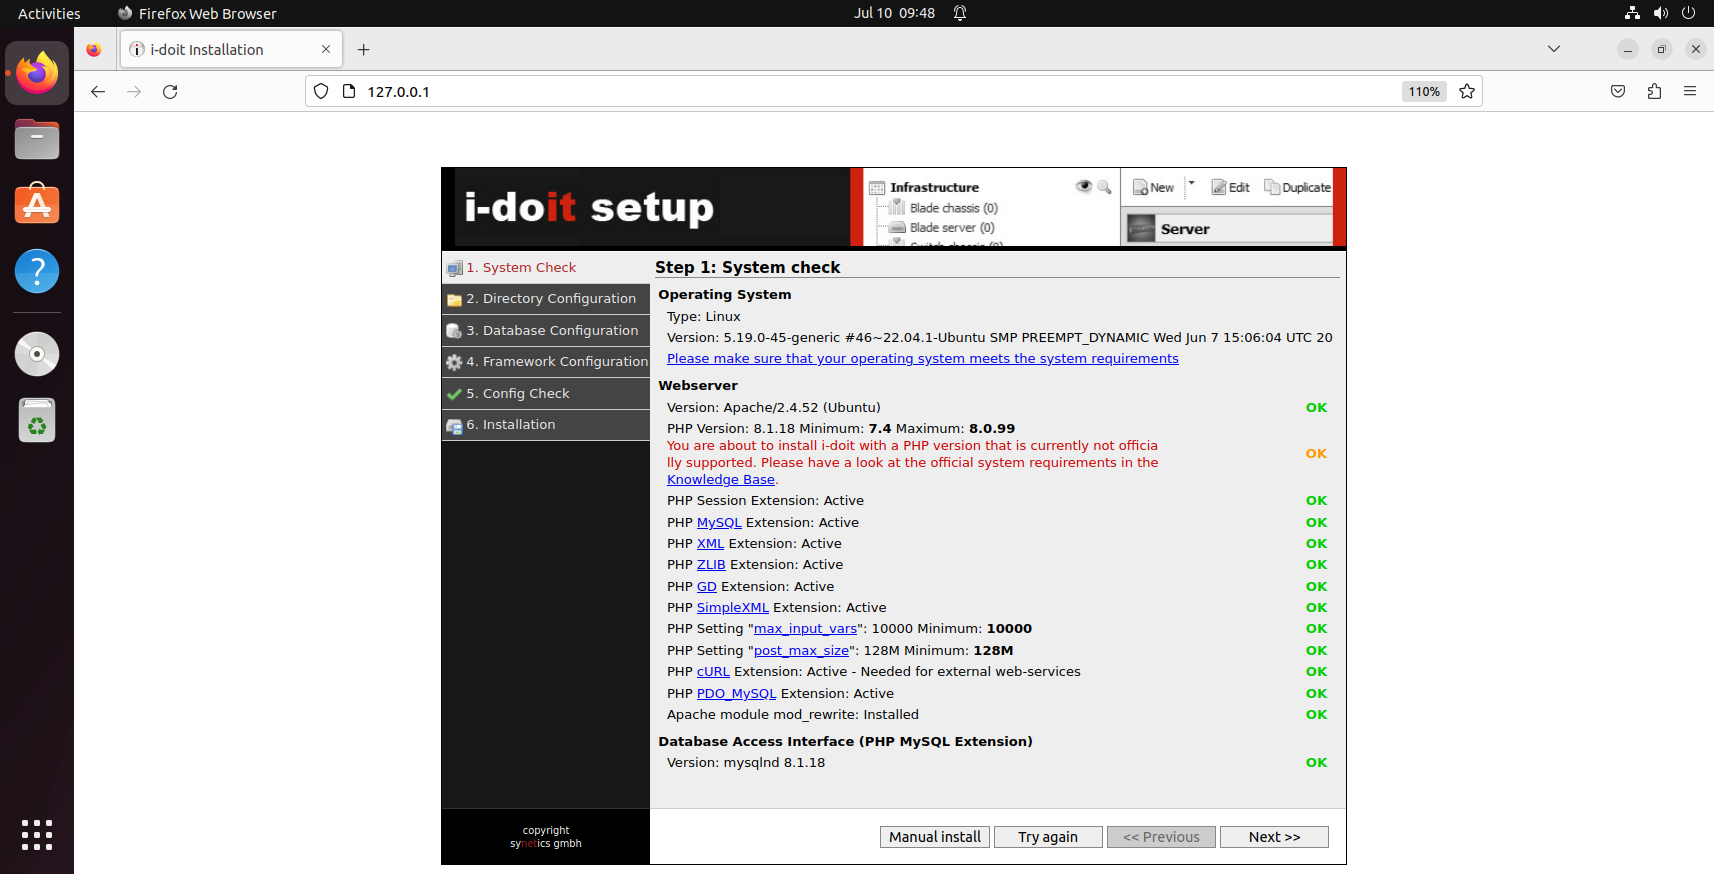
step1

step2

step3

これは admin-center 用のアカウント作成であり、メインのログイン用ではありません。

step4_admin_center_setup

step5

step6

step7

#admin-center は、アプリケーション所有者がライセンスの管理、プラグインのアップロード、テナント管理などを行うためのものです。 step8
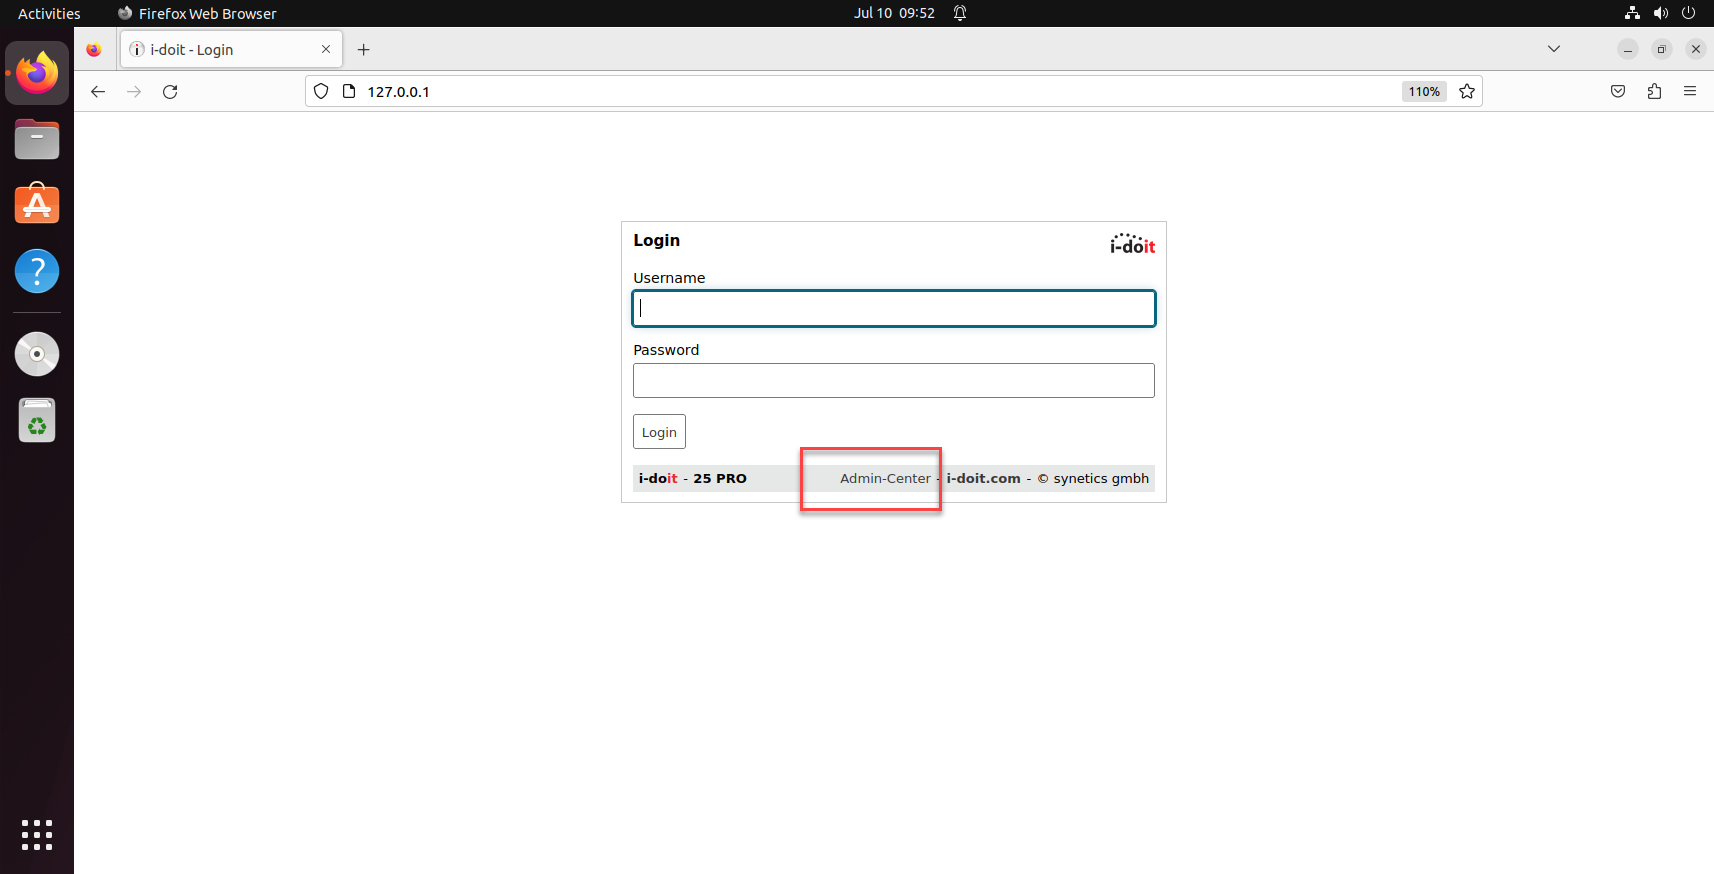
step9

step10

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    960
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    349
  • 4

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    343
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    295

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →