
 #1
防御的または許可された分析向けのセキュリティ論文、研究プロジェクト、技術リファレンス、再現可能な資料。
Kitploit おすすめ
 simoesctt/cve-2024-0070-nvidia-gpu-driver--resonance-vulnerability
NVIDIAのGPUドライバーには、メモリ管理における時間的コヒーレンスの欠陥が存在します。587 kHzの共振時、ドライバーのメモリページはα崩壊干渉を受け、ユーザー空間からカーネルメモリへのアクセスが可能になります。
 osmancanvural/cve-2025-68722
Axigen WebAdmin CSRF脆弱性
 airineiandrei/tarmageddon-cve-2025-62518-
CVE-2025-62518のPoC。tokio-tarのPAXヘッダー解析を介したtarアーカイブの密輸を示し、悪意のあるペイロードと脆弱な抽出ツールを作成してサプライチェーンインジェクションを実証します。
 horkimhab/cve-2026-15315
CVE-2026-15315およびCVE-2026-15316のTP-Link Tapoカメラ認証バイパスおよびDoS脆弱性を扱う、許可されたラボ研究向けの教育用CVEリサーチリポジトリ。
 parlakbarann/cve-2026-30480
CVE-2026-30480の概念実証。LibreNMS NFSenモジュールにおけるローカルファイルインクルージョン(LFI)の脆弱性であり、パストラバーサルによる任意のPHPファイルのインクルードと影響分析を示す。
 d3b0j33t/cve-2026-2441-poc
CVE-2026-2441の概念実証。Chrome CSSのuse-after-free脆弱性により、サンドボックス化されたレンダラーのRCEに至ります。3つのトリガー手法、ヒープグルーミング、詳細な分析を含みます。
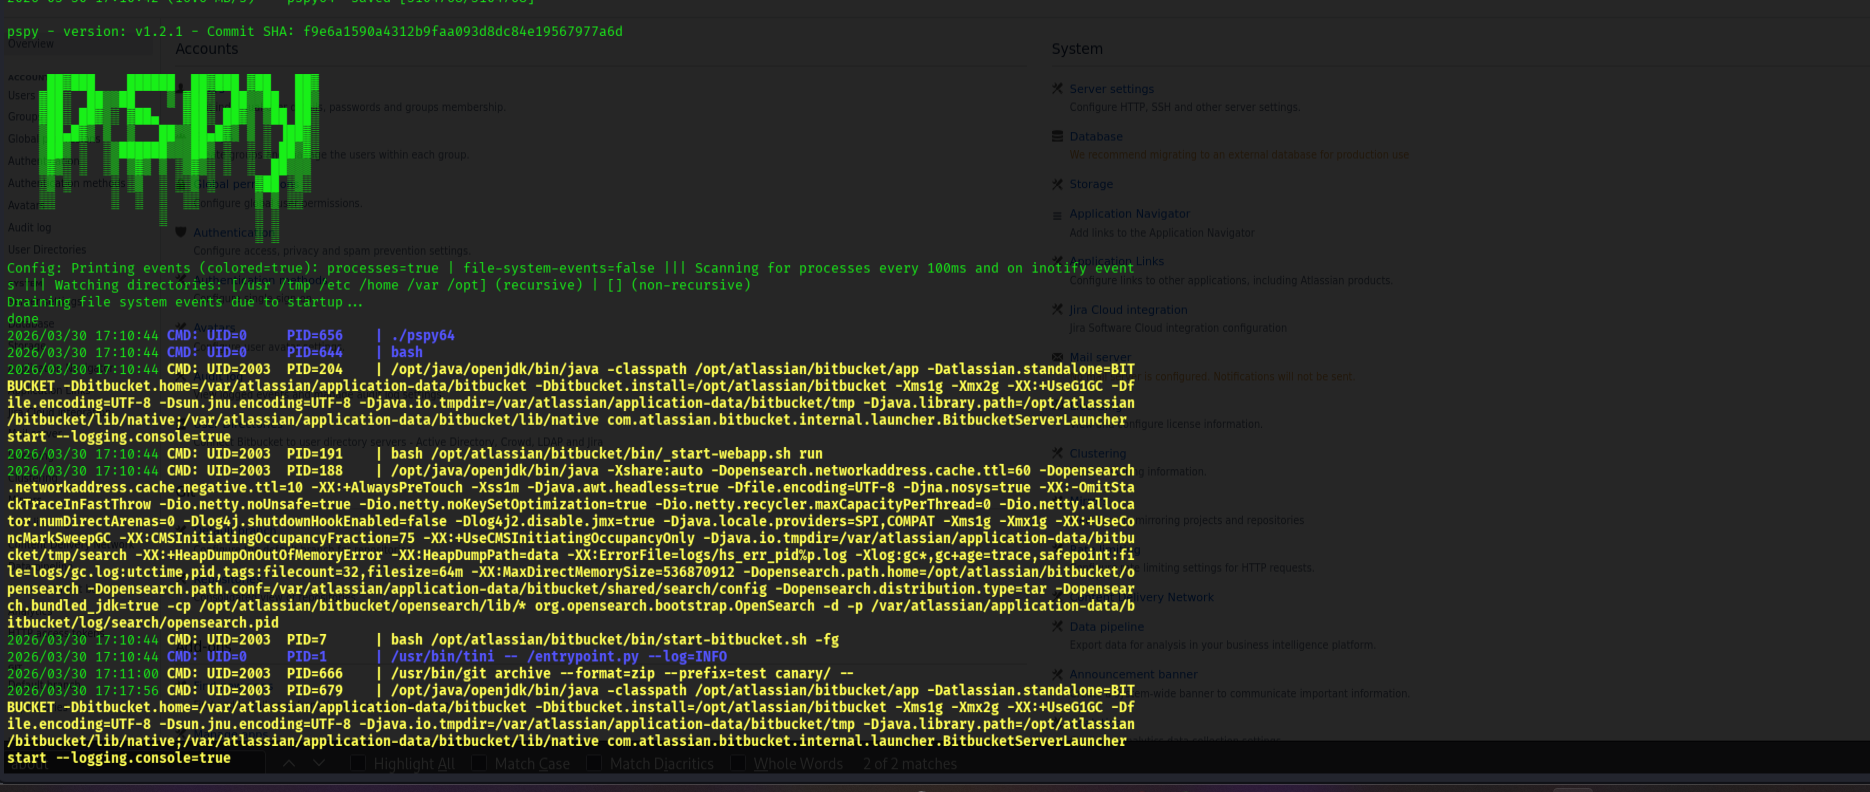 johangabrielson/bitbucket-test
CVE-2022-36804 の調査
 intbjw/cve-2025-68613-poc-via-copilot
CVE-2025-68613の詳細な技術分析と概念実証。n8nの式評価におけるIIFE thisコンテキストバイパスを介した重大なRCE脆弱性です。根本原因の分析、エクスプロイトベクトル、および緩和策のガイダンスを含みます。
 git0xlai/react2shellpoc
このリポジトリは、CVE-2025-55182 (React2Shell) の概念実証を提供します。これは、React Server Components におけるリモートコード実行の脆弱性です。このエクスプロイトの仕組み、ペイロード、影響を含めて説明しています。
 x0root/cve-2025-68116
CVE-2025-68116 のドキュメンテーション
 iamdarshana/cve-2022-49186-research
CVE-2022-49186のセキュリティ研究および概念実証エクスプロイト。ViscontiクロックドライバーにおけるLinuxカーネルの特権昇格脆弱性であり、エクスプロイトコードと分析を含む。
 0xatharv/cve-2025-40019-poc
CVE-2025-40019の概念実証
 cuijiung/dubbo-cve-2023-23638
Apache Dubbo CVE-2023-23638 向け PoC エクスプロイト。JNDIインジェクションを可能にする Hessian デシリアライゼーション脆弱性。分析記事を含み、テストには ZooKeeper と Java 8 が必要。
 havertz2110/cve-2025-49144-poc
これはCVE-2025-49144の再現用PoCです。
 graypixel2121/cve-2025-61228
CVE-2025-61228の技術分析と概念実証エクスプロイト。SuperDuper!の自動更新メカニズムにおける権限昇格の脆弱性で、攻撃ベクトルの詳細な内訳と緩和ガイダンス付き。
 d3kc4rt1/cve-2025-15260
プラグイン MyRewards – Loyalty Points and Rewards for WooCommerce における認可の欠如/アクセス制御の不備
 chrissub08/cve-2026-33910_sqlinjectionvulnerabilityopenemr8.0.0.2
CVE-2026-33910: OpenEMR <8.0.0.3 におけるSQLインジェクション脆弱性
 open-flaw/cve-2020-8158
これは、TypeORM 0.2.25 未満に存在する重大なプロトタイプ汚染の脆弱性 CVE-2020-8158 を実証する概念実証(PoC)です。








