#1
 userr404/cve-2025-52399-sqli-institute-of-current-students
CVE-2025-52399の概念実証エクスプロイト。Institute-of-Current-StudentsのloginlinkfacultyエンドポイントにおけるSQLインジェクションを実証し、認証バイパスとデータ抽出を可能にします。
 tharana/exploiting-a-linux-kernel-vulnerability
ローカルルートの脆弱性- CVE-2019-13272 / セキュリティバイパスの脆弱性 – CVE-2019-14287
 satheesh575555/linux-4.19.72_cve-2022-36946
教育および研究目的で、カーネル脆弱性CVE-2022-36946を再現・分析するために改変されたLinuxカーネルソースツリーです。
 0xblackash/cve-2014-6271
CVE-2014-6271
 xrazymee/ragsieve
検索拡張生成におけるナレッジポイズニング検出のための自己参照型ローカルコントラスト
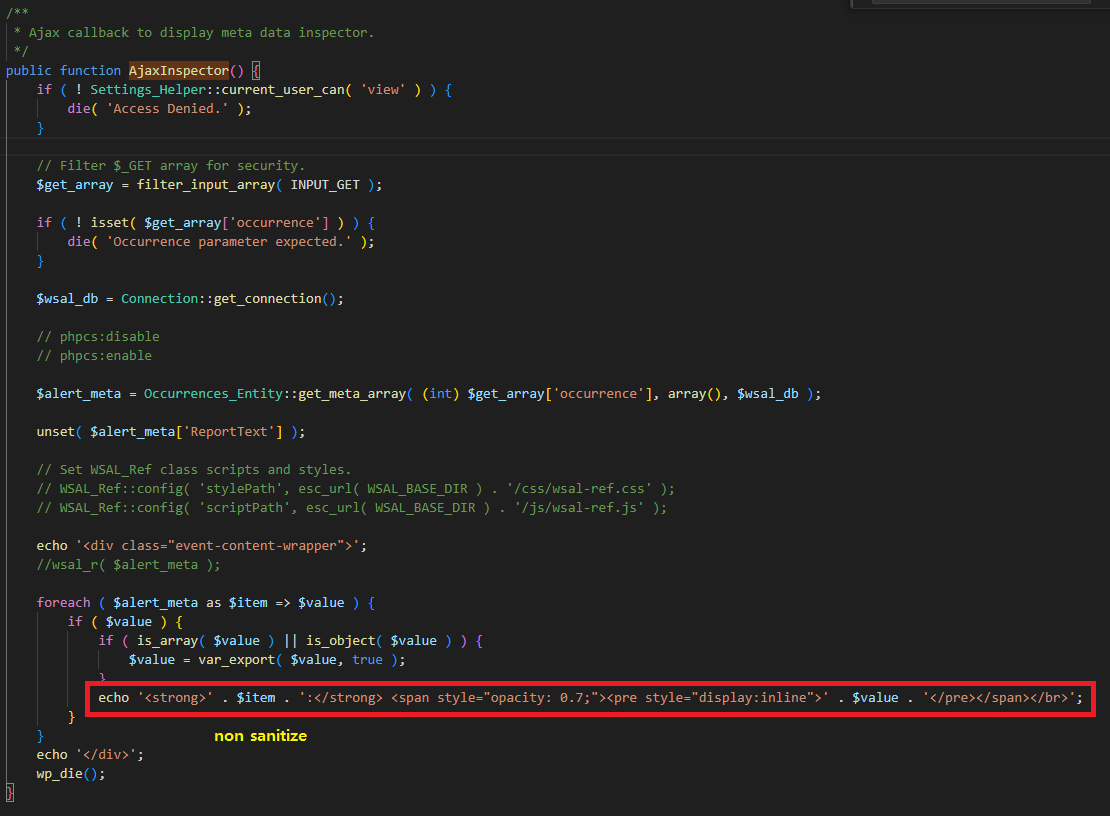 skrkcb2/cve-2025-0924-different
CVE-2025-0924の技術的分析。WordPress用プラグインWP Activity Logにおける保存型XSS(Stored XSS)脆弱性を解説。根本原因分析、悪用実演、および是正ガイダンスを含む。
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
NiceHash QuickMiner の更新メカニズム(CVE-2025-56513)に関する重大なサプライチェーン脆弱性の研究。技術的分析、攻撃シナリオ、影響評価、および修復ガイダンスが含まれます。
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) は、隣接するメモリを漏えいさせたことで壊滅的な影響を及ぼしました。CTT-Heartbleed はそれをさらに推し進めます。33層の時間的共鳴を用いて、隣接するバッファだけでなく、特定のメモリ領域を時間を超えてマッピング・再構築・抽出します。
 ahmetsabrimert/apache-couchdb-cve-2022-24706-rce-exploits-blog-post-
私はApache CouchDB CVE-2022-24706 RCE Exploitsに関するブログ記事を書きました。
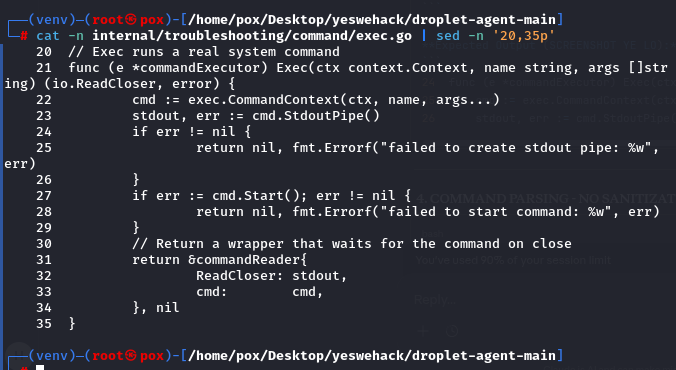 poxsky/cve-2026-24516-digitalocean-rce.
CVE-2026-24516 の技術分析と PoC: DigitalOcean Droplet Agent における未認証の root リモートコード実行 (CVSS 10.0)。
 0xblackash/cve-2025-32463
CVE-2025-32463
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 は Azure Networking における重大な欠陥を露呈しており、攻撃者が権限を昇格させ、サブネット間のルーティングを制御できるようにします。この記事では、“GetRouteTable” API…
 afine-com/cve-2022-36432
Magento 2 向け Amasty Blog Pro のプレビュー機能におけるクロスサイトスクリプティング (XSS)
 useaitechdad/openclaw-technical-analysis
この技術的な研究とレビューは、公開コードに対する教育目的であり、カナダ著作権法に基づくフェアディーリングに該当します。
 rootdirective-sec/cve-2026-33017-lab
CVE-2026-33017の再現可能なラボ。Langflowにおける未認証のRCEです。Docker化された脆弱なサービスと、公開ビルドエンドポイントを介したコード実行を実証する最小限の害のPoCが含まれています。
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - collect()->mapInto() を介した重大な Twig サンドボックスバイパスにより、October CMS で RCE/LFI/XXE が可能
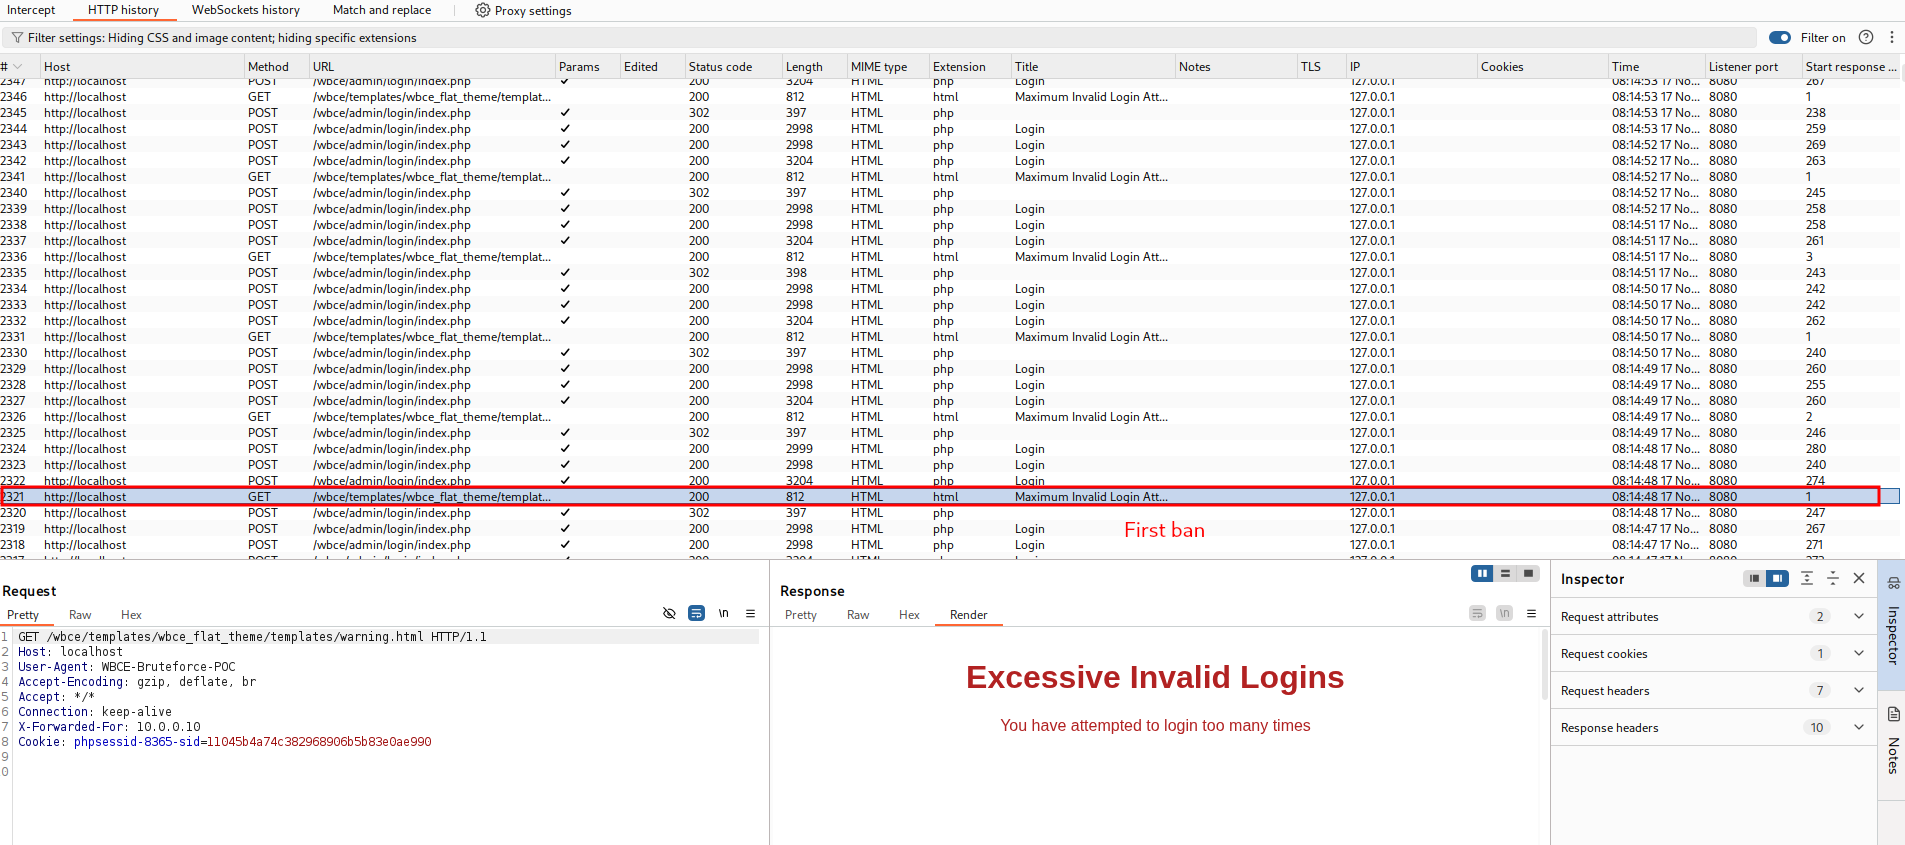 lukasz-rybak/cve-2025-66204
CVE-2025-66204の概念実証:WBCE CMSのブルートフォース保護を偽装X-Forwarded-Forヘッダーでバイパス。自動化されたPythonエクスプロイトスクリプト付き。