
 #1
防御的または許可された分析向けのセキュリティ論文、研究プロジェクト、技術リファレンス、再現可能な資料。
Kitploit おすすめ
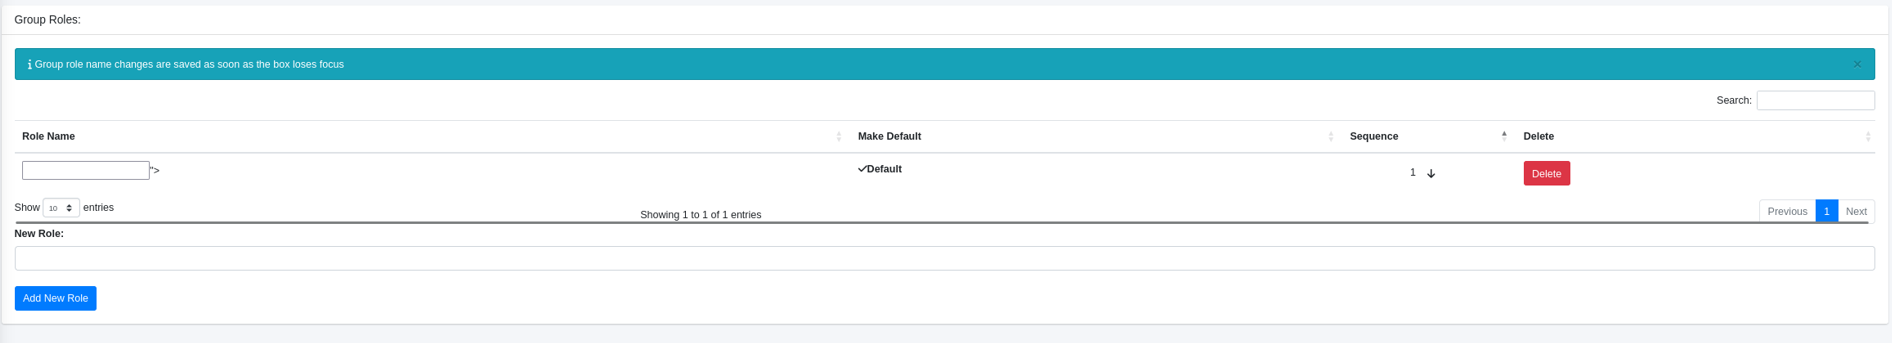
 lukasz-rybak/cve-2025-67876
CVE-2025-67876の詳細な概念実証。ChurchCRMのグループロール名の保存型XSSによる管理者セッションハイジャックを示し、完全なエクスプロイト解説と是正推奨事項を提供。
 localh0ste/cve-2025-4138
Tarfile モジュールのディレクトリトラバーサル脆弱性(オーバーフローによるディレクトリ横断)--> 権限昇格につながる
 imohammed28/cve-2024-10220-test
KubernetesのgitRepoボリューム脆弱性(CVE-2024-10220)のエクスプロイト。管理されたHPCセキュリティ研究用で、Kubernetesノードでの任意コマンド実行を実証。
 graypixel2121/cve-2025-61229
CVE-2025-61229の技術分析と概念実証エクスプロイト。SuperDuper!のローカル権限昇格で、macOS上でrootおよびフルディスクアクセス権限を持つ任意のスクリプト実行を可能にします。
 hyperps/cve-2026-0848
`nltk.tokenize.StanfordSegmenter` は、検証やサンドボックス化を行わずに外部Java .jarファイルを動的にロードします。攻撃者がJARを供給または置換できる場合(例:ポイズニングされたモデルのダウンロード、MITMによるパッケージのすり替え、依存関係のポイズニング…
 1numak1/cve-2025-31337
CVE-2025-31337 セキュリティ勧告 - 重大な Buffer Overflow in AI Chatbot Framework
 alimezar/cve-2026-27199-werkzeug-safe-join-bypass-poc
CVE-2026-27199の概念実証エクスプロイト。Werkzeugのsafe_join()におけるWindowsデバイス名バイパスであり、パストラバーサルとサイレントなデータ破棄を実証します。
 shaheeryasirofficial/cve-2025-8088
CVE-2025-8088 は、WinRAR 7.12 における重大なパストラバーサル脆弱性です。
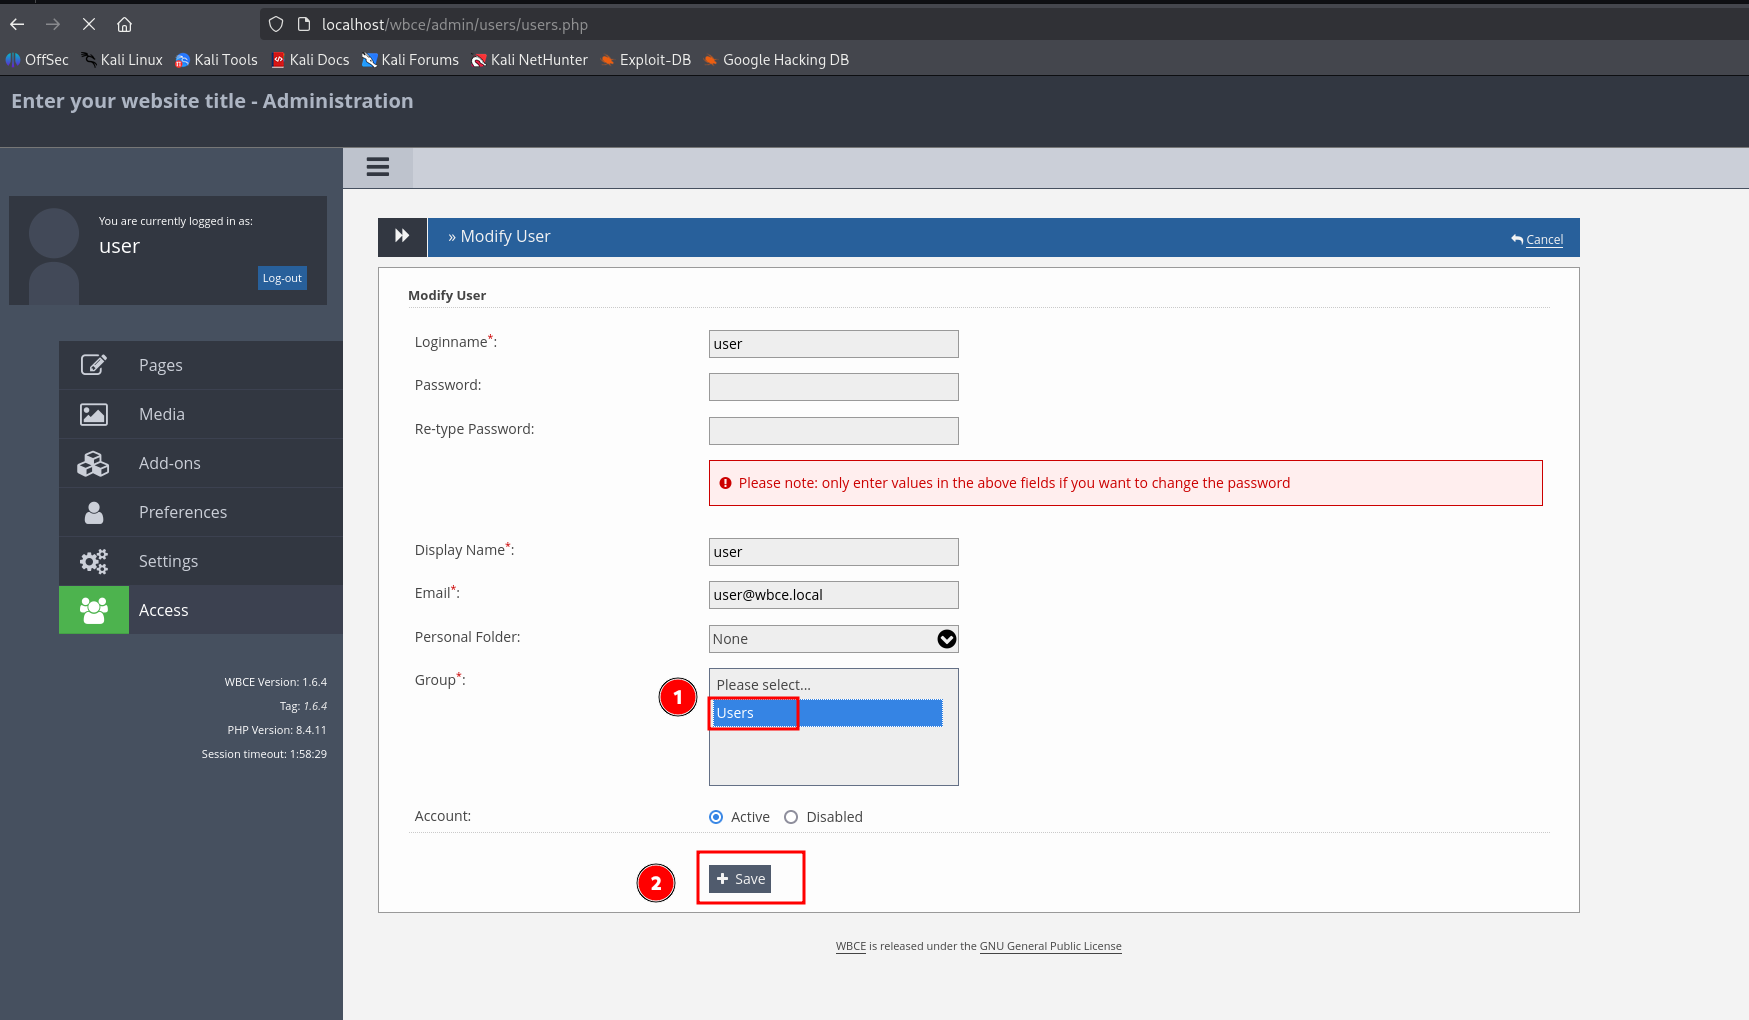 lukasz-rybak/cve-2025-65094
CVE-2025-65094の概念実証:WBCE CMSのIDORによる権限昇格。グループID操作による管理者アクセス取得を示し、詳細な分析と是正ガイダンスを提供。
 joakimbulow/cve-2026-24688
CVE-2026-24688の概念実証エクスプロイト。pypdfのアウトライン解析におけるサービス拒否(DoS)脆弱性です。悪意のあるPDFジェネレーターと、メモリ枯渇およびシステムクラッシュを実証する再現スクリプトが含まれています。
 dotadrien/cve-2025-60654
CVE-2025-60654の概念実証:Script Pagの広告説明フィールドの格納型クロスサイトスクリプティング(XSS)。<img src=x onerror=alert('XSS')>などのHTMLタグを使用したフィルターバイパスを実証する。
 gregk4sec/cve-2026-25854
CVE-2026-25854のセキュリティ研究と概念実証。Apache Tomcatクラスター構成におけるオープンリダイレクト脆弱性に関するもので、技術的分析と再現手順を含む。
 iteride/cve-2025-29927
CVE-2025-29927の詳細分析とPoC。x-middleware-subrequestヘッダーを介したNext.jsミドルウェアの認証バイパス。Nucleiテンプレートと一括スキャンスクリプトを含む。
 snorlyd/https-nj.gov---cve-2020-11023
ニュージャージー州公式サイトの脆弱性レポート
 open-flaw/cve-2025-12758
# CVE-2025-12758 の詳細開示:validator.js isLength() における Unicode 変異選択子バイパスの PoC validator.js の isLength() における Unicode 変異選択子バイパスを実証する詳細な CVE-2025-12758…
 klassiker/cve-2025-55182
React Server ComponentsのCVE-2025-55182プロトタイプ汚染脆弱性のCodeQLベースの分析。エクスプロイトPOCと、安全でないプロパティトラバーサルの静的検出クエリ付き。
 mishra0230/cve-2023-38831
CVE-2023-38831 - WinRAR
 azu/msgpack-cve-2021-23410-test
msgpackのCVE-2021-23410の概念実証を示すテストリポジトリ。報告された逆シリアル化の脆弱性が悪用可能かどうかを分析します。








