
 #1
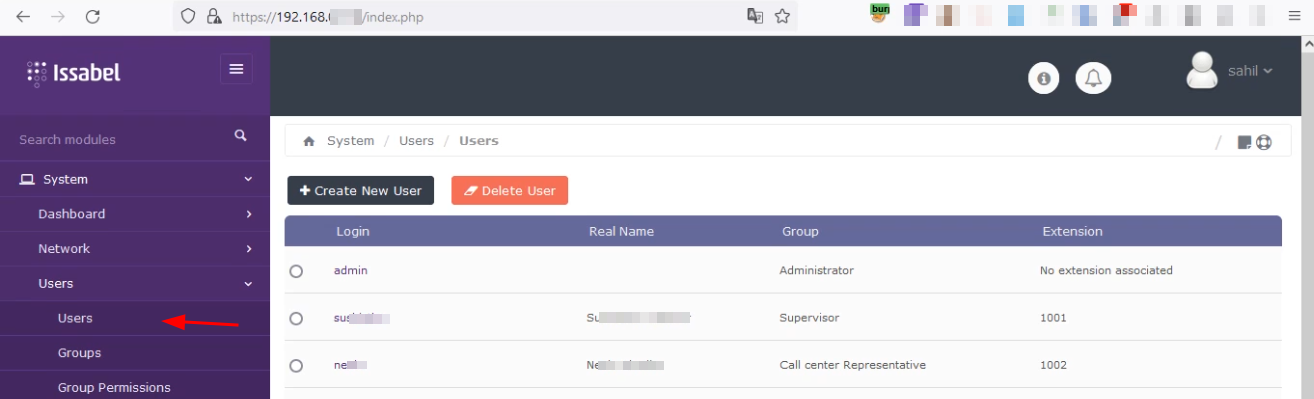
 sahiloj/cve-2023-34839
CVE-2023-34839は、広く使用されているオープンソースのUnified CommunicationsプラットフォームであるIssabel PBXバージョン4.0.0-6で発見されたクロスサイトリクエストフォージェリ(CSRF)脆弱性です。
 abraxas/pfsense-limiter-aqm
pfSense CE 2.9.0-DEVELOPMENT - 中 - リモート - 設定インジェクション - リミッターAQM改行
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - 高 - ローカル - クラッシュ - FTS5 secure-delete PutVarint フッターオーバーラン
 bombobombone/cve-2026-102971
CVE-2026-102971(MediaWiki REST の revision レスポンスが非表示の revision 作成者のユーザー ID を漏洩する脆弱性)のためのサニタイズ済みレポートと loopback 限定 PoC。
 danielw98/zero-click-exploit-analysis
CVE-2025-55177 + CVE-2025-43300: WhatsApp-ImageIOのゼロクリックiOSチェーンのリバースエンジニアリング、インタラクティブラボ付き。
 undacmic/heartbleed-proof-of-concept
CVE-2014-0160 に詳述されている Heartbeat Extension の脆弱性を悪用するための概念実証コード。 :old_key: :unlock:
 oscerd/cve-2026-95629
CVE-2026-95629の実行可能な概念実証(PoC)再現ツール。これはApache Camel camel-doclingにおけるパストラバーサル脆弱性で、output-pathヘッダーがdoclingの--outputにそのまま渡される問題です。
 abraxas/pfsense-dyndns-cache-path
pfSense CE 2.9.0-DEVELOPMENT - 中 - リモート - ファイル書き込み - DynDNS キャッシュパス
 horkimhab/cve-2026-59265
CVE-2026-59265(LibreOfficeおよびOpenOfficeの脆弱性)に関する概念実証および調査資料であり、許可されたラボテストとセキュリティ教育を目的としています。
 ammarkrblt/cve-2026-78818-cyberpanel-phpselection-rce
CVE-2026-78818 - CyberPanel <= 2.4.7 における phpSelection コマンドインジェクションおよび cloudAPI WAF バイパスを経由した認証済み root RCE
 malhyuk/cve-2026-98180
CVE-2026-98180 の概念実証および KASAN で確認済みの KUnit 再現プログラムです。これは drm/msm における use-after-free であり、スケジューラを含むリングオブジェクトと VM オブジェクトが、非特権の SYNC_IOC_FILE_INFO…
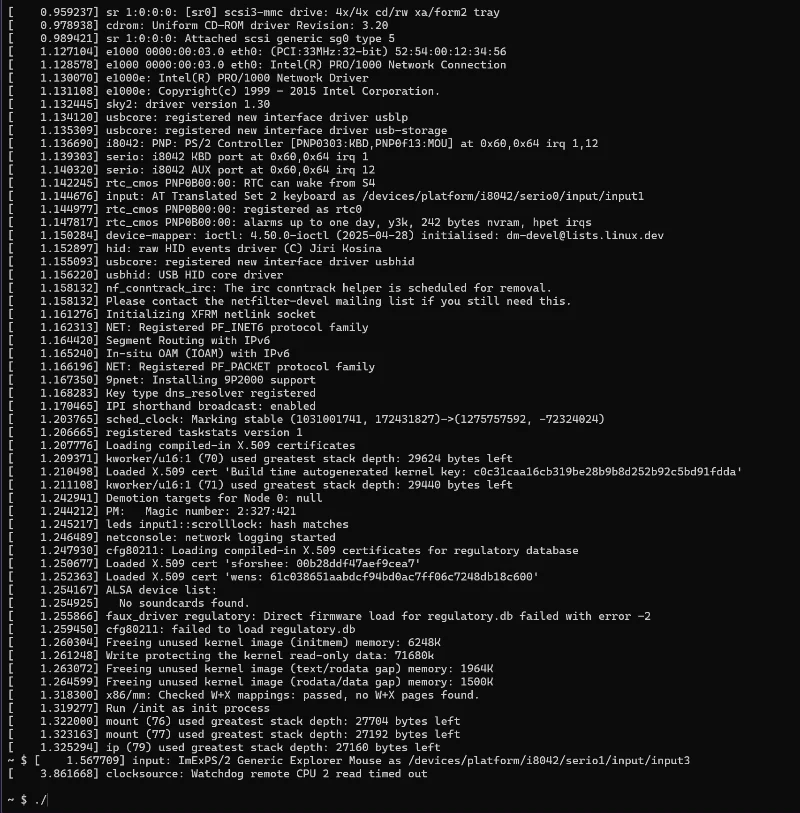 imkidz0/poc-cve-2026-98258
CVE-2026-98258 を実証する概念実証。これは Linux カーネルの posix-cpu-timers の欠陥で、キューに入れられたタイマーが有効期限リスト上で解放される問題であり、動作するデモを伴う。
 jgalego/hiddensteps
HiddenSteps — ローカルファーストの個人ワークフローインテリジェンスプラットフォーム
 abraxas/proftpd-site-copy-dest-follow
ProFTPD 1.3.9d - 高 - リモート - 権限残留 / ファイル書き込み - SITE COPY の宛先がシンボリックリンクを追跡
 abraxas/proftpd-sftp-copy-file-write
ProFTPD 1.3.9d - 高 - リモート - 権限残留 / ファイル書き込み - SFTP copy-file が宛先 WRITE をスキップ
 bombobombone/cve-2026-103585
MediaSearch QuickView における javascript: ライセンス URL を介した格納型 XSS を実証する、サニタイズ済みレポートおよび loopback 限定の PoC スクリプト(CVE-2026-103585)。
 abraxas/pfsense-uploadconfig
pfSense CE 2.9.0-DEVELOPMENT - 高 - リモート - 権限の残存 - 隠しuploadconfig









