 danielw98/zero-click-exploit-analysis
CVE-2025-55177 + CVE-2025-43300: WhatsApp-ImageIOのゼロクリックiOSチェーンのリバースエンジニアリング、インタラクティブラボ付き。

2025年のWhatsApp/ImageIOゼロクリックエクスプロイトチェーン (CVE-2025-55177 + CVE-2025-43300) の詳細分析。研究論文と、CVEのウォークスルー、パッチ差分、ハンズオンなヒープ/スタックラボを備えたインタラクティブなウェブコンパニオン。
ライブサイト: https://mcs.danielwagner.ro
論文 (PDF): write-primitive-exploits-ios-to-linux-root.pdf
トークスライド: https://mcs.danielwagner.ro/slides (Manim Community デッキ、16 シーン、ソースは manim/ にあります)
Facultatea de Științe Aplicate, UNSTPB · 修士研究プロジェクト、Metodologia Cercetării Științifice、2025-2026。
Home. ターミナル風のヒーローセクション、チェーンの一行要約、統計ストリップ(CVSS、CWEクラス、影響を受けるiOS範囲)、機能カード、開示期間のミニタイムラインがあるランディングページ。
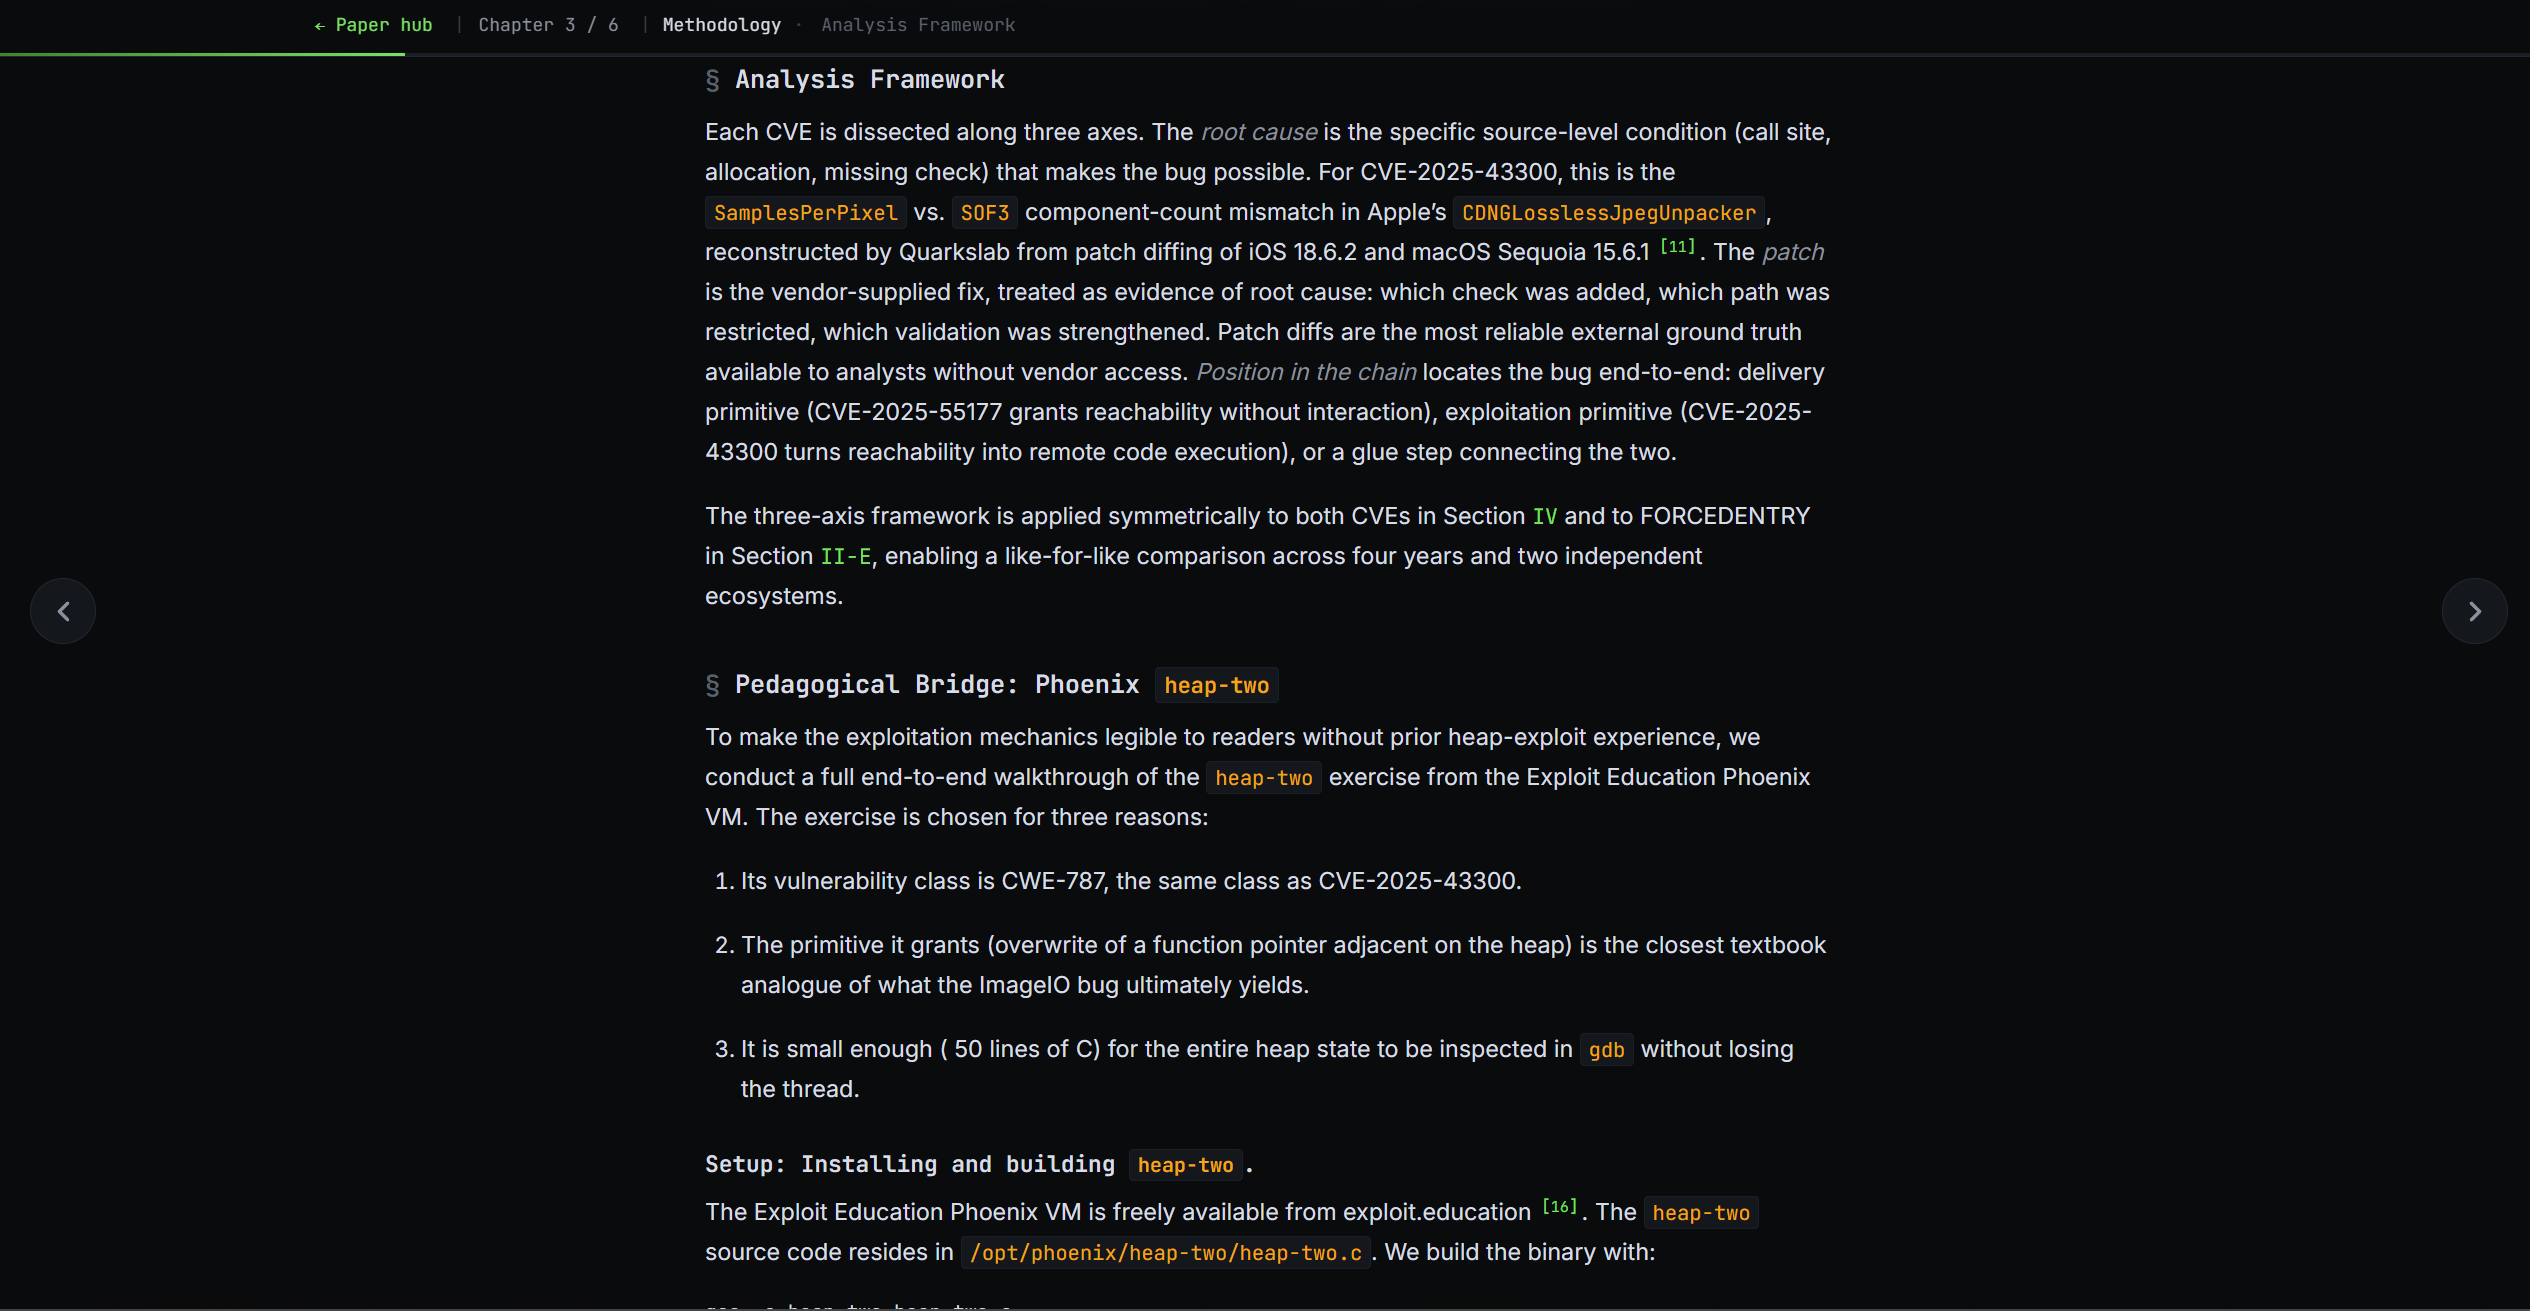
Paper reader. IEEE形式の番号付け、相互参照、図のキャプションがインラインで表示される論文セクション。上部に固定プログレスバー、右側にフローティングチャプターナビ、下部に前/次ボタン。
Heap lab. Exploit Education Phoenix によるステップバイステップのヒープオーバーフローのウォークスルー。メモリペイン、gdbペイン、チャンクレベルの図が、ステップ(正常→オーバーフロー→ハイジャック)を進めるにつれてライブ更新されます。

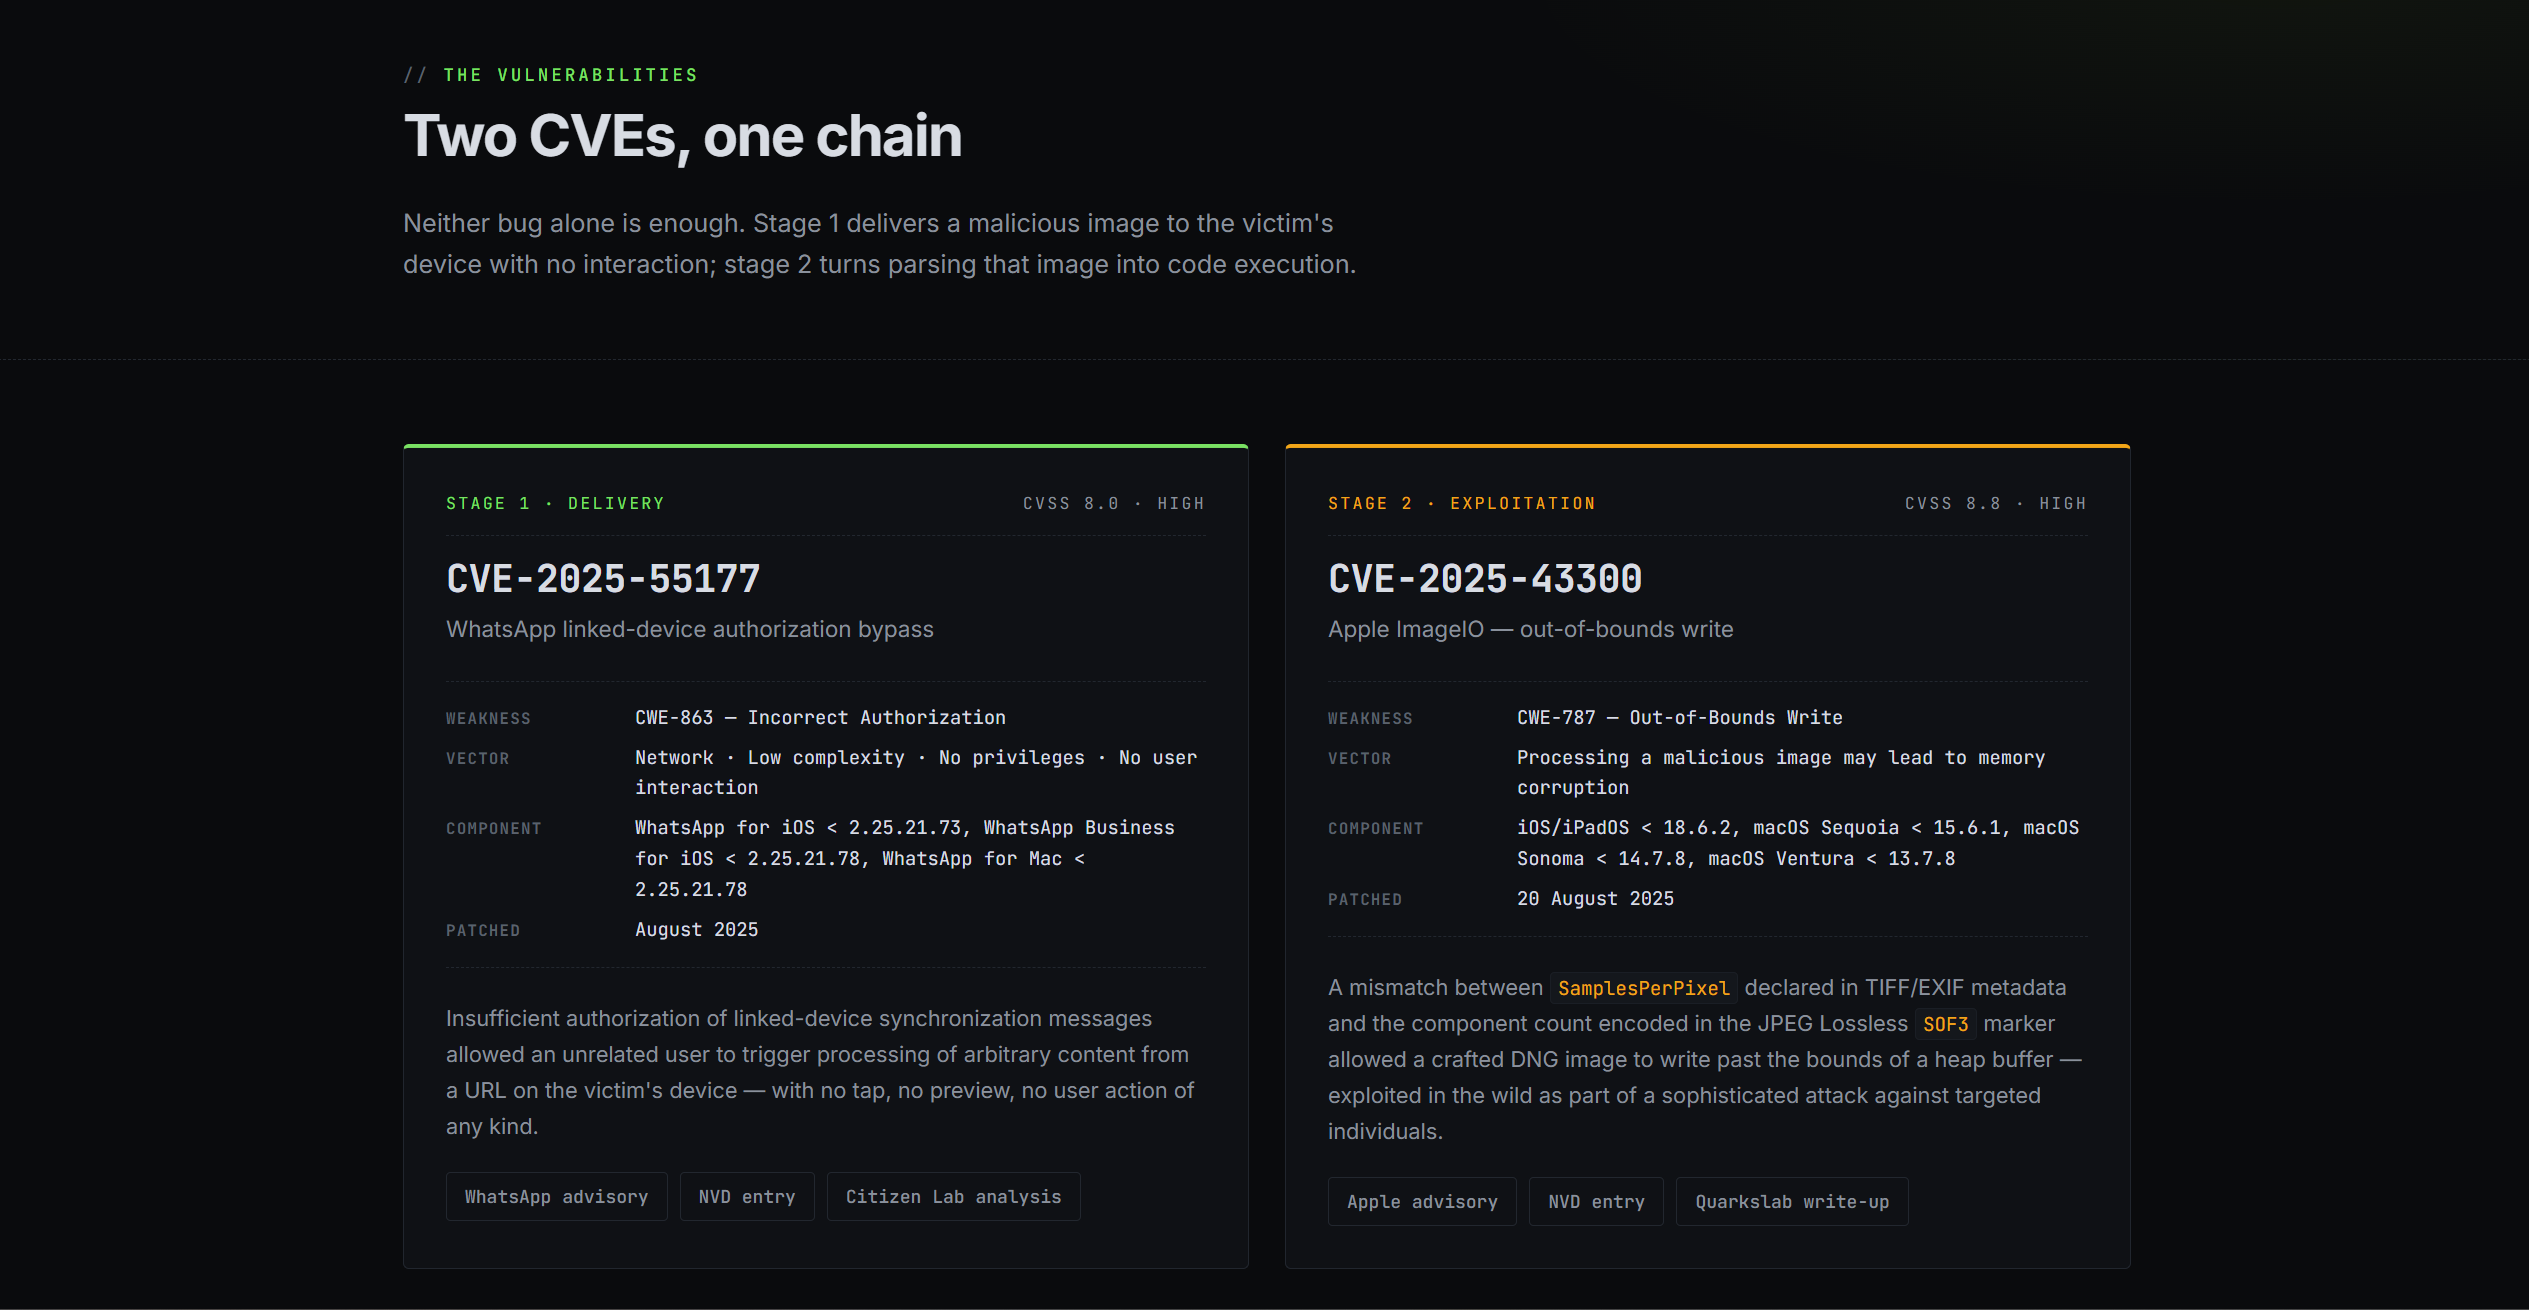
CVEs. CVEごとに構造化された内訳。各項目:アドバイザリ、CWEクラス、影響を受けるバージョン、2文での根本原因、パッチ差分ページへのリンク。
.
├── write-primitive-exploits-ios-to-linux-root.pdf   final paper (CC BY 4.0)
├── web/                        Flask companion site (MIT)
│   ├── app.py
│   ├── requirements.txt
│   ├── templates/
│   └── static/
│       ├── css/
│       ├── js/
│       ├── sections/           pre-rendered paper sections
│       ├── figures/            TikZ SVGs
│       ├── downloads/          PDF served by the site
│       └── generated/          Manim deck bundle (write-primitive-exploits-2026.html)
├── manim/                      Manim Community deck source (16 scenes)
│   └── src/slides/             s01..s19 scene files
├── resources/                  bibliography (open-access local copies + links)
│   └── README.md               full reference list with sources
└── docs/screenshots/           screenshots used in this README
Python 3.12 以上が必要です。
cd web
python -m venv .venv
source .venv/bin/activate          # Windows: .venv\Scripts\activate
pip install -r requirements.txt
python app.py
ブラウザで http://localhost:5000 を開いてください。サイトは完全に静的バックエンドです。論文セクション、図、ダウンロード可能なファイルは事前にビルドされています。
デュアルライセンス:







