
 #1

 safety-research/red-teaming-auto-mode
AIオートモードモニターのレッドチーミング用リサーチコード。シミュレーション評価、ファジング、Claude CodeおよびCodex guardian向けのモニター実装を含む。
 xingchenrs/cybermeowfians
CyberMeowfil(CVE-2026-43499および43074)の次のステージ、おそらくvivoデバイスに偏っている?
 treeai-lab/awesome-rag-security
検索拡張生成のセキュリティに関する研究論文のキュレーションされたコレクション。知識ポイズニング、検索操作、コンテキスト悪用、防御を網羅するSLOTタクソノミーによって整理されている。
 00052/spectre-attack-example
2018年1月2日 (CVE-2017-5753 および CVE-2017-5715) 「Spectre」脆弱性
 nullze/cve-2020-10558
Tesla ハック: 全車両のインフォテインメント・タッチスクリーン・インターフェースに対する DoS (CVE-2020-10558)
 zhubaohe123/ghostlock-kit
vivo iQOO Neo9S Pro (MT6989) 向けのワンクリック root キット。MCAST トランスポート経由で CVE-2026-43499 futex PI UAF を悪用し、スクリプトと分析ドキュメントを同梱。
 vincentbernat/cve-2015-3456
CVE-2015-3456に関する実験
 ashrafzaryouh/cve-2026-33825
CVE-2026-33825(BlueHammer)に関するドキュメントと調査。Windows上のMicrosoft DefenderにおけるTOCTOUローカル権限昇格脆弱性であり、エクスプロイトの流れ、指標、緩和策を扱う。
 manizada/pppoeject
Linuxカーネルのローカル権限昇格PoC(CVE-2026-68121)で、PPPoE、FUSE、IP6GREを連鎖させてカーネルメモリを破壊し、root権限を取得します。
 manizada/diagspill
CVE-2026-74469 のローカル権限昇格 PoC。SCTP 診断応答のカーネルメモリ破壊を悪用し、Linux x86-64 システムで root 権限を取得します。
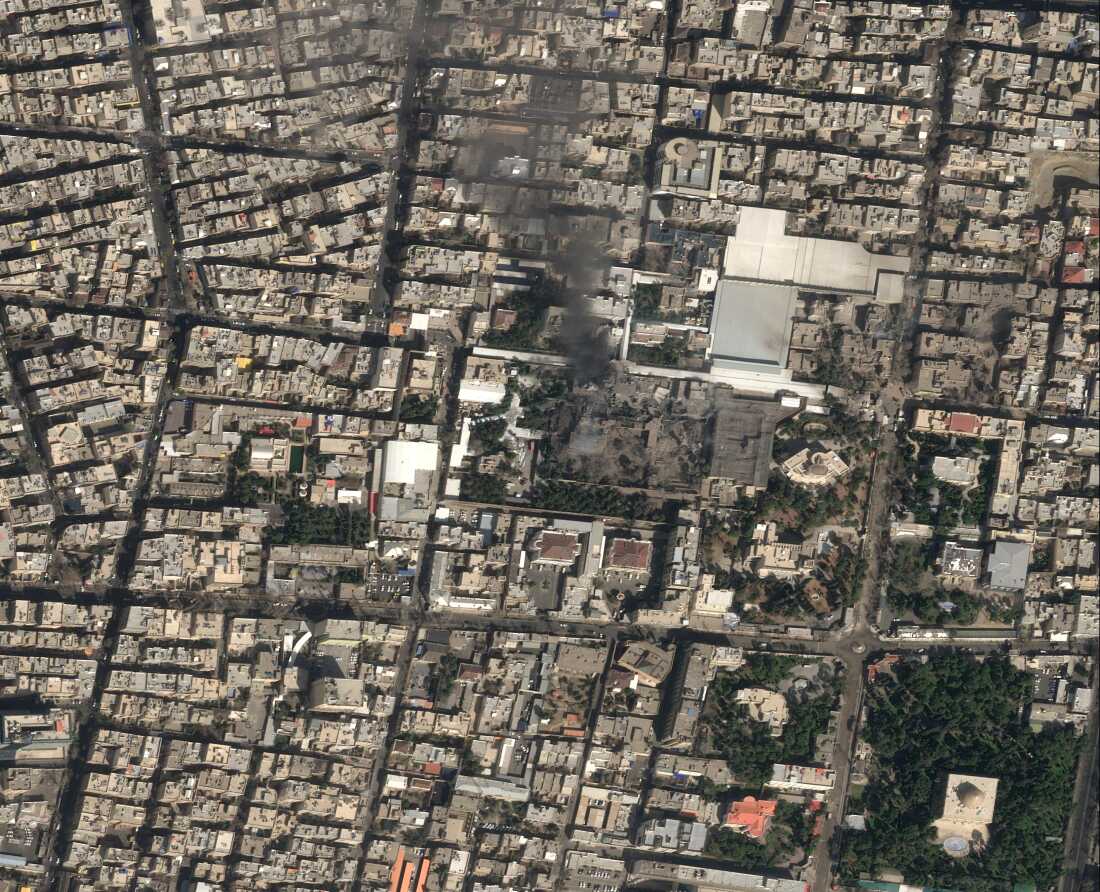 albintouma/iran-war-media
イラン戦争メディアモニターは、米国とイスラエルによるイランへの戦争を扱うニュース記事を収集し、誰が戦争を支持し、誰が反対しているかを明らかにするために感情分析を適用します。
 muhammad-usama-sardar/intra-handshake-fail
IETF Internet-Draftは、attested TLSハンドシェイクにおける早期attestationのリスクを分析し、CVE-2026-33697を文書化するとともに、機密コンピューティング向けのプロトコル緩和策を提案しています。
 0xblackash/cve-2026-33825
CVE-2026-33825
 hunters-sec/cve-2025-31200
IOS オーディオバッファオーバーフロー CVE-2025-31200 POC
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3のデバッグチャネル(tmpsvrオペコード0xC456/0xF0)におけるroot権限でのファイル読み書き脆弱性に関する開示およびPoC。CVSS分析とハンドラの逆コンパイル付き。
 ztcoalson/if-guide
[NeurIPS '25] 論文"IF-Guide: 影響関数に基づく有害な学習データの抑制によるLLMの毒性低減"のコード
 erupmi/cve-2018-4416-exploit
CVE-2018-4416 の教育用ウォークスルー。WebKit JavaScriptCore の型混淆(type confusion)の脆弱性で、PoC、デバッグ環境のセットアップ、一般的なブラウザのバイナリエクスプロイト技術の分析を含みます。









