#1
防御的または許可された分析向けのセキュリティ論文、研究プロジェクト、技術リファレンス、再現可能な資料。
Kitploit おすすめ

 egorrsp/cve-2020-15368-asrdrv103-research
ASRock AsrDrv103.sys(CVE-2020-15368)のリバースエンジニアリング調査。ドライバインターフェース、暗号化されたリクエストプロトコル、および特権ハードウェアアクセスプリミティブを網羅しています。
 secprbench/secprbench
9つのC、C++、Rustプロジェクトにわたる265件の実際の脆弱性を導入するコード変更のベンチマーク。ペアのレビュータスク、Dockerサンドボックス、ジャッジ、評価ハーネスを備える。
 4rdr/proofs
CVEの発見、概念実証(PoC)の参照、および脆弱性調査のメモのコレクション。ExploitDBのエントリや、クレジット付きのセキュリティアドバイザリを含みます。
 n0n4m3x41/cve-2026-22738-poc
CVE-2026-22738の概念実証エクスプロイト。Spring AI SimpleVectorStoreにおける重大なSpELインジェクションRCEであり、認証なしのOSコマンド実行を実証します。
 patois/winmagic_sd
CVE-2020-11519およびCVE-2020-11520に関する技術解説とPoCエクスプロイト
 neurosaki987/qvm-tool
ACE .qvm0で保護されたPEイメージ向けの静的解析および構造復元ツールキット
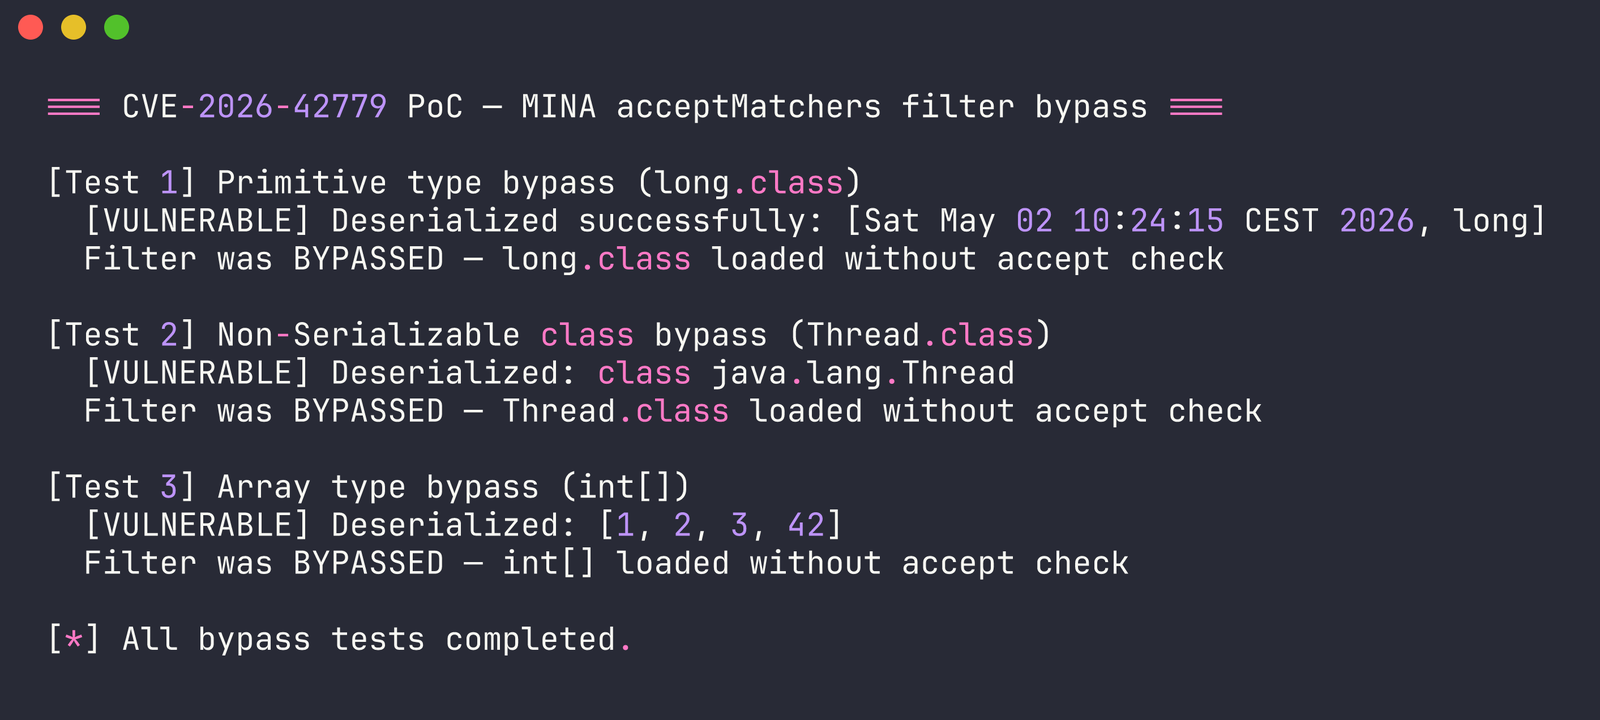 dinosn/cve-2026-42779
Apache MINAにおける逆シリアル化フィルタのバイパスを実証する概念実証であり、リモートコード実行につながるものです。根本原因の詳細な分析、エクスプロイトPoC、および修復ガイダンスを含みます。
 stair-lab/certified-unlearning-neural-networks-icml-2025
Certified Unlearning for Neural Networks(ICML 2025)の論文のコード
 lzty/cve-2026-94129
CVE-2026-94129の概念実証実装であり、学習および研究目的で提供されています。
 badkeys/debianopenssl
Debian OpenSSL のバグ (CVE-2008-0166) に対して脆弱な秘密鍵
 webraybtl/cve-2023-27363
福昕Foxit PDFリモートコード実行脆弱性CVE-2023-27363の分析と再現
 wangs-official/opace6-cve-2026-64560
OnePlus Ace 6 用の一時的 root ツール。Linux カーネルの POSIX CPU タイマー use-after-free である CVE-2026-64560 を悪用し、システムパーティションを変更せずに再起動まで root を取得します。
 nccgroup/setcookieanalysisinbrowsers
ブラウザ調査結果におけるSetCookie分析
 werew/qsynth-artifacts
QSynth用のベンチマークデータセットと合成成果物。Tigressで難読化されたC関数、x86_64バイナリ、実行トレース、グラウンドトゥルース、および合成されたAST結果を含む。
 decalage2/detect_cve-2026-86950
CVE-2026-86950を悪用するPDFファイルを検出するPythonツール
 erberkan/cve-2026-42536-poc
Apache HTTP Server における mod_xml2enc、xml2StartParse、および信頼できないコンテンツを組み合わせたヒープベースのバッファオーバーフロー脆弱性
 azqzazq1/lid
LID — Linux Integrity Drift: eBPFパス名書き換えによるAppArmorのバイパス。監査フットプリントゼロのLSM前syscall引数操作。「Linuxは死につつある」