
 #1

 off-by-1-labs/flawed
埋め込み欠陥を持つFix-Likeアーティファクト
 michalbednarski/resourcepoison
CVE-2025-22441のライトアップとエクスプロイト:Androidでインストール済みアプリからSystemUIプロセスへの権限昇格。信頼されていないApplicationInfoがLoadedApkに渡されることが原因。
 danielbohannon/revoke-obfuscation
PowerShell難読化検出フレームワーク
 kaandemir993/advanced-loader-reverse-engineering
高度なマルチフェーズローダーに対する詳細なリバースエンジニアリング解析。Shellhost.exe、amsi.dll、mstscax.dll、clbcatq.dllを標的とし、モジュールスタンピング、CFGバイパス、COMハイジャック、ダウングレード攻撃を利用。
 aenlr/strutt-cve-2014-0114
Apache Struts 1 のクラスパラメータ操作(CVE-2014-0114)に関する技術分析と概念実証であり、Tomcat 上でのリモートコード実行と JBoss/Wildfly 上でのサービス拒否を実証しています。
 uiuc-kang-lab/persistbd
LLMエージェントのバックドアが良性のファインチューニングを生き延びるようにするアダプタを学習するための研究用コード。トリガー率スコアリング、SWE-bench評価、データセットビルダーを備える。
 selectstar-ai/finred-paper
金融ドメイン固有のレッドチーミングベンチマーク評価ルーブリック
 0xcyberstan/cve-2026-59346-poc
CVE-2026-59346 の PoC - VMware の VMXNET3 TSO セグメンテーションパスにおける 32 ビット整数オーバーフロー、ゲストからホストへのクラッシュ。
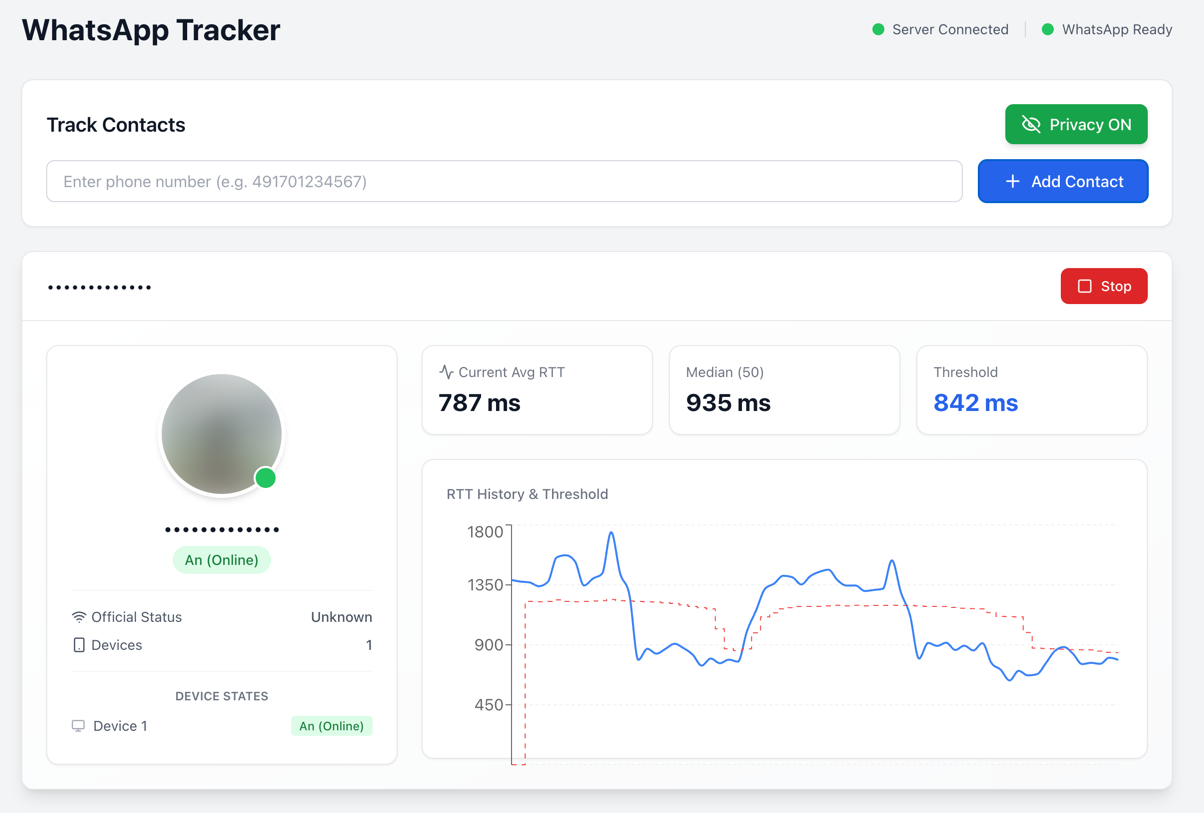 gommzystudio/device-activity-tracker
電話番号から、デバイスがアクティブ状態か、スタンバイ状態か、オフライン状態か(およびそれ以上の情報)を明らかにすることができます。このPoCは、配信レシートとRTTタイミングが、機密性の高いデバイスのアクティビティパターンを漏えいさせることを実証しています。(WhatsApp / Signal)
 rub-nds/johnny-you-are-fired
USENIX出版物のアーティファクト。
 themehackers/cve-2025-54100
CVE-2025-54100(CVSS 7.8 High)は、Windows PowerShell 5.1のInvoke-WebRequestコマンドレットにおけるコマンドインジェクションの脆弱性です。これは、Web応答の自動解析中に特殊要素の不適切な無効化によって発生します。
 thehackersbrain/certificate-of-compromise
Active Directory Certificate Serviceに対する攻撃的操作に関するSoK/ホワイトペーパー
 theopaid/cve-2026-66752-http-request-smuggling-via-unparsed-transfer-encoding-values-tiny_http-
セキュリティアドバイザリ: 未解析のTransfer-Encoding値によるHTTPリクエストスマグリング (tiny_http)
 k9-modz/cve-2023-38873-g1
G1ウェブサイトにおけるクリックジャッキング脆弱性を実証する概念実証で、悪意のあるiframeオーバーレイとソーシャルエンジニアリングポップアップを用いた教育的なセキュリティ研究のためのものです。
 yxf203/defense-as-skill
スキル拡張エージェントにおける悪意あるスキル誘発攻撃を検出・ブロックするランタイムガードスキル。ロールアウトフィードバックからガードポリシーを進化させるMCTSループを備える。
 zdcslab/rubrics-as-an-attack-surface
LLMジャッジにおけるRubric-Induced Preference Drift(RIPD)の研究コード:進化的ルーブリック探索、ベンチマーク保持型選択、DPOポリシーのミスアラインメント評価。
 artur9010/amazon-mustang-hack
Amazon Fire 7(Fire OS 7.3.3.1)において、Mali kbase JIT use-after-free CVE-2022-38181を利用し、modprobe_path overwriteチェーンを用いて一時的なrootを取得するカーネルエクスプロイト研究。
 s-index/cve-2021-43811
awslabs/sockeye 安全でないYAML読み込みを介したコードインジェクション CVE-2021-43811








