#1
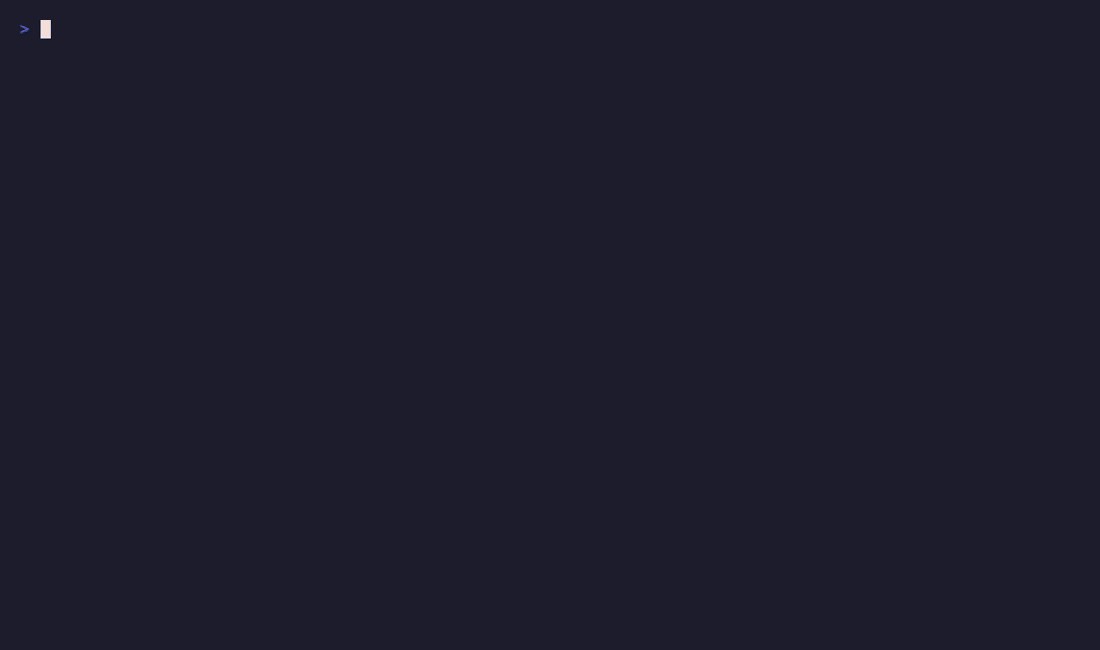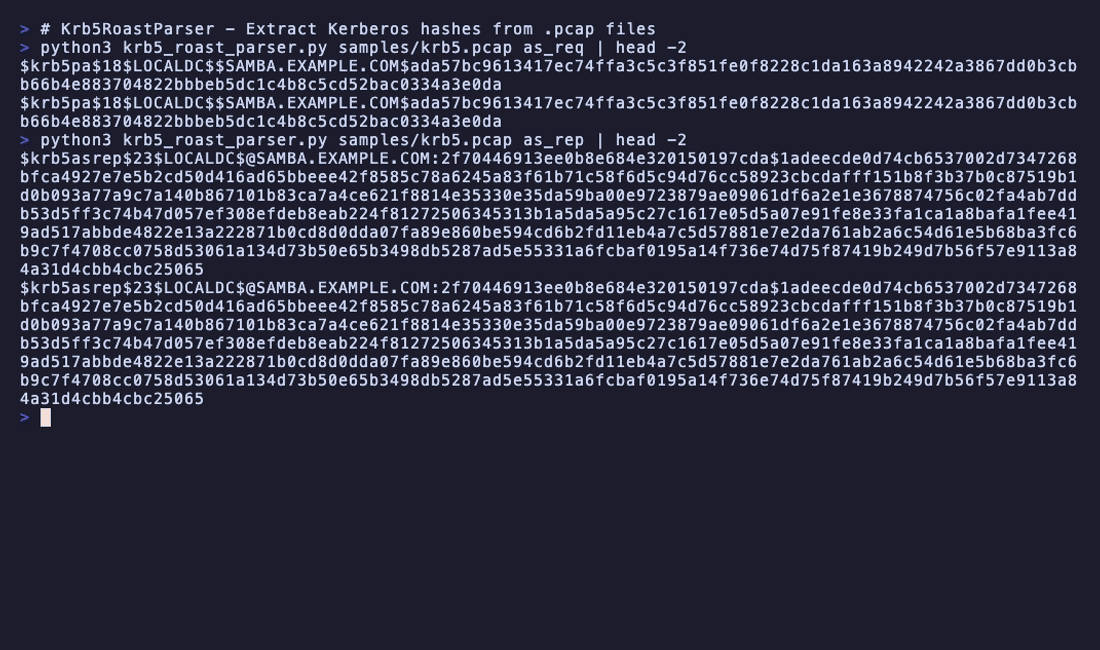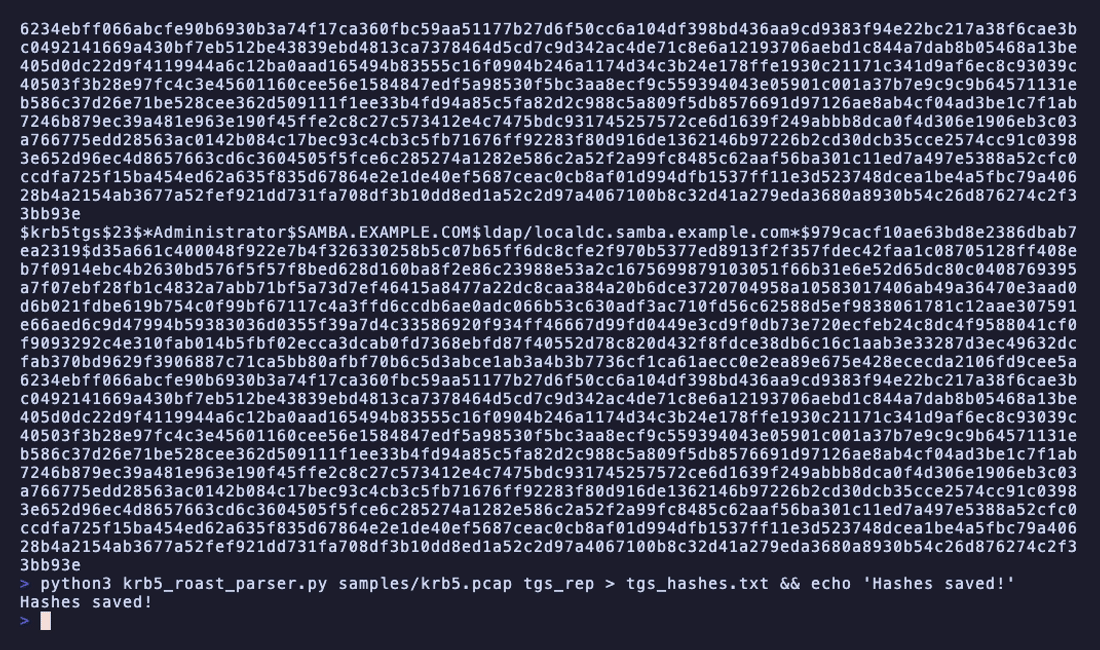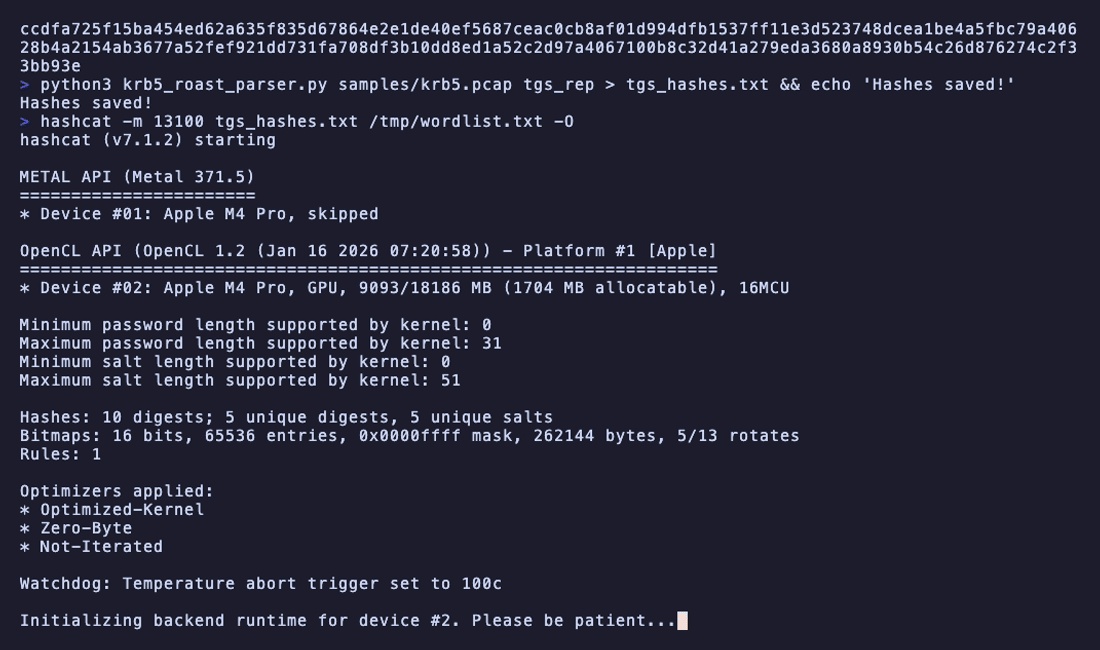
 jalvarezz13/krb5roastparser
KrbRoastParserは、pcapファイルからKerberosパケットを解析してAS-REQ、AS-REP、TGS-REPのハッシュを抽出するツールです。
 pkb1s/sharprelay
WinDivertドライバを利用してWindowsのポート445トラフィックをインターセプトし、Cobalt Strike経由でNTLMリレー攻撃にリダイレクトするC#ツール。レッドチーム運用における横方向の移動と認証情報の収集を可能にします。
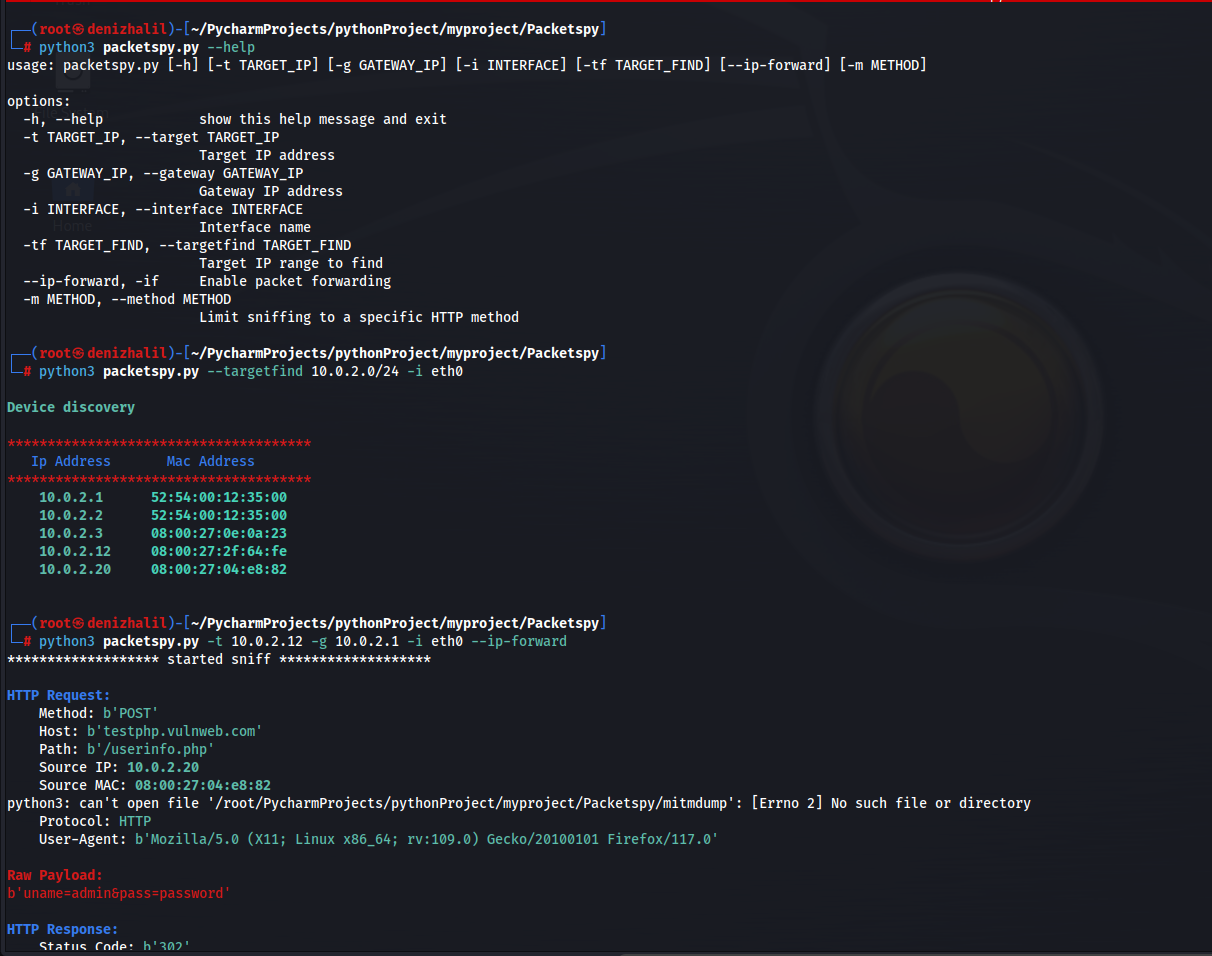 halildeniz/packetspy
ネットワークパケットスニファ:リアルタイムトラフィックキャプチャ、HTTPインスペクション、生ペイロード分析、デバイス検出に加え、内蔵の中間者攻撃機能を備えています。
 codepr/creak
ポイズン、リセット、スプーフ、リダイレクトのMITMスクリプト
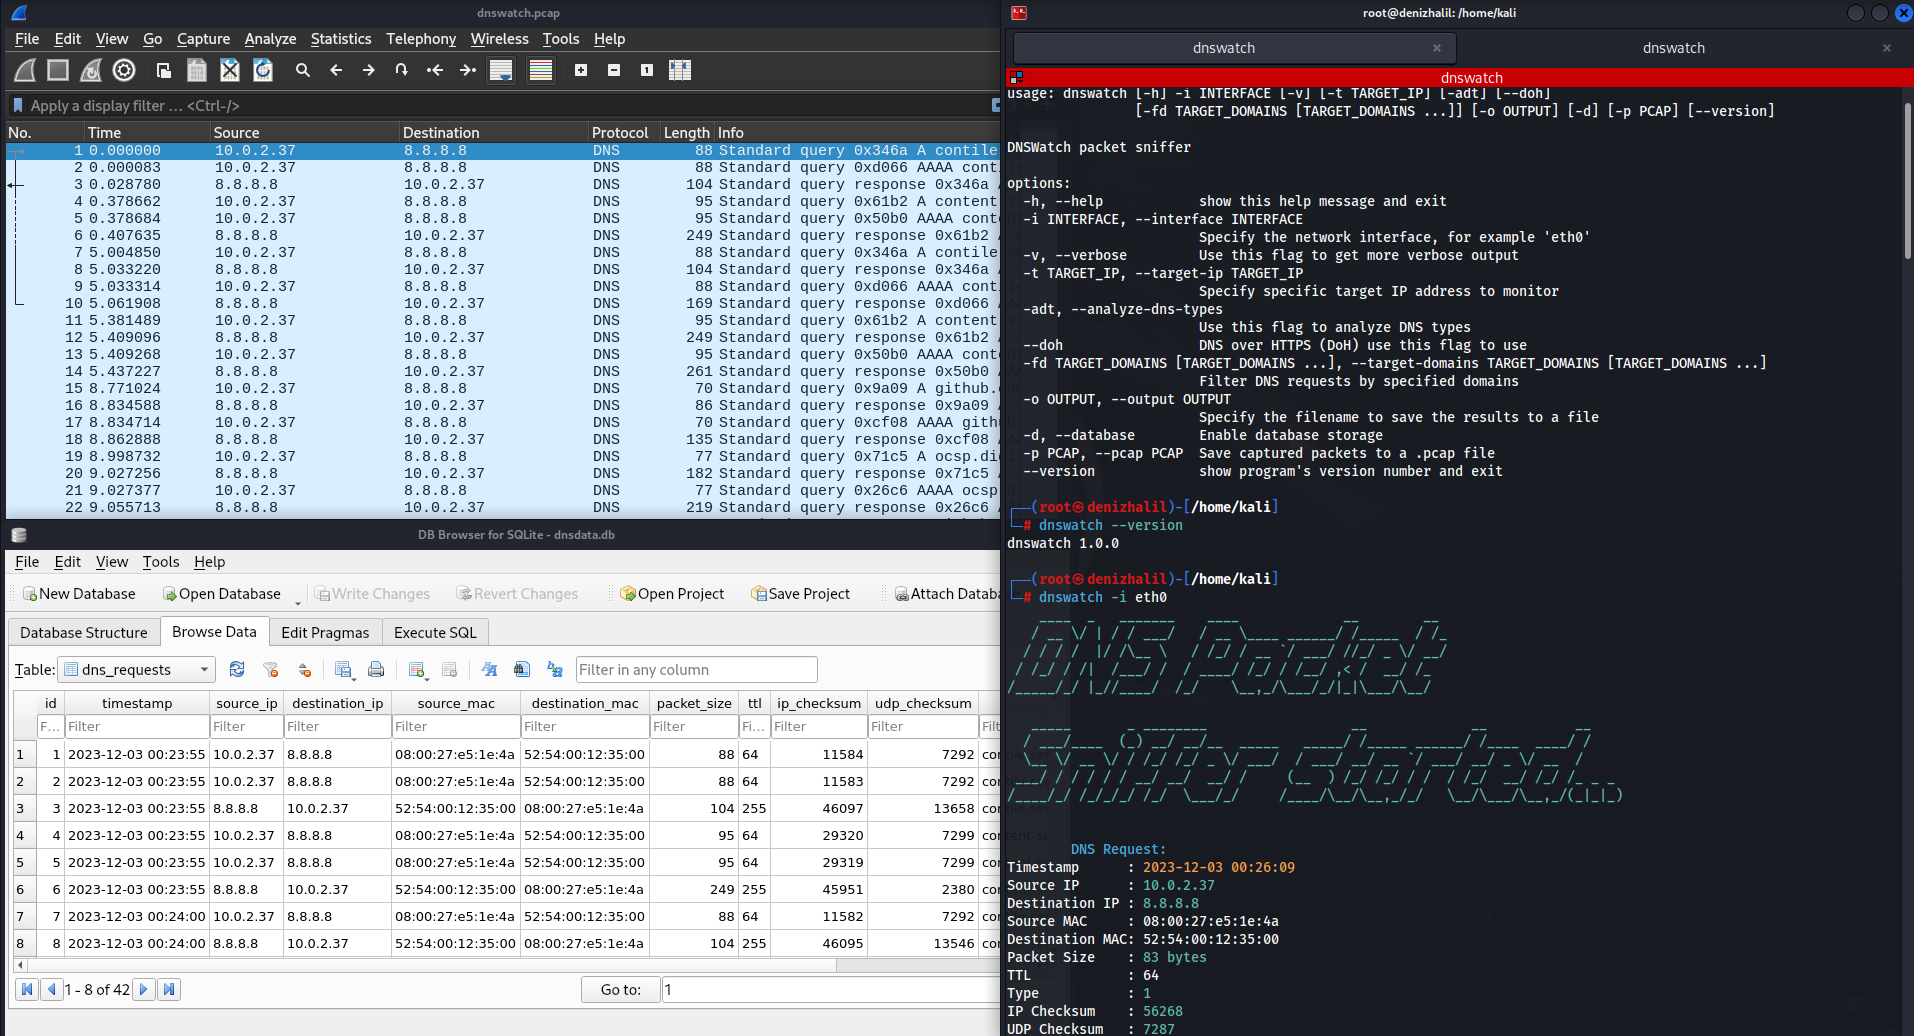 halildeniz/dnswatch
DNSトラフィックスニファおよびアナライザー。DNSクエリの監視、フィルタリング、異常検出を行います。機能には、PCAPエクスポート、DoHサポート、およびスプーフィング試行を識別するDNSファイアウォールモードが含まれます。
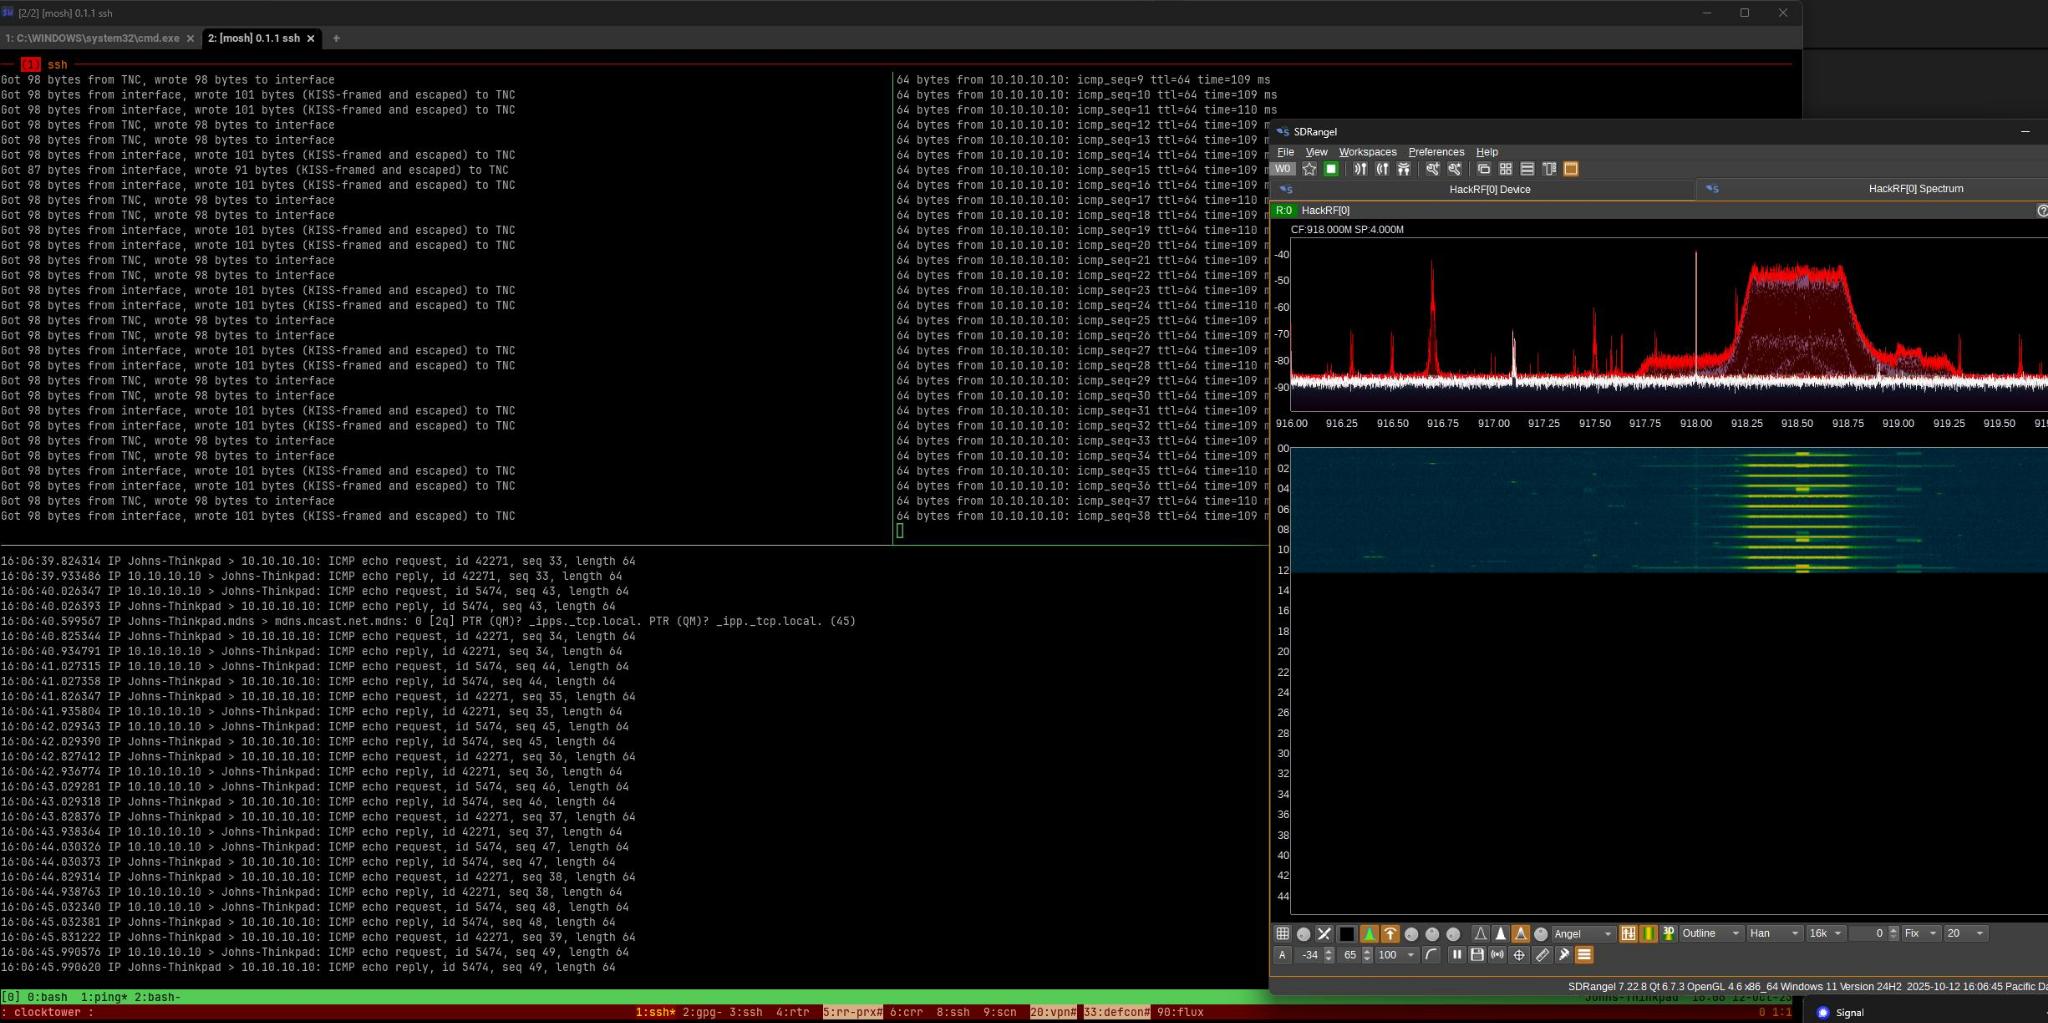 datapartyjs/meshtnc
消費者向けLoRa無線機をKISS TNCモデムに変換するファームウェア。シリアルCLI、BLEパケットスニッフィング、APRS/AX.25互換性を備え、パケット無線ネットワーク向け。
 asaotomo/hx0-hawkeye
軽量なブラウザトラフィックキャプチャとセキュリティ分析拡張機能で、ブラウザのサイドバーからキャプチャ、インターセプト、変更、リプレイ、ルールベースの検出、AI支援分析の完全なワークフローを実行できます。(A lightweight browser extension for traffic…
 nccgroup/pcap-burp
Burp 用の Pcap インポーター
 quarkslab/peetch
eBPFベースのツールキット。ネットワークトラフィックのスニッフィング、OpenSSL TLSキーの抽出、Scapyを使用したリアルタイムでのTLS 1.2接続の傍受・復号化を行います。
 azizaltuntas/network-analysis-tools
Pcap (キャプチャファイル) 解析ツールキット(v.1)
 packetsifter/packetsiftertool
PacketSifterは、パケットキャプチャ(pcap)を分析して注目すべきトラフィックを見つけるアナリストを支援するために設計されたツール/スクリプトです。PacketSifterは引数としてpcapを受け取り、複数のファイルを出力します。
 nccgroup/ebpf
eBPF - 拡張Berkeley Packet Filterツール群
 mcp-shark/mcp-shark
Model Context Protocol通信のWireshark風フォレンジック分析 IDEとMCPサーバー間のすべてのHTTPリクエストとレスポンスをキャプチャ、検査、調査します
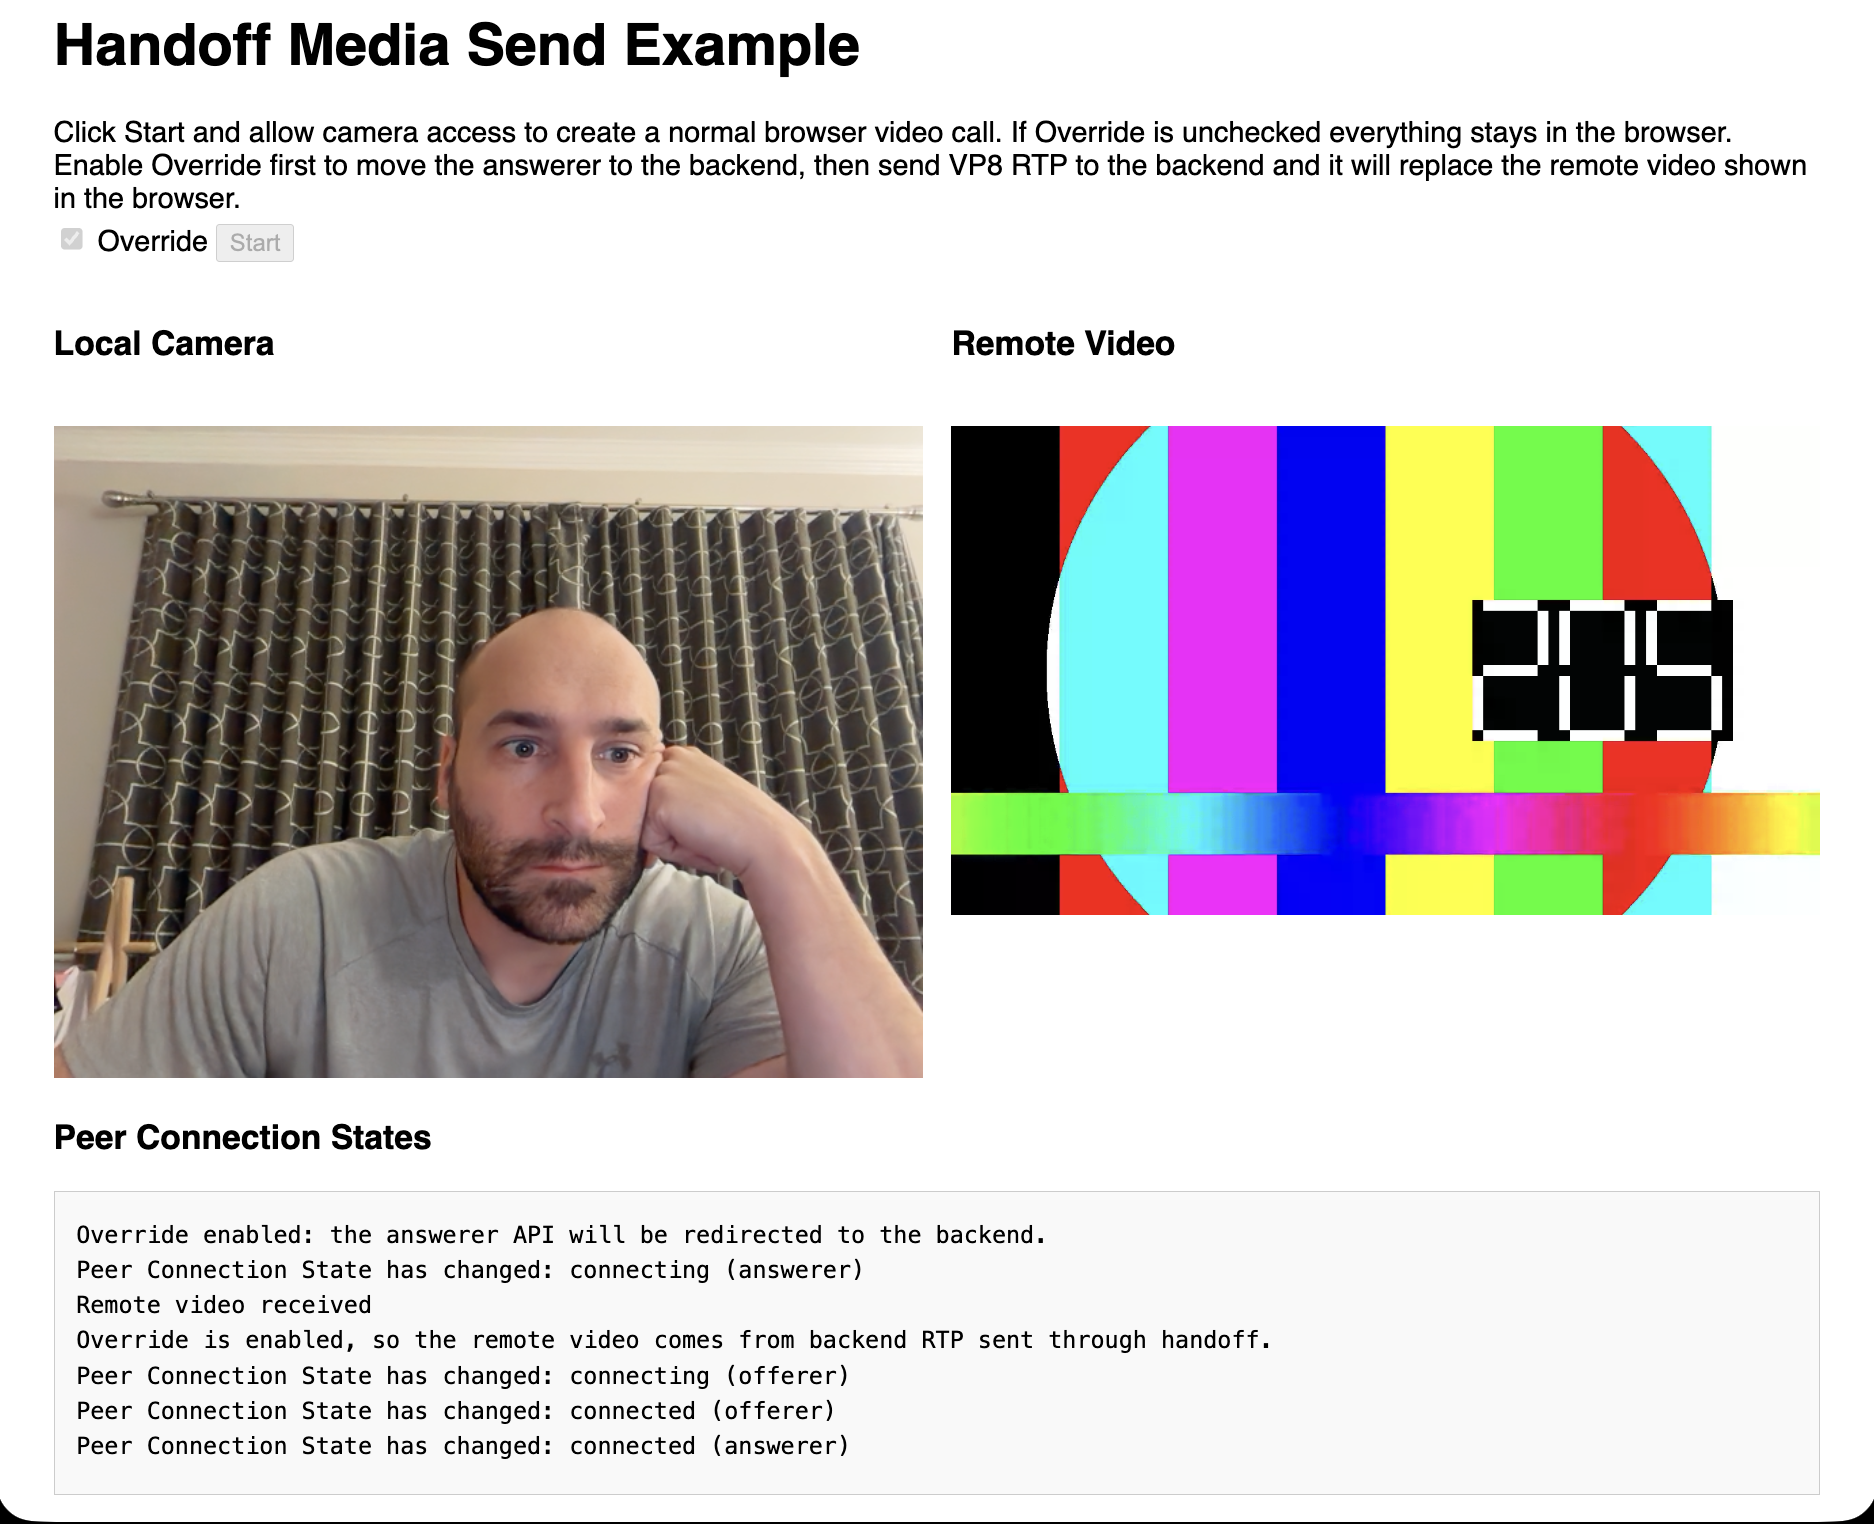 pion/handoff
ブラウザでWebRTCを開始—別の場所で実行する
 iamckn/mousejack_transmit
リプレイ/送信PoCを用いたワイヤレスマウス/キーボード攻撃
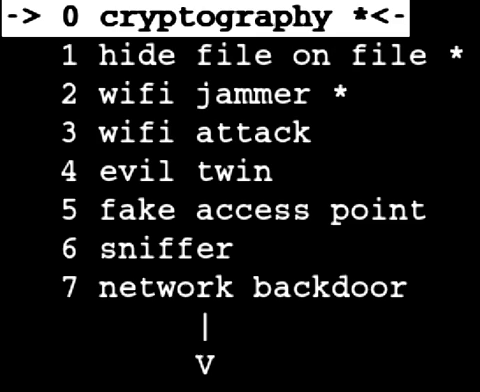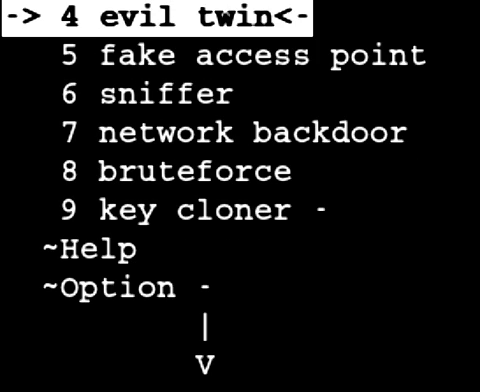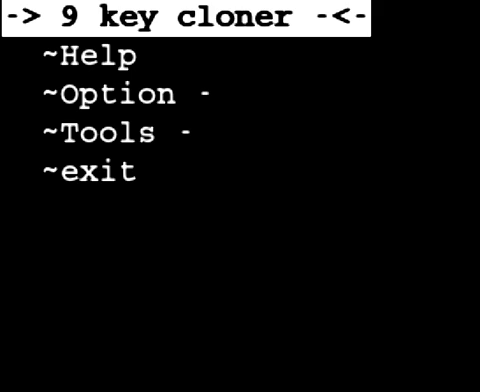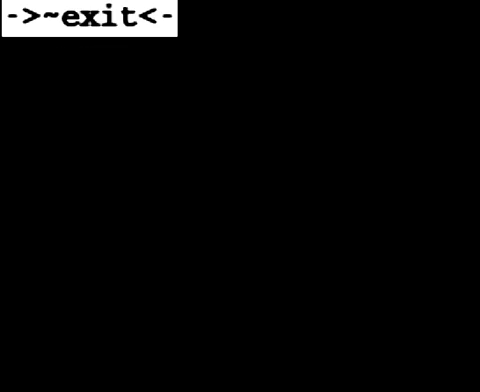 marcrowproject/bramble
Brambleは、ハッキング用のオープンソーススイートです。
 phillipmartin/gopassivedns
ネットワークベースのパッシブDNSロガーで、ライブトラフィックまたはpcapファイルからDNSクエリをキャプチャしてログに記録し、SIEMや脅威インテリジェンスプラットフォームと統合するためにJSONを出力します。