#1

 clausing/scripts
デジタルフォレンジック、インシデントレスポンス、ネットワーク分析のためのPythonおよびPerlスクリプト集。ハッシュ署名ツールやパケットgrepユーティリティを含む。
 vignesh07/babyshark
Flows-first PCAP TUI (ケースファイル、美しいUX). ドドドド。
 hari-prasaanth/thick-client-pentest-checklist
80以上のテストケースを含むOWASPベースのチェックリスト
 awakecoding/wireshark-rdp
Wireshark RDPリソース
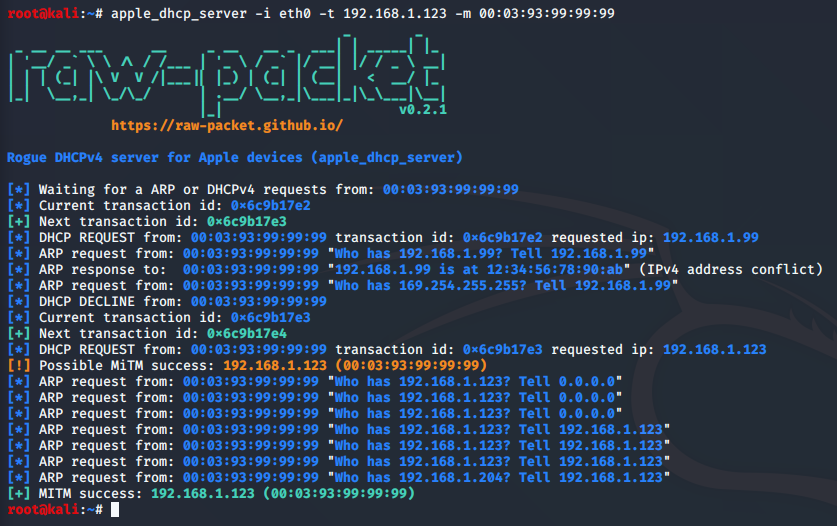 raw-packet/raw-packet
Raw-packet プロジェクト
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' は、パケットキャプチャファイルからファイルを検出・抽出するツールです。
 niloofarkheirkhah/nili
Niliは、ネットワークスキャン、中間者攻撃、プロトコルリバースエンジニアリング、ファジングのためのツールです。
 androguide/dsploit
dSploit - Android向けの最も完全で高度なITセキュリティプロフェッショナルツールキット。
 davidhavoc/ayaflow
高パフォーマンスなeBPFベースのネットワークトラフィックアナライザーで、Rustで書かれています。
 rjbhide/wireshark-forensics-plugin
Wiresharkプラグイン。ネットワークトラフィックを脅威インテリジェンス、アセットタグ、脆弱性データと関連付け、PCAPファイルやライブキャプチャのフォレンジック分析を迅速化します。
 galkan/flashlight
ペネトレーションテスターは情報収集フェーズに多くの時間を費やします。Flashlight (Fener) は、対象ネットワーク上のネットワーク/ポートのスキャンと迅速な情報収集を提供するサービスです。そのため、ペネトレーションテスト中の発見ステップを自動化するには、Flashlight…
 ntrippar/arpwner
Pythonとpcapを用いた、中間者攻撃、トラフィック傍受、LAN偵察のためのARPスプーフィングおよびネットワークパケット操作ツール。
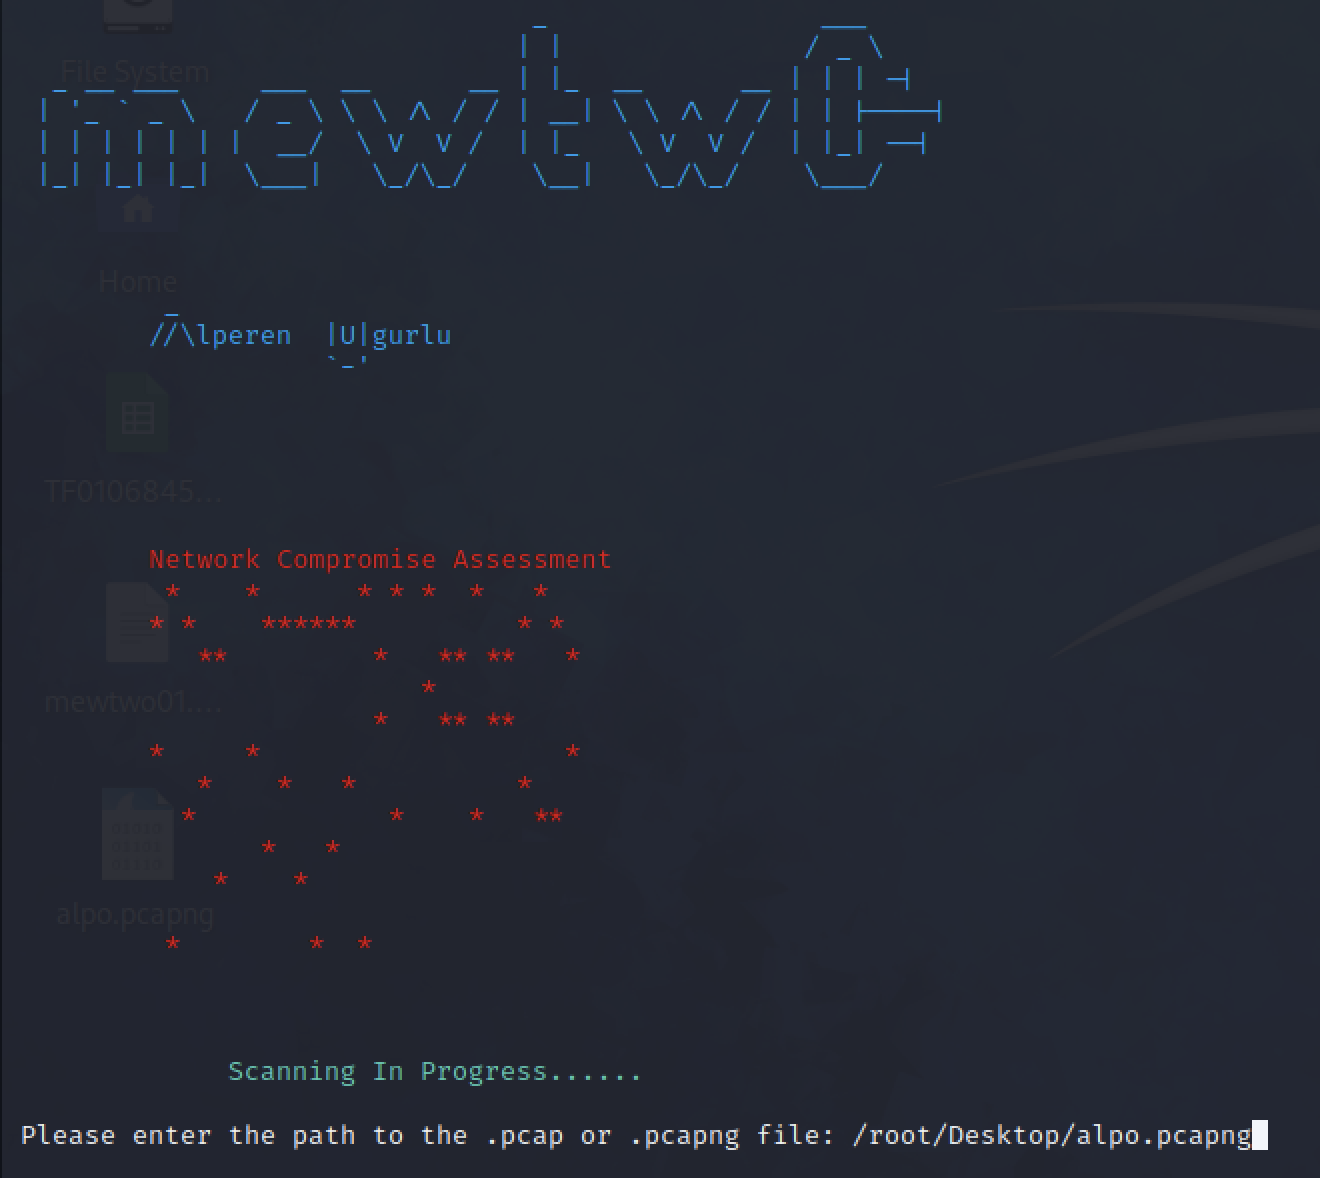 alperenugurlu/network_assessment
Wireshark や TCPdump を使用すると、監視しているネットワーク上で記録したネットワークトラフィックに有害なアクティビティがあるかどうかを判断できます。
 mhils/honeyproxy
このプロジェクトは現在、@mitmproxyの一部です。
 mspicer/pcapinator
たくさんのpcapをtsharkで処理するためのツール
 nxenon/h2spacex
HTTP/2 最終フレーム同期(別名 Single Packet Attack)Scapy ベースの低レベルライブラリ / ツール + Exploit タイミング攻撃
 puniaze/portdog
生パケットを監視してポートスキャン活動をリアルタイムに識別するネットワーク異常検出器です。スニッフィング時間の柔軟な制御と、ポートリストのライブ出力に対応しています。