#1
 adamlaurie/hdmi-sniff
HDMI DDC (I2C) トラフィックをスニッフィングする
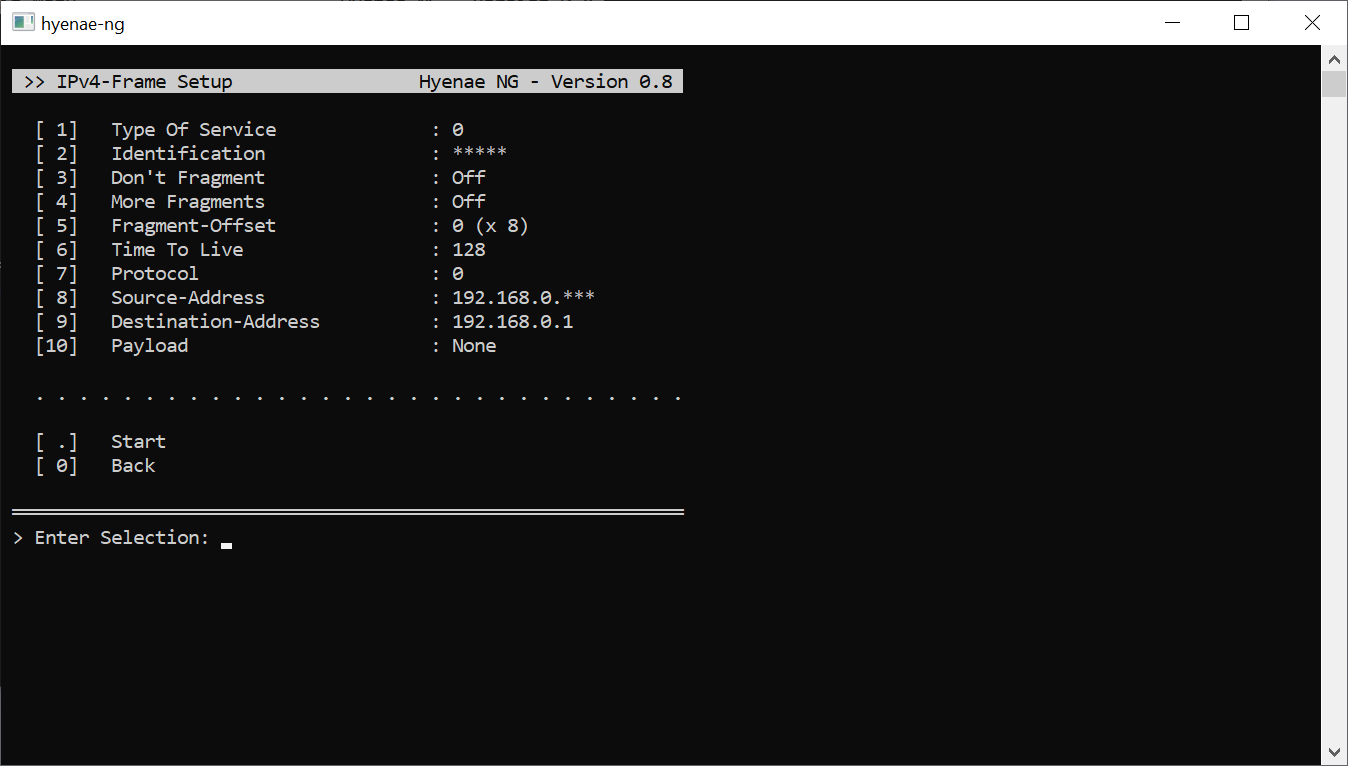 r-richter/hyenae-ng
クロスプラットフォームのネットワークパケット生成ツールで、完全なレイヤースプーフィング、パターンベースのアドレスランダム化、フラッド検出回避を備え、ストレステストやペネトレーションテストのシナリオに対応します。
 jtripper/sslnuke
SSLトラフィックを復号化してIRCメッセージを出力する透過プロキシ。
 aleksamcode/preferred-network-list-sniffer
デバイスの優先ネットワークリストからSSIDをキャプチャして表示する偵察ツール。
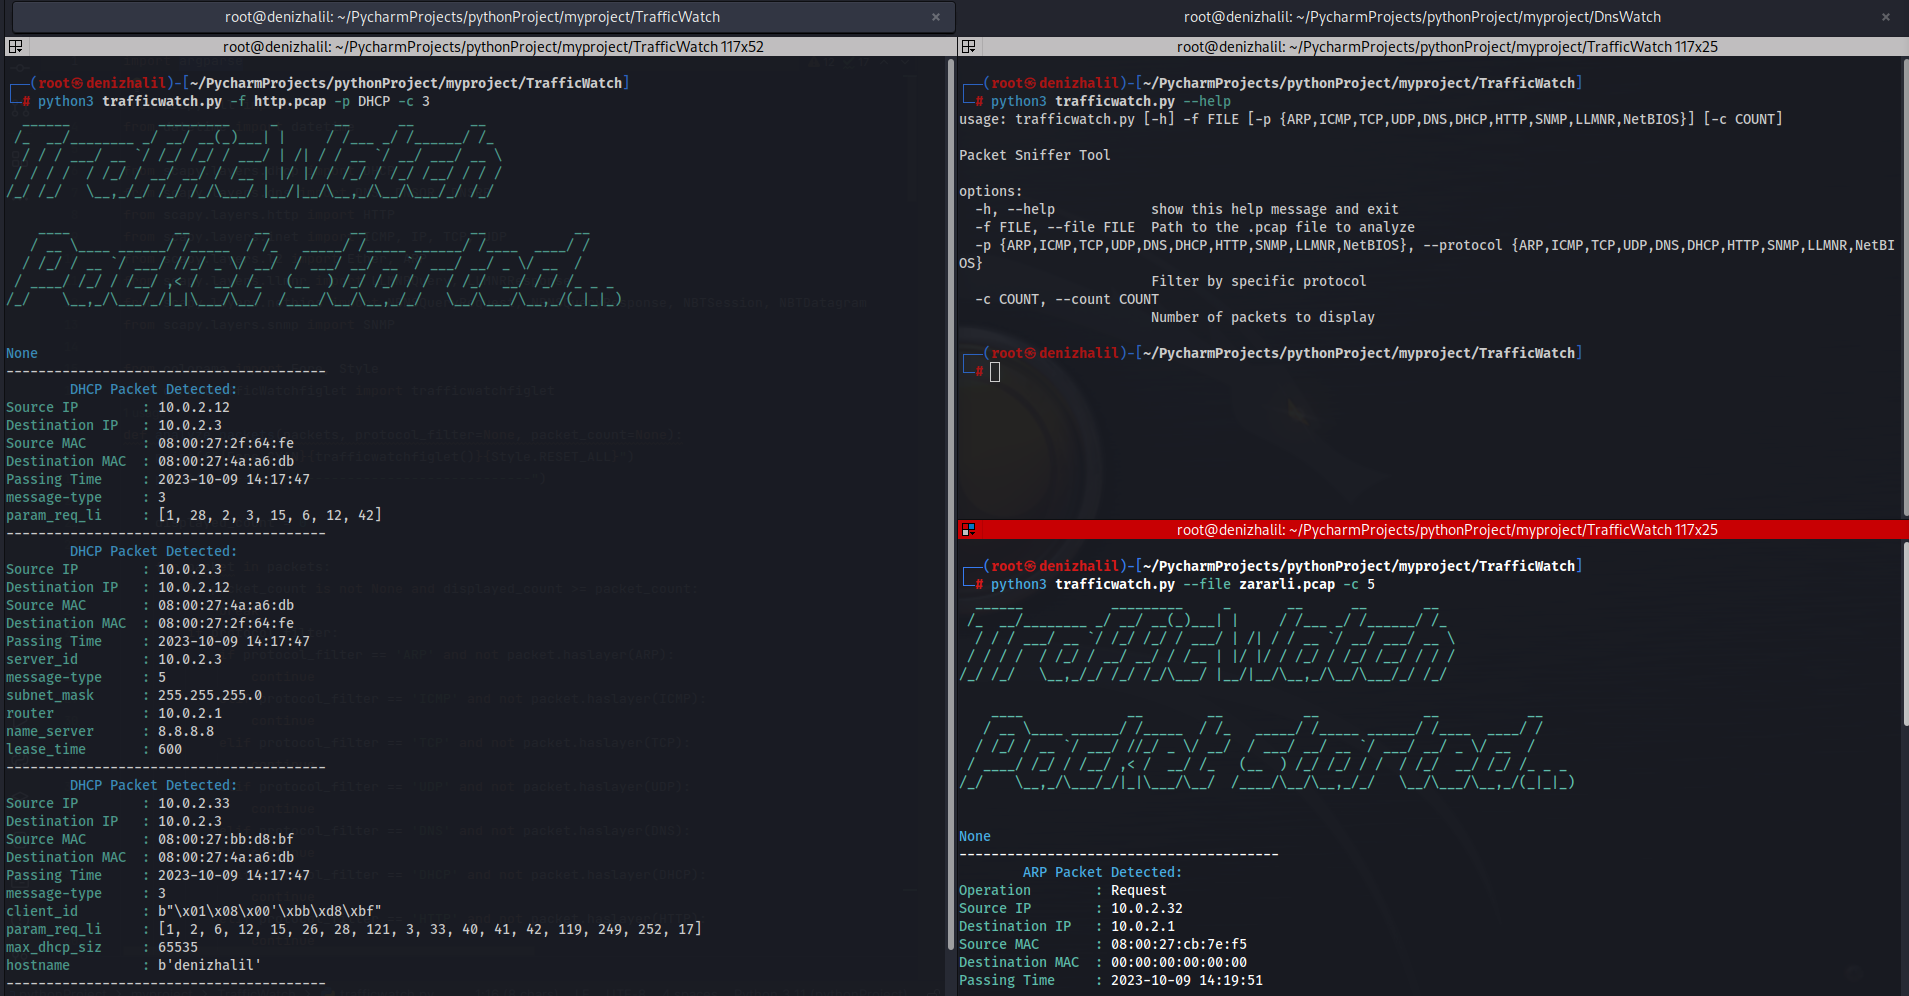 halildeniz/trafficwatch
PCAPベースのパケットスニファおよびアナライザーで、ARP、ICMP、TCP、UDP、DNS、DHCP、HTTP、SNMP、LLMNR、NetBIOSプロトコルの検査をサポートし、フィルタリングとサマリー統計を備えています。
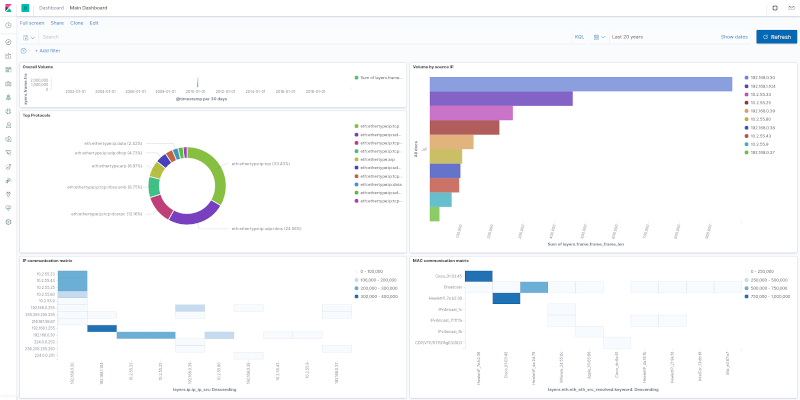 h21lab/tsharkvm
tshark + ELK 分析仮想マシン
 impostorkeanu/eavesarp
ARPリクエストを分析して、相互通信するホストと古いネットワークアドレス設定(SNAC)を特定する

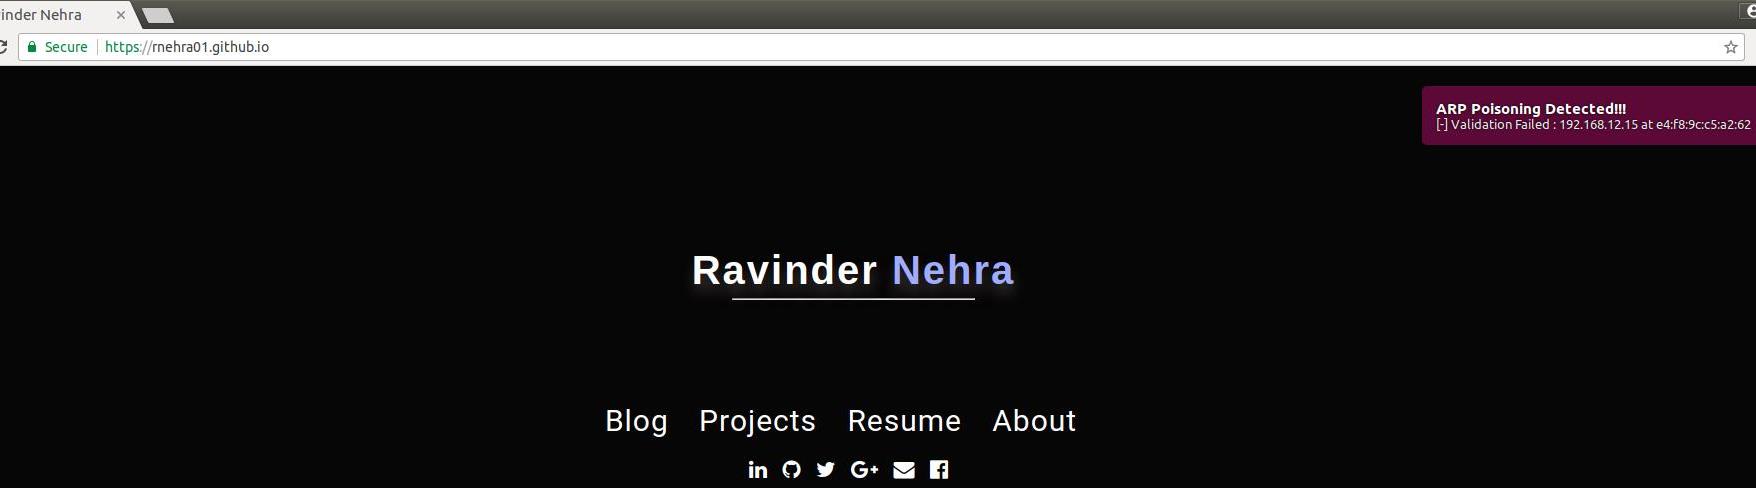 rnehra01/arp-validator
ARPポイズニング攻撃を検出するセキュリティツール
 nicholasadamou/minipwner
TP-Link MR3040をOpenWRTで動作するように設定し、シンプルながら強力なペネトレーションテスト用「ドロップボックス」にするスクリプト。
 haidang-infosec/phantom-grid
eBPFを活用したActive Defenseシステムで、Linuxサーバーを欺瞞的なハニーポットに変えます。透過的なトラフィックリダイレクト、OSフィンガープリントの偽装、カーネルレベルのDLP、Zero Trust SSHアクセス(SPA)を備えています。
 thelightscope/thelightscope
TheLightScope
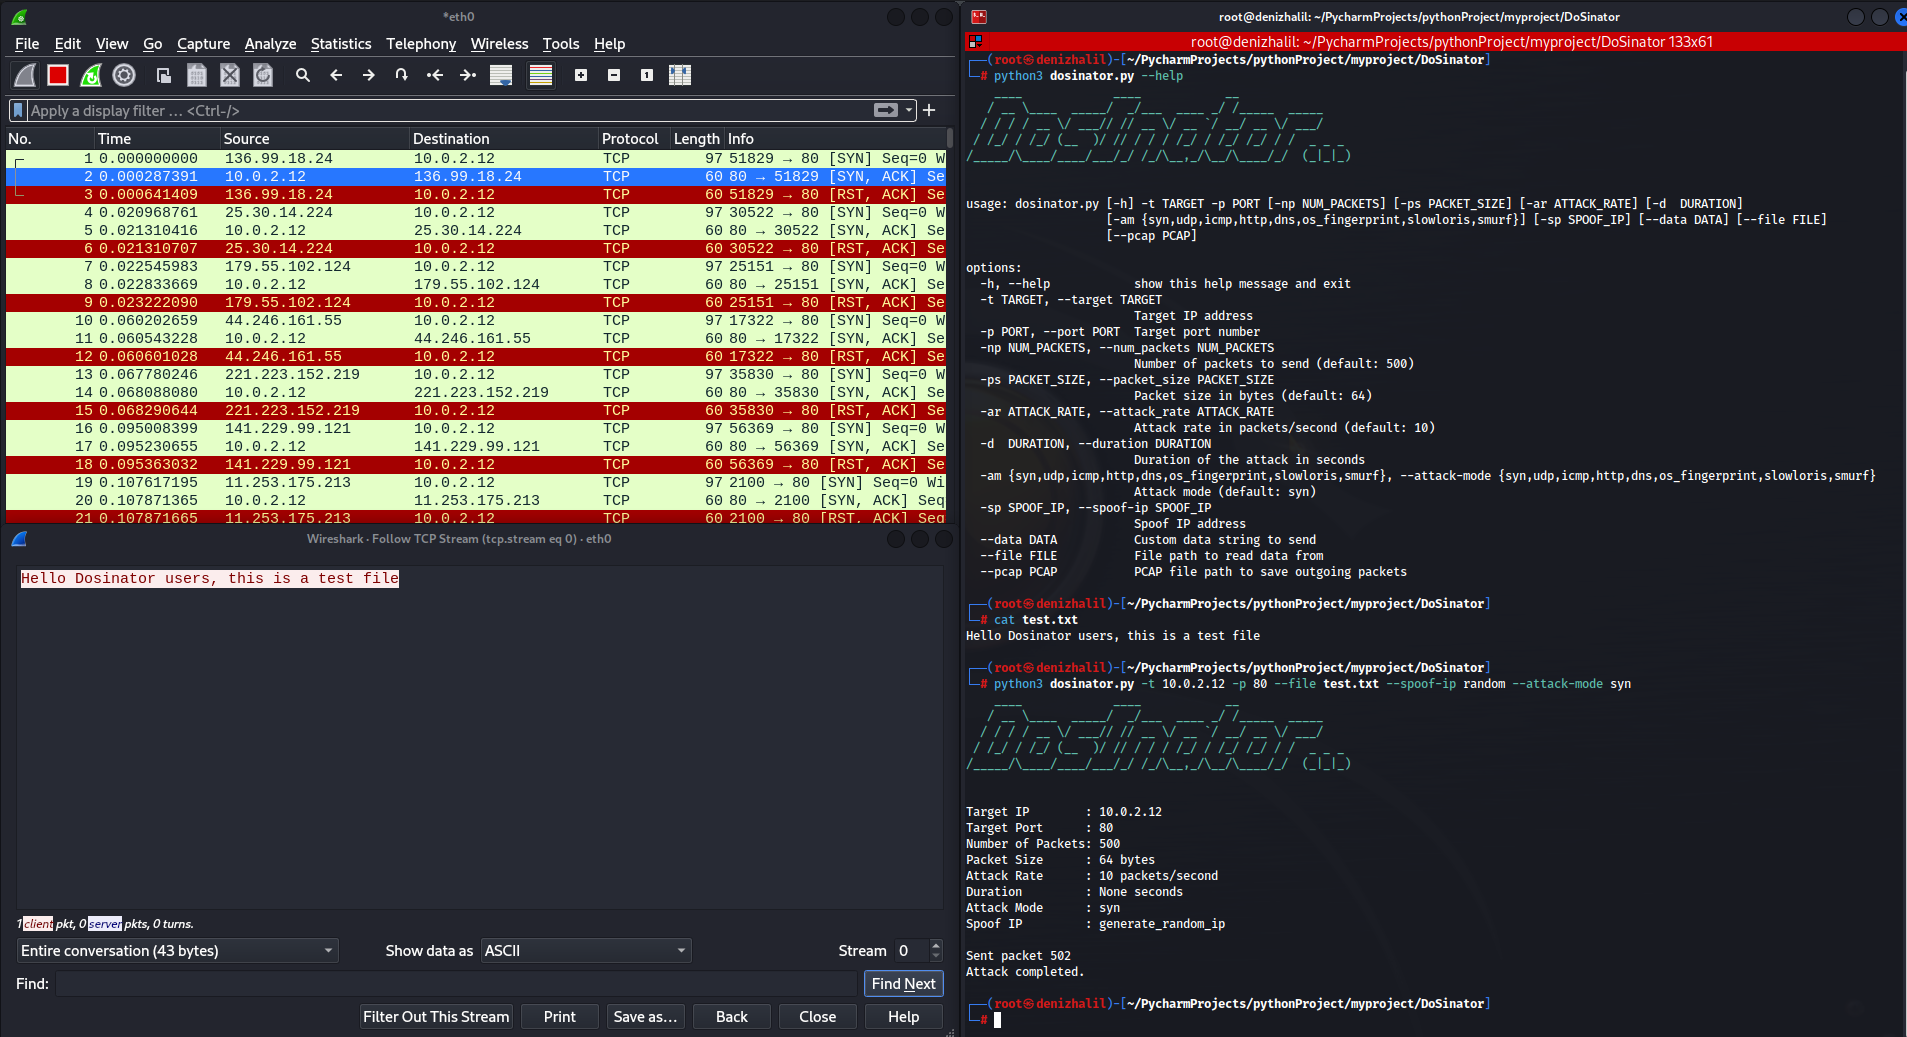 halildeniz/dosinator
DoSinatorは、Pythonで開発された強力なDoS(サービス拒否)テストツールです。
 hash3lizer/airpydump
Analyze Wireless Packets on the fly. Currently supporting three working Modes (Reader, Live, Stealth)
 jduck/challack
CVE-2016-5696 の概念実証エクスプロイトコード
 yeet-src/usbsnoop
eBPFによるライブでシステム全体のUSB転送スニファー — 2つのユニバーサルURBフックからUSBトラフィックをインラインでデコードします(コントロールSETUP、SCSI、HID)。usbmon不要、ハードウェアスニファー不要。CO-REポータブル。