#1
 nccgroup/cisco-snmp-slap
IPスプーフィングとSNMPコミュニティストリングのブルートフォースを行い、Cisco IOSデバイスのACLをバイパスして、TFTP経由で設定ファイルを外部に持ち出すためのツール。
 corelight/threat-hunting-guide
MITRE ATT&CKフレームワークに沿ったZeekログを使用した脅威ハンティングの構造化ガイド。敵対者の戦術とテクニックのプロアクティブな検出のため。
 nopbrick/seeproxy
CobaltStrikeのマリアブルプロファイル検証を備えたGolang製リバースプロキシ。
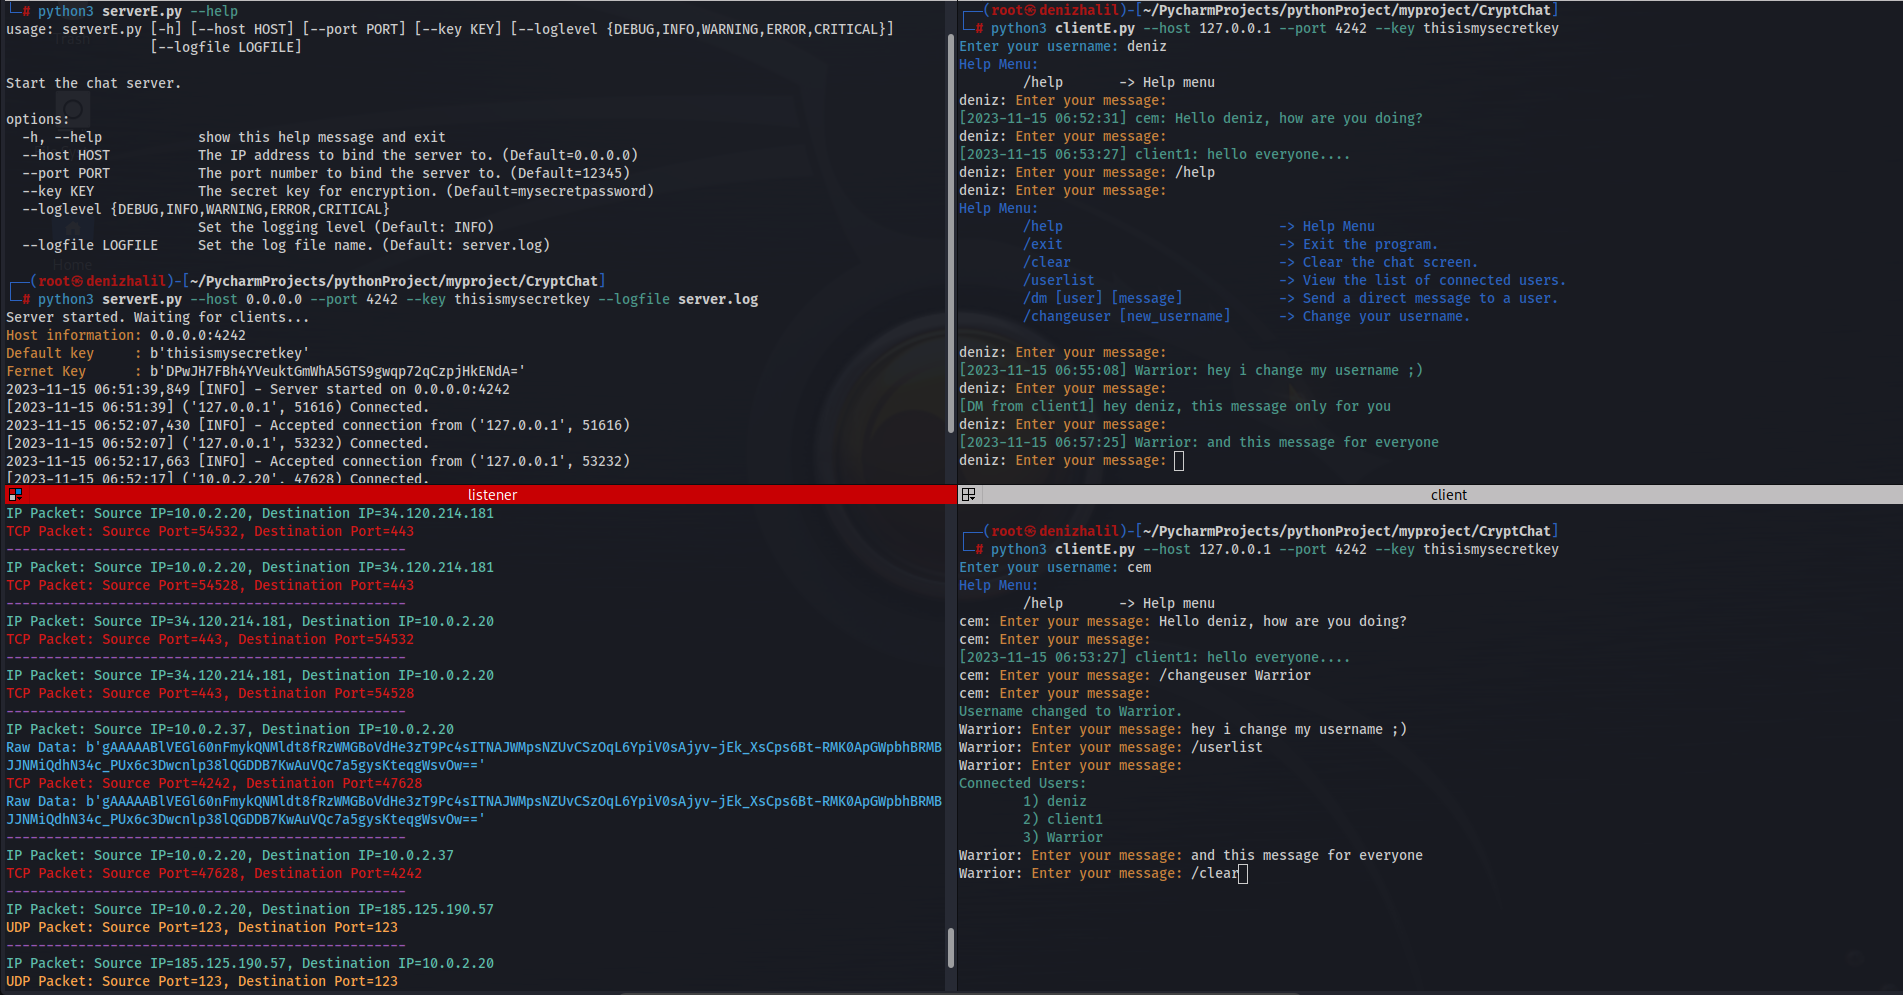 halildeniz/cryptochat
エンドツーエンド暗号化されたサーバー・クライアントチャットアプリケーションで、適応型暗号化モード、マルチメディア対応、グループチャットを備え、Pythonソケットプログラミングで構築されています。
 averagesecurityguy/c2
シンプルで拡張可能なC&Cビーコンシステム。
 jayglxr/cve-2026-24061-poc
CVE-2026-24061の概念実証エクスプロイト。GNU inetutils-telnetdにおける、細工されたNEW_ENVIRON USER変数を介した重大なリモート認証バイパスであり、認証情報なしでrootシェルを取得できます。
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
 nccgroup/ip-reputation-snort-rule-generator
公開IPレピュテーションデータに基づいてSnortルールを生成するツール

 petabi/sniffles
Sniffles: IDSと正規表現評価のためのパケットキャプチャジェネレーター
 ncsc-nl/citrix-2025
YARAルールを使用してCitrix NetScalerのコアダンプ、ディスクイメージ、および稼働中のホストをスキャンし、侵害の兆候を検出するデジタルフォレンジックおよびインシデントレスポンスツール。
 osxninja/cybersecurity-projects
このリポジトリには、基礎的な概念から高度な開発段階に至るまでのプロジェクト全体を網羅した、私の3年間の研究の歩みの完全な記録が含まれています。プロジェクトを通じて行われた研究、実験、実装、発見、進捗をまとめ、基礎から応用段階までの作業を構造的に概観できる内容となっています。
 cisco-talos/re2pcap
生のHTTPリクエスト/レスポンスをPCAPファイルに変換し、Snort IDSルールのテストやネットワークセキュリティ分析に使用します。Dockerデプロイメントとコマンドラインでの使用に対応しています。

 pho5nix/red-team-goad-lab-proxmox
Red Teaming用ホームラボの構築ガイド。ProxmoxとpfSenseによるGOADラボのセットアップ、Operator/C2およびリダイレクター。
 pa55w0rd/check_icmp_dos
iOS 12 / OS X リモートカーネルヒープオーバーフロー (CVE-2018-4407) POC
 grayhatkiller/keyeroo
LDAPへの強制NTLM認証をリレーし、Netlogonセキュアチャネル経由で被害者のセッションキーを復元することで被害者として書き込みを実行し、LDAP署名を回避します。