#1
 th3xace/offport_killer
このツールは、手動スキャンやローカルで実行中のサービスを介して手動で特定されたポートの背後で動作している可能性のあるサービスを自動的に識別することを目的としています。このツールは、nmapやその他のスキャンツールが利用できない場合や、手動でポートスキャンを実行した後に特定されたポートの背後で動作して…
 jigerjain/interview_tips
これまでに経験したサイバーセキュリティ面接の質問のまとめです。参考になれば幸いです。
 aws-alchemy/squidmagic
ウェブベースのネットワークトラフィックを分析し🕶、中央のコマンド&コントロールサーバーを検出する
 nccgroup/the_automotive_threat_modeling_template
Microsoft Threat Modeling Tool 2016向け自動車セキュリティ用のNCC Groupテンプレート
 maldev-academy/ghostlyhollowingviatamperedsyscalls2
改ざんされたsyscallを用いたGhostly-Hollowingの実装によるリモートPEインジェクション
 lkarlslund/hashmuncher
Windows 8.1 / Windows Server 2016以降において、管理者権限でETWを使用してNetNTLMv2ハッシュを取得します。

 hacker30468/mikrotik-router-hack
CVE-2018-14847(MikroTik WinBox 脆弱性)の概念実証エクスプロイト。TCP/IP またはレイヤー 2 MAC サーバーを介した任意のファイル読み取りと平文パスワード抽出を可能にします。
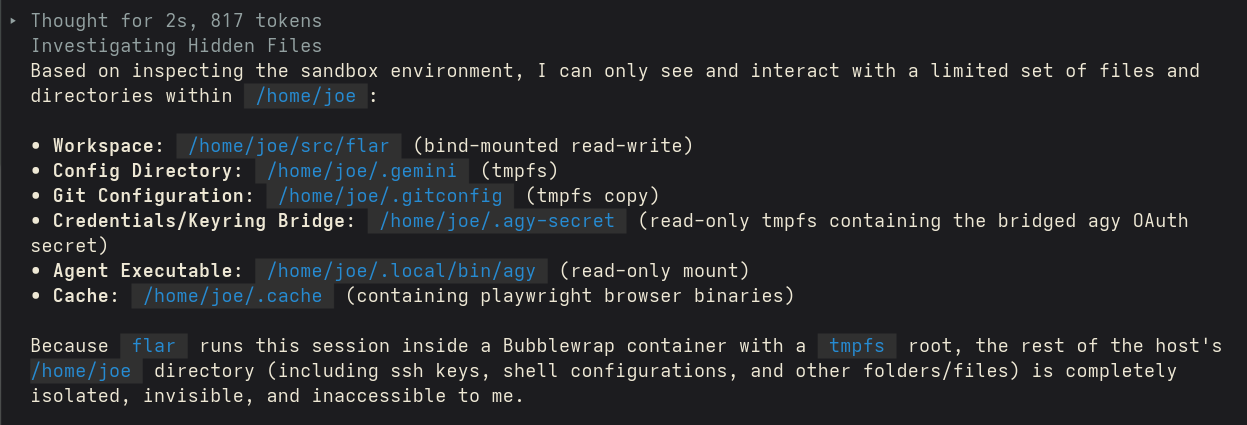 swelljoe/flar
軽量なCLIツール。AIコーディングエージェントを隔離されたBubblewrapサンドボックス内で実行し、ファイルシステム、ネットワーク、認証情報を厳格に分離することで、プロンプトインジェクションやサプライチェーン攻撃から保護します。
 ghaziwali/hulios
Rustベースの透過型Torプロキシ。すべてのシステムトラフィックをTorネットワーク経由でルーティングし、強化されたセキュリティ、適切なDNS分離、最新のLinux互換性を実現します。
 impostorkeanu/eavesarp
ARPリクエストを分析して、相互通信するホストと古いネットワークアドレス設定(SNAC)を特定する
 nccgroup/cisco-snmp-slap
IPスプーフィングとSNMPコミュニティストリングのブルートフォースを行い、Cisco IOSデバイスのACLをバイパスして、TFTP経由で設定ファイルを外部に持ち出すためのツール。
 petabi/sniffles
Sniffles: IDSと正規表現評価のためのパケットキャプチャジェネレーター
 corelight/threat-hunting-guide
MITRE ATT&CKフレームワークに沿ったZeekログを使用した脅威ハンティングの構造化ガイド。敵対者の戦術とテクニックのプロアクティブな検出のため。
 nopbrick/seeproxy
CobaltStrikeのマリアブルプロファイル検証を備えたGolang製リバースプロキシ。
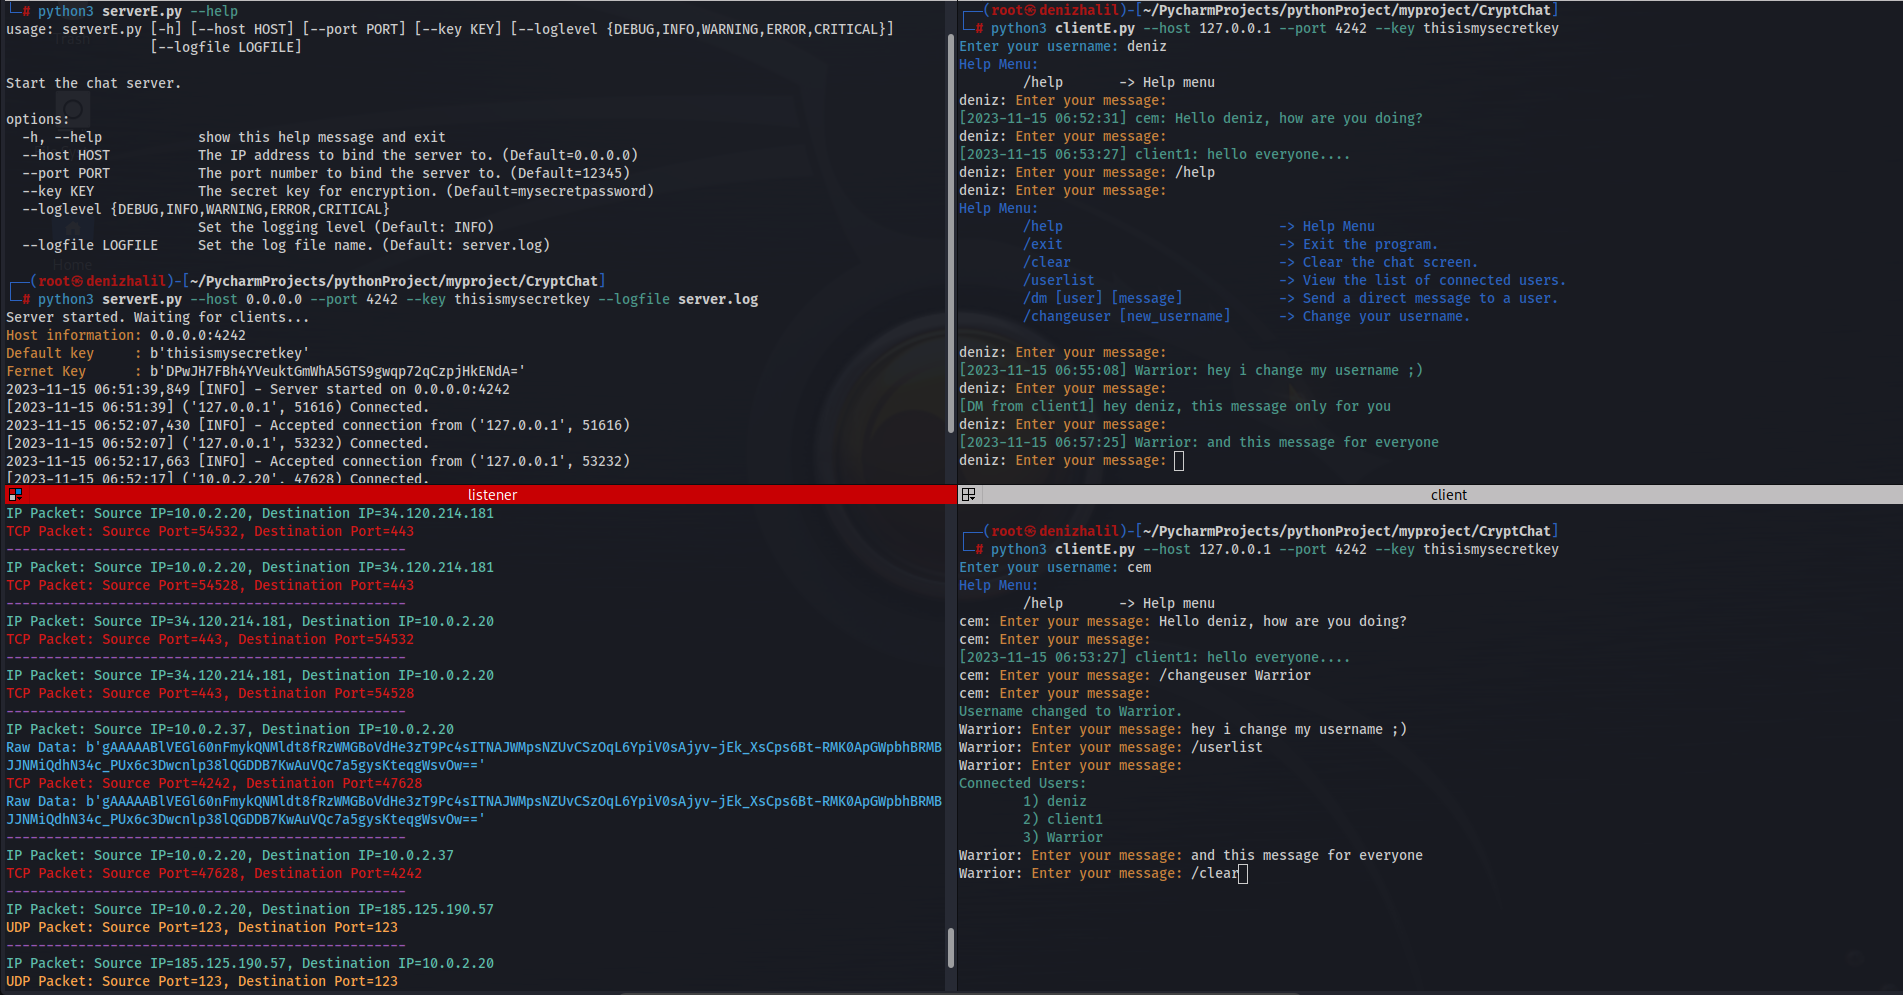 halildeniz/cryptochat
エンドツーエンド暗号化されたサーバー・クライアントチャットアプリケーションで、適応型暗号化モード、マルチメディア対応、グループチャットを備え、Pythonソケットプログラミングで構築されています。