#1
 alaatk/cve-2024-27674
Macro Expert <= 4.9.4 - 安全でないアクセス許可による特権昇格
 open-policy-agent/conftest
Open Policy Agent Rego クエリ言語を使用して、構造化設定データに対するテストを記述します。
 corgea/sighthound
Tree-sitterベースの静的脆弱性スキャナで、パターンマッチングとテイントフロー解析により多言語ソースコードを分析します。結果はテキスト、JSON、CSV、またはSARIF形式で出力し、CI/CD統合に対応します。
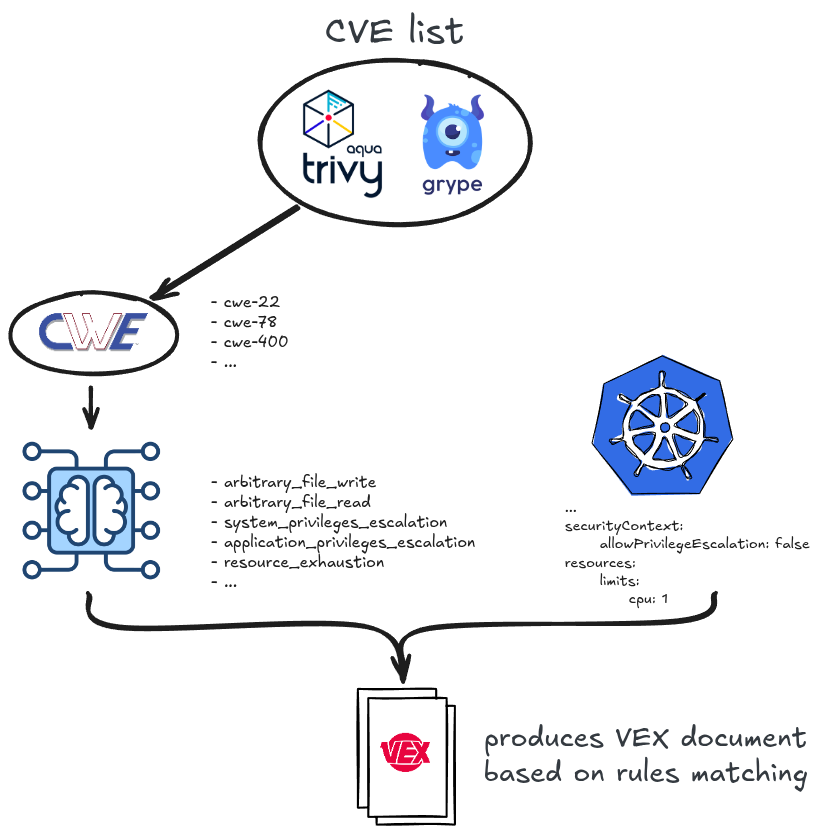 alegrey91/vex8s
Kubernetesのコンテキストをスキャンに適用することで脆弱性を抑制する
 skyscanner/cfripper
CloudFormation テンプレートを分析し、セキュリティコンプライアンスをチェックするためのライブラリおよび CLI ツール。
 alaatk/cve-2024-34474
Windows Desktop向けClario(2024年4月11日までのバージョン)は、%PROGRAMDATA%\Clarioに対して弱い権限を持ち、そこからSYSTEMとしてDLLを読み込もうとします。
 owasp/openshield
Azure向けのオープンソースCSPM - 設定ミスや量子安全でない暗号化をスキャンし、検出結果をCIS/NIST/ISO27001/SOC2にマッピングし、1つのコマンドで修正します
 rhinosecuritylabs/cloudgoat
CloudGoat は Rhino Security Labs の "Vulnerable by Design" AWS デプロイメントツールです
 jayu/rev-dep
モダンなJavaScriptおよびTypeScriptコードベース向けの依存関係分析・最適化ツールキット。非常に高速なCLIで依存関係グラフの健全性を維持し、未使用コードを削除します。
 aquasecurity/trivy-repo
Trivy用のdeb/rpmリポジトリ
 dev-sec/chef-mysql-hardening
このchef cookbookはmysqlのセキュリティ設定を提供します。
 sushank05/mcp-doorman
CVE(CVE-2025-54136)のポイズニング、プロンプトインジェクションによる研究者の Claude Code/Copilot/Gemini 乗っ取り、そして認証なしで露出した数百もの MCP サーバーを防ぐ軽量 mcp。この mcp は、ほとんどの MCP…
 bunkerity/bunkerweb
🛡️ オープンソースかつクラウドネイティブなWebアプリケーションファイアウォール(WAF)
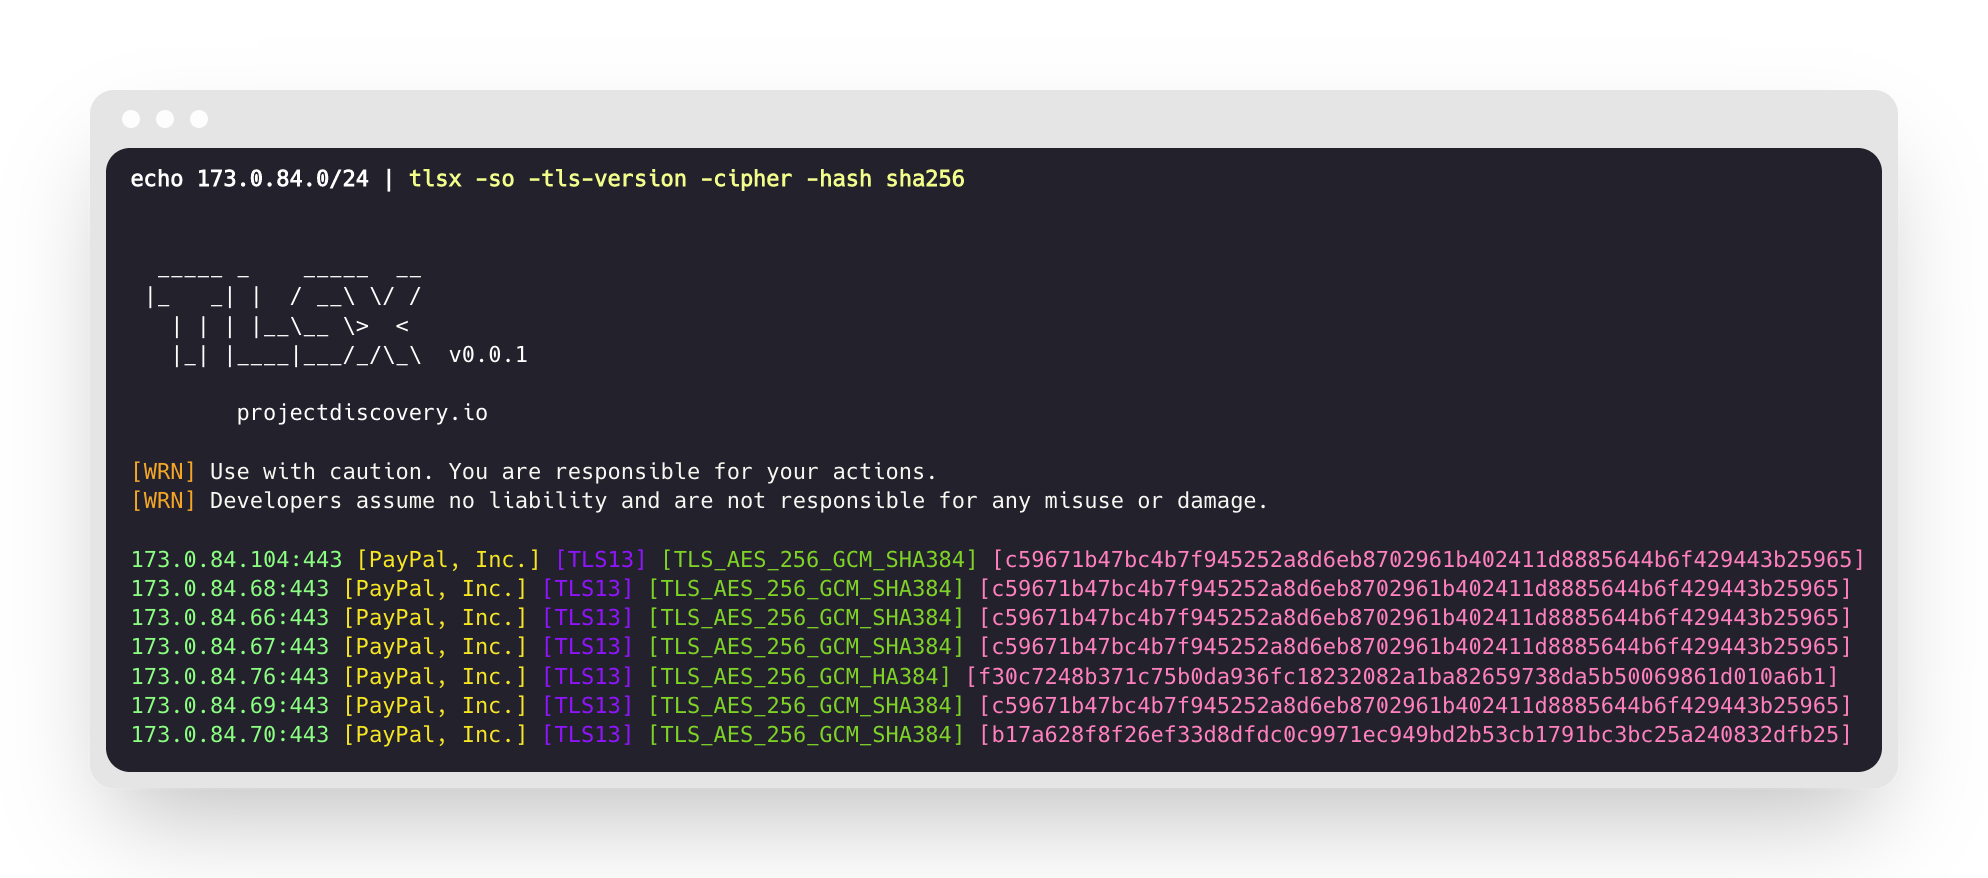 projectdiscovery/tlsx
TLSベースのデータ収集に特化した、高速で設定可能なTLSグラバー。
 k8scout/k8scout
単一のバイナリを侵害されたKubernetesポッドにドロップするだけで、cluster-admin、ノードエスケープ、シークレット窃取、クラウドIAM乗っ取りに至るすべての現実的な攻撃パスを即座にマッピングします。
 abraxas/spark-rest-auth-bypass
Apache Spark 4.2.0 - 高 - リモート - 権限の残存 - スタンドアロンRESTがspark.authenticateを無視する
 vampsecure-labs/vamp-forticheck
VampSecure Labs: FortiOS CVE scanner (CVE-2018-13379, CVE-2022-40684, CVE-2023-27997, CVE-2024-21762)