Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-34474 — Windows Desktop向けClario(2024年4月11日までのバージョン)は、%PROGRAMDATA%\Clarioに対して弱い権限を持ち、そこからSYSTEMとしてDLLを読み込もうとします。 | Kitploit
ツール/GitHubGitHub/alaatk/cve-2024-34474
特権昇格脆弱性分析エクスプロイト設定ミス
GitHubalaatk/cve-2024-34474

CVE-2024-34474

Windows Desktop向けClario(2024年4月11日までのバージョン)は、%PROGRAMDATA%\Clarioに対して弱い権限を持ち、そこからSYSTEMとしてDLLを読み込もうとします。

リポジトリを見る
1126日前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2024-34474

2024-04-11 までの Windows Desktop 向け Clario は、%PROGRAMDATA%\Clario に対する権限が弱く、そこから DLL を SYSTEM として読み込もうとします。

説明:

Windows デスクトップアプリケーション向け Clario は、ユーザーがウイルス対策スキャンを実行すると、存在しない DLL ライブラリを C:\ProgramData\Clario\ および C:\ProgramData\Clario\Engines\ から読み込もうとします。DLL ファイルは存在せず、この処理は管理者以外のユーザーが実行した場合でも SYSTEM 権限で呼び出されます。デフォルトでは、Windows システム上では認証済みの任意のユーザーが c:\ProgramData\Clario パス配下にファイルやフォルダを作成できます。低権限のユーザーが C:\ProgramData\Clario\ および C:\ProgramData\Clario\Engines\ 配下に DLL ファイルを作成し、任意のコードを実行できるため、その結果として SYSTEM 権限への権限昇格が発生します。

影響を受けるバージョン

2024-04-11 までの Clario バージョン

影響を受けるサービス

安全でないフォルダ: C:\ProgramData\Clario\ および C:\ProgramData\Clario\Engines\

サービス: ClarioService.exe
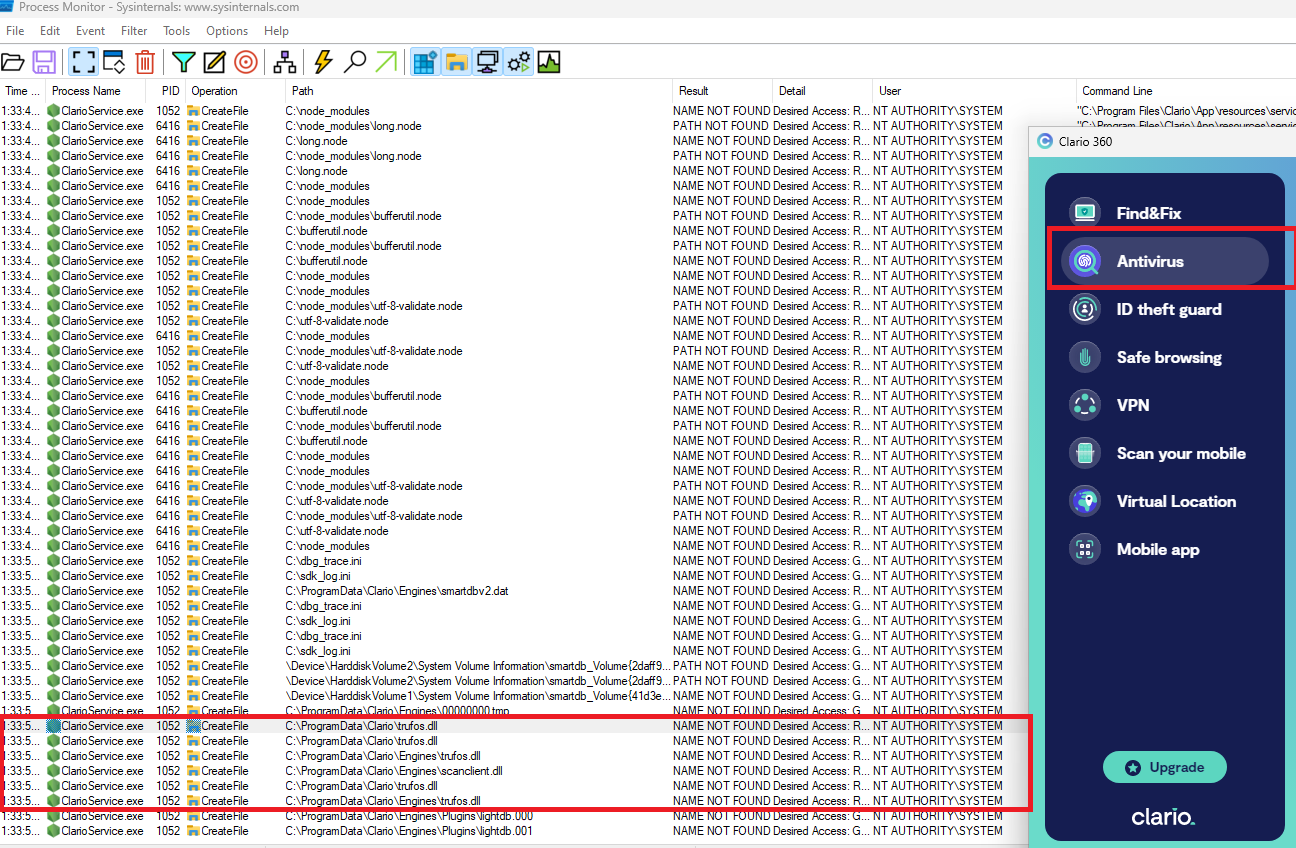
全ユーザー書き込み可能なディレクトリから読み込まれる DLL

Alt text

発見者:

Alaa Kachouh。

ツールをダウンロード