
 #1

 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 checkmarx/kics
Infrastructure as Code(IaC)向け静的解析スキャナ。Terraform、Kubernetes、CloudFormation、および20以上のIaCプラットフォームにおいて、セキュリティ脆弱性、コンプライアンス違反、設定ミスを検出します。
 bunkerity/bunkerweb
🛡️ Open-source and cloud-native Web Application Firewall (WAF)
 open-policy-agent/opa
Rego言語を使用して、サービス、Kubernetes、Terraform、Docker、APIにわたって認可とポリシー施行を可能にする宣言型ポリシーエンジン。
 hahwul/s3reverse
さまざまなS3バケットの形式を1つの形式に変換します。バグバウンティとセキュリティテストのため。
 complianceascode/content
Linux ホスト、コンテナ、Kubernetes を対象に、コンプライアンス評価と自動ハードニングのための SCAP、Ansible、Bash、CEL セキュリティコンテンツを生成します。
 jsitech/jshielder
Linuxサーバーのハードニングスクリプト/安全なLAMP-LEMPデプロイヤー/CISベンチマーク
 silentchainai/silentchain
AIを活用したBurp Suite用の脆弱性スキャナ拡張機能で、複数のプロバイダー(Ollama、OpenAI、Claude、Gemini)に対応しています。
 open-policy-agent/conftest
Open Policy Agent Rego クエリ言語を使用して、構造化設定データに対するテストを記述します。
 g4bri-3l3/hostbadger
Read-only Windows host hardening auditor in PowerShell with optional AI analysis
 owasp/openshield
Azure向けのオープンソースCSPM - 設定ミスや量子安全でない暗号化をスキャンし、検出結果をCIS/NIST/ISO27001/SOC2にマッピングし、1つのコマンドで修正します
 ekitji/siem
Windowsの特権昇格、設定ミスのあるACL、サービス、スケジュールタスク、脆弱なドライバの攻撃的発見のための厳選されたSIEMクエリとテクニック。
 hackwarts12/escepcion
読み取り専用のLDAP/ACL/レジストリチェックを介してESC1–ESC16とShadow Credentialsを検出するパッシブAD CS監査ツールです。優先順位付けされた修復とSIEM対応の出力を備えています。
 facebook/mcpguard-dynamic
カーネルレベルの eBPF サンドボックス - Model Context Protocol (MCP) を介して行われる LLM エージェントのツール呼び出しを保護します。
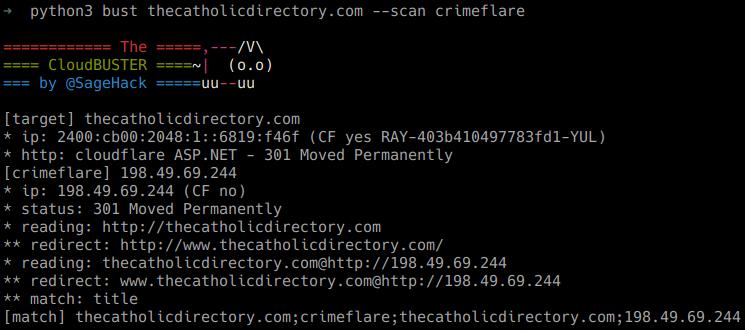 sagehack/cloud-buster
動作するCloudflareリゾルバ
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Kubernetes上の15のAIサービング、ベクトルデータベース、MCP Helmチャートのセキュリティデフォルトに関するSoramiテクニカルレポートのためのエビデンスとデータ。
 vivian.maes/bad-secure-rails-app
OWASP Top 10 の脆弱性を学習し、Web アプリケーションのセキュリティテスト技術を実践するために設計された、意図的に脆弱性を含む Ruby on Rails アプリケーション。







