
 #1
RAMダンプを分析して、実行中のプロセス、ネットワーク接続、および隠されたマルウェアを見つけるためのツール。
Kitploit おすすめ
 eljoamy/mongobleed-exploit
MongoBleed(CVE-2025-14847)ラボ&PoC:MongoDBの重大な未認証メモリリークを再現するための完全な教育環境。PII、APIキーなどのマルチデータベースシードを含む脆弱なDockerコンテナと、データ抽出を実証するPythonエクスプロイトを含む。セキュリティ研究と啓発に…
 rick2600/redis-stack-cve-2024-55656
CVE-2024-55656の概念実証エクスプロイト。RedisBloomの整数オーバーフローにより、ヒープベースのOOB読み取り/書き込みと、Redis Stack 7.2.0-v10でのリモートコード実行が可能になります。
 starrynightsecurity/cve-2025-54574-squid-heap-buffer-overflow
Squid Proxy で発見された脆弱性
 rogeliopumajulca/test-cve-2023-32233
CVE-2023-32233
 sandi-go/cve-2018-12798
CVE-2018-12798の概念実証エクスプロイト。Adobe Acrobat Readerのヒープオーバーフローで、悪意のあるPDFファイルを介してリモートコード実行が可能になります。
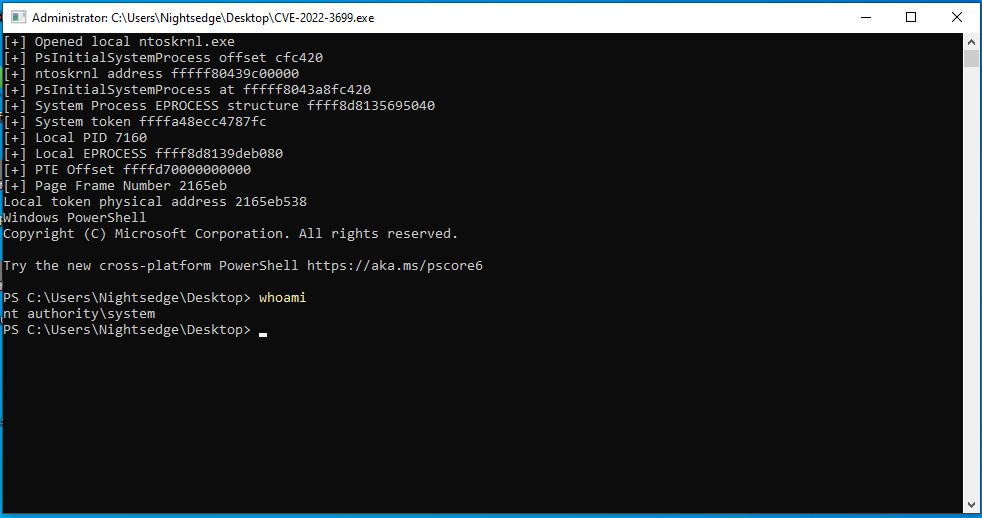 eap2468/cve-2022-3699
CVE-2022-3699 の概念実証エクスプロイト
 hau-zy/keepass-dump-py
オリジナルのKeePass 2.X マスターパスワードダンパー (CVE-2023-32784) POCのPythonによる書き直し。
 babykillerblack/cve-2015-7547
glibc getaddrinfo スタックベースのバッファオーバーフロー
 tzwlhack/cve-2021-21017
CVE-2021-21017の概念実証エクスプロイト。Adobe Readerの型混乱により、領域外読み取りとヒープオーバーフローを引き起こすもので、技術的分析と検出ガイダンスを含む。
 jedai47/cve-2018-17182
CVE-2018-17182の概念実証エクスプロイト。Linuxカーネルのmmサブシステムにおけるuse-after-free脆弱性であり、VMA操作とキャッシュスロット破壊による権限昇格を実証する。
 dawnl3ss/cve-2023-32784
keepassデータベース <= 2.53.1 のマスターパスワードを取得する
 datntsec/cve-2020-1206
CVE-2020-1206 (SMBleed) の Windows SMBv3 におけるカーネル情報漏洩脆弱性に関する技術的分析。未認証のメモリリークオラクルや、SMBGhost と組み合わせた RCE のための悪用技術を含む。
 abdurahmon3236/cve-2024-44947
LinuxカーネルFUSE情報漏洩(CVE-2024-44947)の概念実証エクスプロイト。mmapを介したEOF超過メモリ開示を実証し、メモリダンプ解析を含みます。
 pingjuiliao/cve-2023-28753
netconsdをpwnする
 philsajdak/cve-2021-38304-poc
CVE-2021-38304 概念実証
 anldori/cve-2017-16995
CVE-2017-16995 Linux POC
 day6reak/cve-2014-1773
CVE-2014-1773の技術的分析: Internet ExplorerのMSHTMLエンジンにおけるヒープ破損の脆弱性。詳細なクラッシュコールスタック、逆アセンブリ、悪用のためのヒープ操作手法を含む。
 jedai47/cve-2017-16994
Linux kernel のローカル権限昇格エクスプロイト (CVE-2017-16994) で、NULL ポインタデリファレンスと mmap_min_addr バイパスを利用して root シェルを取得します。








