#1
RAMダンプを分析して、実行中のプロセス、ネットワーク接続、および隠されたマルウェアを見つけるためのツール。
Kitploit おすすめ
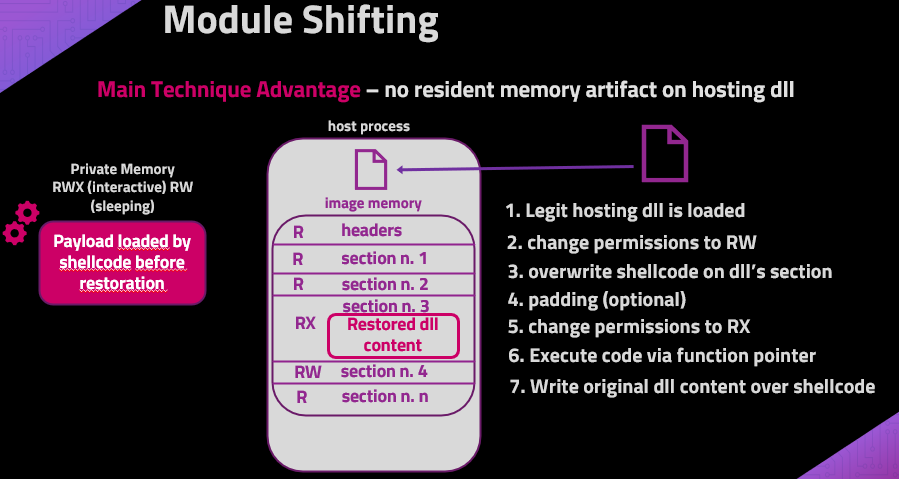
 naksyn/moduleshifting
よりステルス性の高いModule StompingおよびModule Overloadingインジェクション技術のバリエーションで、メモリIoCsを低減します。Python ctypesで実装されています。
 qeeqbox/analyzer
ファイルやメモリダンプ(Windows、Linux、Android、iPhone、Blackberry、macOSバイナリ、電子メールなど)の特徴、アーティファクト、IoCを分析、抽出、可視化します。

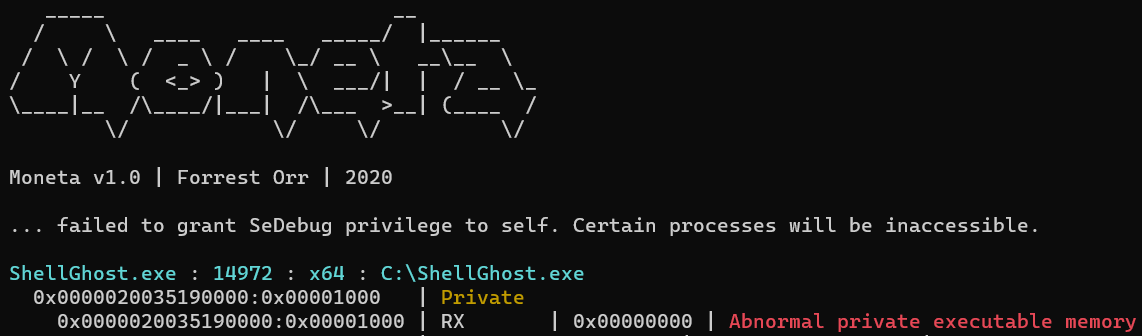 lem0nsec/shellghost
プロセスの開始から終了までシェルコードを見えなくするメモリベースの回避技術。
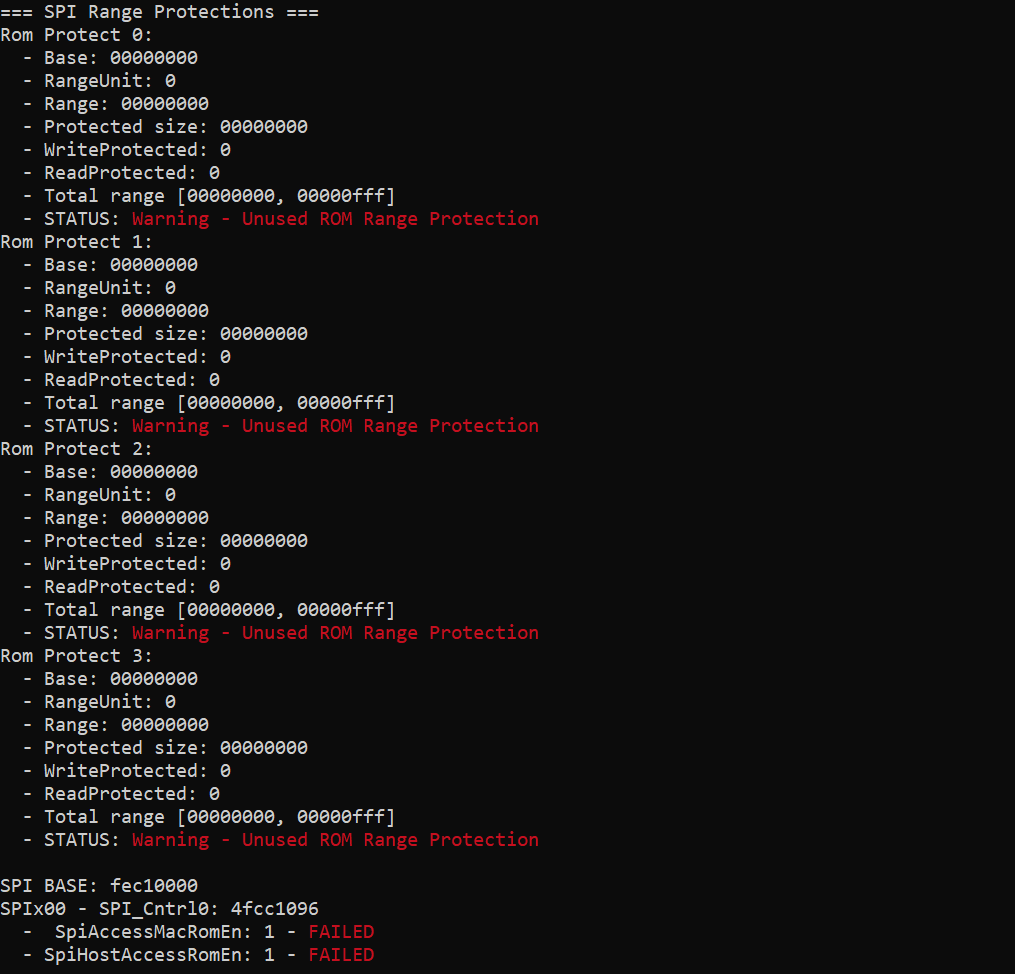 ioactive/platbox
プラットフォームセキュリティ評価ツール。UEFI/SMMレジスタ、PCI設定空間、物理メモリ、SPIフラッシュ、S3ブートスクリプトのダンプおよび解析を行い、IntelおよびAMDシステム向けに内蔵のSMIファザーを備えています。
 fox-it/dissect
Dissectは、Fox-IT(NCC Groupの一部)によって開発された、デジタルフォレンジックおよびインシデントレスポンスのフレームワークとツールセットです。さまざまなディスクやファイル形式からフォレンジックアーティファクトに迅速にアクセスして分析できます。

 bohops/rogueassemblyhunter
Rogue Assembly Hunterは、実行中のプロセスから'興味深い'.NET CLRモジュールを発見するためのユーティリティです。
 hasherezade/hollows_hunter
実行中のすべてのプロセスをスキャンします。悪意のある可能性のあるさまざまなインプラント(置換/埋め込まれたPE、シェルコード、フック、メモリ内パッチ)を認識してダンプします。
 kevoreilly/capev2
マルウェア設定とペイロード抽出
 andreafortuna/autotimeliner
揮発性メモリダンプからフォレンジックタイムラインを自動抽出
 frankwxu/digital-forensics-lab
学生と教員のための無料の実践的デジタルフォレンジックラボ
 mgeeky/threadstackspoofer
Thread Stack Spoofing - スキャナーやアナリストから注入されたシェルコードのメモリ割り当てをより良く隠すことを可能にする、高度なインメモリ回避技術のPoC
 ajmartel/irtriage
インシデントレスポンストリアージ - フォレンジック分析のためのWindows証拠収集