#1
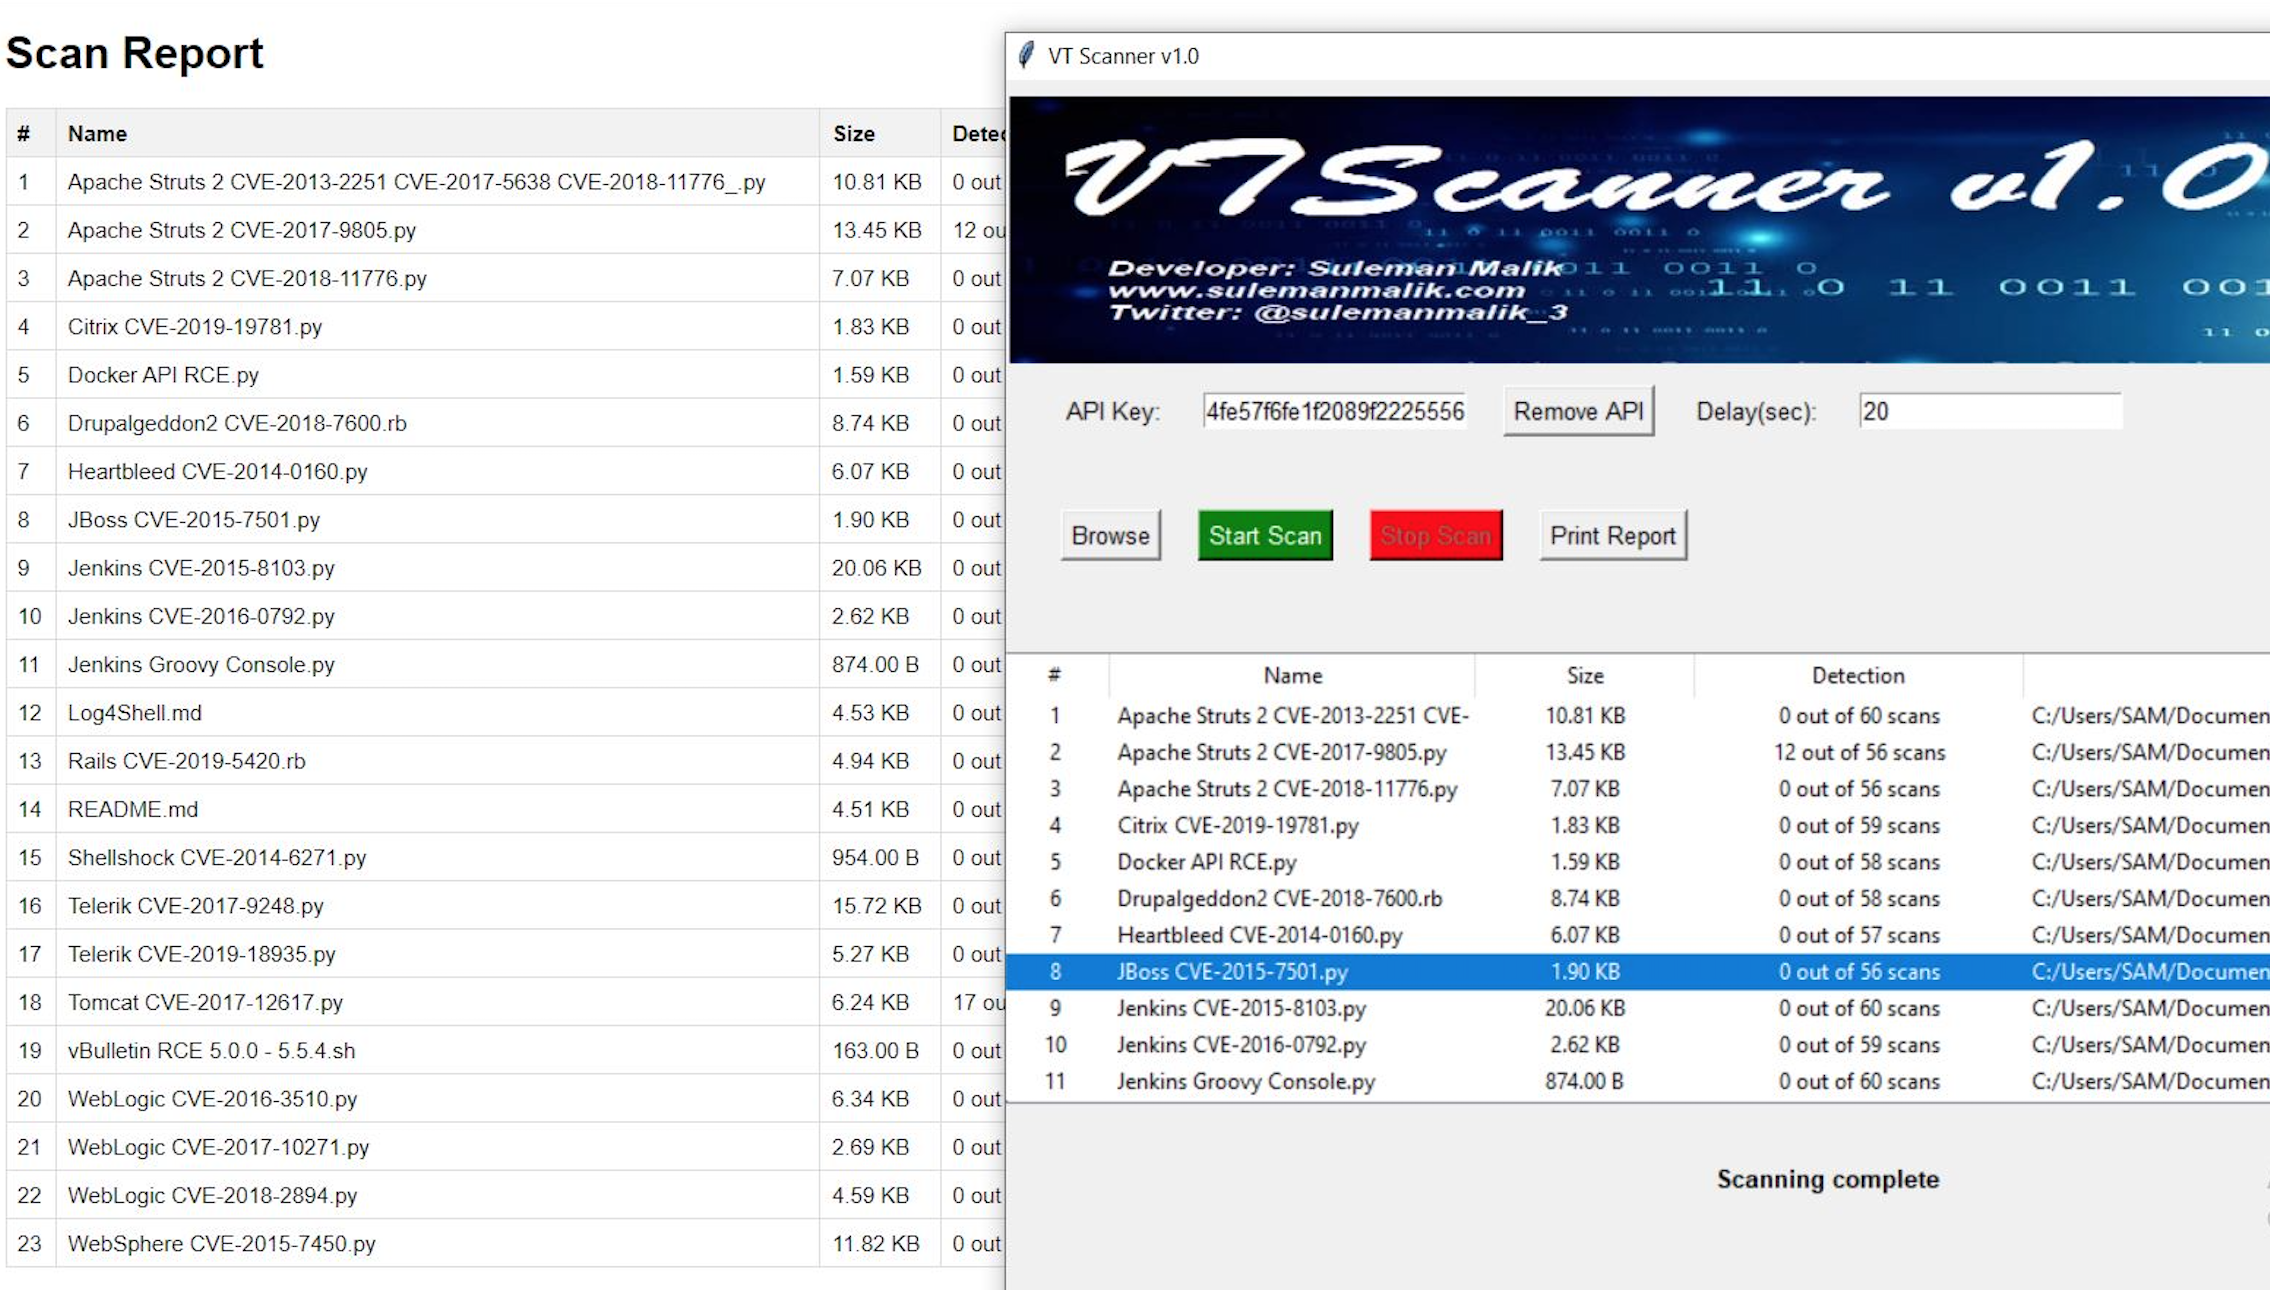
 samhaxr/vtscanner
進化し続けるサイバー環境において、ファイルスキャン、マルウェア検出、分析を行う包括的なPythonベースのセキュリティツール。
 owasp/cwe-tool
OWASP / CAPSECのCommon Weakness Enumeration(CWE)データベースに基づくコマンドラインCWE発見ツール。
 amnestytech/inside-pegasus
WhatsApp Inc.およびMeta Platforms, Inc.対NSO Group訴訟において公開記録となった、NSO Groupの内部文書、製品資料、および宣誓証言を厳選したセット。
 byinarie/cve-2024-3094-info
CVE-2024-3094 の情報
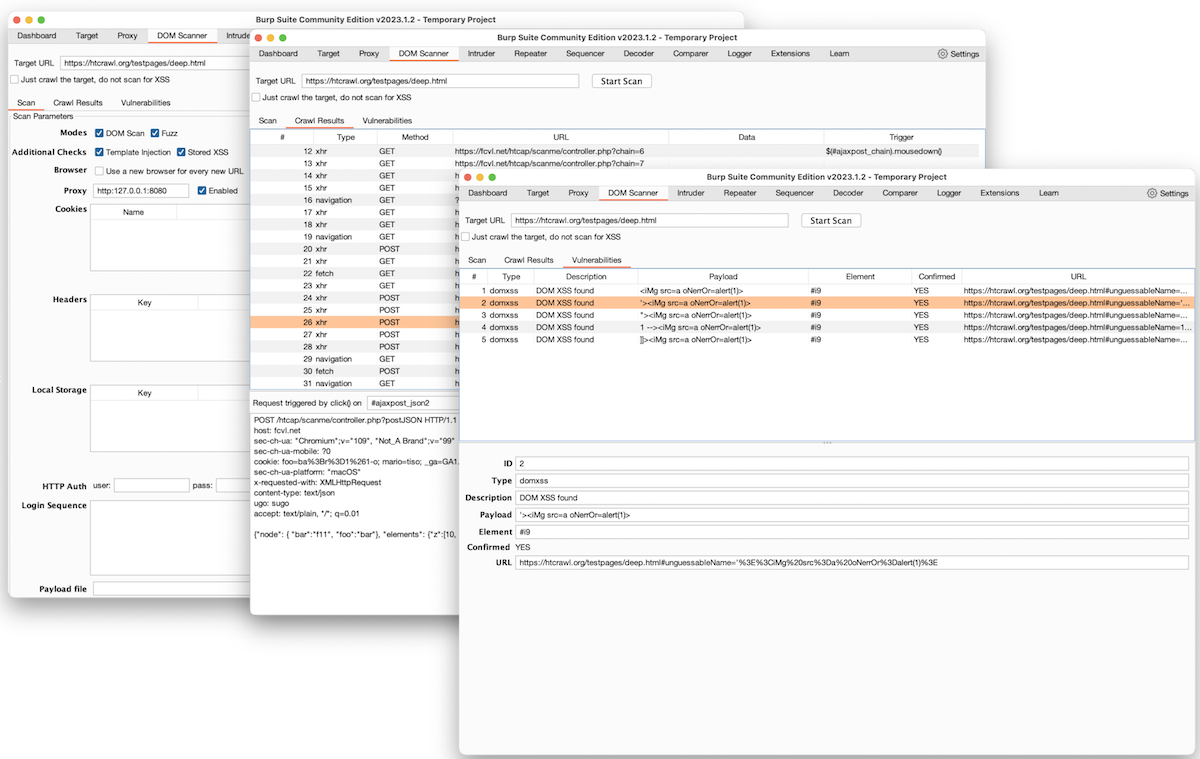 fcavallarin/burp-dom-scanner
Burp Suiteの拡張機能で、シングルページアプリケーションのスキャンとクロールを行います
 inokinoki/attesor
AIを活用したRosetta (2 for Linux)のリバースエンジニアリング。免責事項: ユーザー契約により、コードには触れません。すべてAIが行うため、実装が乱雑になる可能性があります。
 nccgroup/mnemosyne
汎用Windowsメモリスクレイピングツール
 fboldewin/atmmalscan
Windows ATMシステムをスキャンしてプロセスメモリとディスク上のマルウェア痕跡を検出し、フォレンジック解析のための自動メモリダンプを作成するコマンドラインDFIRツール。
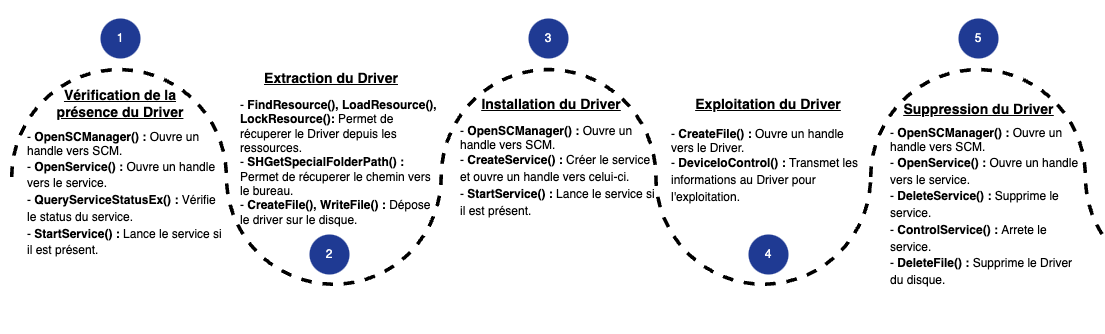 alex3o/byovd-driverkiller
驱动程序逆向与利用
 bedrock-safeguard/gentlemen-decryptor
初のThe Gentlemenランサムウェア向け復号ツール — X25519エフェメラル鍵抽出を用いてプロセスメモリダンプから暗号鍵を復元。35/35ファイルを復号。Bedrock Safeguard Inc.による研究。
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
DarkTortilla RATのリバースエンジニアリング解析。クレジットカードデータを窃取し、ブラウザのパスワードを復号化して、Telegram、SMTP、FTP経由で外部送信する高度なマルウェアです。
 hiepler/euconform
EU AI法コンプライアンスツール - リスク分類とバイアステスト
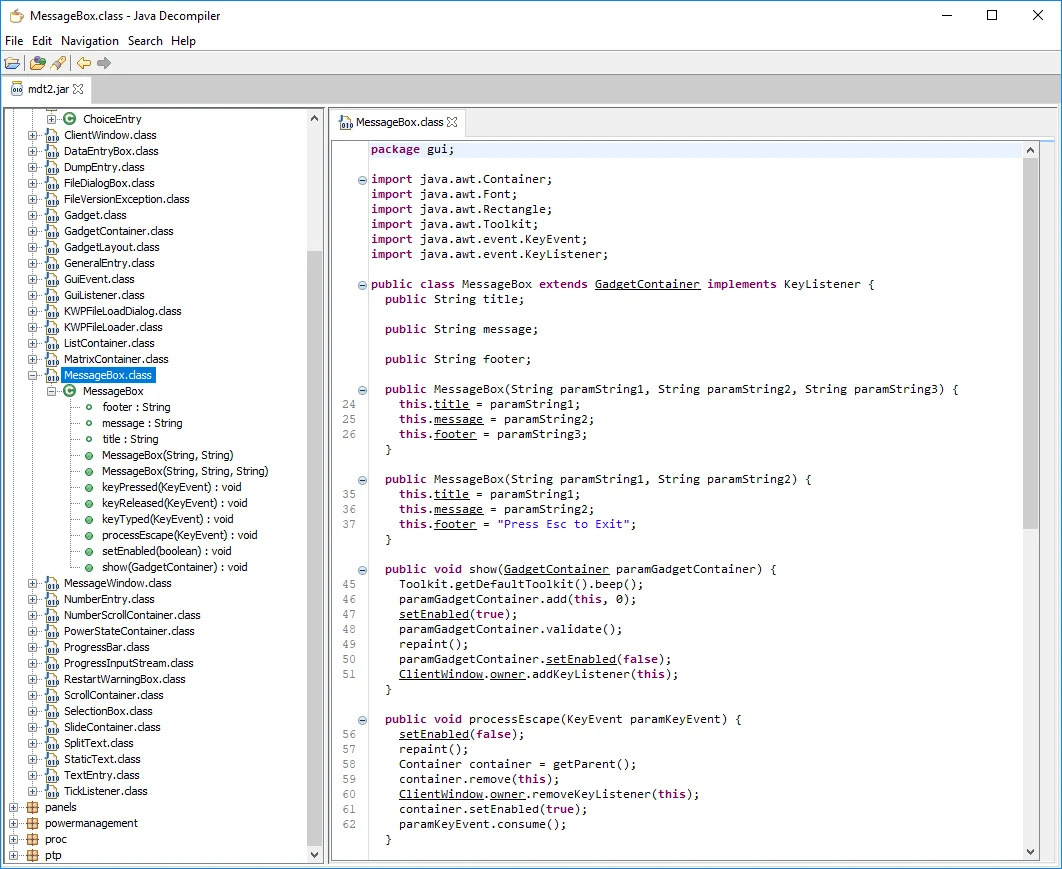 pelock/jobfuscator
Javaソースコードを難読化し、リバースエンジニアリング、逆コンパイル、知的財産の窃取から保護します。変数・メソッド名の変更、文字列の暗号化、制御フローの難読化を行います。
 momenbasel/malware-check
静的および動的解析ツール:悪意のあるコード、不審なバイナリ、プライバシー侵害を検出
 do4choo/cve-2026-3227-tp-link-authenticated-rce
TP-Link ルーターファームウェアの認証済み OS コマンドインジェクションの概念実証。復号化、QEMU ベースの暗号化フック、永続的なブートループまたはバックドア展開用の 15 文字のペイロード生成を含みます。
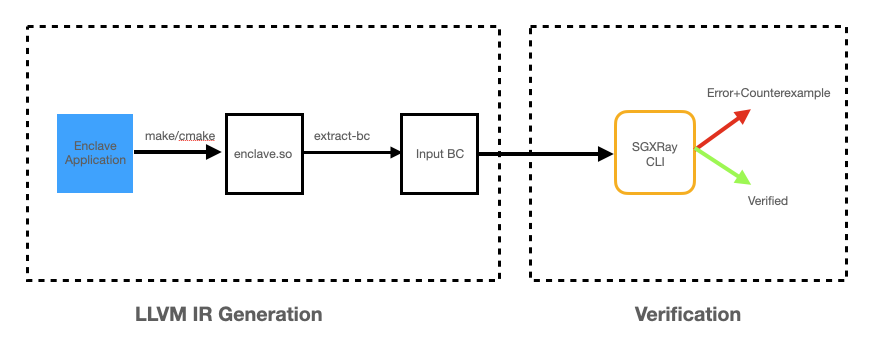 baiduxlab/sgxray
SMACK検証器をベースにした自動推論ツールで、信頼境界違反からSGXエンクレーブのバグを検出します。これには無効なポインタ処理、メモリ解放エラー、TOCTOUバグなどが含まれます。
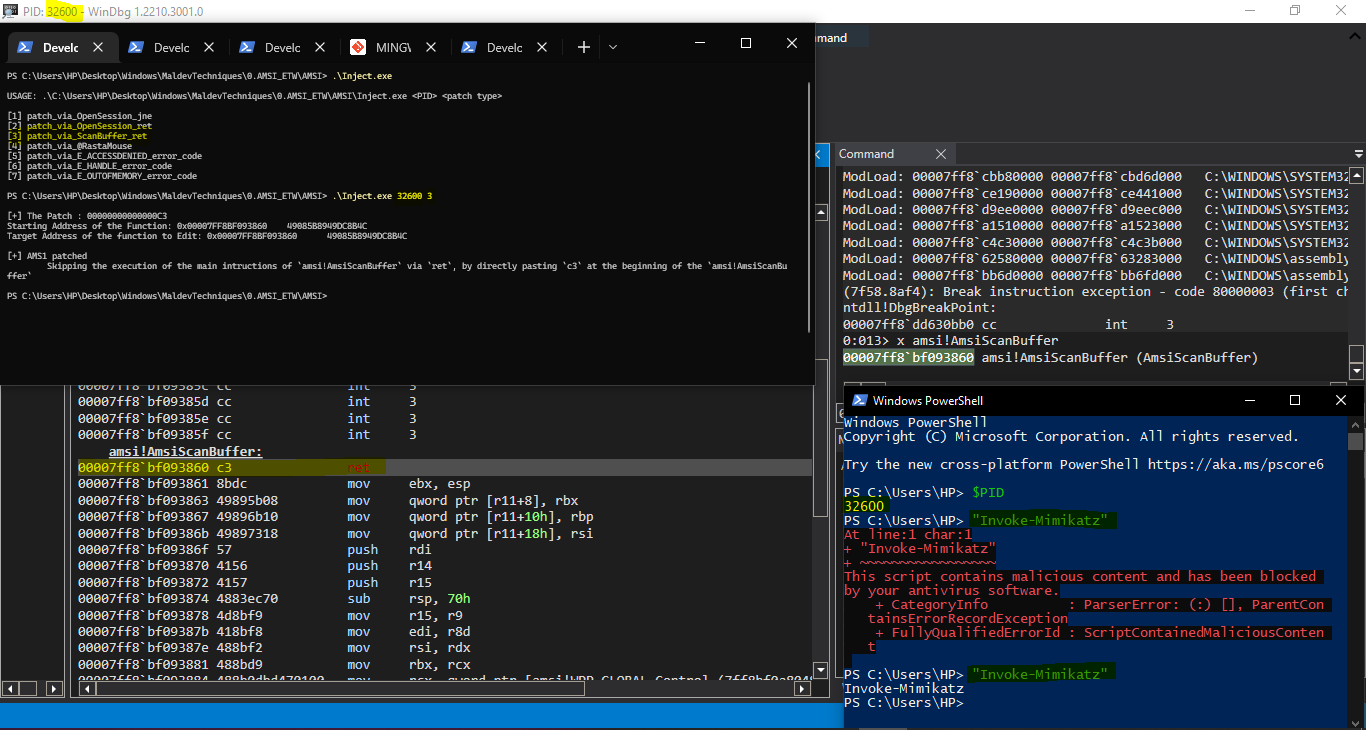 reveng007/amsi-patches-learned-till-now
これまでに学んだすべてのAMSIパッチを文書化しました。