#1
 zx0cf1/shredder-rs
命令レベルの断片化とコンテキスト保持に焦点を当てた、高忠実度のx86_64ポリモーフィック変異エンジン。
 trailofbits/ruzzy
純RubyコードとRuby C拡張のためのカバレッジガイドファザー
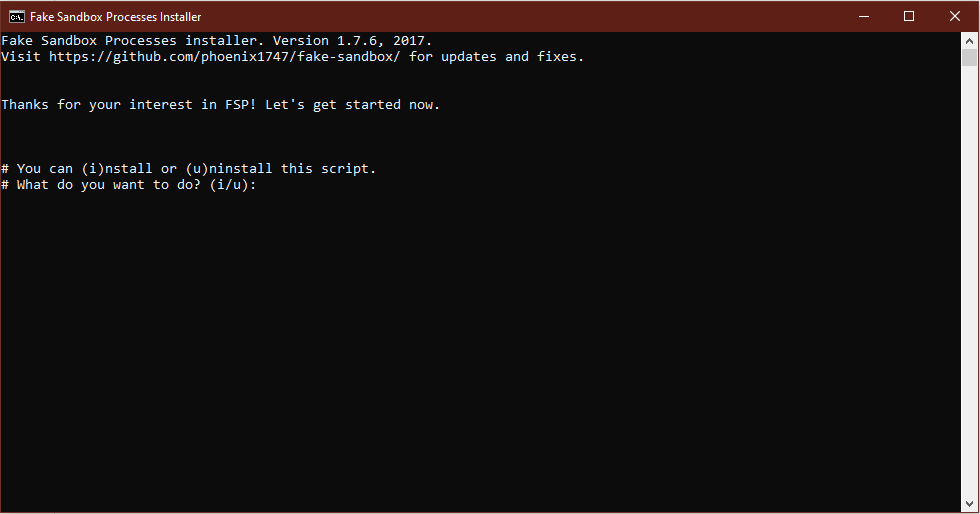 nuclearphoenixx/fake-sandbox
👁🗨 このスクリプトは、一部のマルウェアが回避しようとする解析サンドボックス/VMソフトウェアの偽プロセスをシミュレートします。
 jbaines-r7/cisco_asa_research
Cisco ASAソフトウェアおよびASDMセキュリティリサーチ
 target/strelka-ui
ファイル送信と分析のためのStrelka Web UI
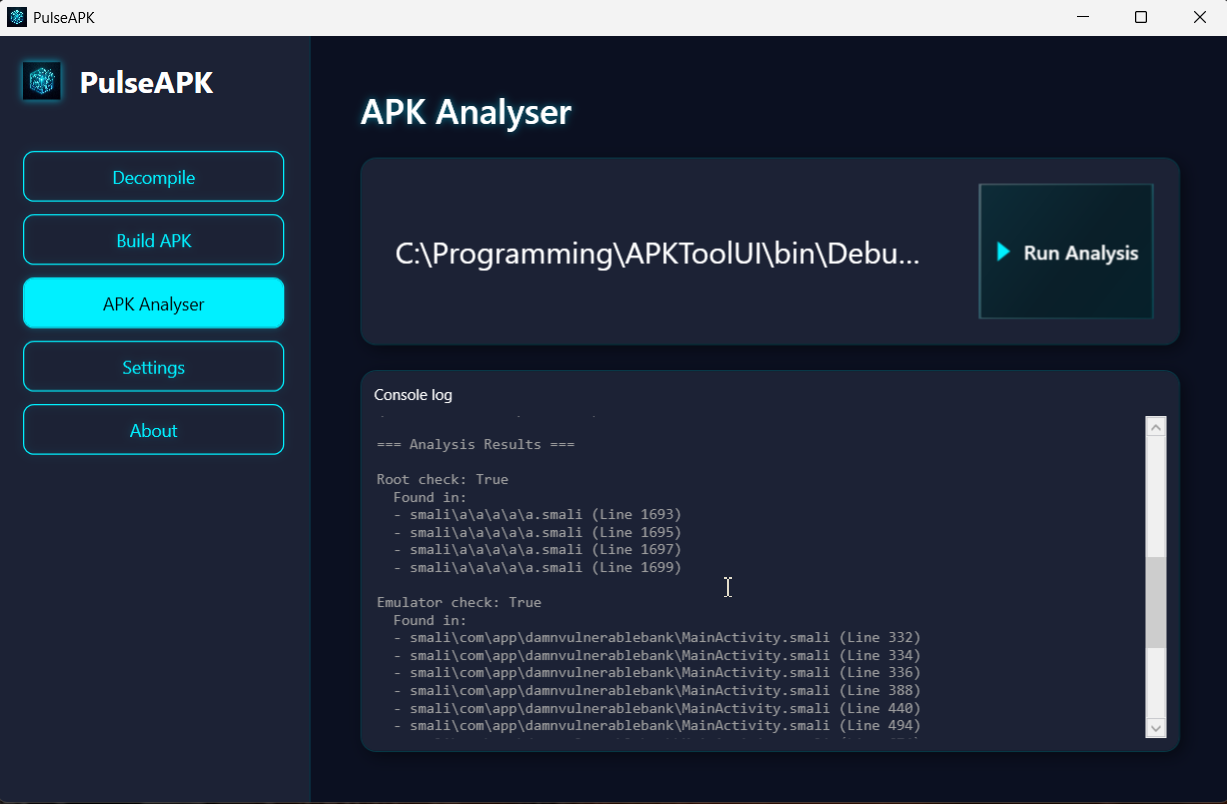 deemoun/pulseapk
PulseAPKは、apktoolおよびuber-signer向けのWPFフロントエンドで、ドラッグアンドドロップ対応、ライブ逆コンパイル出力、smali解析、統合されたAPK再構築と署名を備えています。
 pan-unit42/dotnetfile
.NETアセンブリ内のCLR/PEメタデータを解析するためのPythonライブラリ。ストリームとハッシュフィンガープリントを公開し、マルウェア解析と脅威ハンティングを支援します。
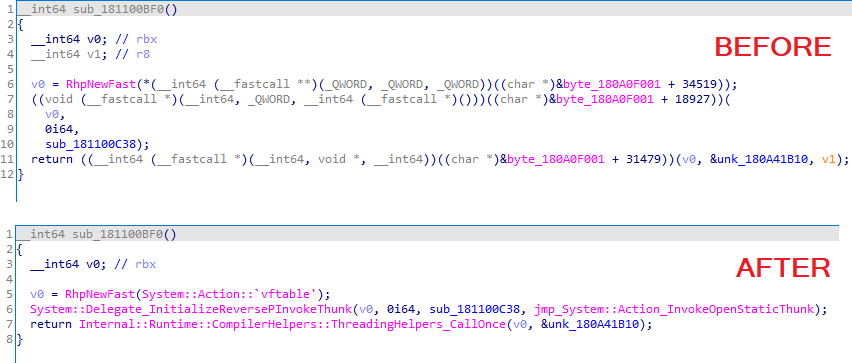 synacktiv/dotniet
.NET Nativeバイナリ内のランタイム解決シンボルをインポートするIDA Proプラグイン。SharedLibrary.dllとそのPDBを解析して、分析用に欠落したインポートを復元します。
 michaels1011/ephemora-cell
# 機能ベースのWASMランタイム:CPU、メモリ、時間、I/O、ファイルシステムの制限を強制し、信頼できないAI生成コードを実行するためのもの。サブミリ秒のウォーム実行、署名付き実行記録、統合のためのMCPサーバーを提供します。
 gadievron/honeyslop
幻覚('スロップ')脆弱性レポートを迅速にトリアージするためのコードカナリー
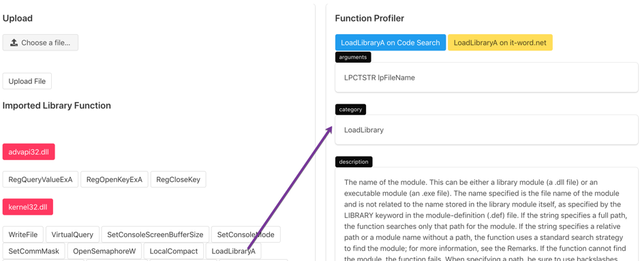 mohitdabas/malwinx
win32apiを理解するための、コードスニペットとリファレンスを備えた通常のFlaskウェブアプリです。
 artembaranov/windowsrootkitsguide
セキュリティ研究者向けの、Windowsルートキット技術、カーネル内部構造、ステルスメカニズム、永続化、および防御的検出に関する教育ガイド。
 commando-x/vuln-bank-mobile
意図的に脆弱性を持たせたモバイルバンキングアプリケーションで、モバイルセキュリティテストの練習用に設計されています。実際のアプリケーションに見られる一般的な脆弱性を備えており、セキュリティ専門家、開発者、愛好家がモバイルペネトレーションテストを学ぶための理想的なプラットフォームです。
 nccgroup/assethook
AndroidのAssetManager向けLD_PRELOADマジック