
 #1

 0xkirisame/spica
eBPFベースのLinuxルートキット検出器。マルチチャンネルクロスビュー分析(sched_switch、NMI、/proc)を使用して、DKOM、トレースポイント改ざん、プロセス隠蔽を検出し、ハードウェアレベルの整合性検証を実施します。
 nmantani/fileinsight-plugins
FileInsight-plugins: McAfee FileInsight ヘックスエディターのマルウェア解析用デコードツールボックス
 irsl/cve-2020-1313
Windows Update Orchestrator サービスの特権昇格の脆弱性の概念実証エクスプロイト
 kangtastic/cve-2019-2215
CVE-2019-2215 を利用した Pixel 2 および Pixel 2 XL 向け Temproot
 aslitsecurity/cve-2021-40444_builders
このリポジトリには、CVE-2021-40444エクスプロイト用のcabファイル、htmlファイル、docxファイルのビルダーが含まれています。
 sidenai/hyperion-disassembler
ネイティブ マルチアーキテクチャ逆アセンブラ&逆コンパイラ - PE/ELF/Mach-O, x86/x64/ARM64, Luaスクリプティング, RTTI復元
 cookiengineer/actual-php2shell
:robot: (Vibecodedプロトタイプ)いいえ、この脆弱性を悪用する簡単な方法があります!
 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
 inquest/threatkb
YARAルールおよびC2アーティファクト(IP、DNS、SSL)のためのナレッジベースワークフロー管理(現時点ではアルファ版)
 google/kernel-research
Linuxカーネルエクスプロイトツールキット。エクスプロイト構築ライブラリ、ROPチェーンおよびスタックピボットジェネレータ、カーネルイメージランナー、カーネルエクスプロイト開発用のターゲットデータベースを提供します。
 nccgroup/lazydroid
Androidアプリケーションの評価のいくつかの側面を支援するbashスクリプト
 cmu-sei/kaiju
CERT Kaijuは、Ghidraソフトウェアリバースエンジニアリングスイート向けのバイナリ解析フレームワーク拡張機能です。このリポジトリは「ミラー」です -- チケット、バグ報告、プルリクエストは@CERTCCの上流ホームページ(https://github.com/certcc/kaiju)に…

 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
PE/ELFバイナリ向けの逆アセンブラ、デコンパイラ、x64dbgスタイルのデバッガ。IDAスタイルのリスティング、関数グラフ、Luaプラグイン、CLI、そしてAI駆動分析のための組み込みMCPサーバーを備えています。
 fortra/cve-2023-28252
CVE-2023-28252(Windows Common Log File System (CLFS) ドライバの特権昇格の脆弱性)の技術的分析と概念実証エクスプロイト。Nokoyawa ランサムウェア攻撃で使用されました。
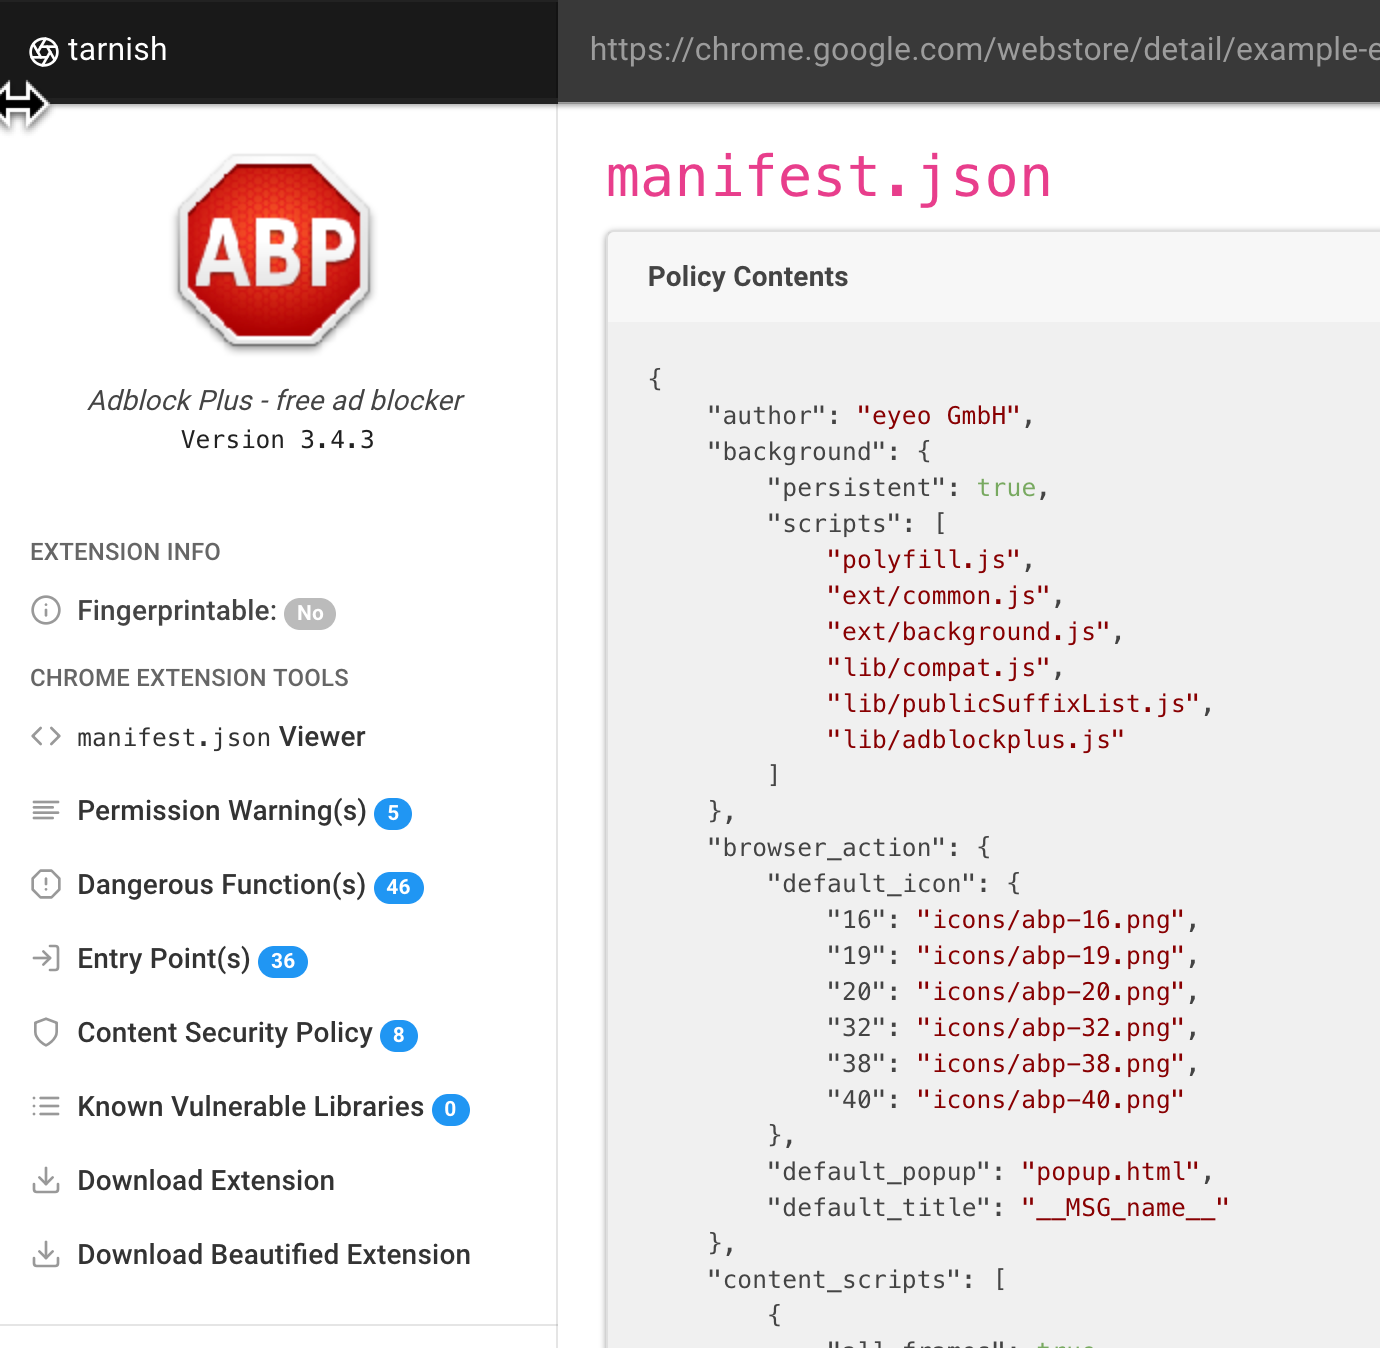 mandatoryprogrammer/tarnish
Chrome拡張機能の静的解析ツールで、セキュリティレビューを支援します。









