#1
 joakimbulow/cve-2026-23907
Apache PDFBoxのパストラバーサル脆弱性(CVE-2026-23907)に対する概念実証エクスプロイトであり、悪意のあるPDFに埋め込まれたファイルを介した任意のファイル書き込みを実証します。
 kimstars/ashwesker-cve-2026-21509
Microsoft Officeのセキュリティ機能バイパス(CVE-2026-21509)の概念実証エクスプロイト。埋め込みOLEオブジェクトを含む悪意のあるDOCXファイルを生成し、セキュリティ制御をテストしてパッチを検証します。
 star-sg/challenges
バイナリエクスプロイト、暗号、リバースエンジニアリング、フォレンジック、OSINT、Webエクスプロイトにわたる12の構造化されたチャレンジを備えたクリスマステーマのCTFアドベントカレンダー。サイバーセキュリティ分野の女性のスキル向上を目的として設計。
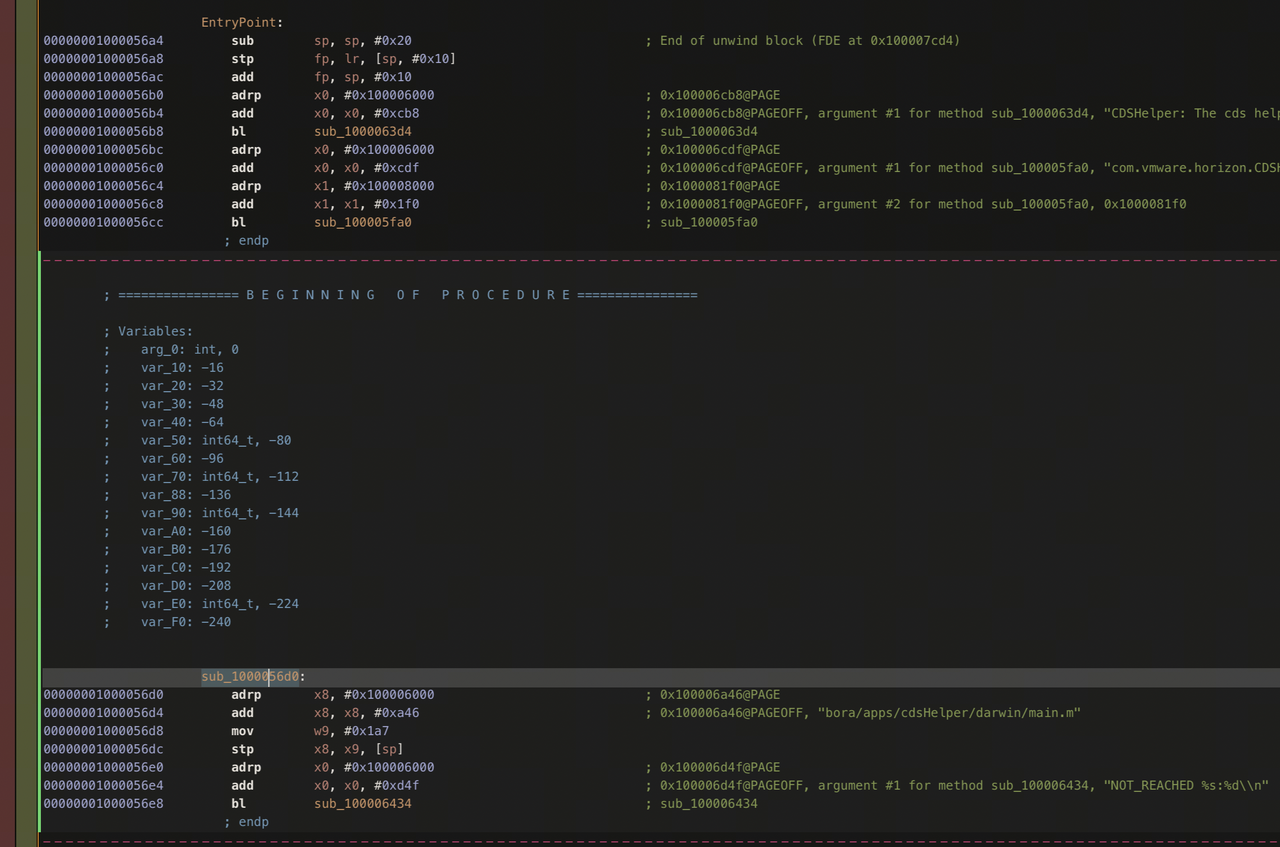 null-event/cve-2024-11467
macOS 向け VMWare Horizon クライアントの、XPC ロジックの欠陥による LPE。私が Omnissa に責任を持って開示した 0-day に対する、遅ればせながらの POC。
 decalage2/oletools
MS OLE2およびOfficeドキュメントを解析し、VBAマクロを抽出し、エクスプロイトを検出し、構造化ストレージファイルのフォレンジック分析を実行するためのPythonツールキット。
 ax/apk.sh
Androidアプリのリバースエンジニアリングを容易にし、APKのプル、デコード、リビルド、パッチ適用といった反復作業を自動化します。
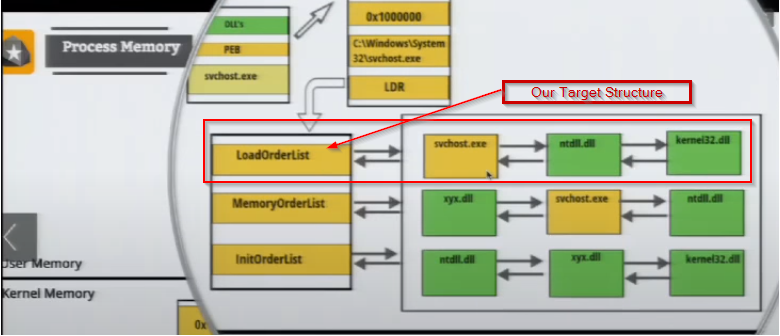 reveng007/darkwidow
Indirect Dynamic Syscall、Modified TartarusGateアプローチによるSSN + Syscallアドレスソート + APC Early Birdによるリモートプロセスインジェクション + ターゲットプロセスとして犠牲プロセスを起動 +…
 tkmru/awesome-edr-bypass
PoCs、ツール、ワークショップ、プレゼンテーション、ブログなどを含む、EDRバイパスリソースの厳選コレクション。倫理的ハッキングおよびレッドチーム運用向け。
 hackura/xz-cve-2024-3094
Python demo simulating CVE-2024-3094: a supply chain backdoor in XZ Utils with a trigger-based stealth activation.
 imnot-ye/cve-2019-17147
CVE-2019-17147(TP-Link TL-WR841N ルーターのスタックバッファオーバーフロー)の包括的なリバースエンジニアリングおよび悪用。ファームウェア解析、ハードウェアデバッグ、および認証なしリモートコード実行(RCE)のためのステージ化されたシェルコードインジェクションエクスプロ…
 theflink/hunt-sleeping-beacons
アンパックまたはインジェクションされたC2エージェントのIOCを、スレッドのアイドル動作、未バッキングメモリ、モジュールスタンピング、APC、タイマー、リターンアドレススプーフィングを分析することで識別するコールスタックスキャナー。
 ethanedits/iqvw64e-privilege-escalation
IntelイーサネットドライバーのIOCTL悪用によるCVE-2015-2291ローカル権限昇格の教育用概念実証。Windows 10 x64での任意のカーネルメモリ読み取り/書き込みとEPROCESSトークンスティーリングを示す。
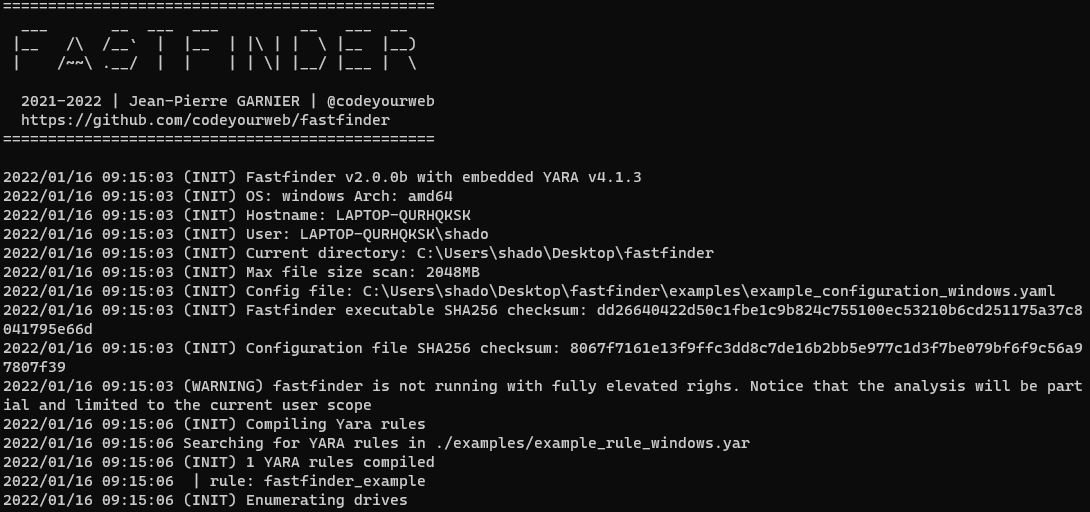 codeyourweb/fastfinder
インシデントレスポンス - 高速不審ファイルファインダー
 d3ckx1/omniscan
マルチエンジン脆弱性スキャナーで、Nuclei Lite、Afrog、XRayのエンジンを内蔵。FOFA/Shodanによるアセット検出、OOBインタラクション検出、Pythonプラグインシステム、およびレッドチーム運用向けのリアルタイム結果管理機能を備えています。
 adrihd/shiningappmask-reverseengineering
Shining App Maskのリバースエンジニアリング
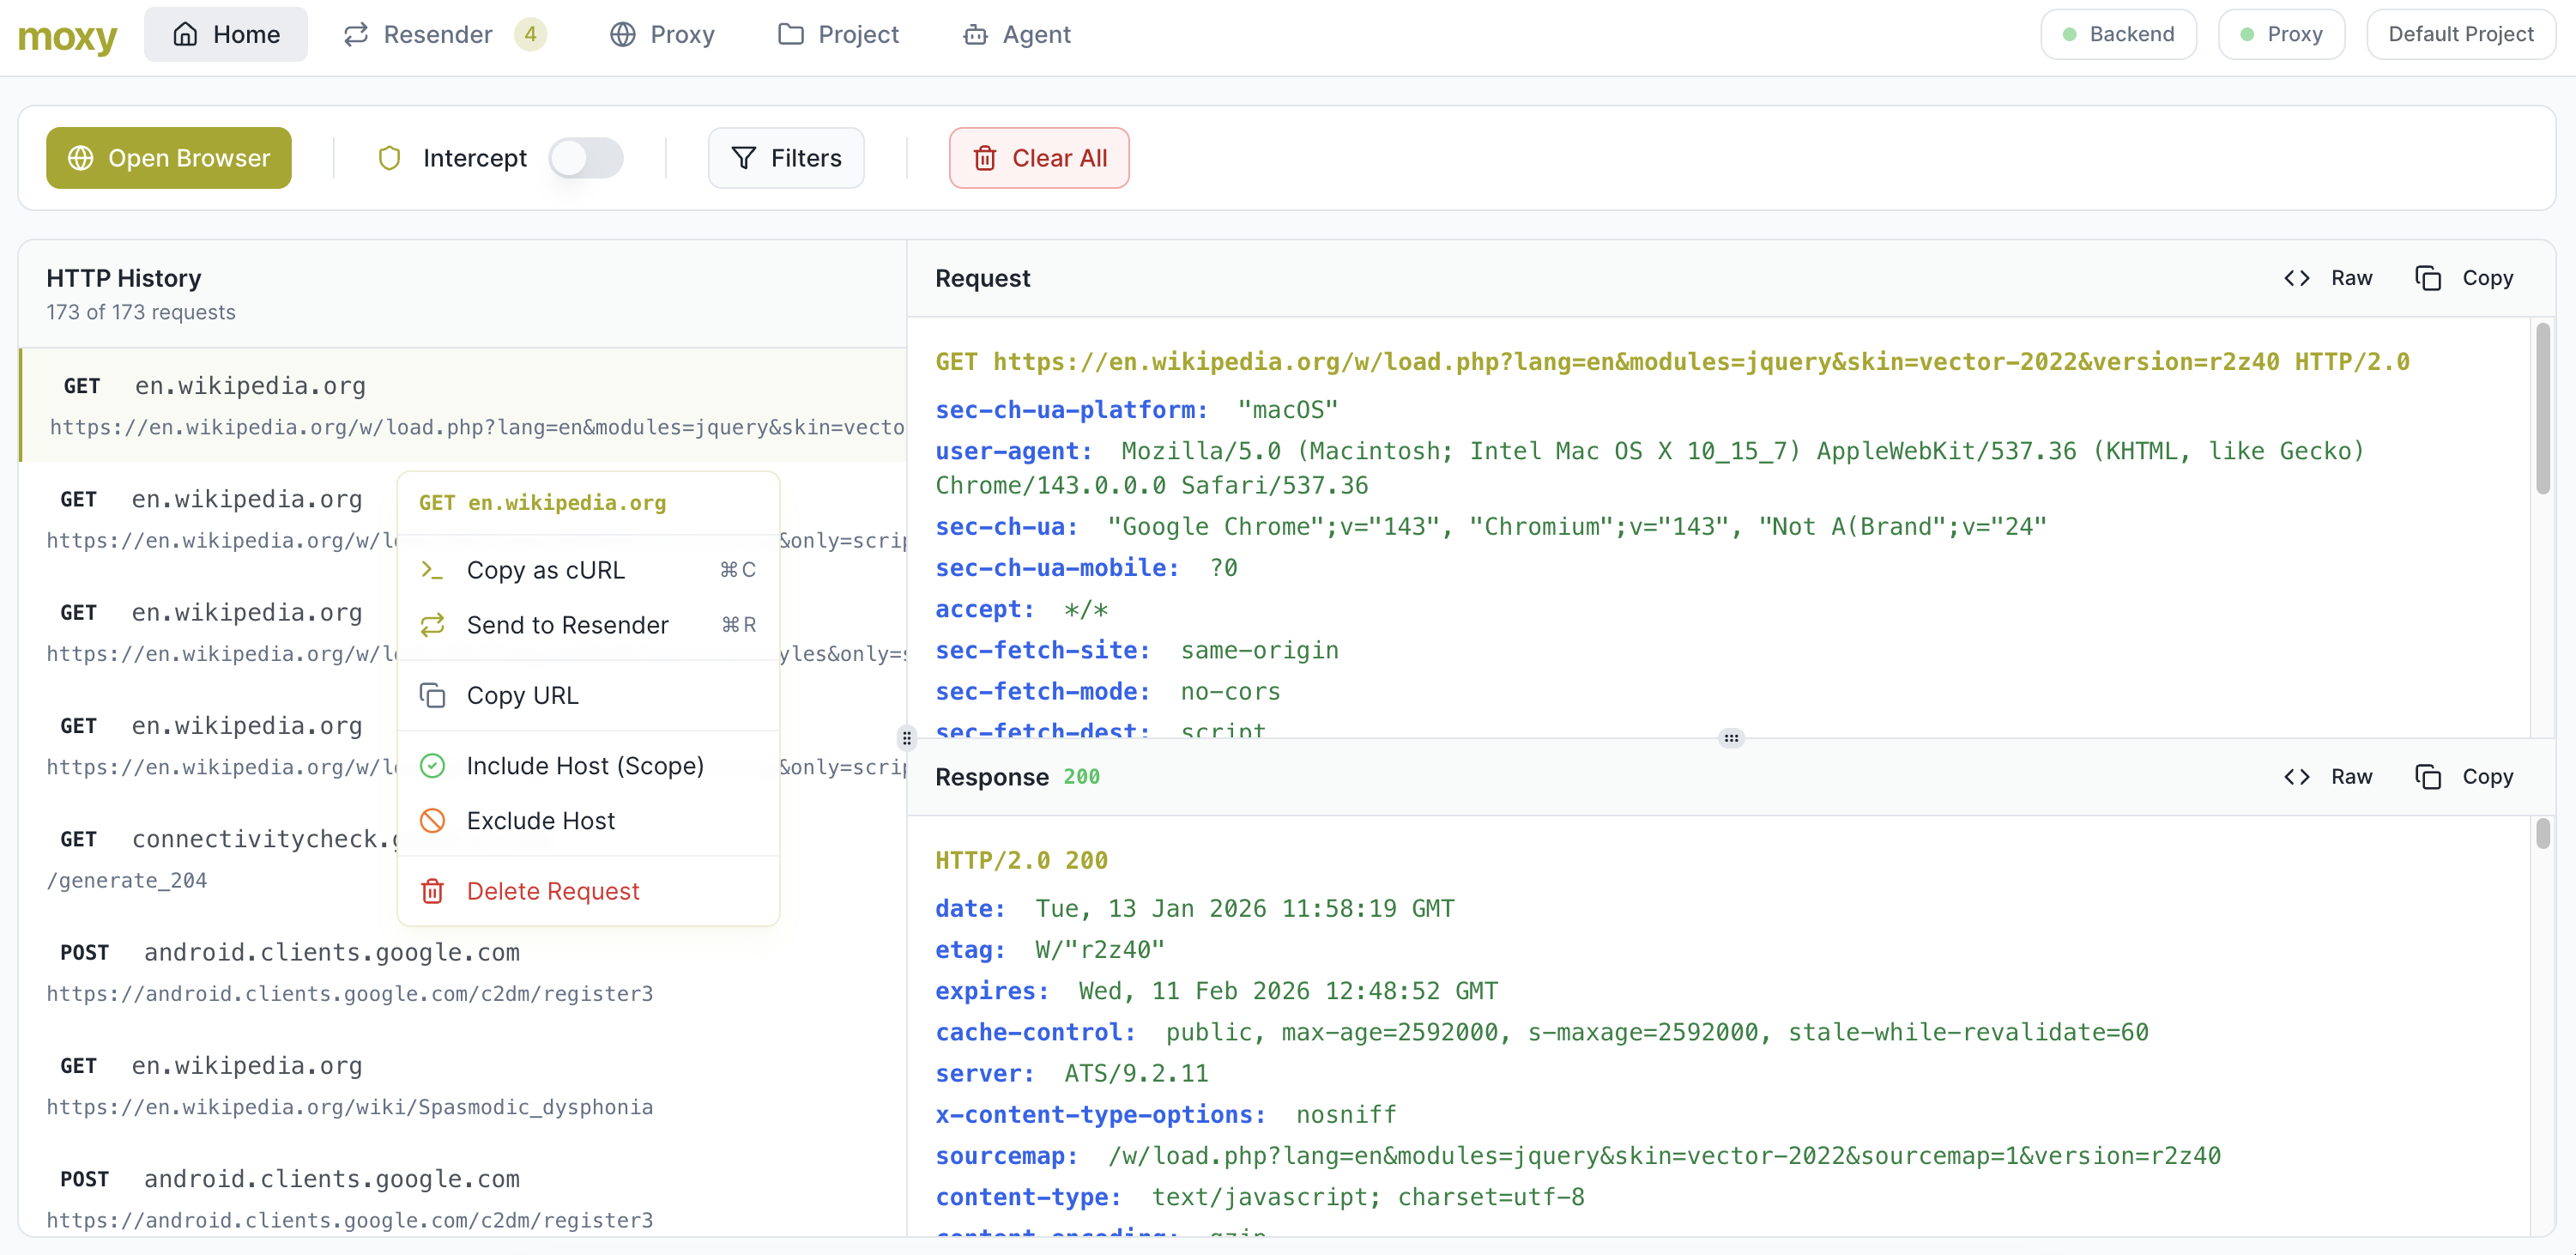 matank001/moxy
Moxyは、最新のWebアプリケーションセキュリティテスト向けに設計されたオープンソースのDASTツールです。エージェント機能を備えた使いやすいインターフェースを提供し、ペネトレーションテストのワークフローを支援・自動化します。